
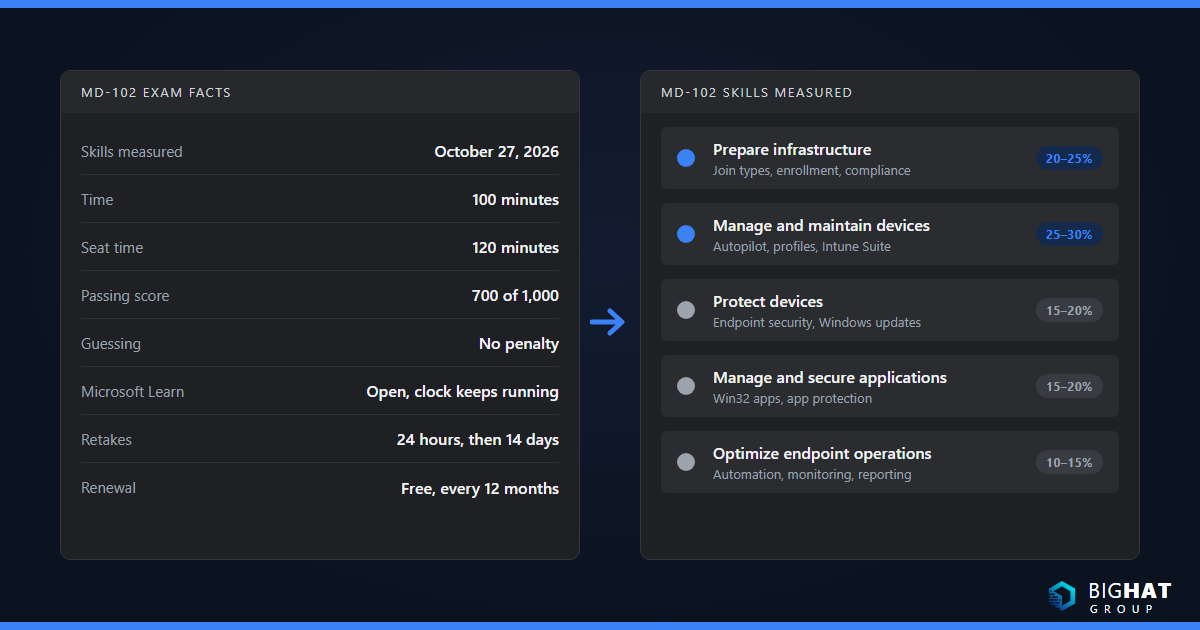
Microsoft 在 2026 年 10 月 27 日再次重建 MD-102,而這次考試名稱也跟著改了。如果你還在用 2024 年的考綱準備,你會把時間花在比重已經不同的內容上,並且錯過新增的 Intune Suite、Windows 365、Hotpatch 與 Security Copilot 目標。這份指南本身就是你需要的網頁:目前的領域與比重、每個目標實際考什麼、我會為每個目標閱讀的 Microsoft Learn 文件、一份可以在免費試用租用戶完成實作的八週計畫,以及那些因為預設值悄悄改變而讓資深管理員失分的事實。它沿用我的 AI-103 學習指南與 CCAF 學習指南的結構:考試總覽、附比重的領域、學習筆記、陷阱、常見問題。下文每一項事實都在 2026 年 10 月下旬對照 Microsoft Learn 查證,來源列在文末。
MD-102 考什麼,誰應該考
MD-102 考試現在的名稱是 Managing and Securing Microsoft 365 Endpoints by using Intune。通過後取得 Microsoft 365 Certified: Endpoint Administrator Associate,這個認證名稱沒有改變。Microsoft 於 2026 年 10 月 27 日更新英文版考試;在地化版本約八週後跟進。MD-102 官方學習指南是備考期間應該一直開著的文件,下文每一節都對應到它。
受眾描述寫得很直接。你應具備在 Microsoft 365 租用戶中使用 Intune「以及代理程式工具與工作流程」管理裝置與用戶端應用程式的專業知識。工具清單包含 Intune、Intune Suite、Windows Autopilot、Microsoft Defender for Endpoint、Microsoft Entra ID、PowerShell、Microsoft Graph 與 Windows 365,Microsoft 另外補充你應了解 Security Copilot、Intune 代理程式與 Defender XDR。Microsoft 也說明大多數題目考正式發行(GA)的功能,但常用的預覽功能也可能出現。
依我的經驗,輕鬆通過的人通常在生產環境營運 Intune 一年以上、至少完成過一次 Autopilot 推行,並且在壓力下修過合規或更新問題。吃力的人讀過 Intune 的資料,卻從未親眼看過註冊狀態頁面失敗。如果你是後者,先建實驗環境,再讀文件。這門考試適合從 Configuration Manager 與群組原則轉向 Intune 的桌面管理員、接手裝置管理的 Microsoft 365 管理員、需要最新認證的顧問,以及需要 Intune 深度的 Windows 365 或 Azure Virtual Desktop 管理員。
考試重點速覽
| 項目 | 詳情(2026 年 10 月查證) |
|---|---|
| 考試 | MD-102: Managing and Securing Microsoft 365 Endpoints by using Intune |
| 認證 | Microsoft 365 Certified: Endpoint Administrator Associate(中級,管理員角色) |
| 評量技能 | 2026 年 10 月 27 日生效的版本 |
| 時間 | 100 分鐘完成作答;Microsoft 為不含實驗室的 Associate 級考試安排 120 分鐘座位時間 |
| 題數 | 不按考試公布;Microsoft 說明大多數考試包含 40 到 60 題 |
| 及格分數 | 1 到 1,000 分制中 700 分或以上;猜答不倒扣 |
| 施測 | Pearson VUE,監考;考試可能包含互動式元件 |
| 語言 | 英文、簡體中文、德文、西班牙文、法文、日文、葡萄牙文(巴西) |
| 價格 | 取決於監考所在的國家或地區;請查看 Microsoft 認證頁面 |
| 重考 | 第一次未通過後 24 小時,之後每次間隔 14 天,12 個月內最多五次 |
| 續證 | 每 12 個月透過免費線上評量續約 |
| 練習 | 認證頁面提供免費練習測驗與考試沙箱 |
請用個人 Microsoft 帳戶報名。Microsoft 警告,若以公司或學校帳戶報名,離開該組織後考試記錄會遺失且無法復原。
五個領域及其比重
| # | 領域 | 比重 |
|---|---|---|
| 1 | 為裝置準備基礎結構 | 20–25% |
| 2 | 管理與維護裝置 | 25–30% |
| 3 | 保護裝置 | 15–20% |
| 4 | 管理與保護應用程式 | 15–20% |
| 5 | 透過自動化、監視與報告最佳化端點營運 | 10–15% |
2026 年 10 月版有兩處變化會影響你的規劃。應用程式領域更名為「管理與保護應用程式」;變更記錄將七個功能群組標為「輕微」變更:註冊、Windows 用戶端部署、裝置設定檔、Intune Suite 附加元件、遠端動作、應用程式部署,以及監視與健全狀況。Windows 備份、Quiet Time、Advanced Analytics 與租用戶健全狀況警示的條目都在這些群組中。身分與合規性、端點安全性、裝置更新、應用程式保護與自動化沒有變更,因此 Hotpatch 與 Security Copilot 代理程式的條目沿用自上一版。領域 1 與領域 2 合計占考試的 45% 到 55%,所以身分、註冊、Autopilot 與設定值得你投入一半的時間。
官方訓練課程是 Course MD-102T00-A: Manage and secure Microsoft 365 endpoints by using Intune,這是一門五天的講師指導課程。相同內容也以八條自學學習路徑的形式發布在 Microsoft Learn 上:
- Prepare infrastructure for devices using Microsoft Intune and Microsoft Entra ID(5 個模組)
- Manage and maintain devices using Microsoft Intune(4 個模組)
- Manage applications using Microsoft Intune(5 個模組)
- Protect devices using Microsoft Intune(6 個模組)
- Automate and optimize endpoint management using Microsoft Intune(3 個模組)
- Support operational excellence and readiness using Microsoft Intune(3 個模組)
- Extend endpoint capabilities using Microsoft Intune Suite(4 個模組)
- Deliver cloud-hosted desktops using Azure Virtual Desktop and Windows 365(4 個模組)
對準備過 2023 年版考試的人來說,路徑 7 與 8 是全新的範圍。不要跳過。
領域 1:為裝置準備基礎結構(20–25%)
加入類型與註冊
Microsoft Entra ID 提供三種裝置身分:已註冊、已加入與混合式加入。Entra 註冊適用於自帶裝置與行動裝置,Entra 加入適用於組織擁有的 Windows 裝置,而 Microsoft 把混合式加入形容為「邁向 Microsoft Entra 加入途中的過渡步驟」。預期會有情境題,即使組織仍有 Active Directory,正確答案也是 Entra 加入。
自動 MDM 註冊需要 Microsoft Entra ID P1 或 P2。在 Intune 系統管理中心的 Devices > Device onboarding > Enrollment > Windows > Automatic Enrollment 設定,把 MDM user scope 設為 None、Some 或 All,並讓 WIP user scope 保持 None。同時位於兩個範圍的使用者在公司擁有的裝置上會註冊到 MDM,但在個人裝置上 WIP user scope 優先,裝置不會註冊到 Intune,這是典型的誘答選項。
對 Apple 與 Android,目標提到透過 Apple Business Manager 整合進行企業 macOS 與 iOS 註冊、透過 Samsung Knox Mobile Enrollment 或 Google 零接觸註冊 Android,以及 Android Enterprise 的設定檔類型:完全受控、專用,以及含工作設定檔的公司擁有裝置。要知道共用資訊站與個人啟用的公司手機各適合哪一種。
角色、範圍標籤與多重管理員核准
Intune 的角色型存取控制包含內建角色(Application Manager、Endpoint Security Manager、Help Desk Operator、Intune Role Administrator、Policy and Profile Manager、Read Only Operator、School Administrator,以及 Endpoint Privilege Manager 與 Reader),租用戶擁有 Windows 365 時另有 Cloud PC Administrator 與 Cloud PC Reader。一個角色指派有三個部分:成員(管理員群組)、範圍群組(他們可以管理的使用者與裝置)與範圍標籤(他們看得到的物件)。Entra 角色 Global Administrator 與 Intune Administrator 擁有完整讀寫權限,Microsoft 明確表示這兩者都不應用於日常工作。在 Graph 與 PowerShell 中,Intune Administrator 角色仍顯示為 Intune Service Administrator。
多重管理員核准保護應用程式、合規性原則、設定目錄的設定原則、裝置動作(抹除、淘汰、刪除)、角色型存取控制、Windows 指令碼與裝置類別。管理員不能核准自己的要求,Global Administrator 的變更仍需第二位核准者,核准者群組必須是本身已加入某個 Intune 角色指派的安全性群組,三天內未完成的要求會過期。
合規性、條件式存取、Windows Hello 與 LAPS
合規性原則有兩層。Endpoint security > Device compliance 底下的租用戶層級 Compliance policy settings 包含 Mark devices with no compliance policy assigned as(預設 Compliant)與 Compliance status validity period (days)(預設 30,可設 1 到 120)。接著依平台區分的裝置合規性原則承載規則與不合規動作:標示為不合規(預設)、傳送電子郵件、遠端鎖定、淘汰,或傳送推播通知。條件式存取透過授與控制項 Require device to be marked as compliant 使用這個結果。
Windows LAPS 透過 Endpoint security > Account protection 管理。它只需要 Intune Plan 1 與 Microsoft Entra ID Free,但 Entra 加入的裝置要求你先在 Entra 系統管理中心的 Identity > Devices > Overview > Device settings 啟用 LAPS;混合式加入的裝置不需要。裝置會把密碼備份到 Entra ID 或內部部署 Active Directory,絕不會兩者都有。遠端工作 Rotate Local Admin Password 不包含在任何內建 Intune 角色或 Entra 的 Intune Administrator 角色中,必須透過自訂角色授與。Windows 11 24H2 新增自動帳戶管理。
領域 2:管理與維護裝置(25–30%)
Autopilot 與 Autopilot 裝置準備
這是目前考試中考最多的一組差異。Microsoft 的比較頁面值得背起來:
| 能力 | Autopilot 裝置準備 | Windows Autopilot |
|---|---|---|
| 模式 | 使用者驅動、自動 | 使用者驅動、預先佈建、自我部署、現有裝置 |
| 加入類型 | 僅 Microsoft Entra 加入 | Entra 加入與 Entra 混合式加入 |
| 裝置登錄(硬體雜湊) | 不需要 | 需要 |
| 管理員要設定 | 裝置準備原則加一個由 Intune Provisioning Client 擁有的裝置安全性群組 | 部署設定檔加註冊狀態頁面 |
| OOBE 期間的應用程式 | 最多 25 個應用程式與 10 個 PowerShell 指令碼 | 最多 100 個應用程式 |
| 同一部署混用 Win32 與 LOB | 是 | 否 |
| Windows 版本 | Windows 11 24H2 或更新(或含 KB5035942 的 22H2/23H2) | 受支援的 Windows 10 與 11 |
| 另外支援 | GCC High 與 DoD、近乎即時的報告 | Autopilot Reset、HoloLens、Teams Rooms、DFCI、共同管理 |
自我部署模式不需使用者憑證即可加入 Entra ID,需要具備裝置證明的 TPM 2.0,僅支援 Entra 加入,在虛擬機器上會以錯誤 0x800705B4 失敗。它不會設定主要使用者。預先佈建同樣需要 TPM 2.0 與實體硬體,支援 Entra 加入與混合式加入,由技術人員在第一個 OOBE 畫面按五次 Windows 鍵啟動,以 Reseal 結束。Microsoft 要求在使用者流程前至少等待 90 分鐘,並在六個月內完成。Autopilot 的授權可由 Microsoft 365 Business Premium、F1/F3、A1/A3/A5、E3/E5、EMS E3/E5、Intune for Education,或 Entra ID P1/P2 加 Intune 滿足。
註冊狀態頁面追蹤裝置準備、裝置設定與帳戶設定三個階段。要記的預設值:逾時為 60 分鐘,可以封鎖裝置直到全部或選定的應用程式安裝完成(最多 100 個封鎖應用程式),一個租用戶最多 51 個 ESP 設定檔(預設加 50 個),新設定檔的 Install Windows quality updates 預設為 Yes,這會讓佈建多花 20 到 40 分鐘。不要在 Autopilot ESP 中混用 LOB(MSI)與 Win32 應用程式:兩者都使用 TrustedInstaller,Win32 安裝會因「另一個安裝正在進行中」而失敗。Microsoft 也建議當 ESP 追蹤 Microsoft 365 Apps 時以 Win32 應用程式部署。
設定檔、篩選條件與群組原則分析
設定目錄是預設的設定檔類型;考試也要求掌握第三方範本的 ADMX 匯入與群組原則分析,後者匯入從群組原則管理主控台匯出為 XML 的 GPO(Save report,XML,小於 4 MB),顯示 MDM Support 百分比,並把受支援的設定移轉到設定目錄原則。指派篩選條件在裝置簽入時評估而非透過群組成員資格處理,有包含與排除兩種模式,每個租用戶最多 200 個、每個 3,072 個字元,語法如 (device.osVersion -eq "10.0.18362") and (device.manufacturer -eq "Microsoft")。Microsoft 的指引:Intune 目標設定用篩選條件,條件式存取、授權與 Autopilot 設定檔指派用動態群組。
Intune Suite 附加元件
目標點名 Endpoint Privilege Management、Enterprise App Catalog、Remote Help、Microsoft Cloud PKI、用於 MAM 的 Microsoft Tunnel 與 Advanced Analytics。Microsoft 的進階功能頁面說明它們隨 Intune Plan 2、Intune Suite 與部分 Microsoft 365 套件提供,試用期 90 天、最多 250 位使用者、每個租用戶每項功能一次試用,之後有 30 天寬限期。EPM 使用提升權限設定原則、提升權限規則原則與提升權限系統設定原則;提升類型有自動、使用者確認、以目前使用者身分提升、支援人員核准與拒絕;支援的檔案為 .exe、.msi 與 .ps1。Enterprise App Catalog 是 Microsoft 封裝的 Win32 應用程式,透過 Apps > All apps > Create > Enterprise App Catalog app 新增,可作為 ESP 中的封鎖應用程式,僅限 64 位元 Windows。裝置查詢透過 WNS 對單一公司擁有的 Windows 裝置即時執行 Kusto 查詢語言,需要 Managed Devices/Query 權限,每分鐘允許 15 次查詢。
遠端動作
同步、重新啟動、淘汰與抹除是基本功。2026 年的條目新增大量動作、更新 Defender 安全性情報、輪替 BitLocker 金鑰、輪替本機系統管理員密碼、KQL 裝置查詢,以及包含疑難排解刀鋒視窗在內的診斷收集。要知道其中哪些在 Windows Enterprise 多重工作階段上無法使用(見下文)。
領域 3:保護裝置(15–20%)
端點安全性與 Defender for Endpoint
安全性基準位於 Endpoint security > Security baselines。截至 2026 年 10 月,目前版本是 Security Baseline for Windows 10 and later 版本 26H2、Defender for Endpoint 基準版本 24H1、Microsoft 365 Apps for Enterprise 版本 2512、Edge 版本 139、Windows 365 Security Baseline 24H1,另有 Windows 365 for Agents 基準與針對 OpenClaw 的預覽版 Local AI Agent Baseline。預設值是最嚴格的選項;Defender 基準不建議用於虛擬機器或 VDI;新版本發行後舊設定檔變成唯讀。
Defender for Endpoint 整合要在兩個入口網站操作。在 Defender 入口網站把 System > Settings > Endpoints > General > Advanced features > Intune connection 設為 On;在 Intune 中,Endpoint security > Defender for Endpoint 顯示 Connection status(最多 15 分鐘)與各平台的合規性評估切換。Windows 上線使用帶 Auto from connector 的端點偵測及回應原則,可以是指向 All Devices 的預先設定原則,也可以是自訂原則;macOS、Android 與 iOS 需手動上線。合規性設定 Require the device to be at or under the machine risk score 提供 Clear、Low、Medium 與 High,Microsoft 建議 Low。條件式存取原則先以僅報告模式建立,並排除緊急存取帳戶。
Windows 更新:更新通道、Autopatch 與 Hotpatch
Intune 的 Windows 更新管理只儲存原則;Windows Autopatch 決定哪些內容獲得核准,裝置從 Windows Update 下載。四種原則類型很重要:更新通道、功能更新原則、品質更新原則(承載加速與 Hotpatch)與驅動程式更新原則。三種由 Autopatch 支援的類型要求授權包含 Autopatch 權利、診斷資料層級為 Required、Microsoft Account Sign-In Assistant 服務未被停用,而且不支援 Entra 註冊的裝置。
更新通道設定包含考試最愛的數字:品質更新延遲 0 到 30 天,功能更新延遲 0 到 365 天,功能更新解除安裝期間 2 到 60 天,功能與品質更新的期限 2 到 30 天,寬限期 0 到 7 天,Auto reboot before deadline 建議 Yes。Windows Autopatch 在 2025 年 4 月取消功能啟用,現在為 Business Premium、A3+、E3+ 與 F3 提供 Autopatch 群組、品質、功能與驅動程式更新,以及 Microsoft 365 Apps、Edge 與 Teams 更新;只有提交支援要求仍限 E3+/F3。Hotpatch 在 Windows 11 24H2 或更新版本、已開啟虛擬化安全性且具備合格授權(Windows 11 Enterprise E3/E5、Microsoft 365 F3、Education A3/A5、Business Premium 或 Windows 365 Enterprise)的裝置上,不需重新啟動即可安裝每月安全性更新。基準月份是 1 月、4 月、7 月與 10 月,需要重新啟動;其餘八個月是 Hotpatch 月份。在品質更新原則中把 When available, apply without restarting the device (“Hotpatch”) 設為 Allow 即可啟用;Autopatch 預設為符合資格的裝置開啟。
領域 4:管理與保護應用程式(15–20%)
Win32 應用程式以 Microsoft Win32 Content Prep Tool 封裝為 .intunewin 檔案,每個應用程式上限 30 GB,且必須靜默安裝:
IntuneWinAppUtil.exe -c C:\Source\App -s setup.exe -o C:\Output -q在新增應用程式精靈中設定安裝與解除安裝命令(或最多 50 KB 的 PowerShell 指令碼安裝程式)、Install behavior 為 System 或 User(Entra 註冊的裝置選 System)、安裝時間預設 60 分鐘最長 1,440 分鐘,以及類型為 Failed、Hard reboot、Soft reboot、Retry(三次嘗試,間隔五分鐘)或 Success 的傳回碼。偵測規則可以是 MSI 產品代碼、檔案、登錄或自訂指令碼,指令碼只有在結束代碼為 0 且寫入 STDOUT 時才算偵測到;所有規則必須同時符合。相依性上限 100,取代上限 10,皆包含遞移參考。指派意圖有 Required、Available for enrolled devices 與 Uninstall。在安裝命令中呼叫 powershell.exe 會啟動 32 位元 PowerShell;要用 64 位元請使用 %SystemRoot%\Sysnative\WindowsPowerShell\v1.0\powershell.exe。
應用程式保護原則保護已註冊與未註冊裝置上受控應用程式內的資料,對應三個等級的資料保護架構(基本、增強、高),要求應用程式整合 Intune App SDK,並應搭配條件式存取的應用程式保護授與控制項強制執行。Android 需要 Company Portal,而 Android 上的 Microsoft 365 應用程式現在需要 Entra 裝置註冊才能接收 MAM 原則。2026 年的目標也新增針對 Android 與 iOS 的 Quiet Time 原則、透過 Intune 或 Microsoft 365 Apps 系統管理中心設定 Microsoft 365 Apps 原則,以及在 Autopilot 期間以 Office Deployment Tool 或 Intune 部署 Microsoft 365 Apps。
領域 5:最佳化端點營運(10–15%)
自動化代表透過 Microsoft Graph PowerShell 模組使用 Microsoft Graph。記住權限範圍名稱:DeviceManagementManagedDevices.Read.All、DeviceManagementConfiguration.ReadWrite.All、DeviceManagementApps.ReadWrite.All、DeviceManagementRBAC.ReadWrite.All、DeviceManagementScripts.ReadWrite.All,以及用於抹除、淘汰與遠端鎖定的 DeviceManagementManagedDevices.PrivilegedOperations.All。所有 Intune 範圍都需要管理員憑證,而且自 2025 年 7 月 31 日起指令碼端點需要 Scripts 範圍而非 Configuration 範圍。
補救位於 Devices > Manage devices > Scripts and remediations。使用者需要 Windows Enterprise E3/E5、Education A3/A5 或 VDA;裝置必須是 Entra 加入或混合式加入,並已註冊到 Intune 或處於共同管理。一個租用戶最多 200 個指令碼套件,只有偵測指令碼以結束代碼 1 結束時才執行補救指令碼,輸出上限 2,048 個字元,排程可選一次、每小時或每天,用戶端每八小時擷取一次原則。目標也要求掌握 Endpoint analytics 分數、自訂報告與活頁簿、服務健全狀況與訊息中心監視,以及針對合規性漂移與註冊失敗的警示規則。
「代理程式式」的條目指的是 Intune 中的 Security Copilot:自然語言資料探索、原則說明與比較、裝置疑難排解、雲端電腦深入解析,以及為裝置查詢產生 KQL,全部受你的 RBAC 角色與範圍標籤限制。一個陷阱:Change Review Agent 與 Policy Configuration Agent 已於 2026 年 8 月 31 日從系統管理中心移除,所以請查看 Agents 節點了解目前有哪些代理程式,而不要依賴舊的部落格文章。
八週學習計畫
| 週 | 領域 | 閱讀 | 試用租用戶中的實作 |
|---|---|---|---|
| 1 | 1 | Entra 裝置身分、自動註冊、RBAC、多重管理員核准 | 申請 30 天 Intune 試用,設定 MDM 使用者範圍,建立帶範圍標籤的受限 Help Desk Operator 角色,用第二位管理員透過存取原則保護指令碼 |
| 2 | 1 與 2 | Autopilot 需求、裝置準備比較、自我部署、預先佈建、ESP | 登錄 Hyper-V 虛擬機器的硬體雜湊,用在一個 Win32 應用程式上封鎖的 ESP 部署使用者驅動 Autopilot,再建立裝置準備原則並比較報告 |
| 3 | 1 | 合規性總覽、條件式存取整合、LAPS | 建立 Windows 合規性原則,把租用戶預設改為 Not compliant,建立僅報告的條件式存取原則,在 Entra 啟用 LAPS 並輪替一次密碼 |
| 4 | 2 | 設定目錄、群組原則分析、篩選條件、Windows 365 佈建 | 把 GPO 匯出為 XML 並移轉,建立依製造商的包含篩選條件,即使沒有授權也建立一個 Windows 365 佈建原則以熟悉欄位 |
| 5 | 3 | 安全性基準、Defender for Endpoint 整合、BitLocker 與受攻擊面縮小 | 連接 Intune 與 Defender,部署預先設定的 EDR 原則,把風險分數加入合規性,部署 Windows 基準並解決一個衝突 |
| 6 | 3 | 更新管理總覽、更新通道設定、Autopatch、Hotpatch | 建立三個帶延遲與期限的更新通道、一個鎖定版本的功能更新原則,以及一個允許 Hotpatch 的品質更新原則 |
| 7 | 4 | Win32 封裝與新增、應用程式保護原則、Microsoft 365 Apps | 封裝一個帶偵測與相依性的 Win32 應用程式,以 Win32 方式部署 Microsoft 365 Apps,建立 Level 2 應用程式保護原則及其條件式存取授與 |
| 8 | 5 與複習 | Graph 權限範圍、補救、Intune 中的 Security Copilot | 用 Microsoft Graph PowerShell 連線並列出裝置,部署一個內建補救,做兩次免費練習測驗 |
真正重要的實作練習
實作 1:Autopilot 註冊
登錄一台裝置,透過動態裝置群組指派使用者驅動部署設定檔,並設定一個在選定 Win32 應用程式安裝完成前封鎖使用的 ESP。然後故意把它弄壞:在 Win32 應用程式旁再指派一個 LOB MSI,觀察 ESP 失敗。最後建立一個裝置準備原則,群組由 Intune Provisioning Client 擁有,這樣你就能解釋為什麼不需要硬體雜湊。
實作 2:合規性加條件式存取
建立一個要求 BitLocker、安全開機與 Defender 風險分數為 Low 或以下的 Windows 合規性原則。把 Mark devices with no compliance policy assigned as 改為 Not compliant,觀察哪些裝置變紅。建立一個要求 Exchange Online 與 SharePoint Online 使用合規裝置的條件式存取原則,先維持僅報告一天,檢視登入記錄,然後啟用。
實作 3:Win32 應用程式封裝
用 Content Prep Tool 封裝一個靜默安裝程式,加入登錄偵測規則與 3010 軟重新開機傳回碼,讓它相依於某個執行階段,再用新版本取代並確認解除安裝行為。最後在本機解除安裝它,觀察 Intune 管理延伸模組偵測到 Required 應用程式遺失並重新安裝。
實作 4:更新通道與 Autopatch
建立試驗、廣泛與關鍵三個更新通道,品質更新延遲分別為 0、7 與 14 天,期限 2 與 7 天,寬限期 2 天。加入一個鎖定目前 Windows 11 版本的功能更新原則與一個允許 Hotpatch 的品質更新原則。然後記下 Entra 註冊的裝置能接收哪些原則、不能接收哪些。
實作 5:Defender 上線
在 Defender 入口網站切換 Intune 連線,在 Intune 確認 Connection status,部署預先設定的 EDR 原則,並驗證裝置在 30 分鐘內出現在 Defender 的裝置清查中。把電腦風險分數加入合規性原則,觀察一次測試偵測如何翻轉合規狀態。
實作 6:共同管理基礎
如果你有 Configuration Manager 實驗環境,先將現有用戶端混合式加入並註冊到 Intune 以啟用共同管理,然後為試驗集合把一個工作負載移到 Intune。如果沒有,請學習兩條路徑(現有用戶端,以及在 Autopilot 後安裝用戶端的新網際網路裝置)與七個工作負載:合規性原則、Windows Update 原則、資源存取原則、Endpoint Protection、裝置設定、Office Click-to-Run 應用程式與用戶端應用程式。記住 Entra 註冊的裝置不受支援,共同管理是管理選項而混合式加入是身分選項,雲端管理閘道不是必要的。
容易答錯的高價值事實
- 考試名稱變了,認證沒變。仍把考試稱為「Endpoint Administrator」的學習指南與練習題早於 2026 年 10 月 27 日。
- 合規性預設值是寬鬆的。沒有原則的裝置預設為 Compliant,有效期為 30 天。在條件式存取要求合規裝置之前先改預設值。
- 裝置準備沒有硬體雜湊。它僅支援 Entra 加入、使用者驅動或自動模式、25 個應用程式與 10 個指令碼,裝置群組必須由 Intune Provisioning Client 擁有。如果題目需要混合式加入、預先佈建、自我部署或超過 25 個應用程式,答案是傳統 Autopilot。
- 自我部署與預先佈建需要實體 TPM 2.0。虛擬機器會以 0x800705B4 證明失敗。自我部署僅支援 Entra 加入;預先佈建也支援混合式加入。
- 更新通道限制:品質更新延遲 30 天,功能更新延遲 365 天,期限 2 到 30 天,寬限期 0 到 7 天,解除安裝期間 2 到 60 天。
- Entra 註冊的裝置不能使用功能、品質或驅動程式更新原則,只能使用更新通道與 Windows Update 用戶端原則。
- Hotpatch 需要 Windows 11 24H2 或更新版本並開啟 VBS,而且四個基準月份仍需重新啟動。
- Win32 數字:30 GB 上限,偵測指令碼必須結束代碼 0 並寫入 STDOUT,Retry 代表三次嘗試間隔五分鐘,100 個相依性,10 個取代節點。
- Entra 加入裝置上的 LAPS 要先啟用 Entra 裝置設定,而 Rotate Local Admin Password 工作只能透過自訂角色取得。
- 多重管理員核准:不能核准自己的要求,Global Administrator 也不例外,要求三天後過期。
- 補救依使用者授權:Windows Enterprise E3/E5、Education A3/A5 或 VDA。偵測結束代碼 1 觸發補救;輸出 2,048 個字元;200 個套件。
- 篩選條件在簽入時評估,每個租用戶上限 200 個;Autopilot 設定檔指派與條件式存取請用動態群組。
- Defender 風險分數等級是 Clear、Low、Medium 與 High,建議 Low,連線是在 Defender 入口網站而不是 Intune 開啟。
- 混合式加入的 Autopilot 會讓 ESP 逾時額外增加約 40 分鐘,而且明確不建議新裝置使用混合式加入。
- 考試中可以開啟 Microsoft Learn,但計時不會停止,問與答和練習測驗被封鎖,休息後無法回到已看過的題目。
MD-102 與 Windows 365、AVD 和 Intune Suite 的關係
2026 年 10 月的目標把 Windows 365 明確放進領域 2:佈建原則、網路連線與映像管理。Windows 365 Enterprise 會在已獲授權的使用者進入已指派的群組時自動佈建雲端電腦並註冊到 Intune,之後像其他任何裝置一樣管理。Devices > Provision Cloud PCs 底下的佈建原則設定授權類型(Enterprise、Flex 或 Reserve)、加入類型(使用 Microsoft 託管網路或 Azure 網路連線的 Entra 加入,或必須使用 ANC 的混合式加入)、單一登入、資源庫映像或自訂映像、語言與地區、必須包含 %RAND:Y%(Y 為 5 或以上)的選用命名範本,以及選用的 Windows Autopatch 註冊。混合式加入的原則建立最多可能需要 60 分鐘。如果你以營運雲端電腦為業,我的 Windows 365 培訓對這一層的講解遠比考試深入。
Azure Virtual Desktop 透過學習路徑 8 以及 Intune 對 Windows Enterprise 多重工作階段的支援出現。與考試相關的限制:工作階段主機必須位於透過 Azure Resource Manager 部署的集區主機集區並執行 1.0.2944.1400 或更新版本的代理程式;設定使用依作業系統版本 Enterprise multi-session 篩選的設定目錄,僅支援憑證與裝置通道 VPN 範本;應用程式必須以系統內容安裝且意圖為 Required 或 Uninstall,絕不能是 Available;合規性原則必須指向裝置;不支援更新通道,因此品質更新設定來自設定目錄;Autopilot、ESP、抹除、遠端鎖定、Fresh Start、Autopilot 重設、BitLocker 金鑰輪替與重設密碼全部無法使用。已註冊電腦的複製映像會破壞註冊,FSLogix 權杖漫遊必須關閉。
Intune Suite 在領域 2 中作為獨立的功能群組出現,其功能又透過 Advanced Analytics 出現在領域 5、透過 Enterprise App Catalog 出現在領域 4。學習授權邊界:Plan 1 是基準,Suite 功能是 Plan 2 或 Suite 附加元件,有 90 天、250 位使用者的試用,而補救與 Autopatch 是透過 Windows Enterprise 而非 Intune 授權。想持續了解這些功能每個月有哪些變化,請追蹤 Intune 新功能系列。
考試當天與續證
預約前先做免費練習測驗與考試沙箱;沙箱會在真實介面展示題型(作用中畫面、建置清單、案例研究、拖放、作用區域、選擇題、實驗室)。考試當天你有 100 分鐘。內建五分鐘休息時間,但計時持續,而且一旦開始休息就無法回到已看過的題目,所以先把所有題目作答完並取消標記。Microsoft Learn 面板在角色型考試中可用,查一個延遲範圍或設定名稱確實有幫助,但它是計時持續的分割畫面,Microsoft 直言如果每題都查你將無法完成。如果考試沒有你的語言版本,可以申請額外 30 分鐘。
成績在幾分鐘內以 1 到 1,000 分制回報,及格線 700,並附各領域的長條圖;Microsoft 不會透露你答錯哪些題。如果未通過,重考政策允許 24 小時後第二次嘗試,之後每次間隔 14 天,12 個月內最多五次,每次都要付費。
認證有效期 12 個月。續證是 Microsoft Learn 上免費、不監考、開卷的評量,聚焦該角色的變化;六個月的資格窗口在到期前開放,通過後認證自原到期日起延長一年。續證嘗試次數沒有限制;第二次未通過後每次嘗試至少間隔 24 小時。把 Microsoft Learn 設定檔與認證設定檔連結,Renew 按鈕才會出現。
這份指南適合誰
- 從 Configuration Manager 與群組原則轉向 Intune、需要掌握考試所用雲端原生詞彙的端點管理員
- 接手裝置管理、想循結構化路徑學習 Autopilot、合規性與更新的 Microsoft 365 管理員
- 需要這些平台現在預設要求的 Intune 深度的 Windows 365 與 Azure Virtual Desktop 管理員
- 想取得反映 2026 年 10 月考綱的最新認證的顧問與 MSP 工程師
- 任何想要一份經查證、說明 2026 年底每個 Intune 功能在系統管理中心位置的地圖的人
如果你偏好有人帶領,Big Hat Group 為美國與加拿大的團隊提供 Windows 365 與 Intune 培訓。
MD-102 考試常見問題
2026 年 MD-102 仍然是 Endpoint Administrator Associate 認證的考試嗎?
是。MD-102 是 Microsoft 365 Certified: Endpoint Administrator Associate 的唯一考試。Microsoft 將考試更名為 Managing and Securing Microsoft 365 Endpoints by using Intune,並發布 2026 年 10 月 27 日生效的新評量技能,但認證名稱與單一考試路徑並未改變。
MD-102 考試多長,有多少題?
認證頁面說明你有 100 分鐘完成測驗,Microsoft 為不含實驗室的 Associate 級考試安排 120 分鐘的座位時間。Microsoft 不公布每門考試的題數,只說明大多數認證考試包含 40 到 60 題。1,000 分制中取得 700 分或以上即為及格。
MD-102 考試費用是多少?
Microsoft 沒有在認證頁面列出單一價格,而是說明價格取決於監考所在的國家或地區,因此請從 Microsoft Learn 頁面的 Schedule exam 連結查看你所在地區的價格。重考需再次付費,而每年的續證評量是免費的。
沒有 Windows Autopilot 實驗環境能通過 MD-102 嗎?
部署設定檔和註冊狀態頁面的設定可以從文件學到,但考試考的是在使用者驅動、預先佈建、自我部署與裝置準備之間做選擇,這些差異只有親手跑過一次才記得住。免費 30 天 Intune 試用加一台 Hyper-V 虛擬機器足以涵蓋使用者驅動 Autopilot;自我部署和預先佈建需要具備 TPM 2.0 的實體裝置,因為虛擬機器無法通過證明。
如何續約 Endpoint Administrator Associate 認證?
該認證每 12 個月續約一次。Microsoft 在到期日前開放六個月的資格窗口,期間你可以在 Microsoft Learn 參加免費、不監考、開卷的評量。通過後認證自原到期日起延長一年。第一次未通過可立即重試,之後每次嘗試之間至少間隔 24 小時。
學習檢查清單
- 下載 2026 年 10 月 27 日版評量技能,把你已經能在租用戶中不查資料就完成的每個條目劃掉。
- 申請 30 天 Intune 試用,確認 MDM 授權單位為 Microsoft Intune,完成 MFA 註冊,並建立第二個管理員帳戶以測試多重管理員核准。
- 設定 MDM 使用者範圍,建立一個帶範圍標籤的自訂角色,並記錄哪些 Entra 角色仍擁有完整的 Intune 存取權。
- 在 Hyper-V 虛擬機器上執行帶 ESP 的使用者驅動 Autopilot,然後建立裝置準備原則並寫下你觀察到的差異。
- 把租用戶合規性預設改為 Not compliant,有意識地設定有效期,並把僅報告的條件式存取原則接到合規性上。
- 連接 Defender for Endpoint,用預先設定的 EDR 原則上線,並把電腦風險分數加入合規性。
- 建立三個更新通道、一個鎖定版本的功能更新原則與一個啟用 Hotpatch 的品質更新原則;記下你碰到的每個數字限制。
- 端對端封裝一個 Win32 應用程式,包含偵測、相依性、取代與 64 位元 PowerShell 安裝命令。
- 部署一個內建補救,如果有試用附加元件就執行一次裝置查詢,並用 Microsoft Graph PowerShell 連線列出裝置。
- 做練習測驗直到連續兩次通過,用個人 Microsoft 帳戶預約考試,並在考前一晚重讀高價值事實。
需要幫手嗎?Big Hat Group 為美國與加拿大的組織提供 Microsoft Intune 諮詢,從兩週的健康檢查到完整移轉。預約探索會議,聊聊你的環境。
來源
- Study guide for Exam MD-102: Managing and Securing Microsoft 365 Endpoints by using Intune
- Microsoft 365 Certified: Endpoint Administrator Associate
- Exam duration and exam experience
- Exam scoring and score reports
- Exam and Applied Skills assessment lab retake policies
- Microsoft Certification renewal
- Course MD-102T00-A: Manage and secure Microsoft 365 endpoints by using Intune
- Learning path: Prepare infrastructure for devices using Microsoft Intune and Microsoft Entra ID
- Learning path: Manage and maintain devices using Microsoft Intune
- Learning path: Manage applications using Microsoft Intune
- Learning path: Protect devices using Microsoft Intune
- Learning path: Automate and optimize endpoint management using Microsoft Intune
- Learning path: Support operational excellence and readiness using Microsoft Intune
- Learning path: Extend endpoint capabilities using Microsoft Intune Suite
- Learning path: Deliver cloud-hosted desktops using Azure Virtual Desktop and Windows 365
- What is device identity in Microsoft Entra ID?
- Enable MDM automatic enrollment for Windows
- Role-based access control (RBAC) with Microsoft Intune
- Use Multi Admin Approval in Intune
- Device compliance policies in Microsoft Intune
- Overview of Windows LAPS with Microsoft Intune
- Windows Autopilot requirements
- Compare Windows Autopilot device preparation and Windows Autopilot
- Windows Autopilot self-deploying mode
- Windows Autopilot for pre-provisioned deployment
- Set up the Enrollment Status Page
- Create assignment filters in Microsoft Intune
- Use Microsoft Intune to import and analyze group policies
- Microsoft Intune advanced capabilities
- Learn about using Endpoint Privilege Management with Microsoft Intune
- Add an Enterprise App Catalog app to Microsoft Intune
- Device query
- Learn about Intune security baselines for Windows devices
- Configure Microsoft Defender for Endpoint with Intune and onboard devices
- Windows update management overview
- Update rings policy settings
- What is Windows Autopatch?
- Hotpatch updates
- Prepare a Win32 app to be uploaded to Microsoft Intune
- Add and assign Win32 apps to Microsoft Intune
- App protection policies overview
- How to use Microsoft Entra ID to access Intune APIs in Microsoft Graph
- Use Remediations to detect and fix support issues
- Security Copilot in Microsoft Intune
- Change Review Agent overview
- What is Windows 365 Enterprise?
- Create provisioning policies for Windows 365
- Using Azure Virtual Desktop multi-session with Microsoft Intune
- Co-management for Windows devices
- Sign up for Microsoft Intune free trial