
每週都有三個問題落進我的收件匣,通常出自同一位 IT 主管、在同一個小時內:我們能不能阻止員工把客戶資料貼進聊天機器人?能不能讓他們使用我們已經付費的工具?我們真的準備好迎接 Copilot 了嗎?七月我寫下 Intune 2606 的 ChatGPT、授權與 Android AI 代理程式變更時,那篇文章連續好幾個月持續帶進美國的搜尋流量,讓我明白讀者想從 AI 就緒的角度、而不是從版本資訊的角度來看 Intune。這份指南就是它的長效版本。內容會整理每個 Microsoft 365 方案提供的功能,依序說明 Windows、Edge、iOS 與 Android 上針對消費性 AI 的控制方式,列出 Microsoft 實際寫在文件中的 Copilot 先決條件,最後以分階段計畫和一份資安團隊願意接受的每月報告作結。文中每個設定名稱、版本號碼與授權項目,都在 2026 年 10 月對照 Microsoft Learn 查證過;凡是我個人的看法,我都會特別註明。
IT 最常被問的三個問題
我們擋得住嗎?
大致上擋得住,但必須坦白說:「擋住」在公司筆電、BYOD 手機和瀏覽器分頁上的意思並不一樣。在 Windows 與 macOS 上,你可以透過 Microsoft Defender for Cloud Apps 搭配 Defender for Endpoint 網路保護,以及 Edge for Business 中的 Microsoft Purview 內嵌 DLP,真正做到封鎖。在手機上,Intune 應用程式保護原則(APP)保護的是應用程式內的工作資料,而不是移除應用程式,這才是面對非公司擁有裝置的正確做法。
我們能安全地開放嗎?
可以,而且大部分的工程心力都花在這裡。Microsoft 已把 Microsoft Copilot 行動應用程式與 ChatGPT for Intune 納入受保護的應用程式,Edge 有一整套 Copilot 原則,Apple 透過宣告式裝置管理(DDM)開放 Apple Intelligence 的控制,Purview 則能阻止 Copilot 本身讀取已加上標籤的內容。安全開放是一項設定專案,不是採購專案。
我們準備好迎接 Copilot 了嗎?
就緒與否跟端點的關係,沒有大家想像得那麼大。Microsoft 的 Copilot 需求談的是授權、身分識別、Microsoft 365 Apps 組建、信箱與網路路徑。端點團隊的工作,是讓 Windows 與 Microsoft 365 Apps 保持最新、做出 Copilot+ PC 的相關決定(首要是 Recall),並在指派授權之前,把一份清楚的待辦清單交給 Purview 團隊。以下逐項說明。
授權地圖:各方案為 AI 治理提供了什麼
Intune 以三種方案販售。根據 Intune 授權文章,Plan 1 是基礎服務,Plan 2 在 Plan 1 之上加入進階端點管理,Intune Suite 則整合進階管理與安全性功能並包含 Plan 2。Microsoft 的 Intune 方案與價格頁面列出 Plan 1 包含在 Microsoft 365 E3、E5 與 EMS E3/E5 中,Plan 2 定價為每位使用者每月 4.00 美元、Suite 為 10.00 美元(年繳),並說明自 2026 年 7 月起,部分進階功能將納入 Microsoft 365 E3 與 E5。
真正影響預算的是 2026 年 7 月這次變動。Intune 新功能中服務版本 2606 的條目寫道:Microsoft 365 E3 取得 Remote Help、Advanced Analytics 與 Intune Plan 2,Microsoft 365 E5 再額外取得 Endpoint Privilege Management、Enterprise Application Management 與 Microsoft Cloud PKI,而且 Microsoft 會在變更套用到租用戶的 30 天前,於 Microsoft 365 系統管理中心張貼通知。
| 方案 | Intune 權利 | 與 AI 治理相關的功能 | Copilot 授權 |
|---|---|---|---|
| Microsoft 365 E3 | Intune Plan 1;自 2026 年 7 月起另含 Remote Help、Advanced Analytics 與 Intune Plan 2 | 設定目錄、應用程式保護原則、合規性原則、Tunnel for MAM、裝置查詢(Advanced Analytics) | Microsoft Copilot 附加元件的合格前置授權 |
| Microsoft 365 E5 | E3 全部內容,加上自 2026 年 7 月起的 Endpoint Privilege Management、Enterprise App Management 與 Cloud PKI | 新增 Defender for Cloud Apps 加 Defender for Endpoint 的應用程式封鎖,以及 Edge for Business 中針對 Microsoft Entra 連線應用程式的 Purview 瀏覽器 DLP | Microsoft Copilot 附加元件的合格前置授權 |
| Microsoft 365 E7 | 同 E5 | 同 E5 | 包含 Microsoft Copilot |
| Microsoft 365 F1 與 F3 | Microsoft 的第一線員工裝置指引以 Intune MDM、MAM 與共用裝置模式為基礎;請在 Intune 方案與價格頁面確認你合約中的 Intune 權利 | 針對 BYOD 的應用程式保護原則,針對 Teams 與共用 Android 或 iOS 裝置的共用裝置模式 | Microsoft Copilot 附加元件的合格前置授權 |
| Microsoft 365 Business Premium(最多 300 位使用者) | Intune Plan 1 | 設定目錄、應用程式保護原則、合規性原則、Defender for Business 裝置健康狀態 | 符合 Microsoft Copilot Business 資格 |
| Intune Suite 附加元件(定價每位使用者每月 10.00 美元) | Endpoint Privilege Management、Enterprise App Management、Advanced Analytics、Remote Help、Cloud PKI;包含 Plan 2 | 適合想在不升級 E5 的情況下使用 EPM 與 EAM 的 E3 租用戶 | 不適用 |
各列出處:Microsoft Copilot 授權選項頁面列出 E7 包含 Microsoft Copilot,而 E3、E5、F1、F3 與 Business 方案為合格前置授權;Business Premium 裝置管理文章明載 Business Premium 包含 Microsoft Intune Plan 1;Defender for Cloud Apps 治理文章要求 Defender for Cloud Apps 加 Endpoint 或 Microsoft 365 E5;Purview 瀏覽器 DLP 文章涵蓋 Edge for Business 中的 Microsoft Entra 連線(受管理)應用程式與未受管理 AI 應用程式;Purview 服務描述將瀏覽器 DLP 列為 Microsoft 365 E5、Purview Suite 與 E5 Information Protection and Governance 所含功能,而 Purview 針對第三方 AI 網站的指引另外要求隨用隨付計費。還有一項常被忽略的授權資訊:根據 Intune 中的 Security Copilot 概觀,Intune 系統管理中心內的 Copilot 本身隨 Security Copilot 提供,以安全性運算單位計量,沒有 Intune 專屬授權。
在受管理裝置上控制消費性 AI
Windows:WindowsAI CSP 與設定目錄
Microsoft 將 Windows AI 控制整合到 WindowsAI 原則 CSP,Intune 設定目錄則在 Windows AI 類別下提供這些設定(2603 版本資訊在此類別列出 Windows AI > Remove Microsoft Copilot App)。我在每一批受管理裝置上都會設定的原則:
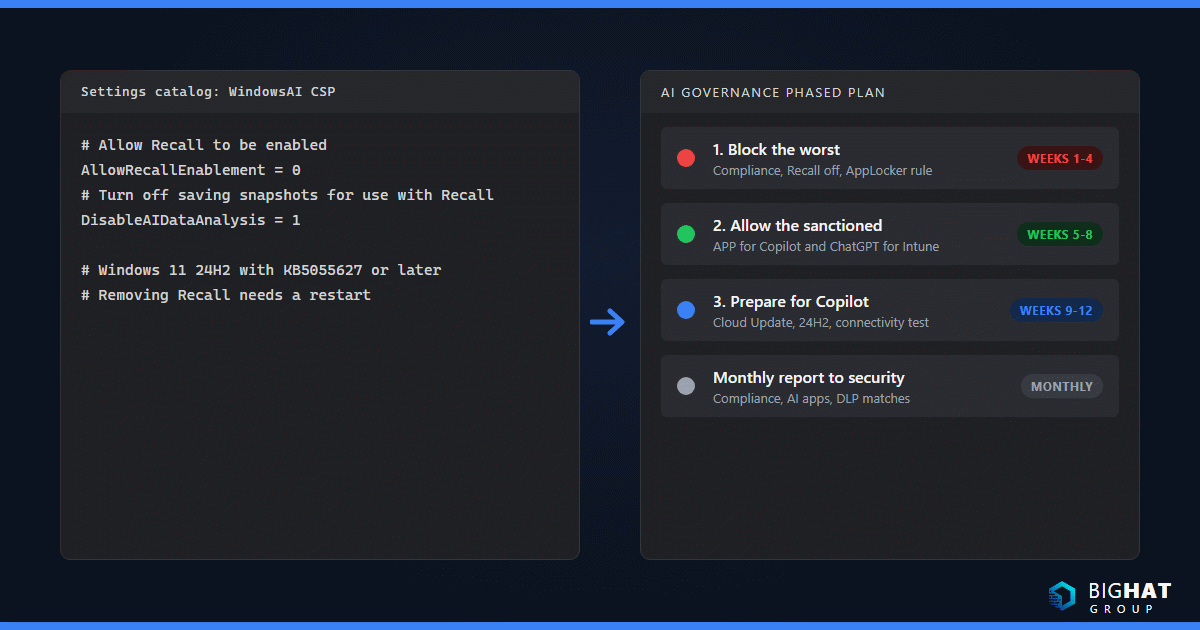
- Allow Recall to be enabled(
AllowRecallEnablement)。裝置範圍,Windows 11 版本 24H2 加 KB5055627(10.0.26100.3915)或更新版本。設為 0 時,Recall 元件會停用並移除其檔案,需要重新啟動。Microsoft 的 管理 Recall 文章指出,受管理裝置上的 Recall 預設即已停用並移除,使用者無法自行啟用,因此這項原則是雙重保險。我仍會設定它,讓狀態可以稽核。 - Turn off saving snapshots for use with Recall(
DisableAIDataAnalysis)。裝置或使用者範圍。值為 1 時停用快照儲存,並刪除既有快照。 - Remove Microsoft Copilot App(
RemoveMicrosoftCopilotApp)。Windows 11 版本 24H2 或更新版本。只有在 Microsoft 365 Copilot 與 Microsoft Copilot 兩個應用程式都已安裝、並非使用者自行安裝、且近期未曾啟動時,才會解除安裝消費性的 Microsoft Copilot 應用程式。CSP 參考寫 28 天,Intune 2603 版本資訊寫 14 天,所以請先測試,不要向服務台承諾日期。 - Set Copilot Hardware Key(
SetCopilotHardwareKey)。使用者範圍,Windows 11 版本 22H2 加 KB5044380 或更新版本。接受 Copilot 鍵要開啟之應用程式的 AUMID;Microsoft 對 Microsoft Copilot 應用程式的範例為Microsoft.MicrosoftOfficeHub_8wekyb3d8bbwe!Microsoft.MicrosoftOfficeHub。 - 小畫家的 Disable Cocreator、Disable generative fill 與 Disable Image Creator(
DisableCocreator、DisableGenerativeFill、DisableImageCreator)。裝置範圍,Windows 11 22H2(10.0.22621.4870)與 24H2(10.0.26100.3360)或更新版本。
兩點提醒。第一,舊的 Turn off Windows Copilot(TurnOffWindowsCopilot)原則已標示為淘汰,Windows Copilot 管理文章要求改用 AppLocker 發行者規則:發行者為 CN=MICROSOFT CORPORATION, O=MICROSOFT CORPORATION, L=REDMOND, S=WASHINGTON, C=US,套件名稱為 MICROSOFT.COPILOT,版本不限。這條 AppLocker 規則會阻止消費性應用程式安裝,若已安裝則阻止其啟動。第二,Windows 為 Microsoft Entra 使用者釘選到工作列的 Microsoft Copilot 應用程式,就是以前稱為 Microsoft 365 應用程式的那一個,其中的 Microsoft Copilot Chat 具備企業資料保護且不另收費。移除消費性應用程式不等於移除 Copilot Chat,Copilot Chat 的釘選是由 Microsoft 365 系統管理中心控制。
若需要以指令碼從裝置清除消費性應用程式,Microsoft 提供了以下做法:
$packageFullName = Get-AppxPackage -Name "Microsoft.Copilot" | Select-Object -ExpandProperty PackageFullName
Remove-AppxPackage -Package $packageFullName
Microsoft Edge:Copilot 與生成式 AI 原則
消費性 AI 的使用大多發生在 Edge for Business,Microsoft 在 Edge 原則參考中發布了一組專屬原則。Intune 服務版本 2607 將較新的 Copilot 原則加入 Windows 設定目錄,路徑為 Devices > Manage devices > Configuration > Create > New policy > Windows 10 and later > Settings catalog > Microsoft Edge。我會設定的有:
Microsoft365CopilotChatIconEnabled(Edge 139 以上)控制 Entra 設定檔在 Edge for Business 工具列是否顯示 Microsoft 365 Copilot Chat 圖示。依HubsSidebarEnabled頁面所述,自 Edge 141 起這是唯一控制工具列 Copilot 按鈕的原則,請停止為此目的使用側邊欄原則。EdgeEntraCopilotPageContext(Edge 130 以上)決定側邊窗格中的 Copilot 能否讀取 Entra 設定檔的頁面內容、瀏覽記錄與影片逐字稿。它在歐盟以外預設開啟、在歐盟境內預設關閉,而且無論如何設定,Copilot 都無法讀取受 DLP 原則保護的頁面。AllowBrowsingWithCopilot(Edge 148 以上)搭配BrowsingWithCopilotAllowList與BrowsingWithCopilotBlockList。Browsing with Copilot 只對擁有有效 Microsoft 365 Copilot 訂閱的使用者有效,預設關閉,在你填入允許清單之前實際上等同停用。CopilotNewTabPageEnabled、ComposeInlineEnabled(Microsoft 365 Copilot 寫作協助)、EdgeHistoryAISearchEnabled、AIGenThemesEnabled、GenAILocalFoundationalModelSettings、BuiltInAIAPIsEnabled與CopilotCoworkToolActionsEnabled構成生成式 AI 群組。請逐一對照你的可接受使用政策檢視。- 在 Android 與 iOS 版 Edge(123 版以上),唯一的開關是
EdgeCopilotEnabled,透過 Intune 應用程式設定原則部署。
行動裝置:AI 助理的應用程式保護原則
受保護的應用程式清單,是 Intune 的 AI 治理真正落地的地方。Intune 受保護的應用程式參考將 Android 與 iOS 上的 Microsoft Copilot 應用程式列為支援 APP 核心設定、組織允許帳戶與組織資料通知(iOS 2.72 以上)的 Microsoft 應用程式,並將 iOS 上的 ChatGPT for Intune 列為支援應用程式保護原則的合作夥伴應用程式。清單中其他與 AI 相關的合作夥伴應用程式還有 Notta for Intune、Jump AI、DeepL for Intune 與 Harvey AI。2606 版本資訊只寫著「ChatGPT 現已可作為 Microsoft Intune 受保護的應用程式」;在該清單 2026 年 10 月的修訂版中,ChatGPT 條目只附有 App Store 連結,所以在 Android 版出現之前,請不要承諾支援 Android。
能把 AI 助理圈住的 iOS/iPadOS 應用程式保護原則設定:
- Send Org data to other apps 設為 Policy managed apps;除非保留為 All Apps,否則這也會封鎖 Spotlight 搜尋與 Siri 捷徑。
- Save copies of org data 設為 Block,並將 Allow user to save copies to selected services 限定為 OneDrive 與 SharePoint。
- Restrict cut, copy and paste between other apps 設為 Policy managed apps 或 Policy managed with paste in。
- Genmoji、Writing Tools 與 Screen capture 設為 Block。這些獨立設定需要 Xcode 15 的 Intune App SDK v19.7.12 以上,或 Xcode 16 的 v20.4.0 以上;Intune 公告說明,若 Send Org data to other apps 原本就不是 All apps,這三項設定會預設為 Block,以維持既有行為。
- 條件式啟動:Min OS version、Min app version、Jailbroken/rooted devices 與 Max allowed device threat level,搭配 Block access 或 Wipe data。
請留意應用程式最低版本。Android 版 Intune 應用程式現已強制要求 2025.11.01 版,而帶有 Min app version 條件式啟動規則的 APP 原則,正是讓支援 AI 的應用程式維持在會遵守這些設定之 SDK 組建上的方法。
以 Defender for Cloud Apps 探索與封鎖
看不見的東西就無法治理。Microsoft 的 AI 安全性探索指引指出,Defender for Cloud Apps 目錄有 Generative AI 類別,收錄超過一千個 AI 相關應用程式,每一個都附有涵蓋 90 多項因素的風險評估。管理生成式 AI 應用程式文章提供了路徑:Microsoft Defender portal > Cloud apps > Cloud app catalog,再將 Category 篩選條件設為 Generative AI。把應用程式標記為 Unsanctioned,並在已啟用 Defender for Endpoint 整合(Settings > Cloud Apps > Cloud Discovery > Microsoft Defender for Endpoint > Enforce app access,以及 Defender XDR 中的 Custom network indicators)的前提下,其網域會在已上線的 Windows、macOS、Android、iOS 與 Linux 裝置上,由 Microsoft Defender Antivirus 網路保護封鎖。Microsoft 表示端對端最長需要三小時。Monitored 標記會警告使用者,並允許在可設定的時數內略過;範圍設定檔則可只封鎖特定裝置群組。先決條件為 Defender for Cloud Apps 加 Endpoint 或 Microsoft 365 E5,並開啟即時保護、雲端提供的保護,以及封鎖模式的網路保護。再加一條 Category equals Generative AI 的應用程式探索原則,新工具一出現的那一週你就會收到警示。
控制項地圖
| 控制項 | 平台 | 原則路徑 |
|---|---|---|
| 移除 Recall 並停止快照 | Windows 11 24H2(KB5055627)以上 | 設定目錄,WindowsAI CSP AllowRecallEnablement = 0 與 DisableAIDataAnalysis = 1 |
| 解除安裝消費性 Microsoft Copilot 應用程式 | Windows 11 24H2 以上 | Settings catalog > Windows AI > Remove Microsoft Copilot App |
| 阻止安裝消費性 Copilot 應用程式 | Windows 10 與 11 | AppLocker 發行者規則,套件 MICROSOFT.COPILOT(取代已淘汰的 TurnOffWindowsCopilot) |
| 選擇 Copilot 鍵開啟的應用程式 | Windows 11 22H2(KB5044380)以上 | WindowsAI CSP SetCopilotHardwareKey(使用者範圍,AUMID) |
| 關閉小畫家的 Cocreator、生成式填滿、Image Creator | Windows 11 22H2 與 24H2 | WindowsAI CSP DisableCocreator、DisableGenerativeFill、DisableImageCreator |
| 在 Edge 工具列隱藏或顯示 Copilot | Edge 139 以上(Windows、macOS) | Settings catalog > Microsoft Edge > Microsoft365CopilotChatIconEnabled |
| 阻止 Edge 側邊欄的 Copilot 讀取頁面內容 | Edge 130 以上 | EdgeEntraCopilotPageContext |
| 只在核准網域允許 Browsing with Copilot | Edge 148 以上 | AllowBrowsingWithCopilot 搭配 BrowsingWithCopilotAllowList |
| 關閉行動版 Edge 的 Copilot | Edge 123 以上(Android、iOS) | 應用程式設定原則,EdgeCopilotEnabled |
| 圈住 Microsoft Copilot 與 ChatGPT for Intune 中的工作資料 | iOS/iPadOS(兩個應用程式)、Android(僅 Microsoft Copilot) | Apps > Protection 應用程式保護原則:資料傳輸、另存新檔、剪下/複製/貼上、Genmoji、Writing Tools、螢幕擷取(iOS) |
| 阻止受管理應用程式向裝置端 AI 代理程式公開功能 | Android Enterprise 完全受控、專用、公司擁有工作設定檔 | Settings catalog > Android Enterprise > Applications > Block apps from exposing app functions |
| 治理 Apple Intelligence 功能 | iOS/iPadOS、macOS | Settings catalog > Declarative Device Management (DDM) > Intelligence Settings 與 External Intelligence Settings |
| 探索並封鎖 SaaS 生成式 AI 應用程式 | 已上線 Defender for Endpoint 的 Windows、macOS、Android、iOS、Linux | Defender portal > Cloud apps > Cloud app catalog > Category: Generative AI,標記 Unsanctioned |
| 封鎖傳送到消費性 AI 網站的敏感文字或檔案 | Intune 管理的 Windows 10/11,Edge for Business 144 以上 | Purview portal > Data loss prevention > Policies > Inline web traffic > Edge for Business > All unmanaged AI apps |
| 找出並干擾 OpenClaw 等本機 AI 代理程式 | Windows | 屬性目錄 Local AI Agent 實體,搭配 Local AI Agent Baseline - OpenClaw (Preview) 基準 |
Copilot 就緒
授權、身分識別與信箱先決條件
Microsoft 在 2026 年將 Microsoft 365 Copilot 更名為 Microsoft Copilot,將 Microsoft 365 Copilot Chat 更名為 Microsoft Copilot Chat,管理文件現已改用新名稱。需求文章指出:取得授權的 Copilot 需要符合資格的 Microsoft 365 訂閱加上 Microsoft Copilot 授權;Copilot Chat 不需附加元件即可提供給符合資格的使用者;每位使用者都需要 Microsoft Entra ID 中的公司或學校帳戶;信箱相關體驗需要 Exchange Online 中的主要信箱。Copilot 不支援 Microsoft 365 Apps for enterprise 的裝置型授權,群組信箱也不在範圍內。AI Administrator 角色可以在沒有 Global Administrator 的情況下管理 Copilot。在服務台接到問題之前,先用 Copilot License Details 診斷驗證使用者。
Microsoft 365 Apps、更新通道與更新環
Office Feature Updates 排程工作必須依正常排程執行,並能連到其網路端點,否則 Word、Excel、PowerPoint 與 OneNote 中的 Copilot 不會啟用。請讓 Microsoft 365 Apps 保持最新:Microsoft 的 通道變更指引建議使用 Microsoft 365 Apps 系統管理中心的 Cloud Update 設定檔,Intune 的替代路徑為 Settings catalog > Microsoft Office 2016 (Machine) > Updates > Update Channel。也請注意同一頁面上 2026 年 7 月的變動:Semi-Annual Enterprise Channel 現在與 Monthly Enterprise Channel 一樣每月接收功能與安全性更新,因此老舊的半年通道組建,已不再是過去那種結構性障礙。
至於 Windows 本身,上述 Recall 與 Copilot+ 原則需要套用特定累積更新的 Windows 11 版本 24H2。Intune 的 Windows 更新管理提供用於延遲與期限的更新環、將裝置鎖定在 Windows 11 24H2 等版本的功能更新原則,以及支援加速與熱修補的品質更新原則。功能、品質與驅動程式更新原則由 Windows Autopatch 協調,且不支援 Microsoft Entra 已註冊的裝置,因此 BYOD 的 Windows 只能使用更新環。
網路先決條件
在裝置與網路設備上允許整個 *.cloud.microsoft 網域;Microsoft 明確表示不支援只允許其下的特定應用程式 URL。請確認使用者裝置到 *.office.com、*.cloud.microsoft 與 copilot.cloud.microsoft 的 WebSocket Secure(WSS)連線,因為 TLS 檢查與過於嚴格的 Proxy 逾時會讓 Copilot 失效。網頁版 Word、Excel 與 PowerPoint 需要第三方 Cookie,Copilot Chat 的連結檢查則需要在 Edge 或 Chrome 的 CookiesAllowedForUrls 原則中加入 [*.]safelinks.protection.outlook.com。Microsoft 在 connectivity.m365.cloud.microsoft/copilot 提供 Copilot 連線測試;在指派任何一份授權之前,先從具代表性的辦公室與具代表性的居家網路各跑一次。
Copilot+ PC:Recall 與 Click to Do 的決定
根據 Copilot+ PC 開發人員指南,Copilot+ PC 是配備每秒可執行超過 40 兆次運算之 NPU 的 Windows 11 硬體,Microsoft 現在也販售商務版 Surface Copilot+ PC。治理決定會隨著硬體汰換一起到來:
- Recall。 最低需求為符合 Secured-core 標準的 Copilot+ PC、40 TOPS NPU、16 GB 記憶體、8 個邏輯處理器、至少 50 GB 可用空間的 256 GB 儲存空間(低於 25 GB 時會暫停儲存)、裝置加密或 BitLocker,以及含生物辨識的 Windows Hello Enhanced Sign-in Security。在受管理裝置上,除非你啟用 Allow Recall to be enabled 並停用 Turn off saving snapshots for Recall,否則它會維持關閉且已移除;即使如此,每位使用者仍須自行選擇加入,IT 無法替任何人開始儲存快照。若決定開放,請使用僅限 Enterprise 與 Education 的控制項:Set maximum storage for snapshots used by Recall(10 到 150 GB)、Set maximum duration for storing snapshots used by Recall(30 到 180 天)、Set a list of URIs to be filtered from snapshots for Recall 與 Set a list of apps to be filtered from snapshots for Recall。Remote Desktop Connection、VMConnect、Azure Virtual Desktop MSI 用戶端與 RAIL 工作階段預設會被過濾,其餘情況 Microsoft 建議使用 Azure Virtual Desktop 與 Windows 365 的螢幕擷取保護。
- Recall DLP。 自 Windows 11 24H2 加 KB5065789 起,Set Data Loss Prevention Provider(
SetDataLossPreventionProvider)讓 Recall 可以查詢 DLP 提供者,並只從快照中剔除違規的視窗。目前唯一支援的提供者是 Microsoft Purview endpoint DLP;文件記載的值為key:HKEY_LOCAL_MACHINE\software\microsoft\windows defender; value:InstallLocation; binary:endpointdlp.dll; minversion:4.18.25080.5。 - Click to Do。 它在 Copilot+ PC 與符合資格的 Windows 365 雲端電腦上預設啟用,在本機分析螢幕擷取畫面,並依 管理 Click to Do 文章所述,由 Disable Click to Do(
DisableClickToDo)控制。這項原則不影響 Recall 內的 Click to Do,而且 CSP 參考仍將DisableClickToDo列在 Windows Insider Preview 組建之下,所以在依賴它之前請先試行。
要交給 Purview 團隊的資料保護先決條件
Microsoft 將安全且受治理的基礎定位為「強烈建議」而非必要條件,而 Copilot 專案正是卡在這裡。請把 Microsoft 365 Copilot 的 DLP 文章中的這份清單交給 Purview 團隊:在 Microsoft Copilot, Copilot Chat, and Copilot Cowork 位置建立使用 Content contains > Sensitivity labels 的原則,阻止 Copilot 與 Cowork 處理已加標籤的檔案與郵件(2025 年 1 月 1 日以後寄出);一條使用 Content contains > Sensitive information types 與 Prevent Copilot from processing content > Processing prompts 動作的規則,拒絕含有銀行帳號等內容的提示(預覽);搭配的 Performing Web Searches 動作,讓敏感提示不進入外部網頁檢索;以及預覽中的 Email is received from > External users 條件,把外部郵件排除在回應依據之外,作為防範提示注入的控制。此位置只在 Custom 範本中提供,無法與其他位置合併,不會掃描上傳到提示中的檔案,生效最多需要四小時。在授權正式上線前,請搭配 SharePoint Advanced Management 先清理過度分享。
裝置上的 AI 代理程式
受保護的應用程式與 AI 助理的 MAM
已核准助理的做法很單純:以上述 APP 指定 Microsoft Copilot 應用程式與 ChatGPT for Intune,要求以 Microsoft Entra 帳戶登入,並透過條件式存取要求未註冊的手機必須有應用程式保護原則。應用程式保護原則概觀將設定整理為三個資料保護架構層級;我讓 AI 應用程式從第 2 層(資料外洩防護與最低 OS)開始,再把處理受監管資料的使用者移到搭配 Mobile Threat Defense 的第 3 層。
Android AI 代理程式控制
服務版本 2606 在 Android Enterprise 設定目錄的 Applications 下推出 Block apps from exposing app functions。設為 True 時,完全受控裝置上的應用程式,以及公司擁有裝置工作設定檔中的應用程式,將無法公開應用程式功能,也就是其他應用程式及裝置端助理或 AI 代理程式可以在應用程式內呼叫的程式化動作。它適用於完全受控、專用與公司擁有工作設定檔裝置,不適用於個人擁有的工作設定檔。我會先套用到財務、法務與高階主管群組,第一線共用裝置則在應用程式負責人確認不會出問題之前維持關閉。
iOS/iPadOS 與 macOS 上的 Apple Intelligence
自服務版本 2603(2026 年 3 月 30 日當週)起,設定目錄提供 Declarative Device Management (DDM) > Intelligence Settings,內含 Allow Apple Intelligence Report、Allow Genmoji、Allow Image Playground、Allow Image Wand、Allow Personalized Handwriting Results、Allow Visual Intelligence Summary、Allow Writing Tools、Mail > Allow Smart Replies、Mail > Allow Summary、Notes > Allow Transcription、Notes > Allow Transcription Summary、Safari > Allow Summary、Force On Device Only Dictation 與 Force On Device Only Translation,另有供 ChatGPT 整合使用、含 Allow Sign In 與 Allowed Workspace IDs 的 External Intelligence Settings。macOS 的清單稍短。服務版本 2605 加上了期限:隨著 OS 26.4,Apple 淘汰了 MDM 限制承載中多項智慧相關設定,所以請現在就從裝置限制範本遷移到這些 DDM 設定。
Windows 上的本機 AI 代理程式
如果你讀過我的 Project Lobster 與 ClawPilot 安全性指南,就知道像 OpenClaw 這類本機代理程式為何讓 Microsoft 自家的資安團隊憂心。Intune 的回應在服務版本 2605(2026 年 6 月 8 日當週)以預覽形式推出:一條 屬性目錄原則(Devices > Windows > Configuration > Create > New Policy > Windows 10 and later > Properties catalog),收集含代理程式名稱、安裝位置與安裝範圍的 Local AI Agent 實體。Microsoft 建議同時收集 Host process,因為 OpenClaw 會以 node.exe 與 wsl.exe 等處理程序名稱執行。結果大約 24 小時內會出現在 Device Inventory,Device Query(Advanced Analytics 功能)可列出受影響的裝置,而 Local AI Agent Baseline - OpenClaw (Preview) 提供 Windows Subsystem for Linux 控制,以及兩條封鎖 %LOCALAPPDATA%\Programs\node\node.exe 與 %ProgramFiles%\nodejs\node.exe 輸出 TCP 的防火牆規則。Microsoft 提醒這份基準可能無法封鎖所有執行路徑,也可能影響正當的 Node.js 工作負載,所以先盤點、再套用基準,並排除開發人員。再往前看,WindowsAI CSP 已記載針對代理程式連接器的 Insider Preview 原則(AgentConnectorAccessPolicy、ConfigureAgentConnectors、AgentConsentDuration);它們還不適合正式環境,但已點出 Windows 代理程式治理的方向。
以 Endpoint Privilege Management 管理 AI 工具安裝
開發人員與分析師想安裝 AI 命令列工具、SDK 與本機執行環境。與其發放本機系統管理員權限,Endpoint Privilege Management 概觀讓標準使用者可依你定義的規則,提升已核准的 .exe、.msi 與 .ps1 檔案權限:自動、使用者確認(附驗證或業務理由)、支援人員核准、以目前使用者身分提升,或拒絕。規則可依發行者憑證或檔案雜湊比對,並控制子處理程序,每一次提升都會回報為受管理或未受管理。EPM 是 Windows 功能,2026 年 7 月起成為 Microsoft 365 E5 的一部分,其他情況則包含在 Intune Suite 或每位使用者每月 3.00 美元的附加元件中。我針對 AI 工具的規則組合是:新的安裝程式預設需支援人員核准,任何試圖從下載資料夾提升權限的一律拒絕,少數已審查過、具簽章的廠商安裝程式則採附理由的使用者確認規則。
合規性與報告
與 AI 相關的合規性原則
依 合規性概觀,先處理兩項租用戶層級設定:將 Mark devices with no compliance policy assigned as 設為 Not compliant(預設為 Compliant,等於這項安全性功能是關閉的),並檢視 Compliance status validity period,預設 30 天,可設定 1 到 120 天。在 Windows 合規性原則本身,Windows 設定參考提供 Require BitLocker、Require Secure Boot to be enabled on the device、Require code integrity、Minimum OS version 或更有彈性的 Valid operating system builds 範圍(用來要求含 Recall 原則的 24H2 組建)、Microsoft Defender Antimalware、Microsoft Defender Antimalware security intelligence up-to-date、Real-time protection、Firewall、Trusted Platform Module (TPM),以及來自 Defender for Endpoint、可選 Clear、Low、Medium 或 High 的 Require the device to be at or under the machine risk score。Windows 現在會在防火牆、防毒、BitLocker、Defender 狀態、OS 組建、即時保護或 Secure Boot 變動時,近乎即時地重新評估合規性。請用 Require device to be marked as compliant 把結果接到條件式存取,讓過時的筆電無法存取 Copilot 或你核准的 AI 應用程式。
每月要向資安團隊回報什麼
Microsoft 的 Intune 報告文章記載了以下路徑。我交給資安主管的每月資料是一頁紙,列出這些數字與趨勢箭頭。
| 指標 | 取得位置 |
|---|---|
| 合規與不合規裝置數及 30 天趨勢 | Reports > Device compliance > Reports > Device compliance 與 Device compliance trends |
| 未指派合規性原則的裝置 | Reports > Device compliance > Reports > Devices without compliance policy |
| 最常見的不合規設定(OS 組建、BitLocker、Defender) | Reports > Device compliance > Reports > Noncompliant devices and settings;作業檢視位於 Devices > Monitor > Noncompliant devices |
| 相對 24H2 目標的 Windows 功能更新狀態 | Reports > Windows updates > Reports > Windows Feature Update Report |
| 新出現或未核准的生成式 AI 應用程式與遭封鎖的存取事件 | Defender portal > Cloud apps > Cloud discovery,以 Generative AI 篩選 |
| 傳送到消費性 AI 網站之文字與檔案的 DLP 符合項目 | 將強制平面設為瀏覽器的 Purview 活動總管,加上 DSPM for AI |
| 受管理與未受管理的權限提升,包括 AI 工具安裝 | Endpoint Privilege Management 報告 |
| 存在本機 AI 代理程式的裝置 | Device Inventory 與針對 Local AI Agent 實體的 Device Query |
分階段計畫:先擋最糟的,再開放已核准的,最後準備 Copilot
| 階段 | 週次 | 交付內容 |
|---|---|---|
| 1. 先擋最糟的 | 1 到 4 | 合規性原則設定改為 Not compliant;含 BitLocker、Defender 與 OS 組建規則並接到條件式存取的 Windows 合規性原則;明確的 Recall 關閉與快照關閉原則;針對消費性 Copilot 應用程式的 AppLocker 規則;Defender for Cloud Apps 的 Generative AI 探索原則,並對高風險應用程式加上 Unsanctioned 標記;屬性目錄的 Local AI Agent 收集 |
| 2. 開放已核准的 | 5 到 8 | 架構第 2 層的 Microsoft Copilot 與 ChatGPT for Intune 應用程式保護原則;Edge Copilot 原則(Microsoft365CopilotChatIconEnabled、EdgeEntraCopilotPageContext、AllowBrowsingWithCopilot 允許清單);針對 All unmanaged AI apps 的 Purview 內嵌 DLP 先模擬再封鎖;Apple Intelligence DDM 設定;針對敏感群組的 Android Block apps from exposing app functions;已核准 AI 工具的 EPM 規則 |
| 3. 準備 Copilot | 9 到 12 | Microsoft 365 Apps 改用 Cloud Update;功能更新原則升到 Windows 11 24H2 以上;以連線測試驗證 *.cloud.microsoft 與 WSS;在 Microsoft Copilot, Copilot Chat, and Copilot Cowork 位置針對標籤與敏感資訊類型建立 Purview 原則;為 Copilot+ PC 採購記錄 Recall 與 Click to Do 的決定;將 Copilot 授權指派給試行群組,並以授權診斷驗證 |
對於有一位 Intune 工程師與一位配合的 Purview 負責人的中型租用戶,十二週是務實的時程。順序比日期更重要:在第 1 階段證明你的合規性訊號可信之前,第 3 階段的任何事都不算安全。
現在該做什麼
- 開啟 Microsoft 365 系統管理中心的訊息中心,記錄你的 E3 或 E5 租用戶在 2026 年 7 月取得了哪些 Intune Suite 功能;在續約時取消任何重疊的附加元件或第三方合約。
- 將 Mark devices with no compliance policy assigned as 設為 Not compliant,並確認每一台 Windows、macOS、iOS 與 Android 裝置都已指派合規性原則。
- 部署一條 Windows 合規性原則,要求 BitLocker、Secure Boot、程式碼完整性、最新的 Defender 特徵碼、即時保護,以及涵蓋 Windows 11 24H2(10.0.26100.3915)以上的 Valid operating system builds 範圍。
- 建立一個設定目錄設定檔,設定
AllowRecallEnablement= 0 與DisableAIDataAnalysis= 1;若業務單位需要 Recall,再為 Copilot+ PC 試行建立第二個設定檔,包含儲存空間、期間、URI 與應用程式篩選,以及 Purview DLP 提供者字串。 - 發布針對
MICROSOFT.COPILOT的 AppLocker 發行者規則,並淘汰仍在使用TurnOffWindowsCopilot的設定檔。 - 在 Defender 入口網站以 Generative AI 篩選雲端應用程式目錄,建立對新應用程式發出警示的探索原則,啟用 Enforce app access 與 Custom network indicators,並將可接受使用政策禁止的應用程式標記為 Unsanctioned。
- 建立涵蓋 Microsoft Copilot 應用程式(在 iOS 上另含 ChatGPT for Intune)的 iOS 與 Android 應用程式保護原則,將 Send Org data to other apps 設為 Policy managed apps、封鎖另存新檔、在 iOS 封鎖 Genmoji、Writing Tools 與螢幕擷取,並加上 Min app version 條件式啟動規則。
- 設定 Edge 原則:
Microsoft365CopilotChatIconEnabled、EdgeEntraCopilotPageContext、附允許清單的AllowBrowsingWithCopilot,以及行動裝置上透過應用程式設定部署的EdgeCopilotEnabled。 - 請 Purview 負責人以模擬模式建立範圍為 All unmanaged AI apps 的 Inline web traffic > Edge for Business DLP 原則,觀察活動總管兩週後,再把文字上傳與檔案上傳切換為 Block。
- 將 Apple Intelligence 控制從裝置限制範本移到 Declarative Device Management (DDM) > Intelligence Settings 與 External Intelligence Settings,並為處理敏感資料的公司擁有 Android 群組啟用 Block apps from exposing app functions。
- 指派一條收集 Local AI Agent 實體與 Host process 的屬性目錄原則,查詢結果後,在排除開發人員的前提下試行 Local AI Agent Baseline - OpenClaw (Preview) 基準。
- 為已核准的 AI 安裝程式定義 EPM 提升規則(預設由支援人員核准,從下載資料夾發起者一律拒絕),並每月檢視受管理與未受管理的提升報告。
- 從辦公室與居家網路執行 Copilot 連線測試,允許
*.cloud.microsoft以及通往三個文件記載網域的 WSS,並在指派授權前把 Microsoft 365 Apps 移到 Cloud Update。 - 將 Microsoft Copilot, Copilot Chat, and Copilot Cowork DLP 位置的需求(敏感度標籤、提示與網頁搜尋中的敏感資訊類型、外部郵件)交給 Purview 團隊,並在替試行群組授權之前取得核准日期。
- 訂閱 Intune 新功能系列,讓下一個受保護的應用程式、DDM 機碼或 WindowsAI 原則,在 Microsoft 推出的那一週就進入你的待辦清單。
需要多一雙手嗎?Big Hat Group 為美國與加拿大的組織提供 Microsoft Intune 顧問服務,從兩週的健康檢查到完整遷移都能協助。預約一場探索會議,聊聊你的環境。
資料來源
- Microsoft Intune 受保護的應用程式
- Microsoft Intune 的新功能
- Microsoft Intune 授權
- Microsoft Intune 進階功能
- Microsoft Intune 方案與價格
- Endpoint Privilege Management 概觀
- Microsoft Copilot 需求
- Microsoft Copilot 授權選項
- 變更 Microsoft 365 Apps 更新通道
- 原則 CSP - WindowsAI
- 管理 Windows 用戶端的 Recall
- 管理 Windows 用戶端的 Click to Do
- 更新後的 Windows 與 Microsoft Copilot Chat 體驗
- Copilot+ PC 開發人員指南
- Microsoft Edge 瀏覽器原則
- Microsoft365CopilotChatIconEnabled
- EdgeEntraCopilotPageContext
- AllowBrowsingWithCopilot
- HubsSidebarEnabled
- EdgeCopilotEnabled
- 應用程式保護原則概觀
- iOS/iPadOS 應用程式保護原則設定
- 使用 Intune 屬性目錄收集裝置屬性
- Local AI Agent Baseline - OpenClaw 設定
- Microsoft Intune 中的裝置合規性原則
- Microsoft Intune 中的 Windows 合規性設定
- Microsoft Intune 報告
- Intune 中的 Windows 更新管理概觀
- 如何探索組織中的 AI 應用程式
- 為組織管理生成式 AI 應用程式
- 使用 Microsoft Defender for Endpoint 治理已探索的應用程式
- 適用於 Microsoft 365 Copilot 與 Cowork 的 Microsoft Purview DLP
- Edge for Business 中雲端應用程式的資料外洩防護
- 協助防止透過 Edge for Business 分享至未受管理的 AI 應用程式
- Intune 中的 Security Copilot 概觀
- Microsoft 365 Business Premium 中的 Microsoft Intune 裝置與應用程式管理
- 第一線員工裝置管理概觀