
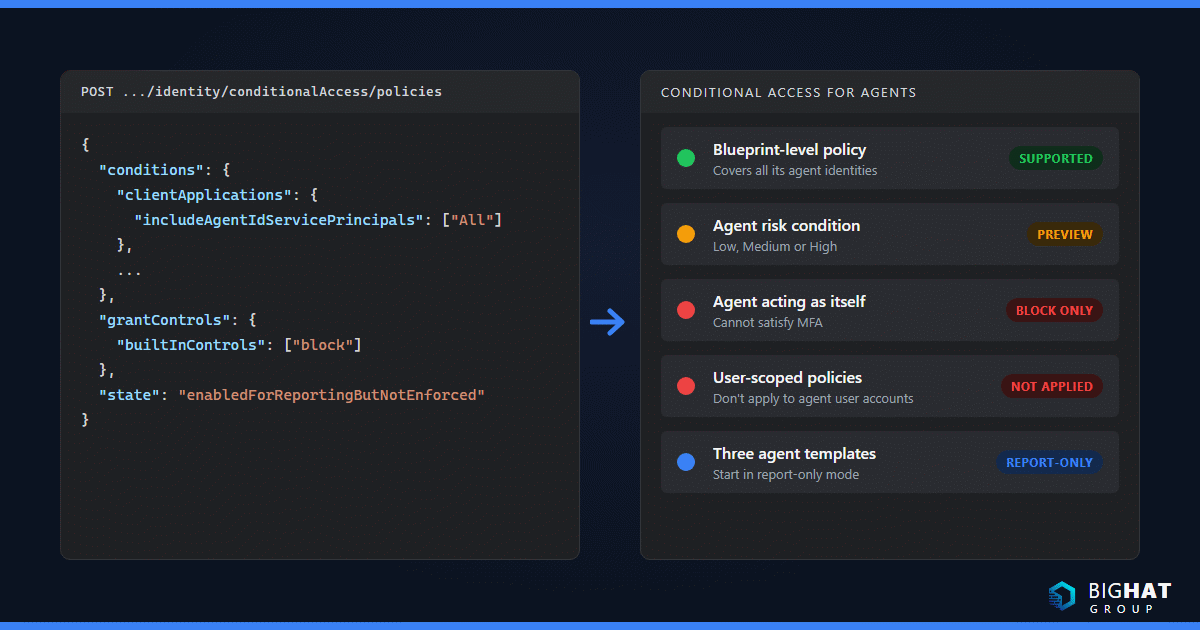
你的組織今年啟用的每一個代理,都是一個從此必須治理的身分識別。Copilot Studio 的製作者、Foundry 的開發人員,以及上週二某位員工按下同意的那個「AI 助理」的廠商,都在你的 Microsoft Entra 租用戶裡建立主體,而其中大多數從未經過身分識別架構師的審視。現已正式推出的 Microsoft Entra Agent ID 是 Microsoft 的答案:一種專為 AI 代理設計的一級身分識別類型,擁有自己的 Conditional Access 目標、風險偵測、贊助者、生命週期工作流程與記錄結構描述。這篇指南,是第一批代理出現在客戶租用戶時我希望手邊就有的那一篇。它涵蓋概念模型、今天真正能強制執行的 Conditional Access 政策、從建立到刪除的生命週期、代理在記錄中的樣貌、權限模型、授權,以及一份把局面掌握住的 30-60-90 天計畫。
以下所有內容均以 2026 年 10 月下旬的 Microsoft Learn 為準進行查證。凡是 Microsoft 自家頁面之間說法不一致之處,我都會明說。
治理問題:代理現在就是身分識別
Microsoft 自己對問題的描述很直白。應用程式身分識別「帶有長期穩定、所有權明確、生命週期受控的預期」,而代理「經常透過自動化、Copilot Studio 等工具中的使用者動作或 API 協調流程被動態建立」,並且「可能每天被建立和銷毀數千次」(什麼是代理身分識別?)。這種錯配帶來三種失敗模式,今年我在租用戶中全都見過。
影子代理。在 Agent ID 之前,Copilot Studio 與早期的 Azure AI Foundry 為代理建立的是一般的應用程式服務主體。它們現在仍「與代理身分識別物件並列顯示在 Microsoft Entra 系統管理中心」,但「行為與其他應用程式服務主體完全相同,不具備代理專屬行為」(代理身分識別、服務主體與應用程式)。再加上員工在自己機器上執行的代理,例如我在 Project Lobster 資安指南中討論的那波 ClawPilot,你的清單在開始之前就已經錯了。
孤立主體。服務主體有一個沒人會填的擁有者欄位。開發人員離職後,認證照常運作,卻沒有人為「這個代理是否還該存在」負責。
悄悄失效的政策。你那條「所有使用者必須使用 MFA」的政策並不涵蓋以自身身分運作的代理,而且代理本來就無法完成 MFA 提示。Microsoft 的最佳做法頁面要求你「稽核廣泛的政策(例如『所有使用者必須使用 MFA』),確保它們不會無意間封鎖代理流程」,並改為建立專用的代理政策(Microsoft Entra Agent ID 最佳做法)。
Agent ID 以專門建構的物件解決這三個問題。本指南其餘部分談的是如何有意識地運用它們,而不是任由平台替你建立。
Agent ID 概念模型
Agent ID 為目錄新增四種物件類型與三種系統管理關聯(擁有者、贊助者與經理)。下表把每一種對應到你已熟悉的傳統 Entra 建構,以及你會在稽核記錄中看到的 agentType 值(代理身分識別藍圖、Agent ID 記錄)。
| Agent ID 物件 | 它是什麼 | 傳統對應物 | 目錄物件類型 | 稽核記錄中的 agentType |
|---|---|---|---|---|
| 代理身分識別藍圖 | 一類代理的範本兼認證持有者。在租用戶中只執行一種作業:佈建或取消佈建代理身分識別。 | 應用程式註冊 | application | agenticApp |
| 藍圖主體 | 藍圖在租用戶中的存在。藍圖作業的權杖 oid 與稽核執行者。 | 企業應用程式(應用程式的服務主體) | servicePrincipal | agentIdentityBlueprintPrincipal |
| 代理身分識別 | 單一代理的執行階段身分識別。持有權限與 Azure RBAC 角色,但本身沒有認證。 | 帶有「agent」子類型的單一租用戶服務主體 | servicePrincipal | agenticAppInstance |
| 代理使用者帳戶 | 選用的使用者物件,與一個代理身分識別 1:1 配對;收到的權杖帶有 idtyp=user。 | 無法持有密碼的使用者帳戶 | user | agentIDuser |
| 贊助者與擁有者 | 上述物件上的關聯,本身不是物件。 | 應用程式擁有者,但多了必填的商務贊助者 | 不適用 | 不適用 |
| 登錄 | 租用戶範圍的代理清查,現在位於 Microsoft Agent 365。 | 企業應用程式刀鋒視窗 | 不適用 | 不適用 |
這個模型中有兩個行為左右了後續的每一項設計決策。
由藍圖負責驗證。標準服務主體出示自己的認證。在代理模型中,「藍圖代表每個代理身分識別取得權杖,因此即使實際執行權杖交換的是藍圖,在產生的權杖與稽核記錄中出現的用戶端卻是代理身分識別」。Microsoft 得出顯而易見的結論:「藍圖認證一旦遭到入侵,會影響其下所有代理身分識別,這就是為什麼藍圖數量是一項安全性邊界決策」(代理身分識別、服務主體與應用程式)。規劃指南的預設是「每個信任邊界一個藍圖」與「每個邏輯代理一個代理身分識別」;水平擴充的複本、稽核隔離與記憶體隔離被明確列為不應增加藍圖的理由(規劃代理身分識別架構)。
政策從藍圖向下流動。你可以「對代理身分識別藍圖套用 Conditional Access 政策,鎖定由該藍圖建立的所有代理身分識別」,而且「停用代理身分識別藍圖會阻止其所有代理身分識別進行驗證」(代理身分識別藍圖)。這讓藍圖既是你的政策附加點,也是你的總開關。
有一項限制需要注意:代理身分識別藍圖主體在使用僅限應用程式權限時「最多只能建立 250 個代理身分識別」,而且軟刪除的身分識別在永久刪除之前仍計入這個數字(代理身分識別是如何建立的?、代理身分識別刪除的運作方式)。
贊助者、擁有者與管理者
Agent ID 把技術控制與商務責任分開(Microsoft Entra Agent ID 中的系統管理關聯):
- 擁有者是「負責作業管理的技術系統管理員」,可以是使用者或服務主體(不能是群組),且為選用。只有擁有者能重新啟用已停用的身分識別或還原已軟刪除的身分識別。
- 贊助者是「對代理的用途與生命週期決策負責的商務代表」。每個代理身分識別與藍圖都必須有贊助者。使用者與特定群組類型(動態成員資格群組、已指派成員資格的 Microsoft 365 群組)都能擔任,最多 100 位贊助者,其中群組不超過 5 個。贊助者可以停用、軟刪除與變更贊助者,但不能修改驗證設定或還原。
- 管理者適用於代理使用者帳戶,可以為其要求存取套件,但不能修改或刪除代理。
在委派建立中,「若未明確指定贊助者,呼叫端使用者會自動成為贊助者」,而擁有 Agent ID 角色的系統管理員則被刻意排除在預設贊助者之外。因此,按下「建立」的那位 Copilot Studio 製作者就是該代理的登錄贊助者,這正是你想要的責任歸屬,前提是你之後要複查。
代理登錄去了哪裡
如果你在 2026 年初讀過 Entra Agent Registry,請知道它已經搬家了。Microsoft 正在「把這些登錄體驗整合到 Agent 365 之下」:Agent 365「成為代理的統一登錄與控制平面」,而「Microsoft Entra 繼續透過 Agent ID 提供身分識別基礎」。完整清查,「包括沒有 Microsoft Entra 代理身分識別的代理」,位於 Microsoft 365 系統管理中心的 Agents > All agents,擁有 AI Reader 角色即可檢視,無需特定授權。Entra 系統管理中心則在 Entra ID > Agents 下保留身分識別、藍圖、權限、Conditional Access、治理與安全性訊號(Agent Registry 與 Microsoft Agent 365 的整合)。想更全面了解 Microsoft 如何把代理治理納入 Entra,請看我的關於無密碼預設化與治理整合的 2026 年 5 月 Entra ID 整理。
代理的 Conditional Access
Conditional Access 會在「Microsoft Entra ID 每次發行或重新整理存取權杖時」評估政策,而每個權杖都有一個主體與一個對象。對代理而言,主體取決於存取模式,你必須為代理使用的每種模式分別建立政策(代理的 Conditional Access)。
| 如果代理…… | 模式 | 權杖主體與政策目標 |
|---|---|---|
| 代表已登入的使用者存取資源 | On-behalf-of(委派) | 使用者。指派給使用者與群組的政策生效;選取代理身分識別並不會涵蓋這些要求。 |
| 在沒有使用者的情況下以自身身分存取資源 | 僅限應用程式(自主) | 代理身分識別或其藍圖。 |
| 透過自己的使用者帳戶存取資源 | 代理使用者存取 | 代理使用者帳戶。鎖定代理身分識別的政策不適用。 |
可用的訊號
對以自身身分運作的代理,政策工具箱比針對人類的更窄,而這正是重點:「由於這個代理以自身身分存取資源,不存在補救方式,唯一可用的選項是封鎖存取」(以 Conditional Access 保護代理使用者)。今天可用的有:
- 指派目標:All agent identities、透過增強型物件選擇器選取的個別代理身分識別或藍圖主體、All agent users (Preview),或使用自訂安全性屬性的 Select agent identities based on attributes。
- Agent risk (Preview):由 Entra ID Protection 提供的 Low、Medium 或 High。
- Agent execution environments (Preview):把政策限定於「從端點起始的代理使用者工作階段」,這正是讓裝置與網路控制能安全部署的關鍵。
- 裝置合規與合規網路:適用於在 Intune 管理的 Windows 365 Cloud PC for Agents 上執行的代理使用者帳戶,網路訊號需要 Global Secure Access 用戶端。
- 目標資源:All resources、特定資源,或用於「人類登入代理」類政策的 All agent resources。
範本
Microsoft 提供三個代理範本:Block access for high-risk agent identities、Autonomous agent access policy 與 On behalf of agent access policy(Microsoft Entra Agent ID 的新功能)。另一篇文章提供三條用於事件回應的租用戶層級封鎖政策:封鎖代理身分識別驗證、封鎖代理使用者帳戶驗證,以及封鎖使用者登入代理(在租用戶中停用代理身分識別)。每一條都應從僅報告模式開始。代理的 Conditional Access 需要「Microsoft 365 E7」或「搭配至少 Microsoft Entra P1 或 Microsoft 365 E3 的 Microsoft Agent 365 授權」(代理的 Conditional Access)。
政策範例
1. 只允許已核准的代理。這是我第一條部署的政策。Microsoft 建議的做法是屬性導向:建立屬性集 AgentAttributes 與屬性 AgentApprovalStatus(值如 New、In_Review、HR_Approved、IT_Approved),然後在 Entra ID > Conditional Access > Policies 建立一條政策:包含 All agent identities,排除 AgentApprovalStatus 包含 HR_Approved 的 Select agent identities based on attributes,目標為 All resources,授與控制為 Block(以 Conditional Access 保護自主代理)。未核准的代理可以存在於租用戶中,但在有人為其加上標籤之前拿不到權杖。政策會「自動套用於所有屬性相符的代理,包括日後新增的」。
2. 封鎖高風險代理身分識別。包含 All agent identities,目標為 All resources,將 Conditions > Agent risk (Preview) 設為 High,授與 Block。這是風險使用者政策的代理版,也是讓 ID Protection 中的 Confirm compromise 按鈕變成即時封鎖的關鍵(代理的 ID Protection)。
3. 代理使用者帳戶。對數位員工型代理,封鎖 Medium 與 High 代理風險;若代理在 Cloud PC for Agents 上執行,再加上 Agent execution environments (Preview) > Agent user sessions initiated from endpoints,並搭配 Require device to be marked as compliant 或 Require compliant network。沒有執行環境條件,雲端原生代理會「被封鎖且沒有任何達到合規的途徑」(以 Conditional Access 保護代理使用者)。
4. 租用戶層級緊急封鎖。當你需要對所有代理驗證實施可逆的暫停時,Graph 內容小到可以直接放進事件回應手冊:
POST https://graph.microsoft.com/beta/identity/conditionalAccess/policies
Content-type: application/json

{
  "displayName": "Block all agent identities from accessing resources",
  "conditions": {
    "clientApplications": {
      "includeAgentIdServicePrincipals": ["All"],
      "excludeAgentIdServicePrincipals": []
    },
    "applications": {
      "includeApplications": ["All"],
      "excludeApplications": []
    }
  },
  "grantControls": { "operator": "AND", "builtInControls": ["block"] },
  "state": "enabledForReportingButNotEnforced"
}
只有在讀完僅報告結果之後,才把 state 切換為 enabled。
目前還無法強制執行的事項
在向稽核人員承諾之前,先了解邊界(代理的 Conditional Access):
- 藍圖為建立代理身分識別而取得 Graph 權杖時,以及在
AAD Token Exchange Endpoint: Public資源上進行中繼交換期間,政策不適用。代理工作本身受到保護,因為它們在代理身分識別之下執行。 - Security defaults 啟用期間,一切政策都不生效。
- 以 API 金鑰呼叫 API 的代理完全繞過 Entra,Conditional Access 根本看不到它。
- 「透過『Users』指派限定範圍的政策不適用於代理使用者帳戶」,無論針對所有使用者、群組、角色或外部使用者皆然。也不支援以群組為基礎包含或排除代理使用者。
- 針對代理身分識別或藍圖的政策「只涵蓋代理身分識別,不涵蓋代理使用者帳戶」。
- 代理無法滿足 MFA、使用規定或其他互動式控制,所以除 Block 以外的授與控制只對受控端點上的代理使用者有意義。
權限:代理的最低權限
代理身分識別同時支援應用程式權限與委派權限,可被指派 Azure RBAC 角色與 Entra 內建角色,並可從藍圖繼承委派範圍。藍圖無法持有 Azure RBAC 角色(代理身分識別、服務主體與應用程式)。落實最低權限有三個關鍵機制。
藍圖上的可繼承權限。對每個資源應用程式,你可以選擇 Enumerated scopes(逐一列出)或 All allowed scopes,列舉清單的上限為每個資源應用程式 40 個範圍,而資源應用程式數量的上限在 Microsoft 不同頁面上的說法不一(系統管理指南為每個藍圖 10 個,可繼承權限操作指南為 50 個)。Microsoft 的建議是「先只用必要權限的列舉範圍起步,再視需要擴充」(管理組織中的代理身分識別)。
平台封鎖的 Graph 權限。由於「代理的自主特性」,一組高風險 Graph 權限「無法透過 Microsoft Graph 或 Microsoft Entra 系統管理中心授與代理身分識別」。應用程式權限封鎖清單包括 Directory.ReadWrite.All、RoleManagement.ReadWrite.Directory、Application.ReadWrite.All、AppRoleAssignment.ReadWrite.All、User.ReadWrite.All、Group.ReadWrite.All、Sites.FullControl.All、Sites.ReadWrite.All、Sites.Read.All、Files.ReadWrite.All、Files.Read.All、Chat.Read.All 與 BitlockerKey.Read.All 等(Microsoft Graph 中的 Microsoft Entra Agent ID API)。如果某個代理設計「需要」租用戶範圍的 SharePoint 讀取權限,平台其實是在告訴你,應該圍繞委派存取或限定範圍的資源重新設計。
其餘交給存取套件。權利管理可以為代理身分識別授與安全性群組成員資格、委派與應用程式 API 權限以及 Entra 角色,並附帶核准、到期與贊助者通知。將政策的 Who can get access 設為 For users, service principals, and agent identities in your directory,並選取 All agents(治理代理身分識別)。
代理身分識別、受控識別還是服務主體?
這是每個 Azure 團隊都會問的問題,所以這裡提供我使用的決策表,依據是 Microsoft 的規劃指南與 Foundry 的身分識別概念(規劃代理身分識別架構、Microsoft Foundry 中的代理身分識別概念)。
| 工作負載 | 使用 | 原因 |
|---|---|---|
| 自主或代表使用者進行推理與行動的 AI 代理 | 代理身分識別(只有在確實需要使用者物件時才加上代理使用者帳戶) | 強制的贊助者制度、獨立的稽核項目、由藍圖管理的認證、被封鎖的高權限範圍、短暫的身分識別。 |
| 需要對藍圖進行驗證的 Azure 託管代理執行階段 | 作為藍圖上同盟認證的受控識別 | 「對在 Azure 上執行的代理而言最安全的選項」,但它「是藍圖上的認證,而不是代理身分識別本身的替代品」。需要在目標資源上擁有 RBAC 角色的是代理身分識別,而不是受控識別。 |
| 沒有自主決策的指令碼化、決定性自動化 | 標準服務主體或受控識別 | 傳統工作負載身分識別;沒有代理專屬治理,也不需要。 |
| 任何代理,永遠 | 不要用一般使用者帳戶 | 會破壞 Conditional Access、降低 ID Protection 偵測品質、擾亂加入者-異動者-離職者流程,還會把代理放進全域位址清單。 |
Microsoft 明確表示 az ad app create、New-MgApplication 與 POST /applications 對代理而言是錯誤的工具,甚至發布了一段 AGENTS.md 程式碼片段來阻止 AI 程式碼助理這麼做(Microsoft Entra Agent ID 最佳做法)。
生命週期:從建立到汰除
建立路徑
藍圖透過五個通道進入租用戶,每個通道的控制點各不相同(代理身分識別是如何建立的?)。
| 通道 | 誰 | 控制點 | 所需條件 |
|---|---|---|---|
| Entra 系統管理中心或 Azure 入口網站 | 開發人員、系統管理員 | 角色指派 | Agent ID Developer 或 Agent ID Administrator |
| Microsoft Graph | 管線、整合服務 | 權限授與 | 藍圖需 AgentIdentityBlueprint.Create;身分識別需 AgentIdentity.Create.All;代理使用者帳戶需 AgentIdUser.ReadWrite.All |
| CLI、PowerShell、IaC | DevOps | 角色指派 | 相同角色;此路徑下必須手動建立藍圖主體 |
| Microsoft 產品整合 | Copilot Studio、Security Copilot、Azure AI Foundry 使用者 | 各產品的系統管理控制 | 產品特定設定 |
| Entra 同意體驗 | 任何登入第三方代理的員工 | 應用程式同意政策 | 一次同意就會在你的租用戶中建立該廠商的藍圖主體 |
一旦藍圖主體存在,它本身就成為一個建立通道:它會被自動授與 AgentIdentity.CreateAsManager,而該權限「無法撤銷」,因此「要阻止某個主體建立代理身分識別,必須停用它或把它從租用戶中移除」。建立代理使用者帳戶需要另一項權限 AgentIdUser.ReadWrite.IdentityParentedBy,必須由系統管理員明確授與。
Copilot Studio 現在會在租用戶層級的 Microsoft Copilot Studio agent identity blueprint 之下「為你建立的每個新代理自動建立 Microsoft Entra Agent ID」,製作者被記錄為贊助者,連接器權限以 API 權限的形式顯示在代理身分識別上,環境層級的退出選項已經取消(在 Copilot Studio 中管理 Entra Agent ID)。關於切換日期,Microsoft 的頁面說法不一:Copilot Studio 的文章說是 2026 年 5 月,Entra 的移轉指南說是 2026 年 3 月 18 日。無論如何,切換前建立的代理起初是在應用程式註冊上執行,而對於接下來會怎樣,Microsoft 的頁面也說法不一:Entra 指南說「不存在自動化或就地移轉路徑」,並建議重建中等使用量的代理;而 Copilot Studio 文件說現有代理「正由 Microsoft 自動移轉」,並提供可透過 Power Platform 系統管理中心、PowerShell 或 Power Platform API 進行的預覽版手動移轉(以 Microsoft Entra Agent ID 重建 Copilot Studio 代理)。
Microsoft Foundry 現在會在建立每個代理時為其佈建唯一的代理身分識別藍圖與預設執行個體身分識別;專案層級的共用藍圖與身分識別只為舊版代理保留。Foundry 會在藍圖上設定一個信任 Microsoft 管理之第一方應用程式的同盟身分識別認證,因此不儲存任何秘密,專案、代理程式碼與專案的受控識別都不持有該認證。新的代理身分識別起初沒有任何資源權限,因此要把 RBAC 角色指派給代理身分識別的物件識別碼,並在移轉舊版代理時重新指派,因為現有的角色指派不會轉移(Microsoft Foundry 中的代理身分識別概念)。
非 Microsoft 代理使用兩種模式之一:Microsoft Entra ID Auth SDK 側車,一個負責取得權杖的隨附容器,讓代理「從不直接處理認證」;或者工作負載身分識別同盟,以預先設定的同盟身分識別認證把 AWS STS 或 GCP Workload Identity 權杖換成 Entra 權杖(將第三方代理與 Microsoft Entra Agent ID 整合)。兩者最終都得到一個真正的代理身分識別,受你的 Conditional Access 與記錄涵蓋。
證明與存取檢閱
Microsoft 的治理基準說起來很簡單:透過包含代理身分識別的存取檢閱,「讓贊助者每 6-12 個月證明一次每個代理仍然需要且設定正確」,並執行「季度檢閱流程,找出缺少贊助者、中繼資料過期或近期沒有活動的代理」(Microsoft Entra Agent ID 最佳做法)。帶有結束日期的存取套件指派強化了這一點:接近到期時贊助者會收到通知,可以延長(觸發新一輪核准)或任其失效,失效後「代理身分識別將失去對目標資源的存取權」(治理代理身分識別)。贊助者與擁有者在 My Account 與 My Access 入口網站完成自己的工作,你不必讓每次續約都經過身分識別團隊。
贊助者的生命週期工作流程
贊助者離職時,「Microsoft Entra ID 會自動把贊助權重新指派給贊助者的主管」。Lifecycle Workflows 以三個工作讓這次交接可見,它們都歸類為異動者與離職者工作,只能在這兩類範本下使用:Send email to manager about sponsorship changes、Send email to cosponsors about sponsor changes 與 Transfer agent identity sponsorships to manager。以 Lifecycle Workflows Administrator 身分在 ID Governance > Lifecycle workflows > workflows 設定(Lifecycle Workflows 中的代理身分識別贊助者工作)。把它們加進現有的離職者工作流程,而不是另建一個;觸發程序是人的離開,不是代理。
汰除
先停用,再刪除。停用代理身分識別或藍圖「會阻止藍圖主體或其代理身分識別進行驗證,但所有物件原地保留」;贊助者可在 My Account 操作,系統管理員則在 Entra ID > Agents 操作。刪除藍圖或藍圖主體會將其軟刪除,並觸發一個非同步的串聯程序,軟刪除所有子代理身分識別與代理使用者帳戶。物件在 30 天內可還原,清除「可能不會立即執行」,而且「還原代理身分識別藍圖主體並不會撤銷已經發生的串聯刪除」。在稽核記錄中,串聯刪除顯示為由一個名為 Delete Agent Identities Task、應用程式識別碼為空的應用程式起始的 Delete service principal,這是正常現象(代理身分識別刪除的運作方式)。對 Copilot Studio 代理而言,在 Copilot Studio 中刪除代理也會刪除其代理身分識別。
記錄與監視
代理動作在稽核記錄中的樣貌
代理活動「記錄在活動所源自的基礎身分識別類型之下」,所以你找不到一個「代理」類別。你要透過 initiatedBy、performedBy 與 targetResources 上的 agentType 屬性(任何非 notAgentic 的值都表示有代理參與)以及把身分識別關聯回藍圖的 blueprintId 來找到代理(Agent ID 記錄)。
| 代理動作 | 你會看到的稽核活動 | agentType |
|---|---|---|
| 建立藍圖 | Add application | agenticApp |
| 建立代理身分識別 | Add service principal | agenticAppInstance |
| 建立代理使用者帳戶 | Add user | agentIDuser |
| 更新或刪除代理身分識別 | Update / Delete service principal | agenticAppInstance |
| 藍圖刪除後的串聯清除 | 由 Delete Agent Identities Task 起始的 Delete service principal | agenticAppInstance |
兩點實務提醒。透過 Graph 查詢時要帶上 Prefer: include-unknown-enum-members 標頭,否則較新的值會以 unknownFutureValue 傳回。另外,Microsoft Graph 活動記錄尚未區分代理;代理要求被記錄為應用程式,代理身分識別放在應用程式識別碼欄位中,所以要依識別碼做關聯。
登入記錄
代理登入帶有 agentSignIn 事件類型,而且由於代理既可用委派權杖也可用僅限應用程式權杖,「可能出現在四種登入記錄類型中的任何一種」。在系統管理中心,以至少 Reports Reader 身分前往 Entra ID > Monitoring & health > Sign-in logs,依 Agent type(Agent ID user、Agent Identity、Agent Identity Blueprint、Not Agentic)或 Is Agent = Yes 篩選。對自主代理,要從 Service principal sign-ins 著手,而不是使用者索引標籤(調查 Agent ID 自主登入)。Graph 的對應查詢:
GET https://graph.microsoft.com/beta/auditLogs/signIns?$filter=signInEventTypes/any(t: t eq 'servicePrincipal') and agent/agentType eq 'AgentIdentity'
Prefer: include-unknown-enum-members
若不加事件類型篩選條件,signIns API 只會傳回互動式使用者登入,這是人們誤以為自己的代理「沒有留下記錄」的最常見原因。
代理的 ID Protection 偵測
Entra ID Protection 以一組專屬偵測評估代理。目前全部為離線偵測,Learning Mode 會對缺乏足夠歷程的代理抑制行為警示,而在 OBO 流程中「風險活動歸因於使用者而非代理」(代理的 ID Protection)。
| 偵測 | 含意 |
|---|---|
| Confirmed compromised | 系統管理員按下了 Confirm compromise;風險升為 High。 |
| Early life malicious activity | 新建立的代理立即表現得像攻擊者。 |
| Entra Directory Reconnaissance | 可疑或高風險的目錄作業。 |
| Failed access attempt | 嘗試存取未獲授權的資源;可能是權杖重播。 |
| Microsoft Entra threat intelligence | 與已知攻擊模式相符的活動。 |
| Sign-in spike | 登入次數遠超基準;可能是自動化或工具組。 |
| Suspicious credential usage | 向藍圖新增了新認證並實際使用。 |
| Unfamiliar resource access | 代理平常不會碰的資源。 |
Risky Agents 報告(Security Administrator、Operator 或 Reader)提供 Confirm compromise、Confirm safe、Dismiss risk 與 Disable,偵測保留 90 天,riskyAgents 與 agentRiskDetections Graph 集合提供同樣的資料。請特別留意 Suspicious credential usage:它正是能抓到有人悄悄往你的藍圖裡加秘密的那項偵測。
把代理記錄送進 Sentinel 並設定警示
代理登入與稽核事件走的是與其他一切相同的診斷設定。以 Security Administrator 身分在 Entra ID > Monitoring & health > Diagnostic settings 下把稽核、登入與風險類別傳送到 Log Analytics 工作區,這麼做「會自動啟用 Microsoft Sentinel 中的 Microsoft Entra 資料連接器」(將 Microsoft Entra 記錄與 Azure Monitor 記錄整合)。請預留預算:Microsoft 的規劃數字約為每筆稽核事件 2 KB、每筆登入事件 11.5 KB,而頻繁通訊的代理會產生大量登入(活動記錄整合選項)。代理的風險資料也可以透過同一機制匯出。
Entra Health Monitoring 新增了 Agent ID autonomous sign-ins 案例(預覽)與 Large increase in Agent ID autonomous sign-in failures 警示;檢視訊號需要 Entra ID P1 或 P2,接收警示需要非試用的 P1/P2 租用戶且至少有 100 位每月活躍使用者(調查 Agent ID 自主登入)。在你的 SIEM 中,Microsoft 建議的警示包括認證到期、代理被 Conditional Access 或 ID Protection 封鎖(AADSTS53003 是 Conditional Access 的封鎖代碼)、權杖取得失敗過多、意外的權限或角色變更,以及任何發生在部署管線之外的藍圖認證變更(Microsoft Entra Agent ID 最佳做法)。
授權與成本
授權規則在 2026 年期間發生了變化,較早的 Learn 頁面仍保留著先前「Conditional Access 用 P1、ID Protection 用 P2」的說法。根據 2026 年 6 月更新的授權頁面以及此後更新的 Conditional Access 與治理頁面,目前的立場如下(Microsoft Entra 授權、代理的 Conditional Access、治理代理身分識別)。
| 能力 | 所需條件 |
|---|---|
| 建立與管理藍圖與代理身分識別;在 Entra 中檢視;在 Agent 365 中檢視完整清查 | 任何 Entra 租用戶。「Agent ID 對所有 Microsoft Entra 客戶開放。」檢視清查只需 AI Reader 角色。 |
| 代理的 Conditional Access | 搭配 Entra ID P1 或 Microsoft 365 E3 的 Microsoft Agent 365,或 Microsoft 365 E7 |
| 以代理風險為基礎的 Conditional Access | 以上條件再加 Entra ID P2 或 Microsoft 365 E5 |
| 代理的 ID Protection | 預覽期間為 Entra ID P2;Microsoft 聲明它「將需要 Microsoft Agent 365 授權」 |
| 代理的 ID Governance:代理存取套件、代理贊助者作為核准者、代理贊助權生命週期工作 | 搭配 Entra ID P1 或 Microsoft 365 E3 的 Microsoft Agent 365,或 Microsoft 365 E7 |
| 標準 Lifecycle Workflows、存取檢閱、PIM | Entra ID Governance 或 Entra Suite(較舊的子集可用 P2) |
| Health Monitoring 訊號與警示 | Entra ID P1 或 P2 |
| 作為藍圖認證的受控識別 | 無需授權 |
為了方便估算,這裡是定價:Microsoft 面向美國的 Entra 定價頁顯示 Entra ID P1 為 7 美元、P2 為 10 美元、Entra ID Governance 為 7 美元、Entra Suite 為 12 美元,均為每位使用者每月、按年付費,Microsoft 365 E7 為每位使用者每月 99 美元(Microsoft Entra 定價)。Agent 365 按使用者銷售;我查閱的加拿大版 Agent 365 頁面列出年度承諾下每位使用者每月 20.40 加幣,並建議「所有與代理互動、擁有、管理或贊助代理的使用者」都持有該授權(Microsoft Agent 365)。Entra Suite 需要底層的 P1。我在 Microsoft 的任何頁面上都找不到按代理或按交易計費的 Agent ID 計量器,因此身分識別層請以每位使用者授權而非消耗計費來規劃;你會看到的消耗成本是 Log Analytics 的資料擷取費用,以及 Foundry 或 Copilot Studio 對代理本身的收費。
30-60-90 天治理導入計畫
| 階段 | 目標 | 行動 |
|---|---|---|
| 第 1-30 天:看清 | 一份可信的清查,暫不強制任何政策 | 授與身分識別團隊 AI Reader,從 Microsoft 365 系統管理中心匯出 All agents。在 Entra 中列出 Agent identities 與 Agent blueprints,並依標籤標記 Copilot Studio 與 Foundry 的舊版服務主體。補齊空缺的贊助者。為登入、稽核與風險記錄開啟診斷設定。以僅報告模式建立允許清單與高風險封鎖政策。撰寫命名標準(例如 Agent-HROnboardingBot)。 |
| 第 31-60 天:決策 | 對簡單案例強制執行政策,治理管道上線 | 定義自訂安全性屬性(AgentApprovalStatus、Environment、Department)並為已核准的代理加上標籤。把高風險封鎖切到 On,待僅報告結果乾淨後再切允許清單。為每種常見的代理存取模式建立一個存取套件,設 6 或 12 個月到期並需贊助者核准。把三個贊助者工作加進離職者與異動者工作流程。逐一藍圖決定是否以受控識別或憑證取代用戶端密碼。 |
| 第 61-90 天:營運 | 檢閱、警示與舊版待辦 | 安排第一次以贊助者為檢閱者的代理身分識別存取檢閱。為 AADSTS53003、權杖失敗激增、藍圖認證變更與 Suspicious credential usage 接上 SIEM 警示。把舊版 Copilot Studio 服務主體依低、中、高使用量分類,透過 Power Platform 系統管理中心的建議移轉中等層級,只在未提供移轉時才重建。把季度孤立檢閱排進行事曆。撰寫租用戶層級封鎖的執行手冊並以僅報告模式測試。 |
該做什麼
- 先盤清查:從 Agent 365 取得 All agents,從 Entra 取得 Agent identities,並與業務方認為正在執行的清單核對。
- 為每個藍圖與代理身分識別指定具名贊助者與技術擁有者,並把決定寫進物件的描述欄位。
- 有意識地劃定藍圖邊界:每個信任邊界一個藍圖,每個邏輯代理一個代理身分識別,不要為代理建立一般應用程式註冊。
- 以受控識別或憑證取代藍圖上的用戶端密碼,把私密金鑰存進 Key Vault,至少每年輪替一次。
- 以僅報告模式部署高風險封鎖與以屬性為基礎的允許清單,閱讀兩週結果後再強制執行。
- 複查每條廣泛的使用者政策對代理的意外影響,並為代理使用者帳戶另建政策,因為使用者指派碰不到它們。
- 透過可繼承範圍與存取套件授與權限,從列舉範圍起步,並把被封鎖的 Graph 權限清單當作設計限制。
- 把三個代理贊助者工作加進離職者與異動者生命週期工作流程。
- 把登入、稽核與風險記錄串流到 Log Analytics,確認 Sentinel 看得到
agentType,並對封鎖、失敗與認證變更設定警示。 - 把贊助者證明放在 6-12 個月週期、孤立排查放在季度週期,並持續追蹤舊版 Copilot Studio 與 Foundry 服務主體,直到 Microsoft 的移轉涵蓋到它們。
請在我的 Entra ID What’s New 系列追蹤持續的變化;Entra 的代理功能面每月都在變。
需要多一雙手?Big Hat Group 為美國與加拿大的組織提供 Azure 顧問服務,從兩週的代理身分識別評估到完整的 Entra Agent ID 與 Conditional Access 導入。預約一次探索通話,聊聊你的環境。
來源
- 什麼是 Microsoft Entra Agent ID?(Microsoft Learn)
- 什麼是代理身分識別?(Microsoft Learn)
- Microsoft Entra Agent ID 中的代理身分識別藍圖(Microsoft Learn)
- 代理身分識別、服務主體與應用程式(Microsoft Learn)
- 了解代理使用者帳戶(Microsoft Learn)
- Microsoft Entra Agent ID 中的系統管理關聯(Microsoft Learn)
- 規劃代理身分識別架構(Microsoft Learn)
- Microsoft Entra Agent ID 最佳做法(Microsoft Learn)
- 代理身分識別是如何建立的?(Microsoft Learn)
- 管理組織中的代理身分識別(Microsoft Learn)
- 在租用戶中停用代理身分識別(Microsoft Learn)
- 代理身分識別刪除的運作方式(Microsoft Learn)
- Agent Registry 與 Microsoft Agent 365 的整合(Microsoft Learn)
- Microsoft Entra Agent ID 的新功能(Microsoft Learn)
- 將第三方代理與 Microsoft Entra Agent ID 整合(Microsoft Learn)
- 以 Microsoft Entra Agent ID 重建 Copilot Studio 代理(Microsoft Learn)
- 在 Microsoft Copilot Studio 中管理 Entra Agent ID(Microsoft Learn)
- Microsoft Foundry 中的代理身分識別概念(Microsoft Learn)
- Microsoft Entra 中代理的 Conditional Access(Microsoft Learn)
- 以 Conditional Access 保護自主代理(Microsoft Learn)
- 以 Microsoft Entra Conditional Access 保護代理使用者(Microsoft Learn)
- 代理的 ID Protection(Microsoft Learn)
- 治理代理身分識別(Microsoft Learn)
- Lifecycle Workflows 中的代理身分識別贊助者工作(Microsoft Learn)
- Microsoft Graph 中的 Microsoft Entra Agent ID API(Microsoft Learn)
- Microsoft Entra Agent ID 記錄(Microsoft Learn)
- 調查 Agent ID 自主登入(Microsoft Learn)
- 將 Microsoft Entra 記錄與 Azure Monitor 記錄整合(Microsoft Learn)
- Microsoft Entra 活動記錄整合選項(Microsoft Learn)
- Microsoft Entra 授權(Microsoft Learn)
- Microsoft Entra 定價(Microsoft)
- Microsoft Agent 365(Microsoft)