
我接觸過的每一位加拿大 IT 主管,在談任何事情之前都會先問同一個問題:我們的資料到底放在哪裡?老實說,「在加拿大」對某些 Microsoft 服務成立,對另一些只對了一半,對少數服務則根本沒有這個選項。Microsoft 公開了所有細節,但散落在十幾個由不同產品團隊撰寫的 Learn 頁面裡。本指南把它們整理成 2026 年 10 月的現況:比較兩個加拿大 Azure 區域,逐一說明 Azure、Microsoft 365、Copilot、Windows 365、Azure Virtual Desktop、Entra ID、Intune 與 Defender 家族各有哪些資料留在加拿大,最後列出我用來把設計固定下來的控制措施。這是一份技術指南,不是法律意見。
為什麼資料落地在加拿大會成為議題
有四股壓力推動這個話題。聯邦的《個人資料保護及電子文件法》(PIPEDA)涵蓋大多數民間企業。魁北克省的第 25 號法(Law 25)讓該省民間部門的隱私制度現代化,並提高了評估個人資料流向的門檻。省級公部門法規——最常被提到的是卑詩省的 FOIPPA——規範公務機關及其服務供應商。聯邦部會則依循 Protected B 安全分級,以及財政委員會「加拿大境內落地應為此類資料的首要交付選項」的指示。本加拿大系列的另一篇配套文章會談法律面;本指南其餘部分只回答技術問題:Microsoft 承諾了什麼,以及如何設定。
Microsoft 使用的詞彙
用詞很重要,因為承諾是附在詞彙上的。Microsoft 的 Azure 資料落地頁面把 Geo(地理區域)描述為一個市場(通常是一個國家),內含一個或多個區域,並聲明「未經您授權,Microsoft 不會在客戶指定的 Geo 之外儲存或處理客戶資料」。在 Geo 內部,Microsoft 可以為了備援而在區域之間複製資料。區域型服務(例如虛擬機器、Storage 與 SQL Database)會部署到您選擇的區域;非區域型服務(例如 Microsoft Entra ID 與 Azure Content Delivery Network)則可能在任何 Azure 公用區域儲存或處理資料。預覽版服務通常把資料存放在美國。
可用性區域是區域內一組彼此分離的資料中心,各自擁有獨立的電力、冷卻與網路。可用性區域概觀提出一個與本指南密切相關的重點:對於因落地或主權要求而被限制在單一區域的工作負載,跨可用性區域部署是「在不把資料移出區域的前提下,最大化可用性的首要建議方式」。
區域配對是兩個幾乎都位於同一地理區域的區域,少數服務利用配對來做異地複寫、依序更新與優先復原。區域配對文章明白指出,部署到配對區域「並不會自動讓資源更有韌性」,而且它正好拿加拿大當範例:Canada Central 的儲存體透過 GRS 複寫到 Canada East。
最後,Microsoft 區分靜態客戶資料與處理。本指南中幾乎所有承諾都是儲存承諾。凡是存在處理承諾的地方,我都會特別點出。
Canada Central 與 Canada East 比較
Microsoft 的 Azure 區域清單提供了支撐其他一切的基本事實。
| Canada Central | Canada East | |
|---|---|---|
| 實體位置 | 多倫多 | 魁北克市 |
| 程式化名稱 | canadacentral | canadaeast |
| 可用性區域 | 3 個 | 無 |
| 配對區域 | Canada East | Canada Central |
| 異地區域備援儲存體(GZRS) | 可用(需要可用性區域加配對) | 不可用(無可用性區域) |
| Windows 365 Cloud PC 佈建 | 支援 | 僅作為災難復原的替代區域 |
| Azure Virtual Desktop 中繼資料 | 加拿大地理區域(Geographical 範圍) | 加拿大地理區域(Geographical 範圍) |
| Microsoft Sentinel | 支援 SIEM;支援 data lake | 支援 SIEM;不支援 data lake |
| Azure OpenAI Standard(區域型)部署 | 不在區域可用性表中 | 已列出,模型清單較短 |
| 到另一個加拿大區域的中位數往返延遲 | 13 毫秒 | 13 毫秒 |
| 到 East US / East US 2 的中位數往返延遲 | 18 毫秒 / 22 毫秒 | 26 毫秒 / 29 毫秒 |
| 到 West US 2 / West US 3 的中位數往返延遲 | 64 毫秒 / 70 毫秒 | 74 毫秒 / 80 毫秒 |
| 典型角色 | 大多數加拿大工作負載的主要區域 | 異地備援副本、災難復原目標、魁北克專屬的主要區域 |
延遲數字取自 Microsoft 公布的 Azure 網路往返延遲統計中的每月 P50 值,量測的是區域與區域之間,而不是從您的使用者出發。稍後我會回頭談這對卡加利、溫哥華、多倫多與蒙特婁意味著什麼。
服務可用性是另一項差異。Microsoft 在依區域提供的產品頁面維護權威矩陣,而依我的經驗,Canada Central 總是更早、也更多地取得新服務。在把登陸區域放到 Canada East 之前,請針對設計中的每一項服務核對這份矩陣。
哪些資料留在加拿大,哪些不會
先看摘要,再看細節以及每一列背後的 Microsoft 頁面。
| 服務 | 靜態客戶資料 | 離開加拿大的部分 |
|---|---|---|
| Azure 區域型服務(VM、磁碟、Storage、SQL) | 您選擇的加拿大區域 | 設計上沒有;GRS 停留在配對內 |
| Microsoft 365 核心服務 | 產品條款下的加拿大(多倫多、魁北克市) | 核心與 ADR 清單以外的工作負載 |
| Microsoft 365 Copilot | 互動內容與語意索引在加拿大 | LLM 處理可能發生在其他區域 |
| Windows 365 | Cloud PC 磁碟位於 Canada Central | 管理資料在北美;依賴 Intune 與 AVD |
| Azure Virtual Desktop | 中繼資料在加拿大地理區域;工作階段主機由您決定 | 靠近使用者的工作階段診斷;清理後的彙總資料送往美國 |
| Microsoft Entra ID | 建立租用戶時選擇的地理位置;沒有加拿大選項 | 目錄資料位於跨國地理位置 |
| Microsoft Intune | 北美地理區域(美國資料中心) | 全部;加拿大不是列出的地理區域 |
| Defender for Endpoint 與 Defender XDR | 上線時選擇的租用戶地理位置;沒有加拿大選項 | 全部;最接近的選項是美國 |
| Microsoft Sentinel | 原始記錄位於工作區區域(Canada Central 或 Canada East) | 在美國區域處理;上線到 Defender 入口網站後,事件、警示與設定儲存在 Defender XDR 區域(美國) |
| Azure OpenAI 與 Foundry 模型 | 所有部署類型都在指定的 Azure 地理區域 | Global 與 Data Zone 推論;加拿大沒有資料區 |
Azure 區域型服務
部署到 Canada Central 或 Canada East 的任何資源都會留在原地,除非您設定了複寫或選了全域服務。最常讓團隊踩到的是儲存體備援與備份。Azure Storage 備援頁面指出,配對的次要區域「由主要區域決定,無法變更」,因此從加拿大區域出發的 GRS 會落在另一個加拿大區域,資料仍留在 Geo 內。GZRS 同時需要可用性區域與配對,所以只有 Canada Central 可選。Azure Backup 遵循同樣的邏輯:Recovery Services 保存庫「必須與資料來源位於同一區域」,您必須在第一次備份前選擇 Geo-redundant、Locally-redundant 或 Zone-redundant,而 Microsoft 自己的保存庫指引建議在需要「區域內不停機的資料可用性並保證資料落地」時選擇 ZRS。Log Analytics 資料儲存在工作區所在區域,Microsoft 也提到您可以建立多個工作區,以符合「在特定位置儲存資料的法規或合規要求」。
Microsoft 365 核心服務
依據資料中心位置表,加拿大是一個本地區域地理區域(Local Region Geography),Microsoft 365 資料中心位於魁北克市與多倫多。產品條款資料落地頁面引用了承諾原文:如果您在加拿大佈建租用戶,Microsoft 會把 Exchange Online 信箱內容、SharePoint 網站內容與檔案、OneDrive 檔案、Teams 聊天訊息,以及 Copilot 與 Copilot Chat 互動的儲存內容,只以靜態方式保存在該 Geo 內。對商業租用戶而言,這隨授權附帶,不必額外購買。教育租用戶是例外:在歐盟以外,除非機構購買 Advanced Data Residency for Education,否則 Microsoft 可以把 Office 365 Education 資料儲存在歐盟或北美的任何地方。請在 Microsoft 365 系統管理中心的 Settings > Org settings > Organization profile > Data location 確認您自己的租用戶。預設地理區域在建立租用戶時決定,之後無法更改——這正是為什麼多年前有人用美國帳單地址建立的租用戶,是我最常遇到的落地問題。
兩個附加元件可以延伸承諾。Advanced Data Residency(ADR)涵蓋核心服務,再加上 Microsoft Defender for Office P1、Exchange Online Protection、Office for the web、Viva Connections 與部分 Purview 服務(Audit Standard 與 Premium、Data Lifecycle Management、Data Loss Prevention、Information Barriers 與 Information Protection)。加拿大是符合資格的地理區域,而且您必須為租用戶內 100% 的付費授權購買 ADR。Multi-Geo 則是另一個方向:一個租用戶、多個地理區域,依使用者設定慣用資料位置。加拿大的 PDL 值是 CAN,此附加元件以使用者為單位計價,Enterprise Agreement 與 CSP 客戶必須為至少 5% 的符合資格使用者購買授權。Multi-Geo 適合美國總部租用戶之下的加拿大子公司,或反過來的情況。
Microsoft 365 Copilot 與 EU Data Boundary 的問題
Copilot 是儲存與處理分道揚鑣的地方。Copilot 資料落地頁面說互動內容與相關語意索引「以靜態方式儲存在相應的本地區域地理區域」,而加拿大在產品條款名單上;Copilot 於 2024 年 3 月 1 日成為受涵蓋的工作負載,Copilot Chat 則於 2025 年 9 月 1 日加入。
處理是另一回事。Microsoft 的 Copilot 隱私權文件說,對 LLM 的呼叫「會路由到區域內最近的資料中心,但在高使用率期間也可能呼叫有容量的其他區域」,而且「歐盟以外客戶的查詢可能在美國、歐盟或其他區域處理」。歐盟客戶多了一層保障:Copilot 是 EU Data Boundary 服務,而 EU Data Boundary 承諾在歐盟與 EFTA 內儲存並處理客戶資料與經假名化的個人資料。不過這道界線如今也有鬆動:彈性路由(flex routing)對 2026 年 3 月 25 日之後建立的歐盟租用戶預設開啟,除非系統管理員關閉,否則在需求尖峰時 Copilot 推論可能在美國、加拿大或澳洲執行。加拿大沒有相當的機制。對加拿大組織來說,這表示 Copilot 的落地立場是「儲存在加拿大,在美國、歐盟或任何有可用容量的地方處理」,您的隱私評估應該如實這麼寫,而不是宣稱更多。提示、回應與 Graph 資料不會用來訓練基礎模型,Copilot 互動也透過 Exchange Online 受 Customer Lockbox 涵蓋。
Windows 365
Windows 365 的情況最單純,限制也最明確。Windows 365 需求只列出一個可佈建 Cloud PC 的加拿大區域:Canada Central。Canada East 只以 Cross-region Disaster Recovery 與 Disaster Recovery Plus 的替代區域身分出現,Microsoft 並提醒替代區域只有單一可用性區域,而且「不支援 Cloud PC 佈建」。隱私權與資料頁面說明,Cloud PC 虛擬磁碟、客戶內容與儲存體「位於 Cloud PC 佈建所在的 Azure 區域」,由佈建原則中的 Microsoft 託管網路或 Azure 網路連線決定。電腦名稱、診斷資料與服務產生資料等管理資料,依租用戶位置儲存在北美、歐洲或亞太地區,而 Windows 365 也會繼承 Intune 與 Azure Virtual Desktop 收集的一切。如果您還在權衡 Cloud PC 與工作階段主機,我的 Windows 365 與 Azure Virtual Desktop 比較談了營運面的取捨;落地面的取捨則是,Windows 365 給您一個「只在多倫多」的答案,沒有任何可能選錯的區域選項。
Azure Virtual Desktop
Azure Virtual Desktop 分成兩層。工作階段主機、設定檔與應用程式資料位於您訂用帳戶中您選擇的任何區域,Microsoft 明白表示不管理這些資料。控制平面是 Microsoft 的服務,其資料位置頁面解釋,在預設的 Geographical 部署範圍下,中繼資料(主機池名稱、工作區名稱、應用程式群組名稱、使用者主體名稱)儲存在與您所選區域相關聯的地理區域。加拿大(CA)在受支援的地理區域名單上,因此加拿大主機池的中繼資料會留在加拿大。較新的 Regional 範圍把中繼資料固定在單一區域並跨可用性區域複寫,目前只在 Central US 與 East US 2 提供;在加拿大區域裡根本不會出現這個選項。仍有三類資料會離開:工作階段診斷同時送到主機池位置與「離使用者最近的位置」,Azure Resource Manager 路徑被視為組織資訊並儲存在地理區域之外,經清理的彙總服務資料則送往美國。如果主管機關堅持桌面本身必須跑在您自己的硬體上,自 2026 年 9 月起正式推出的 搭配 Arc 啟用伺服器的 Azure Virtual Desktop Hybrid 可以把工作階段主機留在內部部署,由 Microsoft 託管的控制平面負責代理,中繼資料規則同樣適用。
Microsoft Entra ID 與 Intune
這是簡報中最讓人意外的部分。Microsoft Entra ID 是非區域型服務。它的資料落地頁面說,您在建立租用戶時選的位置會對應到六個地理位置之一(Australia、Asia/Pacific、EMEA、Japan、North America、Worldwide),而且「設定後無法變更」。加拿大不是一個地理位置,所以 Microsoft 並未記載任何僅限加拿大的目錄資料選項;加拿大租用戶的 Core Store 會在其地理位置內的兩個或更多 Azure 區域之間複寫。有些元件走得更遠:Entra 多重要素驗證記錄儲存在「北美和/或地理位置內」,受控識別的憑證寫入 East US 的 Cosmos DB。Intune 的形態相同。它的資料儲存頁面描述三個地理區域,加上澳洲、印度與瑞士的本地地理區域;其北美地理區域「包含位於美國的資料中心」,加拿大並未列出。您可以在 Tenant administration > Tenant details > Tenant location 看到自己的 Intune 位置,顯示類似「North America 0501」。在加拿大隱私評估中,請把身分識別與裝置管理中繼資料視為儲存在美國。
Defender 與 Sentinel
Defender 家族遵循類似模式。Defender for Endpoint 在歐盟、英國、美國、澳洲、瑞士、印度與阿拉伯聯合大公國的資料中心運作;加拿大租用戶選擇美國,資料在那裡保留 180 天。Defender XDR 列出同樣的地理區域,並警告「一旦建立,Microsoft Defender 租用戶就無法移到其他區域」。您可以在 Settings > Microsoft Defender XDR > Account 查看自己的位置。Microsoft Sentinel 對加拿大友善得多,因為它建立在您自行放置的 Log Analytics 工作區之上:Sentinel 落地頁面確認 SIEM 支援 Canada Central 與 Canada East,data lake 僅支援 Canada Central,並說明原始資料留在工作區區域,而對歐洲與以色列以外的工作區,Sentinel「在美國區域處理客戶資料」。原始記錄留在加拿大,處理在美國進行;而一旦工作區上線到 Defender 入口網站(Azure 入口網站中的 Sentinel 於 2027 年 3 月 31 日淘汰後即為必要),事件、警示與設定就儲存在 Defender XDR 區域,對加拿大租用戶來說就是美國。
Azure OpenAI 與 Microsoft Foundry
Microsoft 的部署類型頁面畫出界線:對所有部署類型,「靜態儲存的資料保留在指定的 Azure 地理區域」,但推論各有不同。Global 部署可能在任何 Azure 區域處理提示。Data Zone 部署把處理限制在 Microsoft 定義的資料區內,而資料區只有美國、歐盟與亞太;沒有加拿大資料區。Standard 與 Regional Provisioned 部署「在客戶指定的 Azure 地理區域內」處理。Azure OpenAI Standard(區域型)部署在美洲的區域可用性表列出 Canada East 而沒有 Canada Central,目錄不長(撰寫時為 gpt-4.1-mini、2024 年 11 月版 gpt-4o 與 text-embedding 模型),而 Regional Provisioned 同時包含兩個加拿大區域。如果您希望模型推論留在加拿大,這就是您的菜單,而且它在設計上就落後於 Global 目錄。稍後我會示範如何用 Azure Policy 封鎖 Global 部署。
Protected B 與加拿大政府指引
聯邦讀者及其供應商依循的是一套已公布的框架,而不是某種落地偏好。加拿大政府雲端服務安全控制設定檔定義了源自 ITSG-33 的 Protected B、中等完整性、中等可用性(PBMM)基準,並指出其控制清單已由加拿大網路安全中心(CCCS)在 ITSP.50.103 中的 Medium Cloud Control Profile 取代。CCCS 負責執行雲端服務供應商 IT 安全評估流程,依該設定檔審查供應商的控制措施。CCCS 自己提出兩點提醒:評估不是授權,授權仍是部會的決定;評估也「不考慮資料落地要求」。
Microsoft 的 Canada Protected B 合規頁面記載 Azure Core Services 已依 2019 年的框架協議接受 CCCS 評估,評估報告可供各部會依需求索取,而且 Azure 在 Azure Policy 中提供 Canada PBMM 法規合規方案以及公部門登陸區域參考實作。GC Cloud Guardrails 是作業層:十三道護欄,各部會必須在取得雲端帳戶後 30 個工作日內實施。第 05 道「資料位置」要求各部會「建立原則,把敏感的 GC 工作負載限制在核准的地理位置」,並證明「對所有可設定的 Protected B 雲端服務,服務位置位於加拿大境內」。最後那句——可設定的——坦白承認 Entra ID、Intune 與 Defender 無法設定到加拿大,而《服務與數位指引》則把將資料存放在加拿大境外的決定權留給部會 CIO。以上都不是法律意見,只是您會被問到的那些文件的地圖。
為資料落地而設計
承諾的價值取決於落實它的設定。以下是我在每一個加拿大設計中都會放進去的控制措施。
用 Azure Policy 固定區域
在管理群組或訂用帳戶範圍指派內建的 Allowed locations 原則(定義 e56962a6-4747-49cd-b67b-bf8b01975c4c),把 Canada Central 與 Canada East 設為唯一允許的值,並搭配 Allowed locations for resource groups(e765b5de-1225-4ba3-bd56-1ac6695af988)。第一道原則排除了資源群組、Azure AD B2C 目錄以及使用 global 位置的資源,這正是您需要第二道原則的原因,也是 Front Door 之類的全域服務仍能部署的原因。
az policy assignment create \
  --name "allowed-locations-canada" \
  --display-name "Allowed locations: Canada only" \
  --scope "/providers/Microsoft.Management/managementGroups/<mg-id>" \
  --policy "e56962a6-4747-49cd-b67b-bf8b01975c4c" \
  --params '{"listOfAllowedLocations":{"value":["canadacentral","canadaeast"]}}'
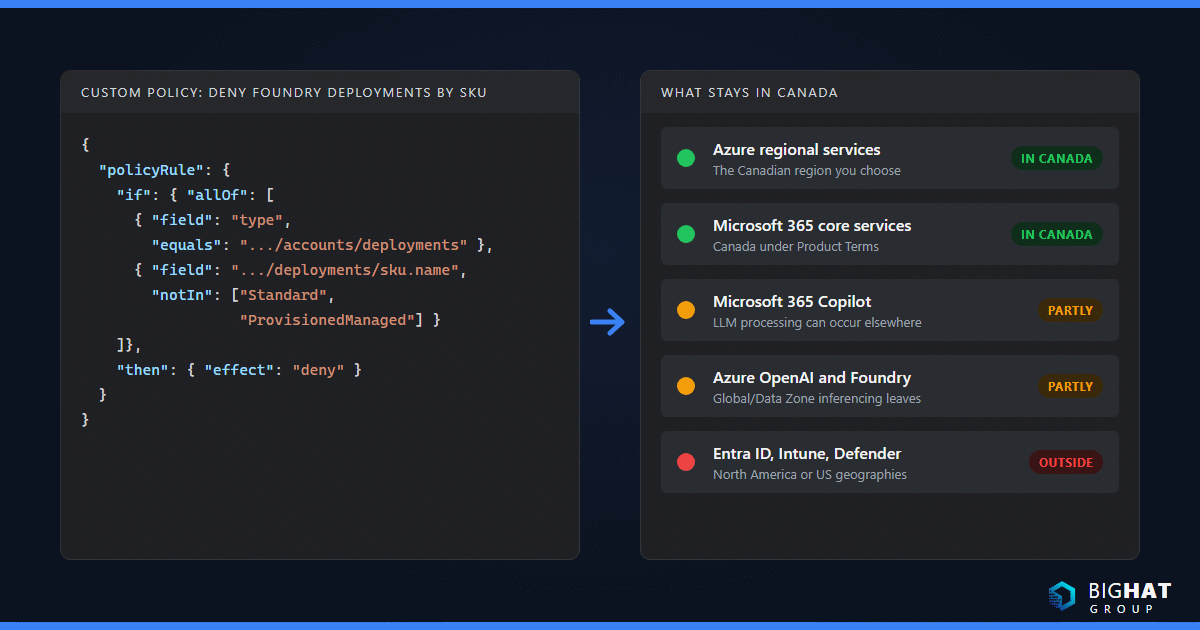
對 AI 工作負載,再加一道依 SKU 拒絕 Foundry 部署的自訂原則。Microsoft 在部署類型頁面公布了拒絕單一 SKU 的模式;下面這個版本把它反轉,只允許兩個地理區域內的 SKU:Standard 與 ProvisionedManaged(Regional Provisioned),因此所有 Global 與 Data Zone 部署類型都會被拒絕。
{
  "mode": "All",
  "policyRule": {
    "if": {
      "allOf": [
        { "field": "type", "equals": "Microsoft.CognitiveServices/accounts/deployments" },
        { "field": "Microsoft.CognitiveServices/accounts/deployments/sku.name", "notIn": ["Standard", "ProvisionedManaged"] }
      ]
    },
    "then": { "effect": "deny" }
  }
}
決定副本、備份與記錄的去向
當資料不得離開區域時選 LRS 或 ZRS;當可以接受在配對的加拿大區域保留一份副本時選 GRS 或 GZRS;兩者都讓您留在 Geo 內。在與工作負載相同的區域建立 Recovery Services 保存庫,並在第一次備份前設定備援,因為 Microsoft 之後就會停用該選項。把餵給 Sentinel 的 Log Analytics 工作區放在 Canada Central,並記錄 Sentinel 的分析處理在美國執行。檢查每一條診斷設定與 Event Hub 目的地;把加拿大的記錄串流到某人為試作建立的美國工作區,是很容易發生的事。
Microsoft 365:先驗證,再延伸
做出任何承諾之前先看 Data location 卡片。如果核心服務顯示加拿大,產品條款承諾就已生效。如果核心清單以外的工作負載對您的評估很重要,就為 ADR 報價。如果有使用者必須留在另一個地理區域,就規劃 Multi-Geo 並為每位使用者設定 PDL,同時記得 Microsoft 指出,即使租用戶位於歐盟,Multi-Geo 客戶也不在 EU Data Boundary 的範圍內。
刻意安排 Cloud PC 與主機池的位置
在 Windows 365 佈建原則中(Devices > Provision Cloud PCs > Provisioning policies > Create policy),選擇 Microsoft hosted network 會給您一個 Canada 的 Geography 與一個 Region 選項。Microsoft 為了韌性建議 All default regions within the geography;在加拿大它會解析為 Canada Central,因為那是唯一的佈建區域,所以建議選項與落地選項是一致的。使用 Azure 網路連線時,由虛擬網路所在區域決定,因此請把該虛擬網路建在 Canada Central。Shared 模式的 Windows 365 Flex 要求指定單一區域。對 Azure Virtual Desktop,請在加拿大區域建立主機池並接受 Geographical 範圍;把 FSLogix 設定檔儲存體以及 MSIX 或 App Attach 共用放在與工作階段主機相同的區域。Big Hat Group 的 Windows 365 顧問服務有相當多時間正是花在這些位置決策上。
用 Customer Lockbox 控管支援人員的存取
落地談的是資料放在哪裡;Lockbox 談的是誰能碰到它。Customer Lockbox for Microsoft Azure 需要至少 Developer 層級的支援方案,由全域管理員啟用,涵蓋 Virtual Machines、Storage、SQL Database、AKS、Log Analytics、OpenAI 等服務,並讓訂用帳戶 Owner 或 Azure Customer Lockbox Approver for Subscription 角色核准或拒絕工程師的要求,要求會在四天後到期。Customer Lockbox for Microsoft 365 包含在 E5 中或以附加元件提供,涵蓋 Exchange Online、SharePoint、OneDrive、Teams、Windows 365 與 Copilot 互動,在 Settings > Org Settings > Security & Privacy > Customer Lockbox 開啟;要求在 12 小時後到期,最多授予四小時的存取。兩者都不涵蓋執法機關的要求,Microsoft 另行處理。
全國性員工的延遲現實
資料落地把一切拉向多倫多或魁北克市。而您的使用者也在卡加利、溫哥華、愛德蒙頓與溫尼伯,Microsoft 的區域間延遲表是衡量橫跨大陸代價的最佳公開參考。Canada Central 到華盛頓州 West US 2 的中位數延遲是 64 毫秒;到 East US 是 18 毫秒。溫哥華使用者在地理上離那座華盛頓州資料中心比離多倫多更近,因此「只限加拿大」的桌面設計意味著西部使用者要承擔東部使用者不必承擔的橫跨大陸往返。對安大略與魁北克的使用者來說,兩個加拿大區域都算本地,而兩區域之間 13 毫秒的延遲讓「Canada Central 為主、Canada East 為復原副本」的方案毫無負擔。
先量測,再爭論。Windows 365 的 Cloud PC 連線品質報告位於 Reports > Cloud PC overview > Connection quality,提供每台裝置的往返時間、7 天或 28 天的 P50、可用頻寬、使用的閘道與 UDP 使用率。在通訊協定層面,RDP Shortpath 把工作階段切換到延遲更穩定的 UDP 傳輸,Microsoft 在 Canada Central 與 Canada East 都運作面向公用網路的 TURN 中繼,但中繼是依用戶端的實體位置選擇,因此溫哥華或卡加利的使用者可能經由 West US 2 而非加拿大區域中繼;請實際測試並記入評估。舊版 Azure Virtual Desktop Experience Estimator 現在會重新導向到區域延遲表,所以使用者到區域的數字請靠您自己的量測,而不是 Microsoft 的估算。
常見錯誤
- 沒看卡片就相信租用戶的國家設定。從美國地址建立的租用戶,或由經銷商建立的租用戶,經常落在美國地理區域,沒有移轉計畫就無法移動。
- 假設「加拿大」涵蓋身分識別與端點。Entra ID、Intune、Defender for Endpoint 與 Defender XDR 沒有加拿大位置。請在評估中如實說明。
- 為了可用性把 Canada East 當主要區域。它沒有可用性區域。區域備援服務用 Canada Central,Canada East 當配對。
- 預設替 Azure OpenAI 選 Global Standard。它最便宜、最新,但在任何地方處理。Canada East 提供區域型 Standard 是有原因的。
- 為了延遲把 Azure Virtual Desktop 部署到美國區域,卻忘了中繼資料會跟著走。East US 的主機池會把中繼資料存在美國地理區域。
- 任由診斷設定飄移。概念驗證時在 East US 2 建立的一個 Log Analytics 工作區,可能悄悄收集一整年的加拿大記錄。
- 把資料落地與 EU Data Boundary 混為一談。加拿大租用戶拿到的是儲存承諾,不是處理邊界。評估應據此撰寫。
- 因為資料「在加拿大」就跳過 Customer Lockbox。位置並不控管支援人員的存取;Lockbox 才會。
因應做法
- 匯出租用戶的 Data location 卡片與 Intune 的 Tenant location,並把兩者記錄在隱私評估中。
- 在最上層管理群組指派 Allowed locations 與 Allowed locations for resource groups,值為
canadacentral與canadaeast,先用 Audit 模式,再切成 Deny。 - 用 Azure Resource Graph 盤點加拿大以外的現有資源,逐項決定要搬遷、記錄還是汰除。
- 刻意設定儲存體備援:Canada Central 上的單一區域落地用 ZRS,可接受魁北克市副本時用 GRS 或 GZRS。
- 依區域建立 Recovery Services 保存庫,並在第一個備份工作之前設定正確的備援。
- 把 Sentinel 工作區放在 Canada Central,並記錄分析處理位於美國。
- 確認 Windows 365 佈建原則解析到 Canada Central,而且任何 Azure 網路連線都使用加拿大的虛擬網路。
- 在同一個加拿大區域建立 Azure Virtual Desktop 主機池、設定檔儲存體與應用程式共用。
- 對 Copilot,逐字記錄產品條款的儲存承諾與處理聲明,並決定 ADR 是否能為您的評估增加任何價值。
- 對 Azure OpenAI,透過原則拒絕
Standard與ProvisionedManaged以外的所有部署 SKU,並在模型清單允許的範圍內以 Canada East 的 Standard 或 Regional Provisioned 建置。 - 為 Azure 與 Microsoft 365 啟用 Customer Lockbox,並指派與開立支援票證者不同的核准者。
- 公部門專案請把設計對應到十三道 GC Cloud Guardrails,並透過所屬部會索取 CCCS 評估報告。
需要幫手嗎?Big Hat Group 為美國與加拿大的組織提供 Azure 顧問服務,從現有租用戶的落地檢視到完整的加拿大登陸區域。我們總部設在卡加利,以加幣開立發票,採購流程和資料一樣在地。預約探索通話,聊聊您的環境。
參考資料
- Azure 區域清單
- Azure 區域配對與非配對區域
- 什麼是 Azure 可用性區域?
- Azure 的資料落地
- Azure 網路往返延遲統計
- Azure Storage 備援
- 建立及設定 Recovery Services 保存庫
- Log Analytics 工作區概觀
- Microsoft 365 資料中心位置
- Microsoft 365 產品條款資料落地
- Advanced Data Residency 概觀
- Microsoft 365 Multi-Geo 概觀
- Microsoft 365 Copilot 產品的資料落地
- Microsoft Copilot 的資料、隱私權與安全性
- 什麼是 EU Data Boundary?
- Windows 365 需求
- Windows 365 的隱私權與資料
- 為 Windows 365 建立佈建原則
- Cloud PC 連線品質報告
- Azure Virtual Desktop 的資料位置
- Azure Virtual Desktop 服務架構與韌性
- RDP Shortpath
- Microsoft Entra ID 與資料落地
- Intune 資料儲存與處理
- Defender for Endpoint 資料儲存與隱私權
- Microsoft Defender XDR 的資料保留與資料安全性
- Microsoft Sentinel 的地理可用性與資料落地
- Microsoft Foundry 模型的部署類型
- Azure 銷售的 Foundry 模型的區域可用性
- Azure Policy 內建原則:Allowed locations
- Azure Policy 內建原則:Allowed locations for resource groups
- Customer Lockbox for Microsoft Azure
- Customer Lockbox 要求(Microsoft 365)
- Canada Protected B - Azure 合規性
- 加拿大政府雲端服務安全控制設定檔
- CCCS 雲端服務供應商 IT 安全評估流程(ITSM.50.100)
- GC Cloud Guardrails