
Microsoft 在 2026 年 10 月 27 日再次重构了 MD-102,而这一次考试名称也随之改变。如果你还在用 2024 年的考纲学习,你会把时间花在权重已经不同的内容上,并且错过新增的 Intune Suite、Windows 365、热修补和 Security Copilot 目标。这份指南本身就是你需要的网页:当前的领域与权重、每个目标实际考什么、我会为每个目标阅读的 Microsoft Learn 文档、一份可以在免费试用租户中完成实验的八周计划,以及那些因为默认值悄悄改变而让资深管理员丢分的事实。它沿用了我的 AI-103 学习指南和 CCAF 学习指南的结构:考试概览、带权重的领域、学习笔记、陷阱、常见问题。下文每一条事实都在 2026 年 10 月下旬对照 Microsoft Learn 核实过,来源列在文末。
MD-102 考什么,谁应该考
MD-102 考试现在的名称是 Managing and Securing Microsoft 365 Endpoints by using Intune。通过后可获得 Microsoft 365 Certified: Endpoint Administrator Associate,这个认证名称没有改变。Microsoft 于 2026 年 10 月 27 日更新了英文版考试;本地化版本约八周后跟进。MD-102 官方学习指南是备考期间应该一直打开的文档,下文每一节都与它对应。
受众画像写得很直白。你应当具备在 Microsoft 365 租户中使用 Intune“以及代理式工具和工作流”管理设备和客户端应用的专业知识。工具清单包括 Intune、Intune Suite、Windows Autopilot、Microsoft Defender for Endpoint、Microsoft Entra ID、PowerShell、Microsoft Graph 和 Windows 365,Microsoft 还补充说你应了解 Security Copilot、Intune 代理和 Defender XDR。Microsoft 同时说明,大多数题目考察正式发布(GA)的功能,但常用的预览功能也可能出现。
以我的经验,轻松通过的人通常在生产环境中运维 Intune 一年以上、至少完成过一次 Autopilot 推广,并且在压力下修复过合规或更新问题。吃力的人读过 Intune 的资料,却从未亲眼看过注册状态页失败。如果你属于后者,先搭实验环境,再读文档。这门考试适合从 Configuration Manager 和组策略迁移到 Intune 的桌面管理员、接手设备管理的 Microsoft 365 管理员、需要最新认证的顾问,以及需要 Intune 深度知识的 Windows 365 或 Azure Virtual Desktop 管理员。
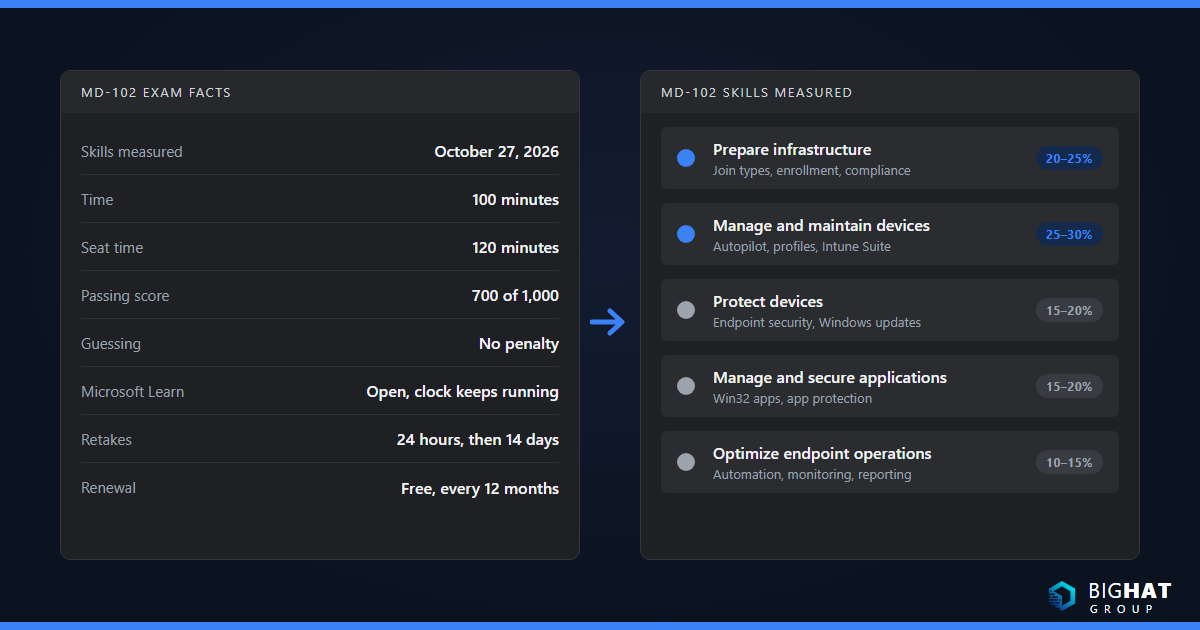
考试要点速览
| 项目 | 详情(2026 年 10 月核实) |
|---|---|
| 考试 | MD-102: Managing and Securing Microsoft 365 Endpoints by using Intune |
| 认证 | Microsoft 365 Certified: Endpoint Administrator Associate(中级,管理员角色) |
| 考核技能 | 2026 年 10 月 27 日生效的版本 |
| 时间 | 100 分钟完成答题;Microsoft 为不含实验的 Associate 级考试安排 120 分钟座位时间 |
| 题量 | 不按考试公布;Microsoft 说明大多数考试包含 40 到 60 题 |
| 及格分 | 1 到 1,000 分制中 700 分或以上;猜测不扣分 |
| 交付 | Pearson VUE,监考;考试可能包含交互式组件 |
| 语言 | 英语、简体中文、德语、西班牙语、法语、日语、葡萄牙语(巴西) |
| 价格 | 取决于监考所在的国家或地区;请查看 Microsoft 认证页面 |
| 重考 | 首次未通过后 24 小时,之后每次间隔 14 天,12 个月内最多五次 |
| 续证 | 每 12 个月通过免费在线评估续订 |
| 练习 | 认证页面提供免费练习测评和考试沙盒 |
请使用个人 Microsoft 帐户报名。Microsoft 警告,如果用工作或学校帐户报名,离开该组织后考试记录会丢失且无法恢复。
五个领域及其权重
| # | 领域 | 权重 |
|---|---|---|
| 1 | 为设备准备基础结构 | 20–25% |
| 2 | 管理和维护设备 | 25–30% |
| 3 | 保护设备 | 15–20% |
| 4 | 管理和保护应用程序 | 15–20% |
| 5 | 通过自动化、监视和报告优化终端运营 | 10–15% |
2026 年 10 月版有两处变化会影响你的计划。应用领域更名为“管理和保护应用程序”;更改日志将七个功能组标为“轻微”变更:注册、Windows 客户端部署、设备配置文件、Intune Suite 附加功能、远程操作、应用部署,以及监视和运行状况。Windows 备份、Quiet Time、Advanced Analytics 和租户运行状况警报的条目都在这些组中。身份与合规、终结点安全、设备更新、应用保护和自动化没有变化,因此热修补和 Security Copilot 代理的条目沿用自上一版。领域 1 和领域 2 合计占考试的 45% 到 55%,所以身份、注册、Autopilot 和配置值得你投入一半时间。
官方培训是 Course MD-102T00-A: Manage and secure Microsoft 365 endpoints by using Intune,这是一门五天的讲师指导课程。同样的内容也以八条自学学习路径的形式发布在 Microsoft Learn 上:
- Prepare infrastructure for devices using Microsoft Intune and Microsoft Entra ID(5 个模块)
- Manage and maintain devices using Microsoft Intune(4 个模块)
- Manage applications using Microsoft Intune(5 个模块)
- Protect devices using Microsoft Intune(6 个模块)
- Automate and optimize endpoint management using Microsoft Intune(3 个模块)
- Support operational excellence and readiness using Microsoft Intune(3 个模块)
- Extend endpoint capabilities using Microsoft Intune Suite(4 个模块)
- Deliver cloud-hosted desktops using Azure Virtual Desktop and Windows 365(4 个模块)
对于学过 2023 年版考试的人来说,路径 7 和 8 是全新领域。不要跳过。
领域 1:为设备准备基础结构(20–25%)
加入类型与注册
Microsoft Entra ID 提供三种设备标识:已注册、已加入和混合加入。Entra 注册面向自带设备和移动设备,Entra 加入面向组织拥有的 Windows 设备,而 Microsoft 把混合加入描述为“通往 Microsoft Entra 加入路上的过渡步骤”。预计会有场景题,即使组织仍有 Active Directory,正确答案也是 Entra 加入。
自动 MDM 注册需要 Microsoft Entra ID P1 或 P2。在 Intune 管理中心的 Devices > Device onboarding > Enrollment > Windows > Automatic Enrollment 中配置,将 MDM user scope 设为 None、Some 或 All,并将 WIP user scope 保持为 None。同时处于两个范围的用户在公司拥有的设备上会注册到 MDM,但在个人设备上 WIP user scope 优先,设备不会注册到 Intune,这是一个经典的干扰项。
对于 Apple 和 Android,目标中提到用 Apple Business Manager 集成实现企业 macOS 和 iOS 注册,用 Samsung Knox Mobile Enrollment 或 Google 零接触注册 Android,以及 Android Enterprise 的配置文件类型:完全托管、专用和带工作配置文件的公司拥有设备。要知道共享自助终端和个人启用的公司手机分别适合哪种配置文件。
角色、范围标记与多管理员审批
Intune 的基于角色的访问控制包含内置角色(Application Manager、Endpoint Security Manager、Help Desk Operator、Intune Role Administrator、Policy and Profile Manager、Read Only Operator、School Administrator,以及 Endpoint Privilege Manager 和 Reader),租户拥有 Windows 365 时还有 Cloud PC Administrator 和 Cloud PC Reader。一个角色分配有三部分:成员(管理员组)、范围组(他们可以管理的用户和设备)和范围标记(他们可以看到的对象)。Entra 角色 Global Administrator 和 Intune Administrator 拥有完整读写权限,Microsoft 明确表示这两者都不应用于日常工作。在 Graph 和 PowerShell 中,Intune Administrator 角色仍显示为 Intune Service Administrator。
多管理员审批保护应用、合规性策略、设置目录配置策略、设备操作(擦除、停用、删除)、基于角色的访问控制、Windows 脚本和设备类别。管理员不能审批自己的请求,Global Administrator 的更改仍需第二位审批人,审批组必须是本身已加入某个 Intune 角色分配的安全组,三天内未完成的请求会过期。
合规性、条件访问、Windows Hello 与 LAPS
合规性策略有两层。Endpoint security > Device compliance 下的租户级 Compliance policy settings 包括 Mark devices with no compliance policy assigned as(默认为 Compliant)和 Compliance status validity period (days)(默认 30,可设 1 到 120)。然后按平台划分的设备合规性策略承载规则和不合规操作:标记为不合规(默认)、发送电子邮件、远程锁定、停用或发送推送通知。条件访问通过授予控制 Require device to be marked as compliant 使用这个结果。
Windows LAPS 通过 Endpoint security > Account protection 管理。它只需要 Intune Plan 1 和 Microsoft Entra ID Free,但 Entra 加入的设备要求你先在 Entra 管理中心的 Identity > Devices > Overview > Device settings 中启用 LAPS;混合加入的设备不需要。设备把密码备份到 Entra ID 或本地 Active Directory,永远不是两者。远程任务 Rotate Local Admin Password 不包含在任何内置 Intune 角色或 Entra 的 Intune Administrator 角色中,需要通过自定义角色授予。Windows 11 24H2 新增了自动帐户管理。
领域 2:管理和维护设备(25–30%)
Autopilot 与 Autopilot 设备准备
这是当前考试中考得最多的一组区别。Microsoft 的对比页面值得背下来:
| 能力 | Autopilot 设备准备 | Windows Autopilot |
|---|---|---|
| 模式 | 用户驱动、自动 | 用户驱动、预预配、自部署、现有设备 |
| 加入类型 | 仅 Microsoft Entra 加入 | Entra 加入和 Entra 混合加入 |
| 设备注册(硬件哈希) | 不需要 | 需要 |
| 管理员配置 | 设备准备策略加一个由 Intune Provisioning Client 拥有的设备安全组 | 部署配置文件加注册状态页 |
| OOBE 期间的应用 | 最多 25 个应用和 10 个 PowerShell 脚本 | 最多 100 个应用 |
| 同一部署中混用 Win32 和 LOB | 是 | 否 |
| Windows 版本 | Windows 11 24H2 或更高(或带 KB5035942 的 22H2/23H2) | 受支持的 Windows 10 和 11 |
| 另外支持 | GCC High 和 DoD、近实时报告 | Autopilot Reset、HoloLens、Teams Rooms、DFCI、共同管理 |
自部署模式无需用户凭据即可加入 Entra ID,要求带设备证明的 TPM 2.0,仅支持 Entra 加入,在虚拟机上会以错误 0x800705B4 失败。它不会设置主要用户。预预配同样要求 TPM 2.0 和物理硬件,支持 Entra 加入和混合加入,由技术人员在第一个 OOBE 屏幕按五次 Windows 键启动,以 Reseal 结束。Microsoft 要求在用户流程前至少等待 90 分钟,并在六个月内完成。Autopilot 的许可可以由 Microsoft 365 Business Premium、F1/F3、A1/A3/A5、E3/E5、EMS E3/E5、Intune for Education,或 Entra ID P1/P2 加 Intune 满足。
注册状态页跟踪设备准备、设备设置和帐户设置三个阶段。要记住的默认值:超时为 60 分钟,可以阻止设备使用直到全部或选定应用安装完成(最多 100 个阻止应用),一个租户最多 51 个 ESP 配置文件(默认加 50 个),新建配置文件的 Install Windows quality updates 默认为 Yes,这会让预配多花 20 到 40 分钟。不要在 Autopilot ESP 中混用 LOB(MSI)和 Win32 应用:两者都使用 TrustedInstaller,Win32 安装会因“另一个安装正在进行”而失败。Microsoft 还建议当 ESP 跟踪 Microsoft 365 Apps 时把它作为 Win32 应用部署。
配置文件、筛选器与组策略分析
设置目录是默认的配置文件类型;考试还要求掌握第三方模板的 ADMX 导入和组策略分析,后者导入从组策略管理控制台导出为 XML 的 GPO(Save report,XML,小于 4 MB),显示 MDM Support 百分比,并把受支持的设置迁移到设置目录策略。分配筛选器在设备签入时评估而不是通过组成员身份处理,有包含和排除两种模式,每个租户最多 200 个、每个 3,072 个字符,语法如 (device.osVersion -eq "10.0.18362") and (device.manufacturer -eq "Microsoft")。Microsoft 的指导:Intune 定向用筛选器,条件访问、许可和 Autopilot 配置文件分配用动态组。
Intune Suite 加载项
目标点名了 Endpoint Privilege Management、Enterprise App Catalog、Remote Help、Microsoft Cloud PKI、面向 MAM 的 Microsoft Tunnel 和 Advanced Analytics。Microsoft 的高级功能页面说明它们随 Intune Plan 2、Intune Suite 和部分 Microsoft 365 捆绑包提供,试用期 90 天、最多 250 个用户、每个租户每项功能一次试用,之后有 30 天宽限期。EPM 使用提升设置策略、提升规则策略和提升系统设置策略;提升类型有自动、用户确认、以当前用户身份提升、支持人员批准和拒绝;支持的文件是 .exe、.msi 和 .ps1。Enterprise App Catalog 是 Microsoft 打包的 Win32 应用,通过 Apps > All apps > Create > Enterprise App Catalog app 添加,可作为 ESP 中的阻止应用,仅限 64 位 Windows。设备查询通过 WNS 对单台公司拥有的 Windows 设备实时运行 Kusto 查询语言,需要 Managed Devices/Query 权限,每分钟允许 15 次查询。
远程操作
同步、重启、停用和擦除是基本功。2026 年的条目新增了批量操作、更新 Defender 安全智能、轮换 BitLocker 密钥、轮换本地管理员密码、KQL 设备查询,以及包括故障排除边栏在内的诊断收集。要知道其中哪些在 Windows Enterprise 多会话上不可用(见下文)。
领域 3:保护设备(15–20%)
终端安全与 Defender for Endpoint
安全基线位于 Endpoint security > Security baselines。截至 2026 年 10 月,当前版本是 Security Baseline for Windows 10 and later 版本 26H2、Defender for Endpoint 基线版本 24H1、Microsoft 365 Apps for Enterprise 版本 2512、Edge 版本 139、Windows 365 Security Baseline 24H1,另有 Windows 365 for Agents 基线和面向 OpenClaw 的预览版 Local AI Agent Baseline。默认值是最严格的选项;Defender 基线不建议用于虚拟机或 VDI;新版本发布后旧配置文件变为只读。
Defender for Endpoint 集成需要在两个门户操作。在 Defender 门户中,把 System > Settings > Endpoints > General > Advanced features > Intune connection 设为 On;在 Intune 中,Endpoint security > Defender for Endpoint 显示 Connection status(最多 15 分钟)和按平台的合规性评估开关。Windows 载入使用带 Auto from connector 的终端检测和响应策略,可以是面向 All Devices 的预配置策略,也可以是自定义策略;macOS、Android 和 iOS 需要手动载入。合规性设置 Require the device to be at or under the machine risk score 提供 Clear、Low、Medium 和 High,Microsoft 推荐 Low。条件访问策略先以仅报告模式创建,并排除紧急访问帐户。
Windows 更新:更新环、Autopatch 与热修补
Intune 的 Windows 更新管理只存储策略;Windows Autopatch 决定批准哪些内容,设备从 Windows Update 下载。四种策略类型很重要:更新环、功能更新策略、质量更新策略(承载加速和热修补)和驱动程序更新策略。三种由 Autopatch 支持的类型要求许可证包含 Autopatch 权利、诊断数据级别为 Required、Microsoft Account Sign-In Assistant 服务未被禁用,并且不支持 Entra 注册的设备。
更新环设置包含考试最爱的数字:质量更新延迟 0 到 30 天,功能更新延迟 0 到 365 天,功能更新卸载期 2 到 60 天,功能和质量更新的截止期限 2 到 30 天,宽限期 0 到 7 天,Auto reboot before deadline 推荐 Yes。Windows Autopatch 在 2025 年 4 月取消了功能激活,现在为 Business Premium、A3+、E3+ 和 F3 提供 Autopatch 组、质量、功能和驱动程序更新,以及 Microsoft 365 Apps、Edge 和 Teams 更新;只有提交支持请求仍限 E3+/F3。热修补在 Windows 11 24H2 或更高版本、已开启基于虚拟化的安全性且具备合格许可证(Windows 11 Enterprise E3/E5、Microsoft 365 F3、Education A3/A5、Business Premium 或 Windows 365 Enterprise)的设备上无需重启即可安装每月安全更新。基线月份是 1 月、4 月、7 月和 10 月,需要重启;其余八个月是热修补月。在质量更新策略中把 When available, apply without restarting the device (“Hotpatch”) 设为 Allow 即可启用;Autopatch 默认为符合条件的设备开启。
领域 4:管理和保护应用程序(15–20%)
Win32 应用用 Microsoft Win32 Content Prep Tool 打包为 .intunewin 文件,每个应用上限 30 GB,且必须静默安装:
IntuneWinAppUtil.exe -c C:\Source\App -s setup.exe -o C:\Output -q在添加应用向导中设置安装和卸载命令(或最大 50 KB 的 PowerShell 脚本安装程序)、Install behavior 为 System 或 User(Entra 注册的设备选 System)、安装时间默认 60 分钟最大 1,440 分钟,以及类型为 Failed、Hard reboot、Soft reboot、Retry(三次尝试,间隔五分钟)或 Success 的返回代码。检测规则可以是 MSI 产品代码、文件、注册表或自定义脚本,脚本只有在退出代码为 0 并写入 STDOUT 时才算检测到;所有规则必须同时满足。依赖项上限 100,取代上限 10,均包含传递引用。分配意图有 Required、Available for enrolled devices 和 Uninstall。在安装命令中调用 powershell.exe 会启动 32 位 PowerShell;要用 64 位请使用 %SystemRoot%\Sysnative\WindowsPowerShell\v1.0\powershell.exe。
应用保护策略保护已注册和未注册设备上托管应用内的数据,遵循三级数据保护框架(基本、增强、高级),要求应用集成 Intune App SDK,并应配合条件访问的应用保护授予控制强制执行。Android 需要 Company Portal,Android 上的 Microsoft 365 应用现在需要 Entra 设备注册才能接收 MAM 策略。2026 年的目标还新增了面向 Android 和 iOS 的 Quiet Time 策略、通过 Intune 或 Microsoft 365 Apps 管理中心配置 Microsoft 365 Apps 策略,以及在 Autopilot 期间用 Office Deployment Tool 或 Intune 部署 Microsoft 365 Apps。
领域 5:优化终端运营(10–15%)
自动化意味着使用 Microsoft Graph PowerShell 模块访问 Microsoft Graph。记住权限范围名称:DeviceManagementManagedDevices.Read.All、DeviceManagementConfiguration.ReadWrite.All、DeviceManagementApps.ReadWrite.All、DeviceManagementRBAC.ReadWrite.All、DeviceManagementScripts.ReadWrite.All,以及用于擦除、停用和远程锁定的 DeviceManagementManagedDevices.PrivilegedOperations.All。所有 Intune 范围都需要管理员凭据,并且自 2025 年 7 月 31 日起脚本终结点需要 Scripts 范围而不是 Configuration 范围。
修正位于 Devices > Manage devices > Scripts and remediations。用户需要 Windows Enterprise E3/E5、Education A3/A5 或 VDA;设备必须是 Entra 加入或混合加入,并已注册到 Intune 或处于共同管理。一个租户最多 200 个脚本包,只有检测脚本以退出代码 1 结束时才运行修正脚本,输出限制为 2,048 个字符,计划可选一次、每小时或每天,客户端每八小时拉取一次策略。目标还要求掌握 Endpoint analytics 评分、自定义报告和工作簿、服务运行状况和消息中心监视,以及针对合规漂移和注册失败的警报规则。
“代理式”条目指的是 Intune 中的 Security Copilot:自然语言数据探索、策略解释与比较、设备故障排除、云电脑见解,以及为设备查询生成 KQL,全部受你的 RBAC 角色和范围标记限制。一个陷阱:Change Review Agent 和 Policy Configuration Agent 已于 2026 年 8 月 31 日从管理中心移除,所以请查看 Agents 节点了解当前存在哪些代理,而不要依赖旧博客文章。
八周学习计划
| 周 | 领域 | 阅读 | 试用租户中的实验 |
|---|---|---|---|
| 1 | 1 | Entra 设备标识、自动注册、RBAC、多管理员审批 | 注册 30 天 Intune 试用,设置 MDM 用户范围,创建带范围标记的受限 Help Desk Operator 角色,用第二个管理员通过访问策略保护脚本 |
| 2 | 1 和 2 | Autopilot 要求、设备准备对比、自部署、预预配、ESP | 注册 Hyper-V 虚拟机的硬件哈希,用在一个 Win32 应用上阻止的 ESP 部署用户驱动 Autopilot,再创建设备准备策略并对比报告 |
| 3 | 1 | 合规性概述、条件访问集成、LAPS | 创建 Windows 合规性策略,把租户默认值改为 Not compliant,创建仅报告的条件访问策略,在 Entra 中启用 LAPS 并轮换一次密码 |
| 4 | 2 | 设置目录、组策略分析、筛选器、Windows 365 预配 | 把 GPO 导出为 XML 并迁移,创建基于制造商的包含筛选器,即使没有许可证也创建一个 Windows 365 预配策略以熟悉各字段 |
| 5 | 3 | 安全基线、Defender for Endpoint 集成、BitLocker 与攻击面减少 | 连接 Intune 与 Defender,部署预配置 EDR 策略,把风险评分加入合规性,部署 Windows 基线并解决一个冲突 |
| 6 | 3 | 更新管理概述、更新环设置、Autopatch、热修补 | 创建三个带延迟和截止期限的更新环、一个固定版本的功能更新策略,以及一个允许热修补的质量更新策略 |
| 7 | 4 | Win32 打包与添加、应用保护策略、Microsoft 365 Apps | 打包一个带检测和依赖项的 Win32 应用,以 Win32 方式部署 Microsoft 365 Apps,创建 2 级应用保护策略及其条件访问授予 |
| 8 | 5 与复习 | Graph 权限范围、修正、Intune 中的 Security Copilot | 用 Microsoft Graph PowerShell 连接并列出设备,部署一个内置修正,做两遍免费练习测评 |
真正重要的动手实验
实验 1:Autopilot 注册
注册一台设备,通过动态设备组分配用户驱动部署配置文件,并配置一个在选定 Win32 应用安装完成前阻止使用的 ESP。然后故意把它弄坏:在 Win32 应用旁边再分配一个 LOB MSI,观察 ESP 失败。最后创建一个设备准备策略,组由 Intune Provisioning Client 拥有,这样你就能解释为什么不需要硬件哈希。
实验 2:合规性加条件访问
创建一个要求 BitLocker、安全启动和 Defender 风险评分为 Low 或以下的 Windows 合规性策略。把 Mark devices with no compliance policy assigned as 改为 Not compliant,观察哪些设备变红。创建一个要求 Exchange Online 和 SharePoint Online 使用合规设备的条件访问策略,先保持仅报告一天,查看登录日志,然后启用。
实验 3:Win32 应用打包
用 Content Prep Tool 打包一个静默安装程序,添加注册表检测规则和 3010 软重启返回代码,让它依赖某个运行时,再用新版本取代它并确认卸载行为。最后在本地卸载它,观察 Intune 管理扩展检测到 Required 应用缺失并重新安装。
实验 4:更新环与 Autopatch
创建试点、广泛和关键三个更新环,质量更新延迟分别为 0、7 和 14 天,截止期限 2 和 7 天,宽限期 2 天。添加一个固定到当前 Windows 11 版本的功能更新策略和一个允许热修补的质量更新策略。然后记录 Entra 注册的设备能接收哪些策略、不能接收哪些。
实验 5:Defender 载入
在 Defender 门户中切换 Intune 连接,在 Intune 中确认 Connection status,部署预配置 EDR 策略,并验证设备在 30 分钟内出现在 Defender 的设备清单中。把计算机风险评分加入合规性策略,观察一次测试检测如何翻转合规状态。
实验 6:共同管理基础
如果你有 Configuration Manager 实验环境,先把现有客户端混合加入并注册到 Intune 以启用共同管理,然后为试点集合把一个工作负载移到 Intune。如果没有,请学习两条路径(现有客户端,以及在 Autopilot 后安装客户端的新的基于 Internet 的设备)和七个工作负载:合规性策略、Windows 更新策略、资源访问策略、Endpoint Protection、设备配置、Office Click-to-Run 应用和客户端应用。记住 Entra 注册的设备不受支持,共同管理是管理选项而混合加入是标识选项,云管理网关不是必需的。
容易答错的高价值事实
- 考试名称变了,认证没变。仍把考试称为“Endpoint Administrator”的学习指南和练习题早于 2026 年 10 月 27 日。
- 合规性默认值是宽松的。没有策略的设备默认为 Compliant,有效期为 30 天。在条件访问中要求合规设备之前先改默认值。
- 设备准备没有硬件哈希。它仅支持 Entra 加入、用户驱动或自动模式、25 个应用和 10 个脚本,设备组必须由 Intune Provisioning Client 拥有。如果题目需要混合加入、预预配、自部署或超过 25 个应用,答案是经典 Autopilot。
- 自部署和预预配需要物理 TPM 2.0。虚拟机会以 0x800705B4 证明失败。自部署仅支持 Entra 加入;预预配还支持混合加入。
- 更新环限制:质量更新延迟 30 天,功能更新延迟 365 天,截止期限 2 到 30 天,宽限期 0 到 7 天,卸载期 2 到 60 天。
- Entra 注册的设备不能使用功能、质量或驱动程序更新策略,只能使用更新环和 Windows 更新客户端策略。
- 热修补需要 Windows 11 24H2 或更高版本并开启 VBS,而且四个基线月份仍需重启。
- Win32 数字:30 GB 上限,检测脚本必须退出 0 并写入 STDOUT,Retry 表示三次尝试间隔五分钟,100 个依赖项,10 个取代节点。
- Entra 加入设备上的 LAPS 需要先启用 Entra 设备设置,而 Rotate Local Admin Password 任务只能通过自定义角色获得。
- 多管理员审批:不能审批自己的请求,Global Administrator 也不例外,请求三天后过期。
- 修正按用户许可:Windows Enterprise E3/E5、Education A3/A5 或 VDA。检测退出代码 1 触发修正;输出 2,048 个字符;200 个包。
- 筛选器在签入时评估,每个租户上限 200 个;Autopilot 配置文件分配和条件访问请用动态组。
- Defender 风险评分级别是 Clear、Low、Medium 和 High,推荐 Low,连接在 Defender 门户而不是 Intune 中开启。
- 混合加入的 Autopilot 会让 ESP 超时额外增加约 40 分钟,而且明确不建议新设备使用混合加入。
- 考试中可以打开 Microsoft Learn,但计时不会停止,问答和练习测评被屏蔽,休息后无法返回已看过的题目。
MD-102 与 Windows 365、AVD 和 Intune Suite 的关系
2026 年 10 月的目标把 Windows 365 明确放进领域 2:预配策略、网络连接和映像管理。Windows 365 Enterprise 会在已授权用户进入已分配的组时自动预配云电脑并注册到 Intune,之后像任何其他设备一样管理。Devices > Provision Cloud PCs 下的预配策略设置许可证类型(Enterprise、Flex 或 Reserve)、加入类型(使用 Microsoft 托管网络或 Azure 网络连接的 Entra 加入,或必须使用 ANC 的混合加入)、单一登录、库映像或自定义映像、语言和区域、必须包含 %RAND:Y%(Y 为 5 或以上)的可选命名模板,以及可选的 Windows Autopatch 注册。混合加入的策略创建最多可能需要 60 分钟。如果你以运维云电脑为业,我的 Windows 365 培训对这一层的讲解远比考试深入。
Azure Virtual Desktop 通过学习路径 8 以及 Intune 对 Windows Enterprise 多会话的支持出现。与考试相关的限制:会话主机必须位于通过 Azure Resource Manager 部署的池化主机池中并运行 1.0.2944.1400 或更高版本的代理;配置使用按操作系统版本 Enterprise multi-session 筛选的设置目录,仅支持证书和设备隧道 VPN 模板;应用必须以系统上下文安装且意图为 Required 或 Uninstall,绝不能是 Available;合规性策略必须面向设备;不支持更新环,因此质量更新设置来自设置目录;Autopilot、ESP、擦除、远程锁定、Fresh Start、Autopilot 重置、BitLocker 密钥轮换和重置密码全部不可用。已注册计算机的克隆映像会破坏注册,FSLogix 令牌漫游必须关闭。
Intune Suite 在领域 2 中作为独立的功能组出现,其功能又通过 Advanced Analytics 出现在领域 5,通过 Enterprise App Catalog 出现在领域 4。学习许可边界:Plan 1 是基线,Suite 功能是 Plan 2 或 Suite 加载项,有 90 天、250 用户的试用,而修正和 Autopatch 通过 Windows Enterprise 而不是 Intune 授权。想持续了解这些功能每月有哪些变化,请关注 Intune 新变化系列。
考试当天与续证
预约之前先做免费练习测评和考试沙盒;沙盒会在真实界面中展示题型(活动屏幕、构建列表、案例研究、拖放、热点区域、多选、实验)。考试当天你有 100 分钟。内置五分钟休息时间,但计时继续,而且一旦开始休息就无法回到已看过的题目,所以先把所有题目答完并取消标记。Microsoft Learn 面板在基于角色的考试中可用,查一个延迟范围或设置名称确实有帮助,但它是计时继续的分屏,Microsoft 直言如果每题都查你将无法完成。如果考试没有你的语言版本,可以申请额外 30 分钟。
成绩在几分钟内以 1 到 1,000 分制报告,及格线 700,并附按领域的条形图;Microsoft 不会透露你答错了哪些题。如果未通过,重考政策允许 24 小时后第二次尝试,之后每次间隔 14 天,12 个月内最多五次,每次都要付费。
认证有效期 12 个月。续证是 Microsoft Learn 上免费、无监考、开卷的评估,聚焦该角色的变化;六个月资格窗口在到期前开放,通过后认证自原到期日起延长一年。续证尝试次数没有限制;第二次未通过后每次尝试至少间隔 24 小时。把 Microsoft Learn 个人资料与认证个人资料关联,Renew 按钮才会出现。
这份指南适合谁
- 从 Configuration Manager 和组策略迁移到 Intune、需要掌握考试所用云原生术语的终端管理员
- 接手设备管理、希望按结构化路径学习 Autopilot、合规性和更新的 Microsoft 365 管理员
- 需要这些平台如今默认要求的 Intune 深度知识的 Windows 365 和 Azure Virtual Desktop 管理员
- 希望获得反映 2026 年 10 月考纲的最新认证的顾问和 MSP 工程师
- 任何想要一份经核实的、说明 2026 年末每个 Intune 功能在管理中心所在位置的地图的人
如果你更喜欢有人带领,Big Hat Group 为美国和加拿大的团队提供 Windows 365 和 Intune 培训。
MD-102 考试常见问题
2026 年 MD-102 仍然是 Endpoint Administrator Associate 认证的考试吗?
是。MD-102 是 Microsoft 365 Certified: Endpoint Administrator Associate 的唯一考试。Microsoft 将考试更名为 Managing and Securing Microsoft 365 Endpoints by using Intune,并发布了 2026 年 10 月 27 日生效的新考核技能,但认证名称和单一考试路径没有改变。
MD-102 考试多长时间,有多少题?
认证页面说明你有 100 分钟完成测评,Microsoft 为不含实验的 Associate 级考试安排 120 分钟的座位时间。Microsoft 不公布每门考试的题目数量,只说明大多数认证考试包含 40 到 60 题。1,000 分制中获得 700 分或以上即为及格。
MD-102 考试费用是多少?
Microsoft 没有在认证页面列出单一价格,而是说明价格取决于监考所在的国家或地区,因此请在 Microsoft Learn 页面的 Schedule exam 链接中查看你所在地区的价格。重考需要再次付费,而每年的续证评估是免费的。
没有 Windows Autopilot 实验环境能通过 MD-102 吗?
部署配置文件和注册状态页的设置可以从文档中学到,但考试考的是在用户驱动、预预配、自部署和设备准备之间做选择,这些区别只有亲手跑过一遍才记得牢。免费 30 天 Intune 试用加一台 Hyper-V 虚拟机足以覆盖用户驱动 Autopilot;自部署和预预配需要带 TPM 2.0 的物理设备,因为虚拟机无法通过证明。
如何续订 Endpoint Administrator Associate 认证?
该认证每 12 个月续订一次。Microsoft 在到期日前开放六个月的资格窗口,期间你可以在 Microsoft Learn 上参加免费、无监考、开卷的评估。通过后认证自原到期日起延长一年。首次未通过可立即重试,之后每次尝试之间至少间隔 24 小时。
学习清单
- 下载 2026 年 10 月 27 日版考核技能,把你已经可以在租户中不查资料就完成的每个条目划掉。
- 注册 30 天 Intune 试用,确认 MDM 颁发机构为 Microsoft Intune,完成 MFA 注册,并创建第二个管理员帐户以测试多管理员审批。
- 设置 MDM 用户范围,创建一个带范围标记的自定义角色,并记录哪些 Entra 角色仍拥有完整的 Intune 访问权限。
- 在 Hyper-V 虚拟机上运行带 ESP 的用户驱动 Autopilot,然后创建设备准备策略并写下你观察到的差异。
- 把租户合规性默认值改为 Not compliant,有意识地设置有效期,并把仅报告的条件访问策略接到合规性上。
- 连接 Defender for Endpoint,用预配置 EDR 策略载入,并把计算机风险评分加入合规性。
- 创建三个更新环、一个固定版本的功能更新策略和一个启用热修补的质量更新策略;记录你接触到的每个数字限制。
- 端到端打包一个 Win32 应用,包含检测、依赖项、取代和 64 位 PowerShell 安装命令。
- 部署一个内置修正,如果有试用加载项就运行一次设备查询,并用 Microsoft Graph PowerShell 连接并列出设备。
- 做练习测评直到连续两次通过,用个人 Microsoft 帐户预约考试,并在考前一晚重读高价值事实。
需要帮手?Big Hat Group 为美国和加拿大的组织提供 Microsoft Intune 咨询,从两周的健康检查到完整迁移。预约探索会议,聊聊你的环境。
来源
- Study guide for Exam MD-102: Managing and Securing Microsoft 365 Endpoints by using Intune
- Microsoft 365 Certified: Endpoint Administrator Associate
- Exam duration and exam experience
- Exam scoring and score reports
- Exam and Applied Skills assessment lab retake policies
- Microsoft Certification renewal
- Course MD-102T00-A: Manage and secure Microsoft 365 endpoints by using Intune
- Learning path: Prepare infrastructure for devices using Microsoft Intune and Microsoft Entra ID
- Learning path: Manage and maintain devices using Microsoft Intune
- Learning path: Manage applications using Microsoft Intune
- Learning path: Protect devices using Microsoft Intune
- Learning path: Automate and optimize endpoint management using Microsoft Intune
- Learning path: Support operational excellence and readiness using Microsoft Intune
- Learning path: Extend endpoint capabilities using Microsoft Intune Suite
- Learning path: Deliver cloud-hosted desktops using Azure Virtual Desktop and Windows 365
- What is device identity in Microsoft Entra ID?
- Enable MDM automatic enrollment for Windows
- Role-based access control (RBAC) with Microsoft Intune
- Use Multi Admin Approval in Intune
- Device compliance policies in Microsoft Intune
- Overview of Windows LAPS with Microsoft Intune
- Windows Autopilot requirements
- Compare Windows Autopilot device preparation and Windows Autopilot
- Windows Autopilot self-deploying mode
- Windows Autopilot for pre-provisioned deployment
- Set up the Enrollment Status Page
- Create assignment filters in Microsoft Intune
- Use Microsoft Intune to import and analyze group policies
- Microsoft Intune advanced capabilities
- Learn about using Endpoint Privilege Management with Microsoft Intune
- Add an Enterprise App Catalog app to Microsoft Intune
- Device query
- Learn about Intune security baselines for Windows devices
- Configure Microsoft Defender for Endpoint with Intune and onboard devices
- Windows update management overview
- Update rings policy settings
- What is Windows Autopatch?
- Hotpatch updates
- Prepare a Win32 app to be uploaded to Microsoft Intune
- Add and assign Win32 apps to Microsoft Intune
- App protection policies overview
- How to use Microsoft Entra ID to access Intune APIs in Microsoft Graph
- Use Remediations to detect and fix support issues
- Security Copilot in Microsoft Intune
- Change Review Agent overview
- What is Windows 365 Enterprise?
- Create provisioning policies for Windows 365
- Using Azure Virtual Desktop multi-session with Microsoft Intune
- Co-management for Windows devices
- Sign up for Microsoft Intune free trial