
每周都有三个问题落入我的收件箱,通常来自同一位 IT 负责人、在同一个小时内:我们能阻止员工把客户数据粘贴进聊天机器人吗?能让他们使用我们已经付费的工具吗?我们真的为 Copilot 做好准备了吗?七月我写下 Intune 2606 的 ChatGPT、许可和 Android AI 代理变化时,那篇文章连续数月持续吸引来自美国的搜索流量,这告诉我读者希望从 AI 就绪而非发行说明的角度来看 Intune。这篇指南就是它的长期版本。它梳理每个 Microsoft 365 计划提供的内容,逐一讲解 Windows、Edge、iOS 和 Android 上针对消费级 AI 的控制,列出 Microsoft 真正记录在文档中的 Copilot 前提条件,并以一份分阶段计划和一份安全团队会接受的月度报告收尾。这里的每一个设置名称、版本号和许可条目都在 2026 年 10 月对照 Microsoft Learn 核实过;凡属我的个人观点,我都会明确说明。
IT 被问到的三个问题
我们能阻止它吗?
大体上可以,但要坦白一点:“阻止"在公司笔记本、BYOD 手机和浏览器标签页上的含义并不相同。在 Windows 和 macOS 上,你可以通过 Microsoft Defender for Cloud Apps 与 Defender for Endpoint 网络保护,以及 Edge for Business 中的 Microsoft Purview 内联 DLP 实现真正的封锁。在手机上,Intune 应用保护策略(APP)保护的是应用内的工作数据,而不是移除应用,这对非你所有的设备才是正确的模式。
我们能安全地放行吗?
可以,而且大部分工程精力都花在这里。Microsoft 已将 Microsoft Copilot 移动应用和 ChatGPT for Intune 变成受保护应用,Edge 拥有一整套 Copilot 策略,Apple 通过声明式设备管理(DDM)开放了 Apple Intelligence,Purview 则能阻止 Copilot 本身读取已加标签的内容。安全放行是一个配置项目,而不是采购项目。
我们为 Copilot 做好准备了吗?
就绪程度与终端的关系没有人们想象的那么大。Microsoft 的 Copilot 要求关乎许可、身份、Microsoft 365 Apps 的版本、邮箱和网络路径。终端团队的工作是让 Windows 和 Microsoft 365 Apps 保持最新,做出 Copilot+ PC 的决策(首先是 Recall),并在分配许可之前把一份清晰的待办清单交给 Purview 团队。下文逐一展开。
许可地图:每个计划为 AI 治理提供了什么
Intune 以三个计划销售。根据 Intune 许可文章,Plan 1 是基础服务,Plan 2 在 Plan 1 之上增加高级终端管理,Intune Suite 则统一了高级管理与安全能力并包含 Plan 2。Microsoft 的 Intune 计划与定价页面列出 Plan 1 包含在 Microsoft 365 E3、E5 和 EMS E3/E5 中,Plan 2 定价为每用户每月 4.00 美元,Suite 为 10.00 美元(按年付费),并说明自 2026 年 7 月起部分高级能力会包含在 Microsoft 365 E3 和 E5 中。
对预算真正重要的是 2026 年 7 月的这次变化。Intune 新增功能中服务版本 2606 的条目写道:Microsoft 365 E3 获得 Remote Help、Advanced Analytics 和 Intune Plan 2,Microsoft 365 E5 在此基础上再获得 Endpoint Privilege Management、Enterprise Application Management 和 Microsoft Cloud PKI,并且 Microsoft 会在变更到达租户前 30 天在 Microsoft 365 管理中心发布通知。
| 计划 | Intune 权益 | 与 AI 治理相关的能力 | Copilot 许可 |
|---|---|---|---|
| Microsoft 365 E3 | Intune Plan 1;自 2026 年 7 月起还包含 Remote Help、Advanced Analytics 和 Intune Plan 2 | 设置目录、应用保护策略、合规策略、Tunnel for MAM、设备查询(Advanced Analytics) | Microsoft Copilot 加载项的合格前置许可 |
| Microsoft 365 E5 | E3 的全部内容,加上自 2026 年 7 月起的 Endpoint Privilege Management、Enterprise App Management 和 Cloud PKI | 增加 Defender for Cloud Apps 加 Defender for Endpoint 的应用封锁,以及 Edge for Business 中面向 Microsoft Entra 连接应用的 Purview 浏览器 DLP | Microsoft Copilot 加载项的合格前置许可 |
| Microsoft 365 E7 | 同 E5 | 同 E5 | 包含 Microsoft Copilot |
| Microsoft 365 F1 和 F3 | Microsoft 的一线员工设备指南建立在 Intune MDM、MAM 和共享设备模式之上;请在 Intune 计划与定价页面确认你协议中的 Intune 权益 | 面向 BYOD 的应用保护策略,面向 Teams 以及共享 Android 或 iOS 设备的共享设备模式 | Microsoft Copilot 加载项的合格前置许可 |
| Microsoft 365 Business Premium(最多 300 用户) | Intune Plan 1 | 设置目录、应用保护策略、合规策略、Defender for Business 设备健康 | 符合 Microsoft Copilot Business 条件 |
| Intune Suite 加载项(标价每用户每月 10.00 美元) | Endpoint Privilege Management、Enterprise App Management、Advanced Analytics、Remote Help、Cloud PKI;包含 Plan 2 | 适合希望在不升级到 E5 的情况下使用 EPM 和 EAM 的 E3 租户 | 不适用 |
各行的来源:Microsoft Copilot 许可选项页面列出 E7 包含 Microsoft Copilot,而 E3、E5、F1、F3 和 Business 计划是合格前置许可;Business Premium 设备管理文章明确 Business Premium 包含 Microsoft Intune Plan 1;Defender for Cloud Apps 治理文章要求 Defender for Cloud Apps 加 Endpoint 或 Microsoft 365 E5;Purview 浏览器 DLP 文章涵盖 Edge for Business 中的 Microsoft Entra 连接(受管)应用和非受管 AI 应用;Purview 服务说明将浏览器 DLP 列为 Microsoft 365 E5、Purview Suite 和 E5 Information Protection and Governance 所含功能,而 Purview 针对第三方 AI 站点的指南另外要求按用量计费。还有一条常被忽略的许可信息:根据 Intune 中的 Security Copilot 概述,Intune 管理中心内的 Copilot 本身随 Security Copilot 提供,通过安全计算单元消耗,没有 Intune 专属许可。
在受管设备上控制消费级 AI
Windows:WindowsAI CSP 与设置目录
Microsoft 把 Windows AI 控制集中到 WindowsAI 策略 CSP,Intune 设置目录在 Windows AI 类别下呈现它们(2603 发行说明在该类别下列出了 Windows AI > Remove Microsoft Copilot App)。我在每个受管设备群上都会设置的策略:
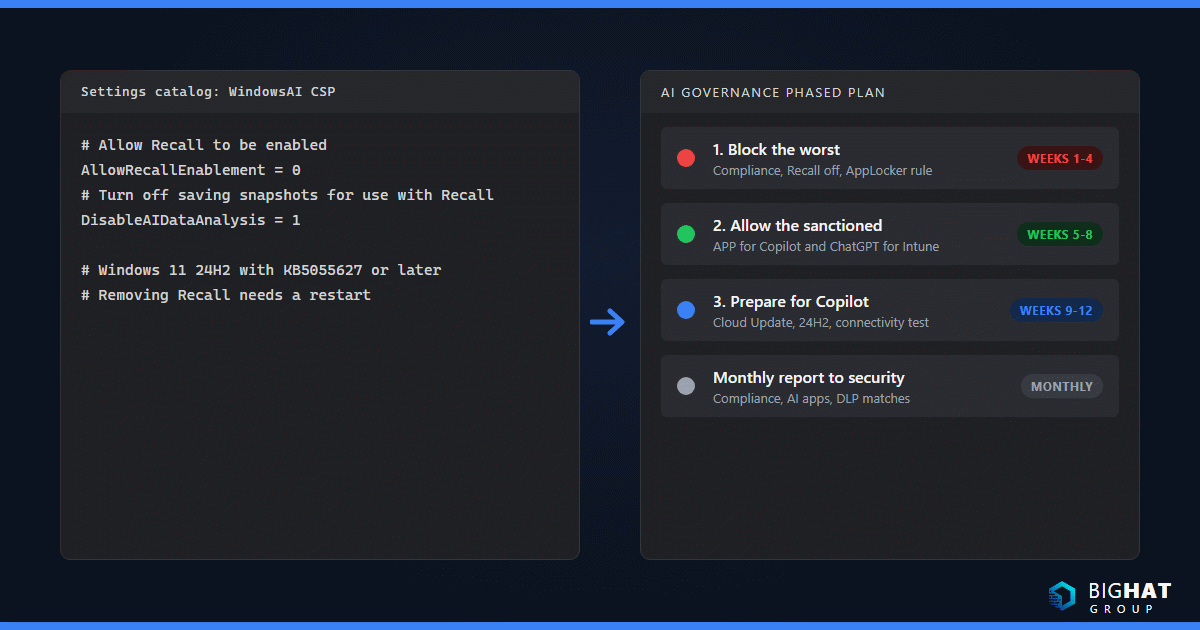
- Allow Recall to be enabled(
AllowRecallEnablement)。设备范围,Windows 11 版本 24H2 加 KB5055627(10.0.26100.3915)或更高。设为 0 时,Recall 组件被禁用并移除其文件,需要重启。Microsoft 的 管理 Recall 文章指出受管设备上的 Recall 默认已禁用并移除,用户无法自行启用,因此这条策略属于双重保险。我仍然会设置它,以便状态可审计。 - Turn off saving snapshots for use with Recall(
DisableAIDataAnalysis)。设备或用户范围。值为 1 时禁用快照保存并删除现有快照。 - Remove Microsoft Copilot App(
RemoveMicrosoftCopilotApp)。Windows 11 版本 24H2 或更高。仅当 Microsoft 365 Copilot 和 Microsoft Copilot 两个应用都已安装、并非用户安装、且近期未启动时,才卸载消费级 Microsoft Copilot 应用。CSP 参考写的是 28 天,Intune 2603 发行说明写的是 14 天,所以请先测试,不要向服务台承诺具体日期。 - Set Copilot Hardware Key(
SetCopilotHardwareKey)。用户范围,Windows 11 版本 22H2 加 KB5044380 或更高。接受 Copilot 键应打开的应用的 AUMID;Microsoft 给出的 Microsoft Copilot 应用示例是Microsoft.MicrosoftOfficeHub_8wekyb3d8bbwe!Microsoft.MicrosoftOfficeHub。 - 面向画图的 Disable Cocreator、Disable generative fill 和 Disable Image Creator(
DisableCocreator、DisableGenerativeFill、DisableImageCreator)。设备范围,Windows 11 22H2(10.0.22621.4870)和 24H2(10.0.26100.3360)或更高。
两点提醒。第一,旧的 Turn off Windows Copilot(TurnOffWindowsCopilot)策略已标记为弃用,Windows Copilot 管理文章要求改用 AppLocker 发布者规则:发布者为 CN=MICROSOFT CORPORATION, O=MICROSOFT CORPORATION, L=REDMOND, S=WASHINGTON, C=US,包名为 MICROSOFT.COPILOT,版本任意。该 AppLocker 规则可阻止消费级应用安装,若已安装则阻止其启动。第二,Windows 为 Microsoft Entra 用户固定到任务栏的 Microsoft Copilot 应用,就是以前称为 Microsoft 365 应用的那个应用,其中的 Microsoft Copilot Chat 带企业数据保护、无需额外付费。移除消费级应用不等于移除 Copilot Chat,而 Copilot Chat 的固定由 Microsoft 365 管理中心控制。
如果你需要用脚本把消费级应用从设备上清掉,Microsoft 记录了以下方法:
$packageFullName = Get-AppxPackage -Name "Microsoft.Copilot" | Select-Object -ExpandProperty PackageFullName
Remove-AppxPackage -Package $packageFullName
Microsoft Edge:Copilot 与生成式 AI 策略
大多数消费级 AI 的使用发生在 Edge for Business 中,Microsoft 在 Edge 策略参考中发布了一组专门策略。Intune 服务版本 2607 把较新的 Copilot 策略加入了 Windows 设置目录,路径为 Devices > Manage devices > Configuration > Create > New policy > Windows 10 and later > Settings catalog > Microsoft Edge。我会配置的有:
Microsoft365CopilotChatIconEnabled(Edge 139 及更高)控制 Entra 配置文件在 Edge for Business 工具栏中是否显示 Microsoft 365 Copilot Chat 图标。根据HubsSidebarEnabled页面,从 Edge 141 起这是控制工具栏 Copilot 按钮的唯一策略,不要再为此目的使用侧栏策略。EdgeEntraCopilotPageContext(Edge 130 及更高)决定侧窗格中的 Copilot 能否读取 Entra 配置文件的页面内容、浏览历史和视频字幕。它在欧盟以外默认开启、在欧盟内默认关闭,并且无论如何设置,Copilot 都无法读取受 DLP 策略保护的页面。AllowBrowsingWithCopilot(Edge 148 及更高)及BrowsingWithCopilotAllowList、BrowsingWithCopilotBlockList。Browsing with Copilot 仅对拥有有效 Microsoft 365 Copilot 订阅的用户生效,默认关闭,在你填写允许列表之前实际上处于禁用状态。CopilotNewTabPageEnabled、ComposeInlineEnabled(Microsoft 365 Copilot 写作辅助)、EdgeHistoryAISearchEnabled、AIGenThemesEnabled、GenAILocalFoundationalModelSettings、BuiltInAIAPIsEnabled和CopilotCoworkToolActionsEnabled构成生成式 AI 组。请逐项对照你的可接受使用策略审查。- 在 Android 和 iOS 版 Edge(123 及更高版本)上,唯一的开关是
EdgeCopilotEnabled,通过 Intune 应用配置策略下发。
移动端:面向 AI 助手的应用保护策略
受保护应用列表是 Intune 的 AI 故事变得可操作的地方。Intune 受保护应用参考将 Android 和 iOS 上的 Microsoft Copilot 应用列为支持 APP 核心设置、组织允许账户和组织数据通知(iOS 2.72 或更高)的 Microsoft 应用,并将 iOS 上的 ChatGPT for Intune 列为支持应用保护策略的合作伙伴应用。列表中其他与 AI 相关的合作伙伴应用还有 Notta for Intune、Jump AI、DeepL for Intune 和 Harvey AI。2606 的发行说明只写了"ChatGPT 现已作为 Microsoft Intune 的受保护应用提供”;在该列表 2026 年 10 月的修订版中,ChatGPT 条目仅有 App Store 链接,所以在 Android 出现之前不要承诺 Android 覆盖。
能够圈住 AI 助手的 iOS/iPadOS 应用保护策略设置:
- Send Org data to other apps 设为 Policy managed apps,除非保留为 All Apps,否则这还会阻止 Spotlight 搜索和 Siri 快捷指令。
- Save copies of org data 设为 Block,并把 Allow user to save copies to selected services 限定为 OneDrive 和 SharePoint。
- Restrict cut, copy and paste between other apps 设为 Policy managed apps 或 Policy managed with paste in。
- Genmoji、Writing Tools 和 Screen capture 设为 Block。这些独立设置需要 Xcode 15 的 Intune App SDK v19.7.12 或更高,或 Xcode 16 的 v20.4.0 或更高;Intune 的通知解释说,如果 Send Org data to other apps 原本已是 All apps 之外的任何值,这三项设置会默认为 Block 以保持现有行为。
- 条件启动:Min OS version、Min app version、Jailbroken/rooted devices 和 Max allowed device threat level,配合 Block access 或 Wipe data。
注意应用最低版本。Android 版 Intune 应用现已强制要求 2025.11.01 版本,带有 Min app version 条件启动规则的 APP 策略正是让支持 AI 的应用保持在遵守这些设置的 SDK 版本上的方法。
用 Defender for Cloud Apps 发现与阻止
看不见就无法治理。Microsoft 的 AI 安全发现指南指出,Defender for Cloud Apps 目录有一个 Generative AI 类别,收录了一千多个 AI 相关应用,每个应用都带有涵盖 90 多项因素的风险评估。管理生成式 AI 应用文章给出了路径:Microsoft Defender portal > Cloud apps > Cloud app catalog,然后把 Category 筛选器设为 Generative AI。将应用标记为 Unsanctioned 后,若已启用 Defender for Endpoint 集成(Settings > Cloud Apps > Cloud Discovery > Microsoft Defender for Endpoint > Enforce app access,加上 Defender XDR 中的 Custom network indicators),其域名会在已载入的 Windows、macOS、Android、iOS 和 Linux 设备上被 Microsoft Defender Antivirus 网络保护阻止。Microsoft 给出的端到端时间最长为三小时。Monitored 标记会警告用户并允许其在可配置的小时数内绕过,范围配置文件则允许只阻止特定设备组。前提条件是 Defender for Cloud Apps 加 Endpoint 或 Microsoft 365 E5,并开启实时保护、云提供的保护和阻止模式的网络保护。添加一条 Category equals Generative AI 的应用发现策略,这样新工具出现的当周你就会收到提醒。
控制地图
| 控制 | 平台 | 策略路径 |
|---|---|---|
| 移除 Recall 并停止快照 | Windows 11 24H2(KB5055627)及更高 | 设置目录,WindowsAI CSP AllowRecallEnablement = 0 和 DisableAIDataAnalysis = 1 |
| 卸载消费级 Microsoft Copilot 应用 | Windows 11 24H2 及更高 | Settings catalog > Windows AI > Remove Microsoft Copilot App |
| 阻止消费级 Copilot 应用安装 | Windows 10 和 11 | AppLocker 发布者规则,包 MICROSOFT.COPILOT(取代已弃用的 TurnOffWindowsCopilot) |
| 选择 Copilot 键打开的应用 | Windows 11 22H2(KB5044380)及更高 | WindowsAI CSP SetCopilotHardwareKey(用户范围,AUMID) |
| 关闭画图的 Cocreator、生成式填充、Image Creator | Windows 11 22H2 和 24H2 | WindowsAI CSP DisableCocreator、DisableGenerativeFill、DisableImageCreator |
| 在 Edge 工具栏中隐藏或显示 Copilot | Edge 139 及更高(Windows、macOS) | Settings catalog > Microsoft Edge > Microsoft365CopilotChatIconEnabled |
| 阻止 Edge 侧栏中的 Copilot 读取页面内容 | Edge 130 及更高 | EdgeEntraCopilotPageContext |
| 仅在已批准域上允许 Browsing with Copilot | Edge 148 及更高 | AllowBrowsingWithCopilot 配合 BrowsingWithCopilotAllowList |
| 关闭移动版 Edge 中的 Copilot | Edge 123 及更高(Android、iOS) | 应用配置策略,EdgeCopilotEnabled |
| 圈住 Microsoft Copilot 和 ChatGPT for Intune 中的工作数据 | iOS/iPadOS(两个应用)、Android(仅 Microsoft Copilot) | Apps > Protection 应用保护策略:数据传输、另存为、剪切/复制/粘贴、Genmoji、Writing Tools、屏幕捕获(iOS) |
| 阻止受管应用向设备端 AI 代理暴露功能 | Android Enterprise 完全托管、专用、公司拥有工作资料 | Settings catalog > Android Enterprise > Applications > Block apps from exposing app functions |
| 治理 Apple Intelligence 功能 | iOS/iPadOS、macOS | Settings catalog > Declarative Device Management (DDM) > Intelligence Settings 和 External Intelligence Settings |
| 发现并阻止 SaaS 生成式 AI 应用 | 已载入 Defender for Endpoint 的 Windows、macOS、Android、iOS、Linux | Defender portal > Cloud apps > Cloud app catalog > Category: Generative AI,标记 Unsanctioned |
| 阻止向消费级 AI 站点发送敏感文本或文件 | Intune 受管的 Windows 10/11,Edge for Business 144 及更高 | Purview portal > Data loss prevention > Policies > Inline web traffic > Edge for Business > All unmanaged AI apps |
| 发现并干扰 OpenClaw 等本地 AI 代理 | Windows | 属性目录 Local AI Agent 实体加 Local AI Agent Baseline - OpenClaw (Preview) 基线 |
Copilot 就绪
许可、身份和邮箱前提条件
Microsoft 于 2026 年将 Microsoft 365 Copilot 更名为 Microsoft Copilot,将 Microsoft 365 Copilot Chat 更名为 Microsoft Copilot Chat,管理文档现在使用新名称。要求文章指出:获得许可的 Copilot 需要符合条件的 Microsoft 365 订阅加 Microsoft Copilot 许可;Copilot Chat 无需加载项即可提供给符合条件的用户;每个用户都需要 Microsoft Entra ID 中的工作或学校账户;基于邮箱的体验需要 Exchange Online 中的主邮箱。Copilot 不支持 Microsoft 365 Apps for enterprise 的基于设备的许可,组邮箱也不在范围内。AI Administrator 角色可在没有 Global Administrator 的情况下管理 Copilot。在服务台听到问题之前,用 Copilot License Details 诊断验证用户。
Microsoft 365 Apps、更新通道与更新环
Office Feature Updates 计划任务必须按常规计划运行并能访问其网络终结点,否则 Word、Excel、PowerPoint 和 OneNote 中的 Copilot 不会亮起。让 Microsoft 365 Apps 保持最新:Microsoft 的 通道变更指南推荐使用 Microsoft 365 Apps 管理中心的 Cloud Update 配置文件,Intune 的替代路径是 Settings catalog > Microsoft Office 2016 (Machine) > Updates > Update Channel。留意同一页面上 2026 年 7 月的变化:Semi-Annual Enterprise Channel 现在按与 Monthly Enterprise Channel 相同的节奏每月接收功能和安全更新,因此陈旧的半年版本不再是过去那种结构性障碍。
至于 Windows 本身,上面的 Recall 和 Copilot+ 策略需要带特定累积更新的 Windows 11 版本 24H2。Intune 的 Windows 更新管理提供用于延期和截止时间的更新环、把设备锁定到 Windows 11 24H2 等版本的功能更新策略,以及带加速和热补丁的质量更新策略。功能、质量和驱动程序更新策略由 Windows Autopatch 编排,且不支持 Microsoft Entra 已注册设备,因此 BYOD Windows 只能使用更新环。
网络前提条件
在设备和网络设备上放行整个 *.cloud.microsoft 域;Microsoft 明确不支持只放行其下的特定应用 URL。验证从用户设备到 *.office.com、*.cloud.microsoft 和 copilot.cloud.microsoft 的 WebSocket Secure(WSS)连接,因为 TLS 检查和激进的代理超时会破坏 Copilot。网页版 Word、Excel 和 PowerPoint 需要第三方 Cookie,Copilot Chat 的链接检查需要在 Edge 或 Chrome 的 CookiesAllowedForUrls 策略中加入 [*.]safelinks.protection.outlook.com。Microsoft 在 connectivity.m365.cloud.microsoft/copilot 提供 Copilot 连接测试;在分配任何一个许可之前,先从一个有代表性的办公室和一个有代表性的家庭网络运行它。
Copilot+ PC:Recall 与 Click to Do 的决策
根据 Copilot+ PC 开发者指南,Copilot+ PC 是配备每秒可执行超过 40 万亿次运算的 NPU 的 Windows 11 硬件,Microsoft 现在也销售商用版 Surface Copilot+ PC。治理决策会随硬件更新一起到来:
- Recall。 最低要求是符合 Secured-core 标准的 Copilot+ PC、40 TOPS NPU、16 GB 内存、8 个逻辑处理器、至少 50 GB 可用空间的 256 GB 存储(低于 25 GB 时保存会暂停)、设备加密或 BitLocker,以及带生物识别的 Windows Hello Enhanced Sign-in Security。在受管设备上,除非你启用 Allow Recall to be enabled 并禁用 Turn off saving snapshots for Recall,否则它处于关闭且已移除状态;即便如此,每位用户仍须自行选择加入,IT 无法替任何人开始保存快照。如果你决定允许,请使用仅限 Enterprise 和 Education 的控制:Set maximum storage for snapshots used by Recall(10 到 150 GB)、Set maximum duration for storing snapshots used by Recall(30 到 180 天)、Set a list of URIs to be filtered from snapshots for Recall 和 Set a list of apps to be filtered from snapshots for Recall。Remote Desktop Connection、VMConnect、Azure Virtual Desktop MSI 客户端和 RAIL 会话默认被过滤,其余情况 Microsoft 指向 Azure Virtual Desktop 和 Windows 365 的屏幕捕获保护。
- Recall DLP。 自 Windows 11 24H2 加 KB5065789 起,Set Data Loss Prevention Provider(
SetDataLossPreventionProvider)允许 Recall 查询 DLP 提供程序,并只从快照中剔除违规窗口。Microsoft Purview endpoint DLP 目前是唯一受支持的提供程序;文档记录的值为key:HKEY_LOCAL_MACHINE\software\microsoft\windows defender; value:InstallLocation; binary:endpointdlp.dll; minversion:4.18.25080.5。 - Click to Do。 它在 Copilot+ PC 和符合条件的 Windows 365 云电脑上默认启用,在本地分析屏幕截图,并按 管理 Click to Do 文章所述由 Disable Click to Do(
DisableClickToDo)控制。该策略不影响 Recall 内部的 Click to Do,而且 CSP 参考仍把DisableClickToDo列在 Windows Insider Preview 版本之下,所以依赖它之前先做试点。
要交给 Purview 团队的数据保护前提条件
Microsoft 把安全且受治理的基础称为"强烈建议"而非必需,而这正是 Copilot 项目停滞的地方。把 面向 Microsoft 365 Copilot 的 DLP 文章中的这份清单交给 Purview 团队:在 Microsoft Copilot, Copilot Chat, and Copilot Cowork 位置创建一条带 Content contains > Sensitivity labels 的策略,阻止 Copilot 和 Cowork 处理已加标签的文件和邮件(2025 年 1 月 1 日及之后发送);一条带 Content contains > Sensitive information types 和 Prevent Copilot from processing content > Processing prompts 操作的规则,拒绝携带银行账号之类内容的提示(预览);配套的 Performing Web Searches 操作,让敏感提示不进入外部网页检索;以及预览中的 Email is received from > External users 条件,把外部邮件排除在检索依据之外,作为提示注入的防控手段。该位置只在 Custom 模板中可用,不能与其他位置组合,不扫描上传到提示中的文件,最多需要四小时生效。在许可上线之前,把它与 SharePoint Advanced Management 搭配,先清理过度共享。
设备上的 AI 代理
受保护应用与面向 AI 助手的 MAM
针对已批准助手的模式很简单:用上面描述的 APP 定向 Microsoft Copilot 应用和 ChatGPT for Intune,要求使用 Microsoft Entra 账户登录,并通过条件访问要求未注册手机必须有应用保护策略。应用保护策略概述把设置组织为三个数据保护框架级别;我让 AI 应用从级别 2(防数据泄露和最低 OS)起步,再把处理受监管数据的用户迁到带 Mobile Threat Defense 的级别 3。
Android AI 代理控制
服务版本 2606 在 Android Enterprise 设置目录的 Applications 下引入了 Block apps from exposing app functions。设为 True 时,完全托管设备上的应用和公司拥有设备工作资料中的应用将无法暴露应用功能,即其他应用以及设备端助手或 AI 代理可在应用内调用的编程操作。它适用于完全托管、专用和公司拥有工作资料设备,不适用于个人拥有的工作资料。我会先为财务、法务和高管组设置,在应用负责人确认不会出问题之前,对一线共享设备保持关闭。
iOS/iPadOS 和 macOS 上的 Apple Intelligence
自服务版本 2603(2026 年 3 月 30 日当周)起,设置目录包含 Declarative Device Management (DDM) > Intelligence Settings,其中有 Allow Apple Intelligence Report、Allow Genmoji、Allow Image Playground、Allow Image Wand、Allow Personalized Handwriting Results、Allow Visual Intelligence Summary、Allow Writing Tools、Mail > Allow Smart Replies、Mail > Allow Summary、Notes > Allow Transcription、Notes > Allow Transcription Summary、Safari > Allow Summary、Force On Device Only Dictation 和 Force On Device Only Translation,另有用于 ChatGPT 集成的 External Intelligence Settings,含 Allow Sign In 和 Allowed Workspace IDs。macOS 的列表略短。服务版本 2605 加上了期限:随 OS 26.4,Apple 弃用了 MDM 限制负载中的多项智能相关设置,所以现在就从设备限制模板迁移到这些 DDM 配置。
Windows 上的本地 AI 代理
如果你读过我的 Project Lobster 与 ClawPilot 安全指南,就知道 OpenClaw 这类本地代理为什么让 Microsoft 自己的安全团队担忧。Intune 的回应在服务版本 2605(2026 年 6 月 8 日当周)以预览形式到来:一条 属性目录策略(Devices > Windows > Configuration > Create > New Policy > Windows 10 and later > Properties catalog)收集带代理名称、安装位置和安装范围的 Local AI Agent 实体。Microsoft 建议同时收集 Host process,因为 OpenClaw 会以 node.exe 和 wsl.exe 等进程名运行。结果约 24 小时内出现在 Device Inventory 中,Device Query(Advanced Analytics 能力)可列出受影响设备,而 Local AI Agent Baseline - OpenClaw (Preview) 提供 Windows Subsystem for Linux 控制和两条防火墙规则,阻止来自 %LOCALAPPDATA%\Programs\node\node.exe 和 %ProgramFiles%\nodejs\node.exe 的出站 TCP。Microsoft 警告该基线可能无法阻止所有执行路径,并可能破坏合法的 Node.js 工作负载,所以先做清单、再上基线、排除开发人员。再往前看,WindowsAI CSP 已记录了面向代理连接器的 Insider Preview 策略(AgentConnectorAccessPolicy、ConfigureAgentConnectors、AgentConsentDuration);它们还不适合生产,但说明了 Windows 代理治理的走向。
用 Endpoint Privilege Management 管理 AI 工具安装
开发人员和分析师想安装 AI 命令行工具、SDK 和本地运行时。与其发放本地管理员权限,Endpoint Privilege Management 概述允许标准用户按你定义的规则提升已批准的 .exe、.msi 和 .ps1 文件:自动、用户确认(附身份验证或业务理由)、支持人员批准、以当前用户身份提升,或拒绝。规则可按发布者证书或文件哈希匹配并控制子进程,每次提升都会报告为受管或非受管。EPM 是 Windows 能力,2026 年 7 月起成为 Microsoft 365 E5 的一部分,其他情况下包含在 Intune Suite 或每用户每月 3.00 美元的加载项中。我为 AI 工具制定的规则集:新安装程序默认支持人员批准,任何试图从下载文件夹提升的行为一律拒绝,对少数已审核的签名供应商安装程序则采用附理由的用户确认规则。
合规与报告
与 AI 相关的合规策略
根据 合规概述,先处理两项租户级设置:把 Mark devices with no compliance policy assigned as 设为 Not compliant(默认是 Compliant,相当于安全功能处于关闭状态),并检查 Compliance status validity period,其默认 30 天,可接受 1 到 120 天。在 Windows 合规策略本身中,Windows 设置参考提供 Require BitLocker、Require Secure Boot to be enabled on the device、Require code integrity、Minimum OS version 或更灵活的 Valid operating system builds 范围(用它要求带 Recall 策略的 24H2 版本)、Microsoft Defender Antimalware、Microsoft Defender Antimalware security intelligence up-to-date、Real-time protection、Firewall、Trusted Platform Module (TPM),以及来自 Defender for Endpoint 的 Require the device to be at or under the machine risk score,可选 Clear、Low、Medium 或 High。Windows 现在会在防火墙、防病毒、BitLocker、Defender 状态、OS 版本、实时保护或 Secure Boot 变化时近乎实时地重新评估合规性。用 Require device to be marked as compliant 把结果接入条件访问,让过期的笔记本无法访问 Copilot 或你批准的 AI 应用。
每月向安全团队汇报什么
Microsoft 的 Intune 报告文章记录了下列路径。我给安全负责人的月度材料是一页纸,列出这些数字和趋势箭头。
| 指标 | 获取位置 |
|---|---|
| 合规与不合规设备数量及 30 天趋势 | Reports > Device compliance > Reports > Device compliance 和 Device compliance trends |
| 未分配合规策略的设备 | Reports > Device compliance > Reports > Devices without compliance policy |
| 最主要的不合规设置(OS 版本、BitLocker、Defender) | Reports > Device compliance > Reports > Noncompliant devices and settings;运维视图在 Devices > Monitor > Noncompliant devices |
| 相对 24H2 目标的 Windows 功能更新状态 | Reports > Windows updates > Reports > Windows Feature Update Report |
| 新出现或未批准的生成式 AI 应用及被阻止的访问事件 | Defender portal > Cloud apps > Cloud discovery,按 Generative AI 筛选 |
| 发往消费级 AI 站点的文本和文件的 DLP 命中 | 将执行平面设为浏览器的 Purview 活动资源管理器,加上 DSPM for AI |
| 受管与非受管提升,包括 AI 工具安装 | Endpoint Privilege Management 报告 |
| 存在本地 AI 代理的设备 | Device Inventory 以及针对 Local AI Agent 实体的 Device Query |
分阶段计划:阻止最坏的,放行已批准的,为 Copilot 做准备
| 阶段 | 周 | 交付内容 |
|---|---|---|
| 1. 阻止最坏的 | 1 到 4 | 合规策略设置改为 Not compliant;带 BitLocker、Defender 和 OS 版本规则并接入条件访问的 Windows 合规策略;显式的 Recall 关闭和快照关闭策略;针对消费级 Copilot 应用的 AppLocker 规则;Defender for Cloud Apps 的 Generative AI 发现策略及对高风险应用的 Unsanctioned 标记;属性目录的 Local AI Agent 收集 |
| 2. 放行已批准的 | 5 到 8 | 框架级别 2 的 Microsoft Copilot 和 ChatGPT for Intune 应用保护策略;Edge Copilot 策略(Microsoft365CopilotChatIconEnabled、EdgeEntraCopilotPageContext、AllowBrowsingWithCopilot 允许列表);针对 All unmanaged AI apps 的 Purview 内联 DLP 先模拟再阻止;Apple Intelligence DDM 设置;面向敏感组的 Android Block apps from exposing app functions;已批准 AI 工具的 EPM 规则 |
| 3. 为 Copilot 做准备 | 9 到 12 | Microsoft 365 Apps 转到 Cloud Update;功能更新策略升至 Windows 11 24H2 或更高;用连接测试验证 *.cloud.microsoft 和 WSS;在 Microsoft Copilot, Copilot Chat, and Copilot Cowork 位置为标签和敏感信息类型创建 Purview 策略;为 Copilot+ PC 采购记录 Recall 和 Click to Do 决策;向试点组分配 Copilot 许可并用许可诊断验证 |
对于拥有一名 Intune 工程师和一位配合的 Purview 负责人的中型租户,十二周是现实的。顺序比日期更重要:在第 1 阶段证明你的合规信号可信之前,第 3 阶段的任何内容都不安全。
该做什么
- 打开 Microsoft 365 管理中心的消息中心,记录你的 E3 或 E5 租户在 2026 年 7 月收到了哪些 Intune Suite 能力;在续约时取消任何重叠的加载项或第三方合同。
- 把 Mark devices with no compliance policy assigned as 设为 Not compliant,并确认每台 Windows、macOS、iOS 和 Android 设备都已分配合规策略。
- 部署一条 Windows 合规策略,要求 BitLocker、Secure Boot、代码完整性、最新的 Defender 签名、实时保护,以及覆盖 Windows 11 24H2(10.0.26100.3915)或更高的 Valid operating system builds 范围。
- 创建一个设置目录配置文件,设置
AllowRecallEnablement= 0 和DisableAIDataAnalysis= 1;若业务需要 Recall,再为 Copilot+ PC 试点创建第二个配置文件,包含存储、时长、URI 和应用过滤器以及 Purview DLP 提供程序字符串。 - 发布针对
MICROSOFT.COPILOT的 AppLocker 发布者规则,并淘汰仍在使用TurnOffWindowsCopilot的配置文件。 - 在 Defender 门户中按 Generative AI 筛选云应用目录,创建对新应用告警的发现策略,启用 Enforce app access 和 Custom network indicators,并把可接受使用策略禁止的应用标记为 Unsanctioned。
- 构建包含 Microsoft Copilot 应用(在 iOS 上还包括 ChatGPT for Intune)的 iOS 和 Android 应用保护策略,将 Send Org data to other apps 设为 Policy managed apps,阻止另存为,在 iOS 上阻止 Genmoji、Writing Tools 和屏幕捕获,并添加 Min app version 条件启动规则。
- 配置 Edge 策略:
Microsoft365CopilotChatIconEnabled、EdgeEntraCopilotPageContext、带允许列表的AllowBrowsingWithCopilot,以及移动端通过应用配置下发的EdgeCopilotEnabled。 - 请 Purview 负责人以模拟模式创建范围为 All unmanaged AI apps 的 Inline web traffic > Edge for Business DLP 策略,观察活动资源管理器两周,然后把文本上传和文件上传切换为 Block。
- 把 Apple Intelligence 控制从设备限制模板迁移到 Declarative Device Management (DDM) > Intelligence Settings 和 External Intelligence Settings,并为处理敏感数据的公司拥有 Android 组启用 Block apps from exposing app functions。
- 分配一条收集 Local AI Agent 实体和 Host process 的属性目录策略,查询结果,然后在排除开发人员的前提下试点 Local AI Agent Baseline - OpenClaw (Preview) 基线。
- 为已批准的 AI 安装程序定义 EPM 提升规则(默认支持人员批准,来自下载文件夹的一律拒绝),并每月审查受管和非受管提升报告。
- 从办公室和家庭网络运行 Copilot 连接测试,放行
*.cloud.microsoft和通往三个文档记录域的 WSS,并在分配许可之前把 Microsoft 365 Apps 迁到 Cloud Update。 - 把 Microsoft Copilot, Copilot Chat, and Copilot Cowork DLP 位置的要求(敏感度标签、提示和网页搜索中的敏感信息类型、外部邮件)交给 Purview 团队,并在为试点组分配许可之前拿到签核日期。
- 订阅 Intune 新增功能系列,让下一个受保护应用、DDM 键或 WindowsAI 策略在 Microsoft 发布的当周就进入你的待办清单。
需要多一双手吗?Big Hat Group 为美国和加拿大的组织提供 Microsoft Intune 咨询,从两周的健康检查到完整迁移均可覆盖。预约一次探索通话,聊聊你的环境。
来源
- Microsoft Intune 受保护应用
- Microsoft Intune 新增功能
- Microsoft Intune 许可
- Microsoft Intune 高级功能
- Microsoft Intune 计划与定价
- Endpoint Privilege Management 概述
- Microsoft Copilot 要求
- Microsoft Copilot 许可选项
- 更改 Microsoft 365 Apps 更新通道
- 策略 CSP - WindowsAI
- 管理 Windows 客户端的 Recall
- 管理 Windows 客户端的 Click to Do
- 更新后的 Windows 与 Microsoft Copilot Chat 体验
- Copilot+ PC 开发者指南
- Microsoft Edge 浏览器策略
- Microsoft365CopilotChatIconEnabled
- EdgeEntraCopilotPageContext
- AllowBrowsingWithCopilot
- HubsSidebarEnabled
- EdgeCopilotEnabled
- 应用保护策略概述
- iOS/iPadOS 应用保护策略设置
- 使用 Intune 属性目录收集设备属性
- Local AI Agent Baseline - OpenClaw 设置
- Microsoft Intune 中的设备合规策略
- Microsoft Intune 中的 Windows 合规设置
- Microsoft Intune 报告
- Intune 中的 Windows 更新管理概述
- 如何发现组织中的 AI 应用
- 为组织管理生成式 AI 应用
- 使用 Microsoft Defender for Endpoint 治理已发现的应用
- 面向 Microsoft 365 Copilot 和 Cowork 的 Microsoft Purview DLP
- Edge for Business 中面向云应用的数据丢失防护
- 帮助阻止通过 Edge for Business 向非受管 AI 应用共享
- Intune 中的 Security Copilot 概述
- Microsoft 365 Business Premium 中的 Microsoft Intune 设备与应用管理
- 一线员工设备管理概述