
你的组织今年启用的每一个智能体,都是一个你从此必须治理的身份。Copilot Studio 的制作者、Foundry 的开发者,以及上周二某位员工点击同意的那个"AI 助手"的供应商,都在你的 Microsoft Entra 租户里创建主体,而其中大多数从未经过身份架构师的审视。现已正式发布的 Microsoft Entra Agent ID 是 Microsoft 的答案:一种面向 AI 智能体的一等身份类型,拥有自己的 Conditional Access 目标、风险检测、发起人、生命周期工作流和日志架构。这篇指南,是当第一批智能体出现在客户租户里时我希望手边就有的那一篇。它涵盖概念模型、今天真正能强制执行的 Conditional Access 策略、从创建到删除的生命周期、智能体在日志里的样子、权限模型、许可,以及一份把局面控制住的 30-60-90 天计划。
以下所有内容均以 2026 年 10 月下旬的 Microsoft Learn 为准进行了核实。凡是 Microsoft 自己的页面之间说法不一致的地方,我都会指出。
治理问题:智能体现在就是身份
Microsoft 自己对问题的描述很直接。应用程序标识"带有长期稳定、所有权明确、生命周期受管的预期",而智能体"常常通过自动化、Copilot Studio 等工具中的用户操作或 API 编排被动态创建",并且"可能每天被创建和销毁数千次"(什么是智能体标识?)。这种错配导致三种失败模式,今年我在租户里全都见过。
影子智能体。在 Agent ID 之前,Copilot Studio 和早期的 Azure AI Foundry 为智能体创建的是普通的应用程序服务主体。它们现在仍"与智能体标识对象并列显示在 Microsoft Entra 管理中心",但"行为与其他应用程序服务主体完全相同,不具备智能体专属行为"(智能体标识、服务主体与应用程序)。再加上员工在自己机器上跑的智能体,比如我在 Project Lobster 安全指南里讨论的那波 ClawPilot,你的清单在开始之前就已经错了。
孤儿主体。服务主体有一个没人会填的所有者字段。开发者离职后,凭据照常工作,却没有人为"这个智能体是否还该存在"负责。
悄悄不生效的策略。你那条"所有用户必须使用 MFA"的策略并不覆盖以自身身份运行的智能体,而且智能体本来也无法完成 MFA 提示。Microsoft 的最佳实践页面要求你"审核宽泛策略(如’所有用户必须使用 MFA’),确保它们不会无意中阻止智能体流程",并改为创建专用的智能体策略(Microsoft Entra Agent ID 最佳实践)。
Agent ID 用专门构建的对象解决这三个问题。本指南的其余部分讲的是如何有意识地使用它们,而不是任由平台替你创建。
Agent ID 概念模型
Agent ID 向目录添加了四种对象类型和三种管理关系(所有者、发起人和经理)。下表把每一种映射到你已经熟悉的传统 Entra 构造,以及你会在审核日志里看到的 agentType 值(智能体标识蓝图、Agent ID 日志)。
| Agent ID 对象 | 它是什么 | 传统对应物 | 目录对象类型 | 审核日志中的 agentType |
|---|---|---|---|---|
| 智能体标识蓝图 | 一类智能体的模板兼凭据持有者。在租户中只执行一种操作:预配或取消预配智能体标识。 | 应用注册 | application | agenticApp |
| 蓝图主体 | 蓝图在租户中的存在。蓝图操作的令牌 oid 与审核操作者。 | 企业应用程序(应用的服务主体) | servicePrincipal | agentIdentityBlueprintPrincipal |
| 智能体标识 | 单个智能体的运行时身份。持有权限和 Azure RBAC 角色,但自身没有凭据。 | 带"agent"子类型的单租户服务主体 | servicePrincipal | agenticAppInstance |
| 智能体用户帐户 | 可选的用户对象,与一个智能体标识 1:1 配对;收到的令牌带有 idtyp=user。 | 不能持有密码的用户帐户 | user | agentIDuser |
| 发起人与所有者 | 上述对象上的关系,本身不是对象。 | 应用程序所有者,但增加了必填的业务发起人 | 不适用 | 不适用 |
| 注册表 | 租户范围的智能体清单,现在位于 Microsoft Agent 365。 | 企业应用程序边栏选项卡 | 不适用 | 不适用 |
这个模型中有两个行为决定了后面的每一项设计决策。
由蓝图负责身份验证。标准服务主体出示自己的凭据。而在智能体模型中,“蓝图代表每个智能体标识获取令牌,因此尽管实际执行令牌交换的是蓝图,在生成的令牌和审核日志中出现的客户端却是智能体标识”。Microsoft 给出了显而易见的结论:“蓝图凭据一旦泄露,会影响其下的所有智能体标识,这就是为什么蓝图数量是一个安全边界决策”(智能体标识、服务主体与应用程序)。规划指南的默认做法是"每个信任边界一个蓝图"和"每个逻辑智能体一个智能体标识";横向扩展副本、审核隔离和内存隔离被明确列为不应增加蓝图的理由(规划智能体标识架构)。
策略从蓝图向下流动。你可以"对智能体标识蓝图应用 Conditional Access 策略,覆盖由该蓝图创建的所有智能体标识",而且"禁用智能体标识蓝图会阻止其所有智能体标识进行身份验证"(智能体标识蓝图)。这使蓝图既是你的策略挂接点,也是你的总开关。
有一个限制需要注意:当智能体标识蓝图主体使用仅应用权限时,它"最多只能创建 250 个智能体标识",而且软删除的标识在被永久删除之前仍计入该数量(智能体标识是如何创建的?、智能体标识删除的工作原理)。
发起人、所有者与经理
Agent ID 把技术控制和业务责任分开(Microsoft Entra Agent ID 中的管理关系):
- 所有者是"负责运营管理的技术管理员",可以是用户或服务主体(不能是组),且为可选。只有所有者能重新启用已禁用的标识或还原已软删除的标识。
- 发起人是"对智能体的用途和生命周期决策负责的业务代表"。每个智能体标识和蓝图都必须有发起人。用户和特定组类型(动态成员身份组、已分配成员身份的 Microsoft 365 组)均可担任,最多 100 个发起人,其中组不超过 5 个。发起人可以禁用、软删除和更改发起人,但不能修改身份验证设置或还原。
- 经理适用于智能体用户帐户,可以为其申请访问包,但不能修改或删除智能体。
在委托创建中,“如果没有显式指定发起人,调用用户会自动成为发起人”,而拥有 Agent ID 角色的管理员则被刻意排除在默认发起人之外。因此,点击"创建"的那位 Copilot Studio 制作者就是该智能体的在册发起人,这恰恰是你想要的责任归属,前提是你事后要复核。
智能体注册表去了哪里
如果你在 2026 年早些时候读到过 Entra Agent Registry,请知道它已经搬家了。Microsoft 正在"把这些注册表体验整合到 Agent 365 之下":Agent 365"成为智能体的统一注册表和控制平面",而"Microsoft Entra 继续通过 Agent ID 提供身份基础"。完整清单,“包括没有 Microsoft Entra 智能体标识的智能体”,位于 Microsoft 365 管理中心的 Agents > All agents,拥有 AI Reader 角色即可查看,无需特定许可。Entra 管理中心则在 Entra ID > Agents 下保留标识、蓝图、权限、Conditional Access、治理和安全信号(Agent Registry 与 Microsoft Agent 365 的整合)。要更全面地了解 Microsoft 如何把智能体治理并入 Entra,请看我的关于无密码默认化与治理整合的 2026 年 5 月 Entra ID 综述。
面向智能体的 Conditional Access
Conditional Access 会在"Microsoft Entra ID 每次颁发或刷新访问令牌时"评估策略,而每个令牌都有一个主题和一个受众。对智能体而言,主题取决于访问模式,你必须为智能体使用的每种模式分别创建策略(面向智能体的 Conditional Access)。
| 如果智能体…… | 模式 | 令牌主题与策略目标 |
|---|---|---|
| 代表已登录用户访问资源 | On-behalf-of(委托) | 用户。分配给用户和组的策略生效;选择智能体标识并不能覆盖这些请求。 |
| 在没有用户的情况下以自身身份访问资源 | 仅应用(自主) | 智能体标识或其蓝图。 |
| 通过自己的用户帐户访问资源 | 智能体用户访问 | 智能体用户帐户。面向智能体标识的策略不适用。 |
现有的信号
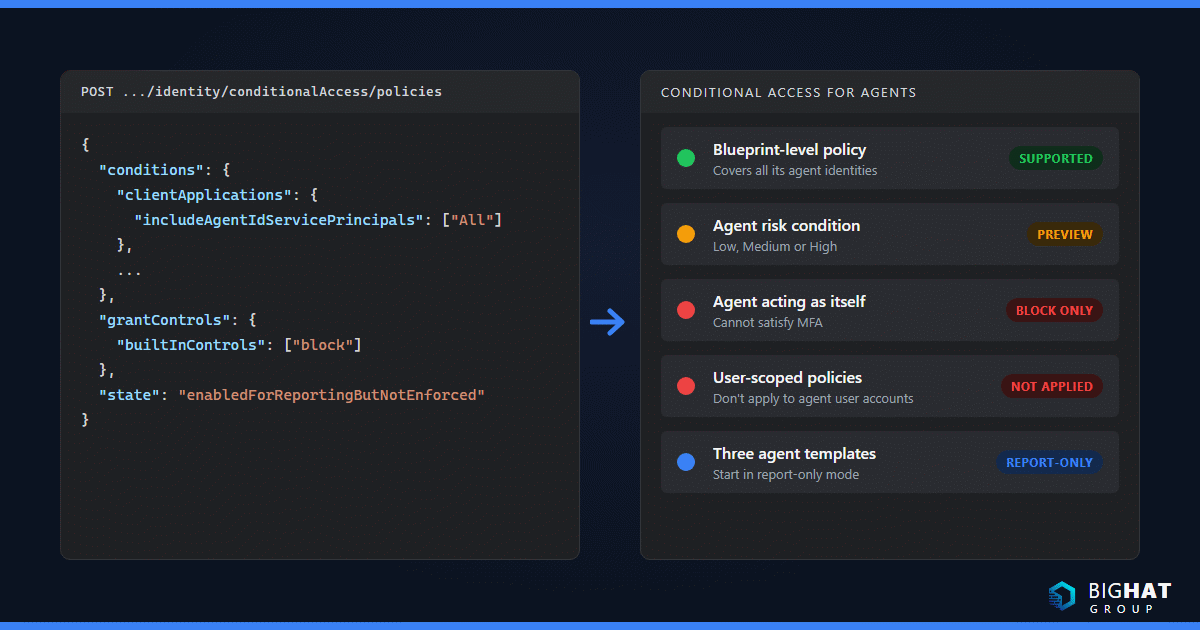
对于以自身身份运行的智能体,策略工具箱比面向人类的更窄,而这正是重点:“由于该智能体以自身身份访问资源,不存在修正手段,唯一可用的选项是阻止访问”(用 Conditional Access 保护智能体用户)。今天可用的有:
- 分配目标:All agent identities、通过增强对象选取器选择的单个智能体标识或蓝图主体、All agent users (Preview),或使用自定义安全属性的 Select agent identities based on attributes。
- Agent risk (Preview):由 Entra ID Protection 提供的 Low、Medium 或 High。
- Agent execution environments (Preview):把策略限定到"从终结点发起的智能体用户会话",这正是让设备和网络控制能安全部署的关键。
- 设备合规与合规网络:适用于运行在 Intune 托管的 Windows 365 Cloud PC for Agents 上的智能体用户帐户,网络信号需要 Global Secure Access 客户端。
- 目标资源:All resources、特定资源,或用于"人类登录智能体"类策略的 All agent resources。
模板
Microsoft 提供三个智能体模板:Block access for high-risk agent identities、Autonomous agent access policy 和 On behalf of agent access policy(Microsoft Entra Agent ID 新增功能)。另一篇文章给出了三条用于事件响应的租户级阻止策略:阻止智能体标识身份验证、阻止智能体用户帐户身份验证,以及阻止用户登录智能体(在租户中禁用智能体标识)。每一条都应从仅报告模式开始。面向智能体的 Conditional Access 需要"Microsoft 365 E7"或"搭配至少 Microsoft Entra P1 或 Microsoft 365 E3 的 Microsoft Agent 365 许可"(面向智能体的 Conditional Access)。
策略示例
1. 只允许已批准的智能体。这是我第一条部署的策略。Microsoft 推荐的方法是属性驱动:创建属性集 AgentAttributes 和属性 AgentApprovalStatus(取值如 New、In_Review、HR_Approved、IT_Approved),然后在 Entra ID > Conditional Access > Policies 下创建一条策略:包含 All agent identities,排除 AgentApprovalStatus 包含 HR_Approved 的 Select agent identities based on attributes,目标为 All resources,授予控制为 Block(用 Conditional Access 保护自主智能体)。未批准的智能体可以存在于租户中,但在有人为其打标签之前拿不到令牌。策略会"自动应用于所有属性匹配的智能体,包括将来添加的"。
2. 阻止高风险智能体标识。包含 All agent identities,目标为 All resources,把 Conditions > Agent risk (Preview) 设为 High,授予 Block。这是风险用户策略的智能体版,也是让 ID Protection 中的 Confirm compromise 按钮变成即时阻止的关键(面向智能体的 ID Protection)。
3. 智能体用户帐户。对数字员工型智能体,阻止 Medium 和 High 智能体风险;若智能体运行在 Cloud PC for Agents 上,再加上 Agent execution environments (Preview) > Agent user sessions initiated from endpoints,并配合 Require device to be marked as compliant 或 Require compliant network。没有执行环境条件,云原生智能体会"被阻止且没有任何达到合规的途径"(用 Conditional Access 保护智能体用户)。
4. 租户级紧急阻止。当你需要对所有智能体身份验证实施可逆的暂停时,Graph 载荷小到可以直接放进事件响应手册:
POST https://graph.microsoft.com/beta/identity/conditionalAccess/policies
Content-type: application/json

{
  "displayName": "Block all agent identities from accessing resources",
  "conditions": {
    "clientApplications": {
      "includeAgentIdServicePrincipals": ["All"],
      "excludeAgentIdServicePrincipals": []
    },
    "applications": {
      "includeApplications": ["All"],
      "excludeApplications": []
    }
  },
  "grantControls": { "operator": "AND", "builtInControls": ["block"] },
  "state": "enabledForReportingButNotEnforced"
}
只有在读完仅报告结果之后,才把 state 切换为 enabled。
目前还无法强制执行的事项
在向审计人员承诺之前,先了解边界(面向智能体的 Conditional Access):
- 蓝图为创建智能体标识而获取 Graph 令牌时,以及在
AAD Token Exchange Endpoint: Public资源上进行中间交换期间,策略不适用。智能体任务本身是受保护的,因为它们在智能体标识下运行。 - Security defaults 启用期间,一切策略都不生效。
- 用 API 密钥调用 API 的智能体完全绕过 Entra,Conditional Access 根本看不到它。
- “通过’Users’分配限定范围的策略不适用于智能体用户帐户”,无论面向所有用户、组、角色还是外部用户。也不支持基于组包含或排除智能体用户。
- 针对智能体标识或蓝图的策略"只覆盖智能体标识,不覆盖智能体用户帐户"。
- 智能体无法满足 MFA、使用条款或其他交互式控制,所以除 Block 之外的授予控制只对托管终结点上的智能体用户有意义。
权限:智能体的最小特权
智能体标识同时支持应用程序权限和委托权限,可被分配 Azure RBAC 角色和 Entra 内置角色,并可从蓝图继承委托范围。蓝图不能持有 Azure RBAC 角色(智能体标识、服务主体与应用程序)。实现最小特权有三个关键机制。
蓝图上的可继承权限。对每个资源应用,你可以选择 Enumerated scopes(逐一列出)或 All allowed scopes,枚举列表的上限为每个资源应用 40 个范围,而资源应用数量的上限在 Microsoft 的不同页面上说法不一(管理指南为每个蓝图 10 个,可继承权限操作指南为 50 个)。Microsoft 的建议是"先只用必要权限的枚举范围起步,再按需扩展"(管理组织中的智能体标识)。
平台封禁的 Graph 权限。由于"智能体的自主特性",一组高风险 Graph 权限"无法通过 Microsoft Graph 或 Microsoft Entra 管理中心授予智能体标识"。应用程序权限封禁列表包括 Directory.ReadWrite.All、RoleManagement.ReadWrite.Directory、Application.ReadWrite.All、AppRoleAssignment.ReadWrite.All、User.ReadWrite.All、Group.ReadWrite.All、Sites.FullControl.All、Sites.ReadWrite.All、Sites.Read.All、Files.ReadWrite.All、Files.Read.All、Chat.Read.All 和 BitlockerKey.Read.All 等(Microsoft Graph 中的 Microsoft Entra Agent ID API)。如果某个智能体设计"需要"租户范围的 SharePoint 读取权限,平台其实是在告诉你,应围绕委托访问或限定范围的资源重新设计。
其余用访问包。权利管理可以为智能体标识授予安全组成员身份、委托和应用程序 API 权限以及 Entra 角色,并带有审批、到期和发起人通知。把策略的 Who can get access 设为 For users, service principals, and agent identities in your directory,并选择 All agents(治理智能体标识)。
智能体标识、托管标识还是服务主体?
这是每个 Azure 团队都会问的问题,所以这里给出我使用的决策表,依据是 Microsoft 的规划指南和 Foundry 的身份概念(规划智能体标识架构、Microsoft Foundry 中的智能体标识概念)。
| 工作负载 | 使用 | 原因 |
|---|---|---|
| 自主或代表用户进行推理和行动的 AI 智能体 | 智能体标识(仅在确实需要用户对象时才加智能体用户帐户) | 强制的发起人制度、独立的审核条目、由蓝图管理的凭据、被封禁的高特权范围、临时性标识。 |
| 需要对蓝图进行身份验证的 Azure 托管智能体运行时 | 作为蓝图上联合凭据的托管标识 | “对运行在 Azure 上的智能体而言最安全的选项”,但它"是蓝图上的凭据,而不是智能体标识本身的替代品"。需要在目标资源上拥有 RBAC 角色的是智能体标识,而不是托管标识。 |
| 没有自主决策的脚本化、确定性自动化 | 标准服务主体或托管标识 | 经典工作负载标识;没有智能体专属治理,也不需要。 |
| 任何智能体,永远 | 不要用普通用户帐户 | 会破坏 Conditional Access、降低 ID Protection 检测质量、扰乱入职-调动-离职流程,还会把智能体放进全局地址列表。 |
Microsoft 明确表示 az ad app create、New-MgApplication 和 POST /applications 对智能体来说是错误的工具,甚至发布了一段 AGENTS.md 片段来阻止 AI 编码助手这么做(Microsoft Entra Agent ID 最佳实践)。
生命周期:从创建到退役
创建路径
蓝图通过五个渠道进入租户,每个渠道的控制点各不相同(智能体标识是如何创建的?)。
| 渠道 | 谁 | 控制点 | 所需条件 |
|---|---|---|---|
| Entra 管理中心或 Azure 门户 | 开发者、管理员 | 角色分配 | Agent ID Developer 或 Agent ID Administrator |
| Microsoft Graph | 管道、集成服务 | 权限授予 | 蓝图需 AgentIdentityBlueprint.Create;标识需 AgentIdentity.Create.All;智能体用户帐户需 AgentIdUser.ReadWrite.All |
| CLI、PowerShell、IaC | DevOps | 角色分配 | 同样的角色;此路径下必须手动创建蓝图主体 |
| Microsoft 产品集成 | Copilot Studio、Security Copilot、Azure AI Foundry 用户 | 各产品的管理控制 | 产品特定设置 |
| Entra 同意体验 | 任何登录第三方智能体的员工 | 应用同意策略 | 一次同意就会在你的租户中创建该供应商的蓝图主体 |
一旦蓝图主体存在,它本身就成为一个创建渠道:它会被自动授予 AgentIdentity.CreateAsManager,而该权限"无法撤销",因此"要阻止某个主体创建智能体标识,必须禁用它或把它从租户中移除"。创建智能体用户帐户需要另一项权限 AgentIdUser.ReadWrite.IdentityParentedBy,必须由管理员显式授予。
Copilot Studio 现在会在租户级的 Microsoft Copilot Studio agent identity blueprint 之下"为你创建的每个新智能体自动创建 Microsoft Entra Agent ID",制作者被记录为发起人,连接器权限以 API 权限的形式显示在智能体标识上,环境级的退出选项已被取消(在 Copilot Studio 中管理 Entra Agent ID)。关于切换日期,Microsoft 的页面说法不一:Copilot Studio 的文章说是 2026 年 5 月,Entra 的迁移指南说是 2026 年 3 月 18 日。无论如何,切换前创建的智能体起初运行在应用注册上,而对于接下来会怎样,Microsoft 的页面也说法不一:Entra 指南说"不存在自动化或就地迁移路径",并建议重建中等使用量的智能体;而 Copilot Studio 文档说现有智能体"正在由 Microsoft 自动迁移",并提供可通过 Power Platform 管理中心、PowerShell 或 Power Platform API 进行的预览版手动迁移(用 Microsoft Entra Agent ID 重建 Copilot Studio 智能体)。
Microsoft Foundry 现在会在创建每个智能体时为其预配唯一的智能体标识蓝图和默认实例标识;项目级的共享蓝图和标识只为旧版智能体保留。Foundry 会在蓝图上配置一个信任 Microsoft 托管的第一方应用程序的联合标识凭据,因此不存储任何机密,项目、智能体代码和项目的托管标识都不持有该凭据。新的智能体标识起初没有任何资源权限,因此要把 RBAC 角色分配给智能体标识的对象 ID,并在迁移旧版智能体时重新分配,因为现有的角色分配不会转移(Microsoft Foundry 中的智能体标识概念)。
非 Microsoft 智能体使用两种模式之一:Microsoft Entra ID Auth SDK 边车,一个负责获取令牌的伴随容器,让智能体"从不直接处理凭据";或者工作负载标识联合,用预先配置的联合标识凭据把 AWS STS 或 GCP Workload Identity 令牌换成 Entra 令牌(将第三方智能体与 Microsoft Entra Agent ID 集成)。两者最终都得到一个真正的智能体标识,受你的 Conditional Access 和日志覆盖。
认证与访问评审
Microsoft 的治理基线说起来很简单:通过包含智能体标识的访问评审,“让发起人每 6-12 个月认证一次每个智能体仍然需要且配置正确”,并运行"季度评审流程,识别缺少发起人、元数据过期或近期无活动的智能体"(Microsoft Entra Agent ID 最佳实践)。带结束日期的访问包分配强化了这一点:临近到期时发起人会收到通知,可以延期(触发新一轮审批)或任其失效,失效后"智能体标识将失去对目标资源的访问权限"(治理智能体标识)。发起人和所有者在 My Account 与 My Access 门户完成自己的工作,你不必让每次续期都经过身份团队。
面向发起人的生命周期工作流
发起人离职时,“Microsoft Entra ID 会自动把发起权重新分配给发起人的经理”。Lifecycle Workflows 用三个任务让这次交接可见,它们都归类为调动和离职任务,只能在这两类模板下使用:Send email to manager about sponsorship changes、Send email to cosponsors about sponsor changes 和 Transfer agent identity sponsorships to manager。以 Lifecycle Workflows Administrator 身份在 ID Governance > Lifecycle workflows > workflows 下配置(Lifecycle Workflows 中的智能体标识发起人任务)。把它们加进现有的离职工作流,而不是另建一个;触发器是人的离开,不是智能体。
退役
先禁用,再删除。禁用智能体标识或蓝图"会阻止蓝图主体或其智能体标识进行身份验证,但所有对象原地保留";发起人可以在 My Account 操作,管理员则在 Entra ID > Agents 操作。删除蓝图或蓝图主体会将其软删除,并触发一个异步级联,软删除所有子智能体标识和智能体用户帐户。对象在 30 天内可还原,清理"可能不会立即运行",而且"还原智能体标识蓝图主体并不会撤销已经发生的级联删除"。在审核日志中,级联显示为由一个名为 Delete Agent Identities Task、应用 ID 为空的应用程序发起的 Delete service principal,这是正常现象(智能体标识删除的工作原理)。对于 Copilot Studio 智能体,在 Copilot Studio 中删除智能体也会删除其智能体标识。
日志与监视
智能体操作在审核日志中的样子
智能体活动"记录在活动所源自的基础身份类型之下",所以你找不到一个"智能体"类别。你要通过 initiatedBy、performedBy 和 targetResources 上的 agentType 属性(任何非 notAgentic 的值都表示有智能体参与)以及把标识关联回蓝图的 blueprintId 来找到智能体(Agent ID 日志)。
| 智能体操作 | 你会看到的审核活动 | agentType |
|---|---|---|
| 创建蓝图 | Add application | agenticApp |
| 创建智能体标识 | Add service principal | agenticAppInstance |
| 创建智能体用户帐户 | Add user | agentIDuser |
| 更新或删除智能体标识 | Update / Delete service principal | agenticAppInstance |
| 蓝图删除后的级联清理 | 由 Delete Agent Identities Task 发起的 Delete service principal | agenticAppInstance |
两点实务提示。通过 Graph 查询时要带上 Prefer: include-unknown-enum-members 标头,否则较新的值会以 unknownFutureValue 返回。另外,Microsoft Graph 活动日志尚未区分智能体;智能体请求被记录为应用程序,智能体标识放在应用 ID 列中,所以要按 ID 做关联。
登录日志
智能体登录带有 agentSignIn 事件类型,并且由于智能体既可用委托令牌也可用仅应用令牌,“可能出现在四种登录日志类型中的任意一种”。在管理中心,以至少 Reports Reader 身份进入 Entra ID > Monitoring & health > Sign-in logs,按 Agent type(Agent ID user、Agent Identity、Agent Identity Blueprint、Not Agentic)或 Is Agent = Yes 筛选。对自主智能体,要从 Service principal sign-ins 入手,而不是用户选项卡(调查 Agent ID 自主登录)。Graph 的等价查询:
GET https://graph.microsoft.com/beta/auditLogs/signIns?$filter=signInEventTypes/any(t: t eq 'servicePrincipal') and agent/agentType eq 'AgentIdentity'
Prefer: include-unknown-enum-members
如果不加事件类型筛选器,signIns API 只返回交互式用户登录,这是人们误以为自己的智能体"没有记日志"的最常见原因。
面向智能体的 ID Protection 检测
Entra ID Protection 用一组专属检测评估智能体。目前全部为离线检测,Learning Mode 会对缺乏足够历史的智能体抑制行为告警,而在 OBO 流程中"风险活动归因于用户而非智能体"(面向智能体的 ID Protection)。
| 检测 | 含义 |
|---|---|
| Confirmed compromised | 管理员按下了 Confirm compromise;风险升为 High。 |
| Early life malicious activity | 新创建的智能体立即表现得像攻击者。 |
| Entra Directory Reconnaissance | 可疑或高风险的目录操作。 |
| Failed access attempt | 尝试访问未获授权的资源;可能是令牌重放。 |
| Microsoft Entra threat intelligence | 与已知攻击模式匹配的活动。 |
| Sign-in spike | 登录次数远超基线;可能是自动化或工具包。 |
| Suspicious credential usage | 向蓝图添加了新凭据并实际使用。 |
| Unfamiliar resource access | 智能体平常不碰的资源。 |
Risky Agents 报告(Security Administrator、Operator 或 Reader)提供 Confirm compromise、Confirm safe、Dismiss risk 和 Disable,检测保留 90 天,riskyAgents 和 agentRiskDetections Graph 集合提供同样的数据。请格外关注 Suspicious credential usage:它正是能抓住有人悄悄往你的蓝图里加机密的那项检测。
把智能体日志送进 Sentinel 并设置告警
智能体登录和审核事件走的是与其他一切相同的诊断设置。以 Security Administrator 身份在 Entra ID > Monitoring & health > Diagnostic settings 下把审核、登录和风险类别发送到 Log Analytics 工作区,这样做"会自动启用 Microsoft Sentinel 中的 Microsoft Entra 数据连接器"(将 Microsoft Entra 日志与 Azure Monitor 日志集成)。请留出预算:Microsoft 的规划数字约为每条审核事件 2 KB、每条登录事件 11.5 KB,而频繁通信的智能体会产生大量登录(活动日志集成选项)。智能体的风险数据也可以通过同一机制导出。
Entra Health Monitoring 新增了 Agent ID autonomous sign-ins 方案(预览)和 Large increase in Agent ID autonomous sign-in failures 告警;查看信号需要 Entra ID P1 或 P2,接收告警需要非试用的 P1/P2 租户且至少有 100 个月活跃用户(调查 Agent ID 自主登录)。在你的 SIEM 中,Microsoft 推荐的告警包括凭据到期、智能体被 Conditional Access 或 ID Protection 阻止(AADSTS53003 是 Conditional Access 的阻止代码)、令牌获取失败过多、意外的权限或角色变更,以及任何发生在部署管道之外的蓝图凭据变更(Microsoft Entra Agent ID 最佳实践)。
许可与成本
许可规则在 2026 年期间发生了变化,较早的 Learn 页面仍保留着之前"Conditional Access 用 P1、ID Protection 用 P2"的说法。根据 2026 年 6 月更新的许可页面以及此后更新的 Conditional Access 和治理页面,当前的立场如下(Microsoft Entra 许可、面向智能体的 Conditional Access、治理智能体标识)。
| 能力 | 所需条件 |
|---|---|
| 创建和管理蓝图与智能体标识;在 Entra 中查看;在 Agent 365 中查看完整清单 | 任何 Entra 租户。“Agent ID 对所有 Microsoft Entra 客户可用。“查看清单只需 AI Reader 角色。 |
| 面向智能体的 Conditional Access | 搭配 Entra ID P1 或 Microsoft 365 E3 的 Microsoft Agent 365,或 Microsoft 365 E7 |
| 基于智能体风险的 Conditional Access | 以上条件再加 Entra ID P2 或 Microsoft 365 E5 |
| 面向智能体的 ID Protection | 预览期间为 Entra ID P2;Microsoft 声明它"将需要 Microsoft Agent 365 许可” |
| 面向智能体的 ID Governance:智能体访问包、智能体发起人作为审批者、智能体发起权生命周期任务 | 搭配 Entra ID P1 或 Microsoft 365 E3 的 Microsoft Agent 365,或 Microsoft 365 E7 |
| 标准 Lifecycle Workflows、访问评审、PIM | Entra ID Governance 或 Entra Suite(较旧的子集可用 P2) |
| Health Monitoring 信号与告警 | Entra ID P1 或 P2 |
| 作为蓝图凭据的托管标识 | 无需许可 |
为便于估算,这里是标价:Microsoft 面向美国的 Entra 定价页显示 Entra ID P1 为 7 美元、P2 为 10 美元、Entra ID Governance 为 7 美元、Entra Suite 为 12 美元,均为每用户每月、按年付费,Microsoft 365 E7 为每用户每月 99 美元(Microsoft Entra 定价)。Agent 365 按用户销售;我查阅的加拿大版 Agent 365 页面列出年度承诺下每用户每月 20.40 加元,并建议"所有与智能体交互、拥有、管理或发起智能体的用户"都持有该许可(Microsoft Agent 365)。Entra Suite 需要底层的 P1。我在 Microsoft 的任何页面上都找不到按智能体或按事务计费的 Agent ID 计量器,因此身份层请按每用户许可而非消耗计费来规划;你会看到的消耗成本是 Log Analytics 的数据引入费用,以及 Foundry 或 Copilot Studio 对智能体本身的收费。
30-60-90 天治理落地计划
| 阶段 | 目标 | 行动 |
|---|---|---|
| 第 1-30 天:看清 | 一份可信的清单,暂不强制任何策略 | 给身份团队授予 AI Reader,从 Microsoft 365 管理中心导出 All agents。在 Entra 中列出 Agent identities 和 Agent blueprints,并按标签标记 Copilot Studio 和 Foundry 的旧版服务主体。补齐空缺的发起人。为登录、审核和风险日志开启诊断设置。以仅报告模式创建允许列表和高风险阻止策略。编写命名标准(例如 Agent-HROnboardingBot)。 |
| 第 31-60 天:决策 | 对简单场景强制执行策略,治理管道上线 | 定义自定义安全属性(AgentApprovalStatus、Environment、Department)并为已批准的智能体打标签。把高风险阻止切到 On,待仅报告结果干净后再切允许列表。为每种常见的智能体访问模式建一个访问包,设 6 或 12 个月到期并需发起人审批。把三个发起人任务加进离职和调动工作流。逐个蓝图决定是否用托管标识或证书替换客户端机密。 |
| 第 61-90 天:运营 | 评审、告警与遗留积压 | 安排第一次以发起人为评审者的智能体标识访问评审。为 AADSTS53003、令牌失败激增、蓝图凭据变更和 Suspicious credential usage 接通 SIEM 告警。把旧版 Copilot Studio 服务主体按低、中、高使用量分类,通过 Power Platform 管理中心的建议迁移中等层级,只在未提供迁移时才重建。把季度孤儿评审排进日历。编写租户级阻止手册并以仅报告模式测试。 |
该做什么
- 先盘清单:从 Agent 365 拉取 All agents,从 Entra 拉取 Agent identities,并与业务方认为正在运行的清单核对。
- 给每个蓝图和智能体标识指定具名发起人和技术所有者,并把决定写进对象的说明字段。
- 有意识地划定蓝图边界:每个信任边界一个蓝图,每个逻辑智能体一个智能体标识,不要为智能体创建普通应用注册。
- 用托管标识或证书替换蓝图上的客户端机密,把私钥存进 Key Vault,至少每年轮换一次。
- 以仅报告模式部署高风险阻止和基于属性的允许列表,阅读两周结果后再强制执行。
- 复核每条宽泛的用户策略对智能体的意外影响,并为智能体用户帐户单独建策略,因为用户分配触及不到它们。
- 通过可继承范围和访问包授予权限,从枚举范围起步,并把被封禁的 Graph 权限列表当作设计约束。
- 把三个智能体发起人任务加进离职和调动生命周期工作流。
- 把登录、审核和风险日志流式传输到 Log Analytics,确认 Sentinel 能看到
agentType,并对阻止、失败和凭据变更设置告警。 - 把发起人认证放在 6-12 个月周期、孤儿排查放在季度周期,并持续跟踪旧版 Copilot Studio 和 Foundry 服务主体,直到 Microsoft 的迁移覆盖到它们。
请在我的 Entra ID What’s New 系列里跟进持续的变化;Entra 的智能体功能面每月都在变。
需要多一双手?Big Hat Group 为美国和加拿大的组织提供 Azure 咨询,从两周的智能体身份评估到完整的 Entra Agent ID 与 Conditional Access 落地。预约一次探索通话,聊聊你的环境。
来源
- 什么是 Microsoft Entra Agent ID?(Microsoft Learn)
- 什么是智能体标识?(Microsoft Learn)
- Microsoft Entra Agent ID 中的智能体标识蓝图(Microsoft Learn)
- 智能体标识、服务主体与应用程序(Microsoft Learn)
- 了解智能体用户帐户(Microsoft Learn)
- Microsoft Entra Agent ID 中的管理关系(Microsoft Learn)
- 规划智能体标识架构(Microsoft Learn)
- Microsoft Entra Agent ID 最佳实践(Microsoft Learn)
- 智能体标识是如何创建的?(Microsoft Learn)
- 管理组织中的智能体标识(Microsoft Learn)
- 在租户中禁用智能体标识(Microsoft Learn)
- 智能体标识删除的工作原理(Microsoft Learn)
- Agent Registry 与 Microsoft Agent 365 的整合(Microsoft Learn)
- Microsoft Entra Agent ID 新增功能(Microsoft Learn)
- 将第三方智能体与 Microsoft Entra Agent ID 集成(Microsoft Learn)
- 用 Microsoft Entra Agent ID 重建 Copilot Studio 智能体(Microsoft Learn)
- 在 Microsoft Copilot Studio 中管理 Entra Agent ID(Microsoft Learn)
- Microsoft Foundry 中的智能体标识概念(Microsoft Learn)
- Microsoft Entra 中面向智能体的 Conditional Access(Microsoft Learn)
- 用 Conditional Access 保护自主智能体(Microsoft Learn)
- 用 Microsoft Entra Conditional Access 保护智能体用户(Microsoft Learn)
- 面向智能体的 ID Protection(Microsoft Learn)
- 治理智能体标识(Microsoft Learn)
- Lifecycle Workflows 中的智能体标识发起人任务(Microsoft Learn)
- Microsoft Graph 中的 Microsoft Entra Agent ID API(Microsoft Learn)
- Microsoft Entra Agent ID 日志(Microsoft Learn)
- 调查 Agent ID 自主登录(Microsoft Learn)
- 将 Microsoft Entra 日志与 Azure Monitor 日志集成(Microsoft Learn)
- Microsoft Entra 活动日志集成选项(Microsoft Learn)
- Microsoft Entra 许可(Microsoft Learn)
- Microsoft Entra 定价(Microsoft)
- Microsoft Agent 365(Microsoft)