
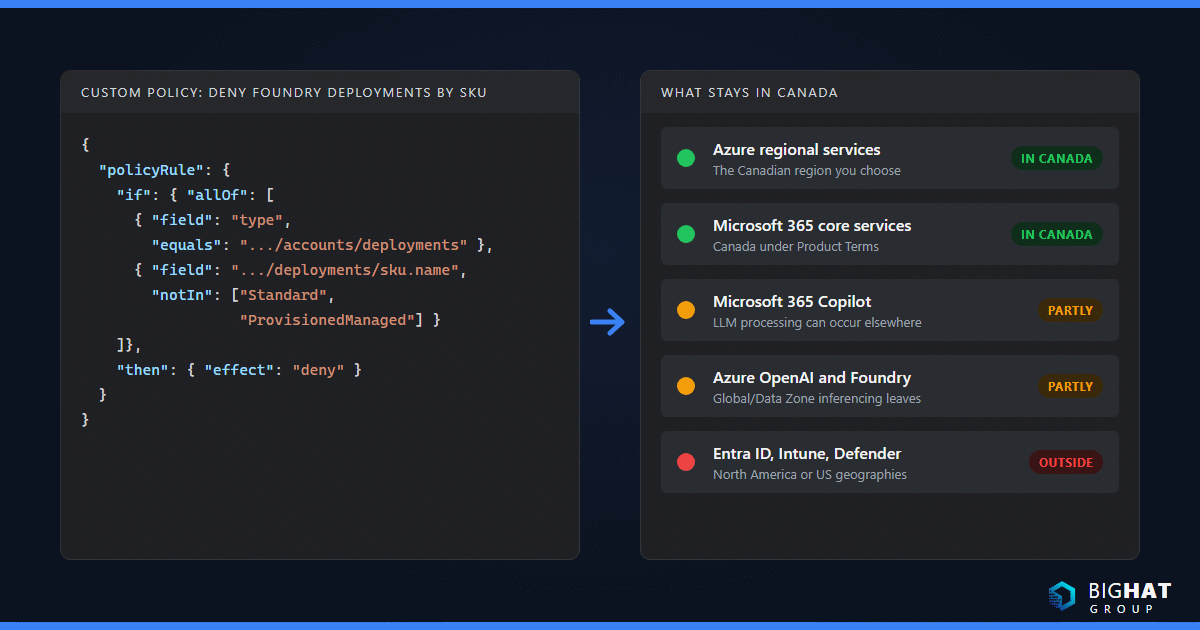
我接触的每一位加拿大 IT 负责人在谈其他事情之前都会先问同一个问题:我们的数据到底放在哪里?诚实的答案是,“在加拿大"对一部分 Microsoft 服务成立,对另一部分只成立一半,对少数服务则根本不可选。Microsoft 公布了全部细节,但分散在十几个由不同产品团队撰写的 Learn 页面里。本指南把它们汇总为 2026 年 10 月的状态:对比两个加拿大 Azure 区域,逐一说明 Azure、Microsoft 365、Copilot、Windows 365、Azure Virtual Desktop、Entra ID、Intune 和 Defender 系列中哪些数据留在加拿大,最后给出我用来把设计固定下来的控制措施。这是一份技术指南,不是法律意见。
为什么数据驻留在加拿大是个问题
有四股压力推动这场讨论。联邦的《个人信息保护和电子文件法》(PIPEDA)覆盖大多数私营部门组织。魁北克省的第 25 号法律(Law 25)现代化了该省私营部门的隐私制度,并提高了评估个人信息去向的门槛。省级公共部门法规——其中最常被提到的是不列颠哥伦比亚省的 FOIPPA——约束公共机构及其服务提供商。联邦部门则遵循 Protected B 安全类别,以及财政委员会关于该类数据应以加拿大境内驻留为首要交付选项的指引。本加拿大系列的另一篇配套文章会讨论法律层面;本指南其余部分只回答一个技术问题:Microsoft 承诺了什么,以及如何配置。
Microsoft 使用的术语
术语很重要,因为承诺是附着在术语上的。Microsoft 的 Azure 数据驻留页面把 Geo(地理区域)描述为一个市场(通常是一个国家),其中包含一个或多个区域,并声明"未经您授权,Microsoft 不会在客户指定的 Geo 之外存储或处理客户数据”。在一个 Geo 内部,Microsoft 可以出于冗余目的在区域之间复制数据。区域性服务(如虚拟机、Storage 和 SQL Database)部署到您选择的区域;非区域性服务(如 Microsoft Entra ID 和 Azure Content Delivery Network)可能在任何 Azure 公有区域存储或处理数据。预览版服务通常把数据存储在美国。
可用性区域是区域内一组相互分离的数据中心,拥有独立的电力、冷却和网络。可用性区域概述提出了一个与本指南密切相关的要点:对于因驻留或主权要求而被限制在单一区域的工作负载,跨可用性区域部署是"在不把数据移出区域的前提下最大化可用性的首要推荐方式"。
区域配对是两个几乎总是位于同一地理区域的区域,少数服务利用配对实现异地复制、顺序更新和优先恢复。区域配对文章明确指出,部署到配对区域"并不会自动让资源更有弹性",而且它正好用加拿大作为示例:Canada Central 的存储通过 GRS 复制到 Canada East。
最后,Microsoft 区分静态客户数据与处理。本指南中几乎所有承诺都是存储承诺。凡存在处理承诺的地方,我都会单独指出。
Canada Central 与 Canada East 对比
Microsoft 的 Azure 区域列表给出了支撑一切的基本事实。
| Canada Central | Canada East | |
|---|---|---|
| 物理位置 | 多伦多 | 魁北克市 |
| 编程名称 | canadacentral | canadaeast |
| 可用性区域 | 3 个 | 无 |
| 配对区域 | Canada East | Canada Central |
| 异地区域冗余存储(GZRS) | 可用(需要可用性区域加配对) | 不可用(无可用性区域) |
| Windows 365 Cloud PC 预配 | 支持 | 仅作为灾难恢复备用区域 |
| Azure Virtual Desktop 元数据 | 加拿大地理区域(Geographical 范围) | 加拿大地理区域(Geographical 范围) |
| Microsoft Sentinel | 支持 SIEM;支持数据湖 | 支持 SIEM;不支持数据湖 |
| Azure OpenAI Standard(区域性)部署 | 不在区域可用性表中 | 已列出,模型清单较短 |
| 到另一加拿大区域的中位往返延迟 | 13 毫秒 | 13 毫秒 |
| 到 East US / East US 2 的中位往返延迟 | 18 毫秒 / 22 毫秒 | 26 毫秒 / 29 毫秒 |
| 到 West US 2 / West US 3 的中位往返延迟 | 64 毫秒 / 70 毫秒 | 74 毫秒 / 80 毫秒 |
| 典型角色 | 大多数加拿大工作负载的主区域 | 异地冗余副本、灾难恢复目标、魁北克特定主区域 |
延迟数字来自 Microsoft 发布的 Azure 网络往返延迟统计中的每月 P50 值,测量的是区域与区域之间,而不是从您的用户出发。下文我会回到这对卡尔加里、温哥华、多伦多和蒙特利尔意味着什么。
服务可用性是另一个差异。Microsoft 在按区域提供的产品页面维护权威矩阵,而根据我的经验,Canada Central 总是更早、更多地获得新服务。在把登陆区域放到 Canada East 之前,请对设计中的每一项服务都核对这份矩阵。
哪些数据留在加拿大,哪些不会
先看汇总,再看细节以及每一行背后的 Microsoft 页面。
| 服务 | 静态客户数据 | 离开加拿大的部分 |
|---|---|---|
| Azure 区域性服务(VM、磁盘、Storage、SQL) | 您选择的加拿大区域 | 设计上没有;GRS 停留在配对内 |
| Microsoft 365 核心服务 | 产品条款下的加拿大(多伦多、魁北克市) | 核心与 ADR 清单之外的工作负载 |
| Microsoft 365 Copilot | 交互内容和语义索引在加拿大 | LLM 处理可能发生在其他区域 |
| Windows 365 | Cloud PC 磁盘位于 Canada Central | 管理数据在北美;依赖 Intune 和 AVD |
| Azure Virtual Desktop | 元数据在加拿大地理区域;会话主机由您决定 | 靠近用户的会话诊断;清理后的聚合数据发往美国 |
| Microsoft Entra ID | 创建租户时选择的地理位置;没有加拿大选项 | 目录数据位于跨国地理位置 |
| Microsoft Intune | 北美地理区域(美国数据中心) | 全部;加拿大不是列出的地理区域 |
| Defender for Endpoint 与 Defender XDR | 载入时选择的租户地理位置;没有加拿大选项 | 全部;最近的选项是美国 |
| Microsoft Sentinel | 原始日志位于工作区区域(Canada Central 或 Canada East) | 在美国区域处理;载入 Defender 门户后,事件、警报和配置存储在 Defender XDR 区域(美国) |
| Azure OpenAI 与 Foundry 模型 | 所有部署类型均在指定 Azure 地理区域 | Global 和 Data Zone 推理;加拿大没有数据区 |
Azure 区域性服务
部署到 Canada Central 或 Canada East 的任何资源都会留在那里,除非您配置了复制或选择了全局服务。最容易让团队栽跟头的是存储冗余和备份。Azure Storage 冗余页面指出,配对的辅助区域"由主区域决定,无法更改",因此从加拿大区域发起的 GRS 会落在另一个加拿大区域,数据保持在 Geo 内。GZRS 同时需要可用性区域和配对,所以只有 Canada Central 可选。Azure Backup 遵循同样的逻辑:Recovery Services 保管库"必须与数据源位于同一区域",您需要在第一次备份之前选择 Geo-redundant、Locally-redundant 或 Zone-redundant,而 Microsoft 自己的保管库指南建议在需要"区域内无停机的数据可用性并保证数据驻留"时选择 ZRS。Log Analytics 数据存储在工作区所在的区域,Microsoft 也指出您可以创建多个工作区来满足"在特定位置存储数据的法规或合规要求"。
Microsoft 365 核心服务
根据数据中心位置表,加拿大是一个本地区域地理区域(Local Region Geography),Microsoft 365 数据中心位于魁北克市和多伦多。产品条款数据驻留页面引用了承诺原文:如果您在加拿大预配租户,Microsoft 会将 Exchange Online 邮箱内容、SharePoint 站点内容和文件、OneDrive 文件、Teams 聊天消息以及 Copilot 和 Copilot Chat 交互的存储内容仅静态保存在该 Geo 内。对商业租户而言,这随许可证附带,无需额外购买。教育租户是例外:在欧盟以外,除非机构购买 Advanced Data Residency for Education,否则 Microsoft 可以将 Office 365 Education 数据存储在欧盟或北美的任何地方。请在 Microsoft 365 管理中心的 Settings > Org settings > Organization profile > Data location 下确认您自己的租户。默认地理区域在创建租户时设定,之后无法更改——这正是为什么多年前有人用美国账单地址创建的租户,是我遇到的最常见的驻留问题。
两个附加组件可以扩展承诺。Advanced Data Residency(ADR)覆盖核心服务,外加 Microsoft Defender for Office P1、Exchange Online Protection、Office for the web、Viva Connections 和部分 Purview 服务(Audit Standard 与 Premium、Data Lifecycle Management、Data Loss Prevention、Information Barriers 和 Information Protection)。加拿大是符合条件的地理区域,并且您必须为租户中 100% 的付费许可证购买 ADR。Multi-Geo 则是另一个方向:一个租户、多个地理区域,按用户设置首选数据位置。加拿大的 PDL 值是 CAN,该附加组件按用户计费,Enterprise Agreement 和 CSP 客户必须为至少 5% 的符合条件用户购买许可证。Multi-Geo 适用于美国总部租户下的加拿大子公司,或者反过来。
Microsoft 365 Copilot 与 EU Data Boundary 的问题
Copilot 是存储与处理分道扬镳的地方。Copilot 数据驻留页面说交互内容及相关语义索引"静态存储在相应的本地区域地理区域",而加拿大在产品条款名单上;Copilot 于 2024 年 3 月 1 日成为受覆盖的工作负载,Copilot Chat 于 2025 年 9 月 1 日加入。
处理是另一回事。Microsoft 的 Copilot 隐私文档说,对 LLM 的调用"会路由到区域内最近的数据中心,但在高利用率期间也可能调用有容量的其他区域",并且"欧盟以外的客户的查询可能在美国、欧盟或其他区域处理"。欧盟客户多了一层保障:Copilot 是 EU Data Boundary 服务,而 EU Data Boundary 承诺在欧盟和 EFTA 内部存储并处理客户数据和经假名化的个人数据。不过这一边界如今也有松动:弹性路由(flex routing)对 2026 年 3 月 25 日之后创建的欧盟租户默认开启,除非管理员将其关闭,否则在需求高峰期 Copilot 推理可在美国、加拿大或澳大利亚运行。加拿大没有对等机制。对加拿大组织而言,这意味着 Copilot 的驻留立场是"存储在加拿大,在美国、欧盟或任何有可用容量的地方处理",您的隐私评估应当如实写明,而不是宣称更多。提示、回复和 Graph 数据不会用于训练基础模型,Copilot 交互也通过 Exchange Online 受 Customer Lockbox 覆盖。
Windows 365
Windows 365 的情况最简单,约束也最鲜明。Windows 365 要求只列出了一个可预配 Cloud PC 的加拿大区域:Canada Central。Canada East 仅作为 Cross-region Disaster Recovery 和 Disaster Recovery Plus 的备用区域出现,Microsoft 还提醒备用区域只有一个可用性区域,并且"不支持 Cloud PC 预配"。隐私与数据页面说明,Cloud PC 虚拟磁盘、客户内容和存储"位于 Cloud PC 预配所在的 Azure 区域",由预配策略中的 Microsoft 托管网络或 Azure 网络连接决定。计算机名称、诊断数据和服务生成数据等管理数据根据租户位置存储在北美、欧洲或亚太地区,而 Windows 365 还会继承 Intune 和 Azure Virtual Desktop 所收集的一切。如果您还在权衡 Cloud PC 与会话主机,我的 Windows 365 与 Azure Virtual Desktop 对比讨论了运维层面的取舍;驻留层面的取舍则是,Windows 365 给您一个"只在多伦多"的答案,没有任何可能选错的区域选项。
Azure Virtual Desktop
Azure Virtual Desktop 分为两层。会话主机、配置文件和应用程序数据位于您订阅中您选择的任意区域,Microsoft 明确表示不管理这些数据。控制平面是 Microsoft 的服务,其数据位置页面解释说,在默认的 Geographical 部署范围下,元数据(主机池名称、工作区名称、应用程序组名称、用户主体名称)存储在与您选择的区域相关联的地理区域。加拿大(CA)在受支持地理区域名单上,因此加拿大主机池的元数据留在加拿大。较新的 Regional 范围把元数据固定到单一区域并跨可用性区域复制,目前仅在 Central US 和 East US 2 提供;在加拿大区域里这个选项根本不会出现。仍有三类数据会离开:会话诊断同时发送到主机池位置和"离用户最近的位置",Azure Resource Manager 路径被视为组织信息并存储在地理区域之外,经清理的聚合服务数据则发送到美国。如果监管方坚持桌面本身必须运行在您自己的硬件上,自 2026 年 9 月起正式发布的 基于 Arc 已启用服务器的 Azure Virtual Desktop Hybrid 可以把会话主机留在本地,由 Microsoft 托管的控制平面负责代理,元数据规则同样适用。
Microsoft Entra ID 与 Intune
这是简报中最让人意外的部分。Microsoft Entra ID 是非区域性服务。它的数据驻留页面说,您在创建租户时选择的位置会映射到六个地理位置之一(Australia、Asia/Pacific、EMEA、Japan、North America、Worldwide),并且"设定后无法更改"。加拿大不是一个地理位置,因此 Microsoft 没有记录任何仅限加拿大的目录数据选项;加拿大租户的 Core Store 会在其地理位置内的两个或更多 Azure 区域之间复制。某些组件走得更远:Entra 多重身份验证日志存储在"北美和/或地理位置内",托管标识证书写入 East US 的 Cosmos DB。Intune 的形态相同。它的数据存储页面描述了三个地理区域,外加澳大利亚、印度和瑞士的本地地理区域;其北美地理区域"包含位于美国的数据中心",而加拿大未被列出。您可以在 Tenant administration > Tenant details > Tenant location 读到自己的 Intune 位置,显示类似"North America 0501"。在加拿大隐私评估中,请把身份和设备管理元数据视为存储在美国。
Defender 与 Sentinel
Defender 系列遵循类似模式。Defender for Endpoint 运行于欧盟、英国、美国、澳大利亚、瑞士、印度和阿联酋的数据中心;加拿大租户选择美国,数据在那里保留 180 天。Defender XDR 列出同样的地理区域,并警告"一旦创建,Microsoft Defender 租户无法迁移到其他区域"。您可以在 Settings > Microsoft Defender XDR > Account 下查看自己的位置。Microsoft Sentinel 对加拿大友好得多,因为它建立在您放置的 Log Analytics 工作区之上:Sentinel 驻留页面确认 SIEM 支持 Canada Central 和 Canada East,数据湖仅支持 Canada Central,并说明原始数据留在工作区区域,而对欧洲和以色列以外的工作区,Sentinel"在美国区域处理客户数据"。原始日志留在加拿大,处理在美国进行;而一旦工作区载入 Defender 门户(Azure 门户中的 Sentinel 于 2027 年 3 月 31 日停用后即为必需),事件、警报和配置就存储在 Defender XDR 区域,对加拿大租户而言即美国。
Azure OpenAI 与 Microsoft Foundry
Microsoft 的部署类型页面划定了界线:对所有部署类型,“静态存储的数据保留在指定的 Azure 地理区域”,但推理有所不同。Global 部署可能在任何 Azure 区域处理提示。Data Zone 部署把处理限制在 Microsoft 定义的数据区内,而数据区只有美国、欧盟和亚太;没有加拿大数据区。Standard 和 Regional Provisioned 部署"在客户指定的 Azure 地理区域内"处理。Azure OpenAI Standard(区域性)部署在美洲的区域可用性表列出了 Canada East 而没有 Canada Central,目录较短(撰写时为 gpt-4.1-mini、2024 年 11 月版 gpt-4o 以及 text-embedding 模型),而 Regional Provisioned 同时包含两个加拿大区域。如果您希望模型推理留在加拿大,这就是您的菜单,而且它在设计上就落后于 Global 目录。下文我会展示如何用 Azure Policy 阻止 Global 部署。
Protected B 与加拿大政府指引
联邦读者及其供应商遵循的是一套已发布的框架,而不是某种驻留偏好。加拿大政府基于云的服务安全控制配置文件定义了源自 ITSG-33 的 Protected B、中等完整性、中等可用性(PBMM)基线,并指出其控制清单已被加拿大网络安全中心(CCCS)在 ITSP.50.103 中的 Medium Cloud Control Profile 取代。CCCS 运营云服务提供商 IT 安全评估流程,按该配置文件审查提供商的控制措施。CCCS 自己给出两点提醒:评估不是授权,授权仍由部门决定;评估也"不考虑数据驻留要求"。
Microsoft 的 Canada Protected B 合规页面记录了 Azure Core Services 已依据 2019 年框架协议接受 CCCS 评估,评估报告可供各部门按需索取,并且 Azure 在 Azure Policy 中提供 Canada PBMM 法规合规计划以及公共部门登陆区域参考实现。GC Cloud Guardrails 是操作层:十三条护栏,各部门必须在获得云账户后 30 个工作日内实施。第 05 条"数据位置"要求各部门"制定策略,将敏感的 GC 工作负载限制在批准的地理位置",并证明"对所有可配置的 Protected B 云服务,服务位置位于加拿大境内"。最后那个短语——可配置的——是对 Entra ID、Intune 和 Defender 无法配置到加拿大这一事实的坦率承认,而《服务与数字指南》把将数据存储在加拿大之外的决定权留给部门 CIO。以上均非法律意见,只是您会被问到的那些文件的地图。
面向数据驻留的设计
承诺的价值取决于执行它的配置。以下是我在每个加拿大设计中都会放入的控制措施。
用 Azure Policy 固定区域
在管理组或订阅范围分配内置的 Allowed locations 策略(定义 e56962a6-4747-49cd-b67b-bf8b01975c4c),将 Canada Central 和 Canada East 设为唯一允许的值,并搭配 Allowed locations for resource groups(e765b5de-1225-4ba3-bd56-1ac6695af988)。第一条策略排除了资源组、Azure AD B2C 目录以及使用 global 位置的资源,这正是您需要第二条策略的原因,也是 Front Door 之类的全局服务仍能部署的原因。
az policy assignment create \
  --name "allowed-locations-canada" \
  --display-name "Allowed locations: Canada only" \
  --scope "/providers/Microsoft.Management/managementGroups/<mg-id>" \
  --policy "e56962a6-4747-49cd-b67b-bf8b01975c4c" \
  --params '{"listOfAllowedLocations":{"value":["canadacentral","canadaeast"]}}'
对于 AI 工作负载,再添加一条按 SKU 拒绝 Foundry 部署的自定义策略。Microsoft 在部署类型页面公布了拒绝单个 SKU 的模式;下面这个版本将其反转,只允许两个地理区域内的 SKU:Standard 和 ProvisionedManaged(Regional Provisioned),因此所有 Global 和 Data Zone 部署类型都会被拒绝。
{
  "mode": "All",
  "policyRule": {
    "if": {
      "allOf": [
        { "field": "type", "equals": "Microsoft.CognitiveServices/accounts/deployments" },
        { "field": "Microsoft.CognitiveServices/accounts/deployments/sku.name", "notIn": ["Standard", "ProvisionedManaged"] }
      ]
    },
    "then": { "effect": "deny" }
  }
}
决定副本、备份和日志的去向
当数据不得离开区域时选择 LRS 或 ZRS;当可以接受在配对的加拿大区域保留一份副本时选择 GRS 或 GZRS;两者都让您留在 Geo 内。在与工作负载相同的区域创建 Recovery Services 保管库,并在第一次备份前设定冗余,因为 Microsoft 之后会禁用该选项。把为 Sentinel 供数的 Log Analytics 工作区放在 Canada Central,并记录 Sentinel 的分析处理在美国运行。检查每一条诊断设置和 Event Hub 目标;把加拿大的日志流到某人为试点创建的美国工作区,是很容易发生的事。
Microsoft 365:先验证,再扩展
在做出任何承诺之前先读 Data location 卡片。如果核心服务显示加拿大,产品条款承诺就已生效。如果核心清单之外的工作负载对您的评估很重要,就为 ADR 报价。如果有用户必须留在另一个地理区域,就规划 Multi-Geo 并为每位用户设置 PDL,同时记住 Microsoft 指出,即便租户位于欧盟,Multi-Geo 客户也不在 EU Data Boundary 范围内。
有意识地放置 Cloud PC 和主机池
在 Windows 365 预配策略中(Devices > Provision Cloud PCs > Provisioning policies > Create policy),选择 Microsoft hosted network 会给您一个 Canada 的 Geography 和一个 Region 选项。Microsoft 为了弹性推荐 All default regions within the geography;在加拿大它会解析为 Canada Central,因为那是唯一的预配区域,所以推荐选项与驻留选项是一致的。使用 Azure 网络连接时,由虚拟网络所在区域决定,因此请把该虚拟网络建在 Canada Central。Shared 模式的 Windows 365 Flex 要求指定单一区域。对于 Azure Virtual Desktop,在加拿大区域创建主机池并接受 Geographical 范围;把 FSLogix 配置文件存储以及 MSIX 或 App Attach 共享放在与会话主机相同的区域。Big Hat Group 的 Windows 365 咨询服务有相当多的时间正是花在这些放置决策上。
用 Customer Lockbox 控制支持人员的访问
驻留关乎数据放在哪里;Lockbox 关乎谁能触及它。Customer Lockbox for Microsoft Azure 要求至少 Developer 级别的支持计划,由全局管理员启用,覆盖 Virtual Machines、Storage、SQL Database、AKS、Log Analytics、OpenAI 等服务,并允许订阅 Owner 或 Azure Customer Lockbox Approver for Subscription 角色批准或拒绝工程师的请求,请求在四天后过期。Customer Lockbox for Microsoft 365 包含在 E5 中或作为附加组件提供,覆盖 Exchange Online、SharePoint、OneDrive、Teams、Windows 365 和 Copilot 交互,在 Settings > Org Settings > Security & Privacy > Customer Lockbox 下开启;请求在 12 小时后过期,最多授予四小时访问权限。两者都不覆盖执法机构的请求,Microsoft 另行处理。
全国性员工队伍的延迟现实
数据驻留把一切拉向多伦多或魁北克市。而您的用户也在卡尔加里、温哥华、埃德蒙顿和温尼伯,Microsoft 的区域间延迟表是衡量横跨大陆代价的最佳公开参考。Canada Central 到华盛顿州的 West US 2 中位延迟为 64 毫秒;到 East US 为 18 毫秒。温哥华用户在地理上离那座华盛顿州数据中心比离多伦多更近,因此"仅限加拿大"的桌面设计意味着西部用户要承担东部用户不必承担的横跨大陆往返。对安大略和魁北克的用户来说,两个加拿大区域都是本地的,而两区域之间 13 毫秒的延迟让"Canada Central 为主、Canada East 为恢复副本"的方案毫无痛感。
先测量,再争论。Windows 365 的 Cloud PC 连接质量报告位于 Reports > Cloud PC overview > Connection quality,提供每台设备的往返时间、7 天或 28 天的 P50、可用带宽、所用网关和 UDP 利用率。协议层面,RDP Shortpath 把会话切换到延迟更稳定的 UDP 传输,Microsoft 在 Canada Central 和 Canada East 都运行面向公共网络的 TURN 中继,但中继是按客户端的物理位置选择的,因此温哥华或卡尔加里的用户可能经由 West US 2 而不是加拿大区域中继;请实际测试并记入评估。旧的 Azure Virtual Desktop Experience Estimator 现已重定向到区域延迟表,所以用户到区域的数字请依靠您自己的测量,而不是 Microsoft 的估算。
常见错误
- 不查看卡片就相信租户的国家设置。从美国地址创建的租户,或由经销商创建的租户,常常落在美国地理区域,不经过迁移计划无法移动。
- 假设"加拿大"覆盖身份和终端。Entra ID、Intune、Defender for Endpoint 和 Defender XDR 没有加拿大位置。请在评估中如实说明。
- 为了可用性把 Canada East 设为主区域。它没有可用性区域。区域冗余服务用 Canada Central,Canada East 作为配对。
- 默认为 Azure OpenAI 选择 Global Standard。它最便宜、最新,但在任何地方处理。Canada East 提供区域性 Standard 是有原因的。
- 为了延迟把 Azure Virtual Desktop 部署到美国区域,却忘了元数据会跟着走。East US 的主机池会把元数据存储在美国地理区域。
- 任由诊断设置漂移。概念验证时在 East US 2 创建的一个 Log Analytics 工作区,可能悄悄收集一年的加拿大日志。
- 把数据驻留与 EU Data Boundary 混为一谈。加拿大租户获得的是存储承诺,不是处理边界。评估应据此撰写。
- 因为数据"在加拿大"就跳过 Customer Lockbox。位置并不控制支持人员的访问;Lockbox 才控制。
应对措施
- 导出租户的 Data location 卡片和 Intune 的 Tenant location,并把两者记录在隐私评估中。
- 在顶层管理组分配 Allowed locations 和 Allowed locations for resource groups,值为
canadacentral和canadaeast,先用 Audit 模式,再切换为 Deny。 - 用 Azure Resource Graph 盘点加拿大之外的现有资源,逐项决定迁移、记录还是停用。
- 有意识地设置存储冗余:Canada Central 上的单区域驻留用 ZRS,可接受魁北克市副本时用 GRS 或 GZRS。
- 按区域创建 Recovery Services 保管库,并在第一个备份作业之前设好正确的冗余。
- 把 Sentinel 工作区放在 Canada Central,并记录分析处理位于美国。
- 确认 Windows 365 预配策略解析到 Canada Central,并且任何 Azure 网络连接都使用加拿大的虚拟网络。
- 在同一个加拿大区域创建 Azure Virtual Desktop 主机池、配置文件存储和应用共享。
- 对于 Copilot,逐字记录产品条款的存储承诺和处理声明,并决定 ADR 是否能为您的评估增添任何价值。
- 对于 Azure OpenAI,通过策略拒绝除
Standard和ProvisionedManaged之外的所有部署 SKU,并在模型清单允许的范围内基于 Canada East 的 Standard 或 Regional Provisioned 构建。 - 为 Azure 和 Microsoft 365 启用 Customer Lockbox,并指定与提交支持工单的人员不同的审批者。
- 对于公共部门项目,把设计映射到十三条 GC Cloud Guardrails,并通过所在部门索取 CCCS 评估报告。
需要帮手吗?Big Hat Group 为美国和加拿大的组织提供 Azure 咨询,从现有租户的驻留审查到完整的加拿大登陆区域。我们总部位于卡尔加里,以加元开具发票,采购流程和数据一样本地化。预约咨询电话,聊聊您的环境。
参考资料
- Azure 区域列表
- Azure 区域配对与非配对区域
- 什么是 Azure 可用性区域?
- Azure 中的数据驻留
- Azure 网络往返延迟统计
- Azure Storage 冗余
- 创建和配置 Recovery Services 保管库
- Log Analytics 工作区概述
- Microsoft 365 数据中心位置
- Microsoft 365 产品条款数据驻留
- Advanced Data Residency 概述
- Microsoft 365 Multi-Geo 概述
- Microsoft 365 Copilot 产品的数据驻留
- Microsoft Copilot 的数据、隐私和安全
- 什么是 EU Data Boundary?
- Windows 365 要求
- Windows 365 中的隐私与数据
- 为 Windows 365 创建预配策略
- Cloud PC 连接质量报告
- Azure Virtual Desktop 的数据位置
- Azure Virtual Desktop 服务架构与弹性
- RDP Shortpath
- Microsoft Entra ID 与数据驻留
- Intune 数据存储与处理
- Defender for Endpoint 数据存储与隐私
- Microsoft Defender XDR 的数据保留与数据安全
- Microsoft Sentinel 的地理可用性与数据驻留
- Microsoft Foundry 模型的部署类型
- Azure 销售的 Foundry 模型的区域可用性
- Azure Policy 内置策略:Allowed locations
- Azure Policy 内置策略:Allowed locations for resource groups
- Customer Lockbox for Microsoft Azure
- Customer Lockbox 请求(Microsoft 365)
- Canada Protected B - Azure 合规性
- 加拿大政府基于云的服务安全控制配置文件
- CCCS 云服务提供商 IT 安全评估流程(ITSM.50.100)
- GC Cloud Guardrails