
매주 같은 IT 책임자에게서 같은 시간대에 세 가지 질문이 제 받은 편지함에 도착합니다. 직원이 고객 데이터를 챗봇에 붙여넣는 것을 막을 수 있는지, 이미 비용을 지불한 도구를 쓰게 할 수 있는지, 그리고 정말로 Copilot 준비가 되었는지입니다. 7월에 Intune 2606의 ChatGPT, 라이선스, Android AI 에이전트 변경 사항을 정리했을 때 그 글은 몇 달 동안 미국 검색 트래픽을 계속 끌어들였고, 독자들이 릴리스 노트가 아니라 AI 준비 관점에서 Intune을 보고 싶어 한다는 것을 알려 주었습니다. 이 가이드는 그 영구 버전입니다. 각 Microsoft 365 플랜이 제공하는 것을 정리하고, Windows, Edge, iOS, Android에서 소비자 AI를 제어하는 방법을 차례로 살피고, Microsoft가 실제로 문서화한 Copilot 요구 사항을 나열하며, 단계별 계획과 보안 팀이 받아들일 월간 보고서로 마무리합니다. 여기 적힌 모든 설정 이름, 버전 번호, 라이선스 항목은 2026년 10월 Microsoft Learn에서 확인한 것이며, 제 의견을 덧붙이는 곳에서는 그렇게 밝힙니다.
IT가 받는 세 가지 질문
막을 수 있는가?
대체로 가능합니다. 다만 “막는다"는 말이 회사 노트북, BYOD 휴대폰, 브라우저 탭에서 각각 다른 의미라는 점은 솔직히 말해야 합니다. Windows와 macOS에서는 Microsoft Defender for Cloud Apps와 Defender for Endpoint 네트워크 보호, 그리고 Edge for Business의 Microsoft Purview 인라인 DLP를 통해 실제로 차단할 수 있습니다. 휴대폰에서는 Intune 앱 보호 정책(APP)이 앱을 제거하는 대신 앱 안의 업무 데이터를 보호하며, 이것이 회사 소유가 아닌 디바이스에 맞는 올바른 모델입니다.
안전하게 허용할 수 있는가?
가능하며, 엔지니어링 노력의 대부분이 여기에 들어갑니다. Microsoft는 Microsoft Copilot 모바일 앱과 ChatGPT for Intune을 보호 앱으로 만들었고, Edge에는 Copilot 정책이 완비되어 있으며, Apple은 선언적 디바이스 관리(DDM)를 통해 Apple Intelligence를 노출하고, Purview는 Copilot 자체가 레이블이 지정된 콘텐츠를 읽지 못하게 할 수 있습니다. 안전한 허용은 구성 프로젝트이지 구매 프로젝트가 아닙니다.
Copilot 준비가 되었는가?
준비는 사람들이 생각하는 것보다 엔드포인트와 관련이 적습니다. Microsoft의 Copilot 요구 사항은 라이선스, ID, Microsoft 365 Apps 빌드, 사서함, 네트워크 경로에 관한 것입니다. 엔드포인트 팀의 역할은 Windows와 Microsoft 365 Apps를 최신으로 유지하고, Copilot+ PC 관련 결정(무엇보다 Recall)을 내리고, 라이선스를 할당하기 전에 Purview 팀이 해야 할 일을 깔끔한 목록으로 넘기는 것입니다. 아래에서 각각을 다룹니다.
라이선스 맵: AI 거버넌스를 위해 각 플랜이 제공하는 것
Intune은 세 가지 플랜으로 판매됩니다. Intune 라이선스 문서에 따르면 Plan 1은 기본 서비스이고, Plan 2는 Plan 1 위에 고급 엔드포인트 관리를 추가하며, Intune Suite는 고급 관리 및 보안 기능을 통합하고 Plan 2를 포함합니다. Microsoft의 Intune 플랜 및 가격 페이지는 Plan 1이 Microsoft 365 E3, E5, EMS E3/E5에 포함된다고 나열하고, Plan 2를 사용자당 월 4.00달러, Suite를 10.00달러(연간 결제)로 책정하며, 2026년 7월부터 일부 고급 기능이 Microsoft 365 E3와 E5에 포함된다고 명시합니다.
예산에 중요한 것은 2026년 7월의 변화입니다. 서비스 릴리스 2606의 Intune 새로운 기능 항목은 Microsoft 365 E3에 Remote Help, Advanced Analytics, Intune Plan 2가 추가되고, Microsoft 365 E5에는 여기에 Endpoint Privilege Management, Enterprise Application Management, Microsoft Cloud PKI가 더해지며, 변경이 테넌트에 적용되기 30일 전에 Microsoft 365 관리 센터에 알림이 게시된다고 설명합니다.
| 플랜 | Intune 자격 | AI 거버넌스에 중요한 기능 | Copilot 라이선스 |
|---|---|---|---|
| Microsoft 365 E3 | Intune Plan 1. 2026년 7월부터 Remote Help, Advanced Analytics, Intune Plan 2도 포함 | 설정 카탈로그, 앱 보호 정책, 컴플라이언스 정책, Tunnel for MAM, 디바이스 쿼리(Advanced Analytics) | Microsoft Copilot 추가 기능의 적격 선행 라이선스 |
| Microsoft 365 E5 | E3의 모든 것에 2026년 7월부터 Endpoint Privilege Management, Enterprise App Management, Cloud PKI 추가 | Defender for Cloud Apps와 Defender for Endpoint 앱 차단, Edge for Business의 Microsoft Entra 연결 앱용 Purview 브라우저 DLP 추가 | Microsoft Copilot 추가 기능의 적격 선행 라이선스 |
| Microsoft 365 E7 | E5와 동일 | E5와 동일 | Microsoft Copilot 포함 |
| Microsoft 365 F1 및 F3 | Microsoft의 현장 근로자 디바이스 지침은 Intune MDM, MAM, 공유 디바이스 모드를 기반으로 함. 계약상 Intune 자격은 Intune 플랜 및 가격 페이지에서 확인 | BYOD용 앱 보호 정책, Teams와 공유 Android 또는 iOS 디바이스용 공유 디바이스 모드 | Microsoft Copilot 추가 기능의 적격 선행 라이선스 |
| Microsoft 365 Business Premium(최대 300명) | Intune Plan 1 | 설정 카탈로그, 앱 보호 정책, 컴플라이언스 정책, Defender for Business 디바이스 상태 | Microsoft Copilot Business 적격 |
| Intune Suite 추가 기능(정가 사용자당 월 10.00달러) | Endpoint Privilege Management, Enterprise App Management, Advanced Analytics, Remote Help, Cloud PKI. Plan 2 포함 | E5로 가지 않고 EPM과 EAM을 원하는 E3 테넌트용 | 해당 없음 |
각 행의 출처는 다음과 같습니다. Microsoft Copilot 라이선스 옵션 페이지는 E7이 Microsoft Copilot을 포함하고 E3, E5, F1, F3, Business 플랜이 적격 선행 라이선스라고 나열합니다. Business Premium 디바이스 관리 문서는 Business Premium에 Microsoft Intune Plan 1이 포함된다고 명시합니다. Defender for Cloud Apps 거버넌스 문서는 Defender for Cloud Apps와 Endpoint 또는 Microsoft 365 E5를 요구합니다. Purview 브라우저 DLP 문서는 Edge for Business의 Microsoft Entra 연결(관리되는) 앱과 관리되지 않는 AI 앱을 다룹니다. Purview 서비스 설명은 브라우저 DLP를 Microsoft 365 E5, Purview Suite, E5 Information Protection and Governance에 포함된 것으로 나열하며, 타사 AI 사이트에 대한 Purview 지침은 종량제 청구 요구 사항을 추가합니다. 사람들이 놓치는 라이선스 항목이 하나 더 있습니다. Intune의 Security Copilot 개요에 따르면 Intune 관리 센터 자체의 Copilot은 Security Copilot에 포함되어 보안 컴퓨팅 단위로 소비되며 Intune 전용 라이선스는 없습니다.
관리되는 디바이스에서 소비자 AI 제어하기
Windows: WindowsAI CSP와 설정 카탈로그
Microsoft는 Windows AI 제어를 WindowsAI 정책 CSP로 통합했고, Intune 설정 카탈로그는 이를 Windows AI 범주로 노출합니다(2603 릴리스 노트는 그곳에 Windows AI > Remove Microsoft Copilot App을 나열합니다). 제가 모든 관리 플릿에 설정하는 정책은 다음과 같습니다.
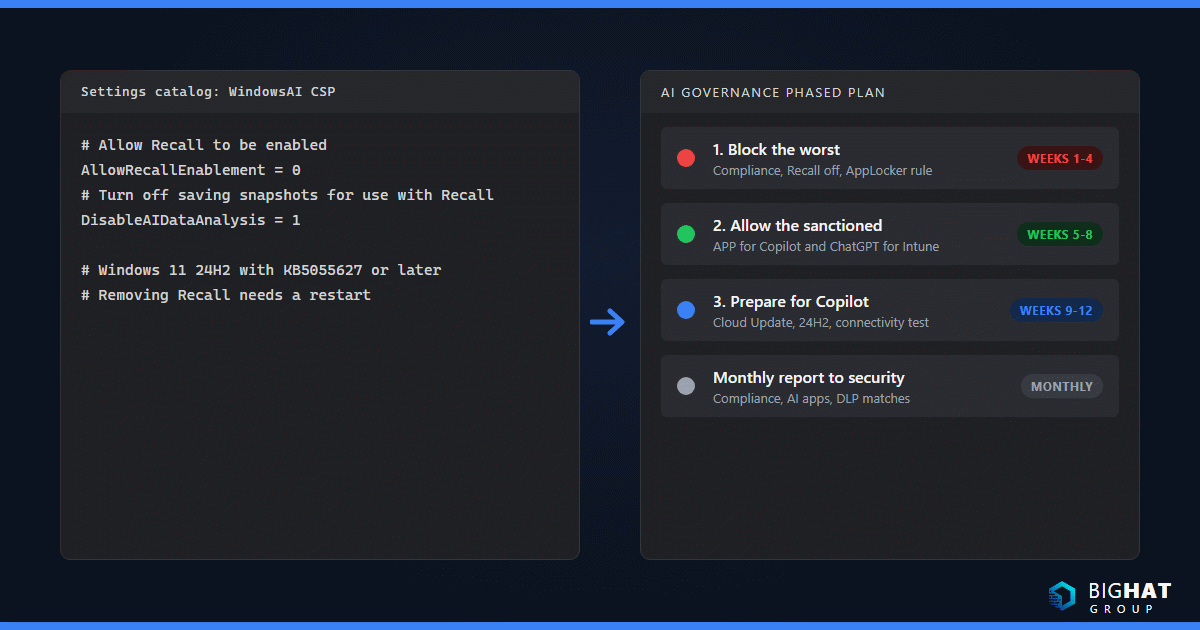
- Allow Recall to be enabled(
AllowRecallEnablement). 디바이스 범위, Windows 11 버전 24H2와 KB5055627(10.0.26100.3915) 이상. 0으로 설정하면 Recall 구성 요소가 비활성화되고 비트가 제거되며 다시 시작이 필요합니다. Microsoft의 Recall 관리 문서는 관리되는 디바이스에서 Recall이 기본적으로 비활성화되고 제거되며 사용자가 스스로 켤 수 없다고 명시하므로 이 정책은 이중 안전장치입니다. 그래도 상태를 감사할 수 있도록 설정합니다. - Turn off saving snapshots for use with Recall(
DisableAIDataAnalysis). 디바이스 또는 사용자 범위. 값 1은 스냅샷 저장을 비활성화하고 기존 스냅샷을 삭제합니다. - Remove Microsoft Copilot App(
RemoveMicrosoftCopilotApp). Windows 11 버전 24H2 이상. Microsoft 365 Copilot 앱과 Microsoft Copilot 앱이 모두 설치되어 있고, 사용자가 설치한 것이 아니며, 최근에 실행되지 않은 경우에만 소비자용 Microsoft Copilot 앱을 제거합니다. CSP 참조는 28일, Intune 2603 릴리스 노트는 14일이라고 하니 테스트하고 헬프데스크에 날짜를 약속하지 마세요. - Set Copilot Hardware Key(
SetCopilotHardwareKey). 사용자 범위, Windows 11 버전 22H2와 KB5044380 이상. Copilot 키가 열어야 할 앱의 AUMID를 받습니다. Microsoft Copilot 앱에 대한 Microsoft의 예시는Microsoft.MicrosoftOfficeHub_8wekyb3d8bbwe!Microsoft.MicrosoftOfficeHub입니다. - 그림판용 Disable Cocreator, Disable generative fill, Disable Image Creator(
DisableCocreator,DisableGenerativeFill,DisableImageCreator). 디바이스 범위, Windows 11 22H2(10.0.22621.4870) 및 24H2(10.0.26100.3360) 이상.
주의할 점이 두 가지 있습니다. 첫째, 예전의 Turn off Windows Copilot(TurnOffWindowsCopilot) 정책은 사용 중단으로 표시되어 있으며, Windows Copilot 관리 문서는 대신 AppLocker 게시자 규칙을 사용하라고 안내합니다. 게시자는 CN=MICROSOFT CORPORATION, O=MICROSOFT CORPORATION, L=REDMOND, S=WASHINGTON, C=US, 패키지 이름은 MICROSOFT.COPILOT, 버전은 모두입니다. AppLocker 규칙은 소비자 앱의 설치를 막고 이미 있는 경우 실행을 차단합니다. 둘째, Windows가 Microsoft Entra 사용자의 작업 표시줄에 고정하는 Microsoft Copilot 앱은 이전에 Microsoft 365 앱으로 알려졌던 앱이며, 그 안의 Microsoft Copilot Chat은 엔터프라이즈 데이터 보호와 함께 추가 비용 없이 제공됩니다. 소비자 앱 제거는 Copilot Chat 제거와 다르며, Copilot Chat 고정은 Microsoft 365 관리 센터에서 제어합니다.
스크립트로 디바이스에서 소비자 앱을 정리해야 한다면 Microsoft는 다음을 문서화하고 있습니다.
$packageFullName = Get-AppxPackage -Name "Microsoft.Copilot" | Select-Object -ExpandProperty PackageFullName
Remove-AppxPackage -Package $packageFullName
Microsoft Edge: Copilot 및 생성형 AI 정책
소비자 AI 사용의 대부분은 Edge for Business에서 일어나며, Microsoft는 Edge 정책 참조에 전용 정책 집합을 게시합니다. Intune 서비스 릴리스 2607은 최신 Copilot 정책을 Windows 설정 카탈로그의 Devices > Manage devices > Configuration > Create > New policy > Windows 10 and later > Settings catalog > Microsoft Edge에 추가했습니다. 제가 구성하는 정책은 다음과 같습니다.
Microsoft365CopilotChatIconEnabled(Edge 139 이상)는 Entra 프로필에서 Edge for Business 도구 모음에 Microsoft 365 Copilot Chat 아이콘을 표시할지 제어합니다.HubsSidebarEnabled페이지에 따르면 Edge 141부터는 이것이 도구 모음의 Copilot 버튼을 제어하는 유일한 정책이므로 그 목적으로 사이드바 정책을 쓰는 것은 중단하세요.EdgeEntraCopilotPageContext(Edge 130 이상)는 사이드 창의 Copilot이 Entra 프로필에서 페이지 콘텐츠, 검색 기록, 비디오 자막을 읽을 수 있는지 결정합니다. EU 외 지역에서는 기본적으로 켜져 있고 EU 내에서는 기본적으로 꺼져 있으며, 설정과 무관하게 Copilot은 DLP 정책으로 보호되는 페이지를 읽을 수 없습니다.AllowBrowsingWithCopilot(Edge 148 이상)와BrowsingWithCopilotAllowList,BrowsingWithCopilotBlockList. Browsing with Copilot은 활성 Microsoft 365 Copilot 구독이 있는 사용자에게만 동작하고 기본적으로 꺼져 있으며 허용 목록을 채우기 전까지는 사실상 비활성 상태입니다.CopilotNewTabPageEnabled,ComposeInlineEnabled(Microsoft 365 Copilot 작성 지원),EdgeHistoryAISearchEnabled,AIGenThemesEnabled,GenAILocalFoundationalModelSettings,BuiltInAIAPIsEnabled,CopilotCoworkToolActionsEnabled가 생성형 AI 그룹을 구성합니다. 각 정책을 사용 규정과 대조해 검토하세요.- Android 및 iOS용 Edge(버전 123 이상)에서 유일한 스위치는
EdgeCopilotEnabled이며 Intune 앱 구성 정책으로 배포합니다.
모바일: AI 도우미용 앱 보호 정책
보호 앱 목록은 Intune의 AI 이야기가 실용적으로 바뀐 지점입니다. Intune 보호 앱 참조는 Android와 iOS의 Microsoft Copilot 앱을 APP 핵심 설정, 조직 허용 계정, 조직 데이터 알림(iOS 2.72 이상)을 지원하는 Microsoft 앱으로, iOS의 ChatGPT for Intune을 앱 보호 정책을 지원하는 파트너 앱으로 나열합니다. 목록에 있는 다른 AI 관련 파트너 앱으로는 Notta for Intune, Jump AI, DeepL for Intune, Harvey AI가 있습니다. 2606 릴리스 노트는 단순히 “ChatGPT를 이제 Microsoft Intune의 보호 앱으로 사용할 수 있습니다"라고만 적혀 있으며, 목록의 2026년 10월 개정판 기준으로 ChatGPT 항목에는 App Store 링크만 있으므로 Android 지원은 등재될 때까지 약속하지 마세요.
AI 도우미를 가두는 iOS/iPadOS 앱 보호 정책 설정은 다음과 같습니다.
- Send Org data to other apps를 Policy managed apps로 설정합니다. All Apps로 두지 않으면 Spotlight 검색과 Siri 단축어도 차단됩니다.
- Save copies of org data를 Block으로 설정하고 Allow user to save copies to selected services를 OneDrive와 SharePoint로 제한합니다.
- Restrict cut, copy and paste between other apps를 Policy managed apps 또는 Policy managed with paste in으로 설정합니다.
- Genmoji, Writing Tools, Screen capture를 Block으로 설정합니다. 이 독립 설정에는 Xcode 15용 Intune App SDK v19.7.12 이상 또는 Xcode 16용 v20.4.0 이상이 필요하며, Intune 공지는 Send Org data to other apps가 이미 All apps 이외의 값이었다면 기존 동작을 유지하기 위해 세 설정이 기본적으로 Block이 된다고 설명합니다.
- 조건부 시작: Min OS version, Min app version, Jailbroken/rooted devices, Max allowed device threat level에 Block access 또는 Wipe data를 적용합니다.
최소 앱 버전에 유의하세요. Android용 Intune 앱은 이제 버전 2025.11.01을 강제하며, Min app version 조건부 시작 규칙이 있는 APP 정책이 AI 지원 앱을 이 설정을 준수하는 SDK 빌드에 유지하는 방법입니다.
Defender for Cloud Apps로 검색 및 차단
보이지 않는 것은 통제할 수 없습니다. Microsoft의 AI 보안 검색 지침은 Defender for Cloud Apps 카탈로그에 Generative AI 범주가 있고 천 개 이상의 AI 관련 앱이 각각 90개 이상의 요소에 걸친 위험 평가를 갖고 있다고 설명합니다. 생성형 AI 앱 관리 문서가 경로를 알려 줍니다. Microsoft Defender portal > Cloud apps > Cloud app catalog로 이동한 뒤 Category 필터를 Generative AI로 설정합니다. 앱에 Unsanctioned 태그를 지정하고 Defender for Endpoint 통합이 켜져 있으면(Settings > Cloud Apps > Cloud Discovery > Microsoft Defender for Endpoint > Enforce app access 및 Defender XDR의 Custom network indicators) 온보딩된 Windows, macOS, Android, iOS, Linux 디바이스에서 Microsoft Defender Antivirus 네트워크 보호가 해당 도메인을 차단합니다. Microsoft는 종단 간 최대 3시간을 제시합니다. Monitored 태그는 사용자에게 경고하고 구성 가능한 시간 동안 우회를 허용하며, 범위가 지정된 프로필로 특정 디바이스 그룹만 차단할 수 있습니다. 전제 조건은 Defender for Cloud Apps와 Endpoint 또는 Microsoft 365 E5이며 실시간 보호, 클라우드 제공 보호, 차단 모드의 네트워크 보호가 필요합니다. Category equals Generative AI 조건의 앱 검색 정책을 추가해 새 도구가 나타난 주에 알림을 받으세요.
제어 맵
| 제어 | 플랫폼 | 정책 경로 |
|---|---|---|
| Recall 제거 및 스냅샷 중지 | Windows 11 24H2(KB5055627) 이상 | 설정 카탈로그, WindowsAI CSP AllowRecallEnablement = 0 및 DisableAIDataAnalysis = 1 |
| 소비자용 Microsoft Copilot 앱 제거 | Windows 11 24H2 이상 | Settings catalog > Windows AI > Remove Microsoft Copilot App |
| 소비자용 Copilot 앱 설치 방지 | Windows 10 및 11 | AppLocker 게시자 규칙, 패키지 MICROSOFT.COPILOT(사용 중단된 TurnOffWindowsCopilot 대체) |
| Copilot 키가 여는 앱 선택 | Windows 11 22H2(KB5044380) 이상 | WindowsAI CSP SetCopilotHardwareKey(사용자 범위, AUMID) |
| 그림판 Cocreator, 생성형 채우기, Image Creator 끄기 | Windows 11 22H2 및 24H2 | WindowsAI CSP DisableCocreator, DisableGenerativeFill, DisableImageCreator |
| Edge 도구 모음에서 Copilot 숨기기 또는 표시 | Edge 139 이상(Windows, macOS) | Settings catalog > Microsoft Edge > Microsoft365CopilotChatIconEnabled |
| Edge 사이드바의 Copilot이 페이지 콘텐츠를 읽지 못하게 함 | Edge 130 이상 | EdgeEntraCopilotPageContext |
| 승인된 도메인에서만 Browsing with Copilot 허용 | Edge 148 이상 | AllowBrowsingWithCopilot과 BrowsingWithCopilotAllowList |
| Edge 모바일에서 Copilot 끄기 | Edge 123 이상(Android, iOS) | 앱 구성 정책, EdgeCopilotEnabled |
| Microsoft Copilot과 ChatGPT for Intune 안의 업무 데이터 보호 | iOS/iPadOS(두 앱 모두), Android(Microsoft Copilot만) | Apps > Protection 앱 보호 정책: 데이터 전송, 다른 이름으로 저장, 잘라내기/복사/붙여넣기, Genmoji, Writing Tools, 화면 캡처(iOS) |
| 관리되는 앱이 디바이스 내 AI 에이전트에 기능을 노출하지 못하게 함 | Android Enterprise 완전 관리형, 전용, 회사 소유 업무 프로필 | Settings catalog > Android Enterprise > Applications > Block apps from exposing app functions |
| Apple Intelligence 기능 통제 | iOS/iPadOS, macOS | Settings catalog > Declarative Device Management (DDM) > Intelligence Settings 및 External Intelligence Settings |
| SaaS 생성형 AI 앱 검색 및 차단 | Defender for Endpoint에 온보딩된 Windows, macOS, Android, iOS, Linux | Defender portal > Cloud apps > Cloud app catalog > Category: Generative AI, Unsanctioned 태그 |
| 소비자 AI 사이트로 전송되는 민감한 텍스트 또는 파일 차단 | Intune 관리 Windows 10/11, Edge for Business 144 이상 | Purview portal > Data loss prevention > Policies > Inline web traffic > Edge for Business > All unmanaged AI apps |
| OpenClaw 같은 로컬 AI 에이전트 찾기 및 방해 | Windows | 속성 카탈로그 Local AI Agent 엔터티와 Local AI Agent Baseline - OpenClaw (Preview) 기준선 |
Copilot 준비
라이선스, ID, 사서함 전제 조건
Microsoft는 2026년에 Microsoft 365 Copilot을 Microsoft Copilot으로, Microsoft 365 Copilot Chat을 Microsoft Copilot Chat으로 이름을 바꾸었고 관리 문서는 이제 새 이름을 사용합니다. 요구 사항 문서는 라이선스가 있는 Copilot에는 적격 Microsoft 365 구독과 Microsoft Copilot 라이선스가 필요하고, Copilot Chat은 적격 사용자에게 추가 기능 없이 제공되며, 모든 사용자에게 Microsoft Entra ID의 회사 또는 학교 계정이 필요하고, 사서함 기반 환경에는 Exchange Online의 기본 사서함이 필요하다고 명시합니다. Copilot은 Microsoft 365 Apps for enterprise의 디바이스 기반 라이선스로는 제공되지 않으며 그룹 사서함은 범위 밖입니다. AI Administrator 역할은 Global Administrator 없이 Copilot 관리를 제공합니다. 헬프데스크가 문제를 듣기 전에 Copilot License Details 진단으로 사용자를 검증하세요.
Microsoft 365 Apps, 업데이트 채널, 업데이트 링
Office Feature Updates 예약 작업이 정기 일정에 따라 실행되고 네트워크 엔드포인트에 도달해야 Word, Excel, PowerPoint, OneNote에서 Copilot이 켜집니다. Microsoft 365 Apps를 최신으로 유지하세요. Microsoft의 채널 변경 지침은 Microsoft 365 Apps 관리 센터의 Cloud Update 프로필을 권장하며, Intune의 대안은 Settings catalog > Microsoft Office 2016 (Machine) > Updates > Update Channel입니다. 같은 페이지의 2026년 7월 변경 사항에 유의하세요. Semi-Annual Enterprise Channel은 이제 Monthly Enterprise Channel과 같은 기준으로 매월 기능 및 보안 업데이트를 받으므로 오래된 반기 빌드는 더 이상 예전 같은 구조적 장애물이 아닙니다.
Windows 자체의 경우 위의 Recall 및 Copilot+ 정책에는 특정 누적 업데이트가 적용된 Windows 11 버전 24H2가 필요합니다. Intune의 Windows 업데이트 관리는 지연과 기한을 위한 업데이트 링, 디바이스를 Windows 11 24H2 같은 버전에 고정하는 기능 업데이트 정책, 신속 배포와 핫패치가 포함된 품질 업데이트 정책을 제공합니다. 기능, 품질, 드라이버 업데이트 정책은 Windows Autopatch가 조율하며 Microsoft Entra 등록 디바이스에서는 지원되지 않으므로 BYOD Windows는 업데이트 링만 사용합니다.
네트워크 전제 조건
디바이스와 네트워크 장비에서 *.cloud.microsoft 도메인 전체를 허용하세요. Microsoft는 그 하위의 특정 애플리케이션 URL만 허용하는 것을 명시적으로 지원하지 않습니다. TLS 검사와 공격적인 프록시 시간 제한이 Copilot을 망가뜨리므로 사용자 디바이스에서 *.office.com, *.cloud.microsoft, copilot.cloud.microsoft로의 WebSocket Secure(WSS) 연결을 확인하세요. 웹용 Word, Excel, PowerPoint에는 타사 쿠키가 필요하고, Copilot Chat 링크 검사에는 Edge 또는 Chrome CookiesAllowedForUrls 정책에 [*.]safelinks.protection.outlook.com이 필요합니다. Microsoft는 connectivity.m365.cloud.microsoft/copilot에서 Copilot 연결 테스트를 제공합니다. 라이선스를 하나라도 할당하기 전에 대표적인 사무실과 대표적인 가정에서 실행하세요.
Copilot+ PC: Recall 및 Click to Do 결정
Copilot+ PC 개발자 가이드에 따르면 Copilot+ PC는 초당 40조 회 이상의 연산이 가능한 NPU를 갖춘 Windows 11 하드웨어이며, Microsoft는 이제 비즈니스용 Surface Copilot+ PC를 판매합니다. 거버넌스 결정은 하드웨어 교체와 함께 찾아옵니다.
- Recall. 최소 요구 사항은 Secured-core 표준을 충족하는 Copilot+ PC, 40 TOPS NPU, 16GB RAM, 논리 프로세서 8개, 최소 50GB의 여유 공간이 있는 256GB 저장소(25GB 미만이면 저장이 일시 중지됨), 디바이스 암호화 또는 BitLocker, 생체 인식이 포함된 Windows Hello Enhanced Sign-in Security입니다. 관리되는 디바이스에서는 Allow Recall to be enabled를 사용하도록 설정하고 Turn off saving snapshots for Recall을 사용하지 않도록 설정하지 않는 한 꺼져 있고 제거되어 있으며, 그렇게 하더라도 각 사용자가 직접 옵트인해야 하고 IT가 누군가를 대신해 스냅샷 저장을 시작할 수는 없습니다. 허용하기로 했다면 Enterprise 및 Education 전용 제어를 사용하세요. Set maximum storage for snapshots used by Recall(10에서 150GB), Set maximum duration for storing snapshots used by Recall(30에서 180일), Set a list of URIs to be filtered from snapshots for Recall, Set a list of apps to be filtered from snapshots for Recall입니다. Remote Desktop Connection, VMConnect, Azure Virtual Desktop MSI 클라이언트, RAIL 세션은 기본적으로 필터링되며, 나머지에 대해서는 Microsoft가 Azure Virtual Desktop과 Windows 365의 화면 캡처 보호를 안내합니다.
- Recall DLP. Windows 11 24H2와 KB5065789부터 Set Data Loss Prevention Provider(
SetDataLossPreventionProvider)를 통해 Recall이 DLP 공급자에 질의하고 스냅샷에서 문제가 되는 창만 제외할 수 있습니다. 현재 지원되는 유일한 공급자는 Microsoft Purview endpoint DLP이며, 문서화된 값은key:HKEY_LOCAL_MACHINE\software\microsoft\windows defender; value:InstallLocation; binary:endpointdlp.dll; minversion:4.18.25080.5입니다. - Click to Do. Copilot+ PC와 적격 Windows 365 Cloud PC에서 기본적으로 켜져 있고 스크린샷을 로컬에서 분석하며, Click to Do 관리 문서에 따라 Disable Click to Do(
DisableClickToDo)로 제어합니다. 이 정책은 Recall 내부의 Click to Do에는 영향을 주지 않으며, CSP 참조는 여전히DisableClickToDo를 Windows Insider Preview 빌드 대상으로 나열하므로 의존하기 전에 파일럿하세요.
Purview 팀에 넘길 데이터 보호 전제 조건
Microsoft는 안전하고 통제된 기반을 필수가 아니라 “강력히 권장"이라고 표현하는데, 바로 그곳에서 Copilot 프로젝트가 멈춥니다. Microsoft 365 Copilot용 DLP 문서에서 가져온 다음 목록을 Purview 팀에 넘기세요. Microsoft Copilot, Copilot Chat, and Copilot Cowork 위치에 Content contains > Sensitivity labels를 사용하는 정책으로 Copilot과 Cowork가 레이블이 지정된 파일과 전자 메일(2025년 1월 1일 이후 발송)을 처리하지 못하게 합니다. Content contains > Sensitive information types와 Prevent Copilot from processing content > Processing prompts 작업이 있는 규칙으로 은행 계좌 번호 같은 내용을 담은 프롬프트를 거부합니다(미리 보기). 형제 작업인 Performing Web Searches로 민감한 프롬프트가 외부 웹 그라운딩에 쓰이지 않게 합니다. 미리 보기 조건인 Email is received from > External users로 프롬프트 주입 제어 차원에서 외부 메일을 그라운딩에서 제외합니다. 이 위치는 Custom 템플릿에서만 사용할 수 있고 다른 위치와 결합할 수 없으며 프롬프트에 업로드된 파일은 검사하지 않고 적용에 최대 4시간이 걸립니다. 라이선스를 실제 배포하기 전에 SharePoint Advanced Management와 함께 과잉 공유 정리를 진행하세요.
디바이스의 AI 에이전트
보호 앱과 AI 도우미용 MAM
승인된 도우미에 대한 패턴은 단순합니다. Microsoft Copilot 앱과 ChatGPT for Intune에 위에서 설명한 APP를 적용하고, 로그인에 Microsoft Entra 계정을 요구하며, 조건부 액세스로 등록되지 않은 휴대폰에 앱 보호 정책을 요구합니다. 앱 보호 정책 개요는 설정을 세 가지 데이터 보호 프레임워크 수준으로 구성합니다. 저는 AI 앱을 수준 2(데이터 유출 방지와 최소 OS)에서 시작하고 규제 데이터를 다루는 사용자는 Mobile Threat Defense가 포함된 수준 3으로 옮깁니다.
Android AI 에이전트 제어
서비스 릴리스 2606은 Android Enterprise 설정 카탈로그의 Applications 아래에 Block apps from exposing app functions를 도입했습니다. True이면 완전 관리형 디바이스의 앱과 회사 소유 디바이스의 업무 프로필 안의 앱이 앱 기능, 즉 다른 앱과 디바이스 내 도우미 또는 AI 에이전트가 앱 안에서 호출할 수 있는 프로그래밍 방식 작업을 노출하지 못하게 됩니다. 완전 관리형, 전용, 회사 소유 업무 프로필 디바이스에 적용되며 개인 소유 업무 프로필에는 적용되지 않습니다. 저는 재무, 법무, 경영진 그룹에 먼저 설정하고 앱 소유자가 아무것도 깨지지 않는다고 확인할 때까지 현장 공유 디바이스에서는 꺼 둡니다.
iOS/iPadOS 및 macOS의 Apple Intelligence
서비스 릴리스 2603(2026년 3월 30일 주)부터 설정 카탈로그에는 Declarative Device Management (DDM) > Intelligence Settings가 있으며 Allow Apple Intelligence Report, Allow Genmoji, Allow Image Playground, Allow Image Wand, Allow Personalized Handwriting Results, Allow Visual Intelligence Summary, Allow Writing Tools, Mail > Allow Smart Replies, Mail > Allow Summary, Notes > Allow Transcription, Notes > Allow Transcription Summary, Safari > Allow Summary, Force On Device Only Dictation, Force On Device Only Translation과 함께 ChatGPT 통합을 위한 Allow Sign In 및 Allowed Workspace IDs가 있는 External Intelligence Settings가 포함됩니다. macOS는 약간 더 짧은 목록을 받습니다. 서비스 릴리스 2605는 기한을 추가했습니다. OS 26.4에서 Apple이 MDM 제한 페이로드의 여러 인텔리전스 관련 설정을 사용 중단했으므로 디바이스 제한 템플릿에서 이 DDM 구성으로 지금 마이그레이션하세요.
Windows의 로컬 AI 에이전트
제 Project Lobster 및 ClawPilot 보안 가이드를 읽으셨다면 OpenClaw 같은 로컬 에이전트가 Microsoft 자체 보안 팀을 걱정시키는 이유를 아실 것입니다. Intune의 대응은 서비스 릴리스 2605(2026년 6월 8일 주)에 미리 보기로 도착했습니다. 속성 카탈로그 정책(Devices > Windows > Configuration > Create > New Policy > Windows 10 and later > Properties catalog)이 에이전트 이름, 설치 위치, 설치 범위를 담은 Local AI Agent 엔터티를 수집합니다. OpenClaw가 node.exe, wsl.exe 같은 프로세스 이름으로 실행되기 때문에 Microsoft는 Host process도 수집하라고 권장합니다. 결과는 약 24시간 안에 Device Inventory에 나타나고, Device Query(Advanced Analytics 기능)로 영향받는 디바이스를 나열할 수 있으며, Local AI Agent Baseline - OpenClaw (Preview)는 Windows Subsystem for Linux 제어와 %LOCALAPPDATA%\Programs\node\node.exe 및 %ProgramFiles%\nodejs\node.exe에서 나가는 TCP를 차단하는 두 개의 방화벽 규칙을 제공합니다. Microsoft는 이 기준선이 모든 실행 경로를 차단하지 못할 수 있고 정상적인 Node.js 워크로드를 깨뜨릴 수 있다고 경고하므로, 인벤토리 먼저, 기준선은 그다음, 개발자는 제외하세요. 더 멀리 보면 WindowsAI CSP는 이미 에이전트 커넥터용 Insider Preview 정책(AgentConnectorAccessPolicy, ConfigureAgentConnectors, AgentConsentDuration)을 문서화하고 있습니다. 아직 프로덕션용은 아니지만 Windows 에이전트 거버넌스가 향하는 방향을 알려 줍니다.
AI 도구 설치를 위한 Endpoint Privilege Management
개발자와 분석가는 AI CLI, SDK, 로컬 런타임을 설치하려 합니다. 로컬 관리자 권한을 나눠 주는 대신 Endpoint Privilege Management 개요에 따라 표준 사용자가 정의된 규칙 아래에서 승인된 .exe, .msi, .ps1 파일을 상승시킬 수 있게 합니다. 규칙은 자동, 사용자 확인(인증 또는 업무 사유 포함), 지원 승인, 현재 사용자로 상승, 거부 중 하나입니다. 규칙은 게시자 인증서나 파일 해시로 일치시킬 수 있고 자식 프로세스를 제어하며, 모든 상승은 관리됨 또는 관리되지 않음으로 보고됩니다. EPM은 2026년 7월에 Microsoft 365 E5의 일부가 되는 Windows 기능이며, 그 외에는 Intune Suite 또는 사용자당 월 3.00달러 추가 기능에 포함됩니다. AI 도구에 대한 제 규칙 집합은 새 설치 관리자에는 지원 승인, 다운로드 폴더에서 상승을 시도하는 모든 것은 거부, 이미 검토한 소수의 서명된 공급업체 설치 관리자에는 사유가 포함된 사용자 확인 규칙입니다.
컴플라이언스 및 보고
AI에 중요한 컴플라이언스 정책
컴플라이언스 개요에 따라 테넌트 전체 설정 두 가지가 먼저입니다. Mark devices with no compliance policy assigned as를 Not compliant로 설정하고(기본값은 Compliant로, 보안 기능이 꺼진 상태입니다), 기본값 30일이며 1에서 120일을 허용하는 Compliance status validity period를 검토합니다. Windows 컴플라이언스 정책 자체에서는 Windows 설정 참조가 Require BitLocker, Require Secure Boot to be enabled on the device, Require code integrity, Minimum OS version 또는 더 유연한 Valid operating system builds 범위(Recall 정책이 포함된 24H2 빌드를 요구하는 데 사용), Microsoft Defender Antimalware, Microsoft Defender Antimalware security intelligence up-to-date, Real-time protection, Firewall, Trusted Platform Module (TPM), 그리고 Defender for Endpoint의 Require the device to be at or under the machine risk score를 Clear, Low, Medium, High로 제공합니다. Windows는 이제 방화벽, 바이러스 백신, BitLocker, Defender 상태, OS 빌드, 실시간 보호, Secure Boot가 바뀌면 거의 실시간으로 컴플라이언스를 재평가합니다. 결과를 Require device to be marked as compliant로 조건부 액세스에 연결해 오래된 노트북이 Copilot이나 승인된 AI 앱에 접근할 수 없게 하세요.
보안 팀에 매월 보고할 항목
Microsoft의 Intune 보고서 문서가 아래 경로를 설명합니다. 보안 책임자를 위한 제 월간 패키지는 이 수치와 추세 화살표가 담긴 한 페이지입니다.
| 지표 | 확인 위치 |
|---|---|
| 준수 디바이스 대 미준수 디바이스, 30일 추세 | Reports > Device compliance > Reports > Device compliance 및 Device compliance trends |
| 컴플라이언스 정책이 할당되지 않은 디바이스 | Reports > Device compliance > Reports > Devices without compliance policy |
| 상위 미준수 설정(OS 빌드, BitLocker, Defender) | Reports > Device compliance > Reports > Noncompliant devices and settings. 운영 보기는 Devices > Monitor > Noncompliant devices |
| 24H2 목표 대비 Windows 기능 업데이트 상태 | Reports > Windows updates > Reports > Windows Feature Update Report |
| 신규 또는 미승인 생성형 AI 앱과 차단된 액세스 이벤트 | Defender portal > Cloud apps > Cloud discovery를 Generative AI로 필터링 |
| 소비자 AI 사이트로 전송된 텍스트와 파일의 DLP 일치 | 적용 평면을 브라우저로 설정한 Purview 활동 탐색기와 DSPM for AI |
| AI 도구 설치를 포함한 관리됨 및 관리되지 않음 상승 | Endpoint Privilege Management 보고서 |
| 로컬 AI 에이전트가 있는 디바이스 | Device Inventory 및 Local AI Agent 엔터티에 대한 Device Query |
단계별 계획: 최악은 차단, 승인된 것은 허용, Copilot 준비
| 단계 | 주 | 배포 내용 |
|---|---|---|
| 1. 최악은 차단 | 1에서 4 | 컴플라이언스 정책 설정을 Not compliant로. BitLocker, Defender, OS 빌드 규칙을 조건부 액세스에 연결한 Windows 컴플라이언스 정책. 명시적인 Recall 끄기 및 스냅샷 끄기 정책. 소비자용 Copilot 앱에 대한 AppLocker 규칙. Defender for Cloud Apps Generative AI 검색 정책과 고위험 앱에 대한 Unsanctioned 태그. 속성 카탈로그 Local AI Agent 수집 |
| 2. 승인된 것은 허용 | 5에서 8 | 프레임워크 수준 2의 Microsoft Copilot 및 ChatGPT for Intune 앱 보호 정책. Edge Copilot 정책(Microsoft365CopilotChatIconEnabled, EdgeEntraCopilotPageContext, AllowBrowsingWithCopilot 허용 목록). All unmanaged AI apps에 대한 Purview 인라인 DLP를 시뮬레이션으로, 그 다음 차단으로. Apple Intelligence DDM 설정. 민감한 그룹을 위한 Android Block apps from exposing app functions. 승인된 AI 도구에 대한 EPM 규칙 |
| 3. Copilot 준비 | 9에서 12 | Microsoft 365 Apps를 Cloud Update로. Windows 11 24H2 이상으로의 기능 업데이트 정책. 연결 테스트로 검증한 *.cloud.microsoft와 WSS. 레이블과 민감한 정보 유형에 대한 Microsoft Copilot, Copilot Chat, and Copilot Cowork 위치의 Purview 정책. Copilot+ PC 구매를 위한 Recall 및 Click to Do 결정 기록. 파일럿 그룹에 Copilot 라이선스 할당 및 라이선스 진단으로 검증 |
Intune 엔지니어 한 명과 협력적인 Purview 담당자가 있는 중견 테넌트라면 12주는 현실적입니다. 날짜보다 순서가 중요합니다. 1단계에서 컴플라이언스 신호가 신뢰할 수 있다고 증명되기 전까지 3단계의 어떤 것도 안전하지 않습니다.
무엇을 해야 하는가
- Microsoft 365 관리 센터 메시지 센터를 열어 E3 또는 E5 테넌트가 2026년 7월에 받은 Intune Suite 기능을 기록하고, 중복되는 추가 기능이나 타사 계약은 갱신 시 해지합니다.
- Mark devices with no compliance policy assigned as를 Not compliant로 설정하고 모든 Windows, macOS, iOS, Android 디바이스에 컴플라이언스 정책이 할당되어 있는지 확인합니다.
- BitLocker, Secure Boot, 코드 무결성, 최신 Defender 서명, 실시간 보호, 그리고 Windows 11 24H2(10.0.26100.3915) 이상을 포괄하는 Valid operating system builds 범위를 요구하는 Windows 컴플라이언스 정책을 배포합니다.
AllowRecallEnablement= 0과DisableAIDataAnalysis= 1이 포함된 설정 카탈로그 프로필을 만들고, 비즈니스가 Recall을 원한다면 저장소, 기간, URI, 앱 필터와 Purview DLP 공급자 문자열을 포함한 Copilot+ PC 파일럿용 두 번째 프로필을 만듭니다.MICROSOFT.COPILOT에 대한 AppLocker 게시자 규칙을 게시하고 여전히TurnOffWindowsCopilot을 사용하는 프로필을 폐기합니다.- Defender 포털에서 클라우드 앱 카탈로그를 Generative AI로 필터링하고, 새 앱에 대해 알림을 보내는 검색 정책을 만들고, Enforce app access와 Custom network indicators를 켜고, 사용 규정이 금지하는 앱에 Unsanctioned 태그를 지정합니다.
- Microsoft Copilot 앱(iOS에서는 ChatGPT for Intune도)을 포함하는 iOS 및 Android 앱 보호 정책을 만들고, Send Org data to other apps를 Policy managed apps로, 다른 이름으로 저장은 차단, iOS에서 Genmoji, Writing Tools, 화면 캡처는 차단, Min app version 조건부 시작 규칙을 설정합니다.
- Edge 정책을 구성합니다.
Microsoft365CopilotChatIconEnabled,EdgeEntraCopilotPageContext, 허용 목록이 있는AllowBrowsingWithCopilot, 모바일에서는 앱 구성을 통한EdgeCopilotEnabled. - Purview 담당자에게 All unmanaged AI apps 범위의 Inline web traffic > Edge for Business DLP 정책을 시뮬레이션 모드로 만들게 하고, 2주 동안 활동 탐색기를 검토한 뒤 텍스트 업로드와 파일 업로드를 Block으로 전환합니다.
- Apple Intelligence 제어를 디바이스 제한 템플릿에서 Declarative Device Management (DDM) > Intelligence Settings 및 External Intelligence Settings로 옮기고, 민감한 데이터를 다루는 회사 소유 Android 그룹에 Block apps from exposing app functions를 켭니다.
- Local AI Agent 엔터티와 Host process를 수집하는 속성 카탈로그 정책을 할당하고 결과를 쿼리한 뒤, 개발자를 제외하고 Local AI Agent Baseline - OpenClaw (Preview) 기준선을 파일럿합니다.
- 승인된 AI 설치 관리자에 대한 EPM 상승 규칙(기본은 지원 승인, 다운로드 폴더에서는 거부)을 정의하고 관리됨 및 관리되지 않음 상승 보고서를 매월 검토합니다.
- 사무실과 가정 네트워크에서 Copilot 연결 테스트를 실행하고,
*.cloud.microsoft와 문서화된 세 도메인으로의 WSS를 허용하고, 라이선스 할당 전에 Microsoft 365 Apps를 Cloud Update로 옮깁니다. - Purview 팀에 Microsoft Copilot, Copilot Chat, and Copilot Cowork DLP 위치 요구 사항(민감도 레이블, 프롬프트와 웹 검색의 민감한 정보 유형, 외부 전자 메일)을 넘기고 파일럿 그룹에 라이선스를 부여하기 전에 승인 날짜를 받습니다.
- Intune 새로운 기능 시리즈를 구독해 다음 보호 앱, DDM 키, WindowsAI 정책이 Microsoft에서 출시되는 주에 백로그에 들어오게 합니다.
도움이 필요하신가요? Big Hat Group은 2주 상태 점검부터 전체 마이그레이션까지 미국과 캐나다 조직을 위한 Microsoft Intune 컨설팅을 제공합니다. 환경에 대해 상의하시려면 디스커버리 콜을 예약하세요.
출처
- Microsoft Intune 보호 앱
- Microsoft Intune의 새로운 기능
- Microsoft Intune 라이선스
- Microsoft Intune 고급 기능
- Microsoft Intune 플랜 및 가격
- Endpoint Privilege Management 개요
- Microsoft Copilot 요구 사항
- Microsoft Copilot 라이선스 옵션
- Microsoft 365 Apps 업데이트 채널 변경
- 정책 CSP - WindowsAI
- Windows 클라이언트용 Recall 관리
- Windows 클라이언트용 Click to Do 관리
- 업데이트된 Windows 및 Microsoft Copilot Chat 환경
- Copilot+ PC 개발자 가이드
- Microsoft Edge 브라우저 정책
- Microsoft365CopilotChatIconEnabled
- EdgeEntraCopilotPageContext
- AllowBrowsingWithCopilot
- HubsSidebarEnabled
- EdgeCopilotEnabled
- 앱 보호 정책 개요
- iOS/iPadOS 앱 보호 정책 설정
- Intune 속성 카탈로그로 디바이스 속성 수집
- Local AI Agent Baseline - OpenClaw 설정
- Microsoft Intune의 디바이스 컴플라이언스 정책
- Microsoft Intune의 Windows 컴플라이언스 설정
- Microsoft Intune 보고서
- Intune의 Windows 업데이트 관리 개요
- 조직의 AI 앱을 검색하는 방법
- 조직의 생성형 AI 앱 관리
- Microsoft Defender for Endpoint로 검색된 앱 관리
- Microsoft 365 Copilot 및 Cowork용 Microsoft Purview DLP
- Edge for Business의 클라우드 앱용 데이터 손실 방지
- Edge for Business를 통한 관리되지 않는 AI 앱으로의 공유 방지
- Intune의 Security Copilot 개요
- Microsoft 365 Business Premium의 Microsoft Intune 디바이스 및 앱 관리
- 현장 근로자용 디바이스 관리 개요