
올해 조직에서 켜는 모든 에이전트는 이제부터 거버넌스해야 하는 아이덴티티입니다. Copilot Studio 메이커, Foundry 개발자, 그리고 지난 화요일 어느 직원이 동의 버튼을 누른 “AI 비서"의 공급업체는 모두 Microsoft Entra 테넌트에 주체를 만들고 있으며, 그 대부분은 아이덴티티 아키텍트의 책상을 거치지 않습니다. 이제 일반 공급되는 Microsoft Entra Agent ID는 이에 대한 Microsoft의 답입니다. 자체 Conditional Access 대상 지정, 위험 탐지, 스폰서, 수명 주기 워크플로, 로그 스키마를 갖춘 AI 에이전트용 1급 아이덴티티 유형입니다. 이 가이드는 고객 테넌트에 첫 에이전트 무리가 나타났을 때 제가 갖고 있었으면 했던 바로 그 문서입니다. 개념 모델, 오늘 실제로 강제되는 Conditional Access 정책, 생성에서 삭제까지의 수명 주기, 로그에서 에이전트가 어떻게 보이는지, 권한 모델, 라이선스, 그리고 통제권을 확보하기 위한 30-60-90일 계획을 다룹니다.
아래의 모든 내용은 2026년 10월 말 기준 Microsoft Learn에서 검증했습니다. Microsoft 자체 페이지 간에 내용이 서로 다른 곳은 그렇다고 밝힙니다.
거버넌스 문제: 에이전트는 이제 아이덴티티다
문제에 대한 Microsoft 자신의 설명은 직설적입니다. 애플리케이션 아이덴티티는 “장기적 안정성, 알려진 소유권, 관리되는 수명 주기에 대한 기대를 지니는” 반면, 에이전트는 “자동화, Copilot Studio 같은 도구에서의 사용자 작업, 또는 API 오케스트레이션을 통해 동적으로 생성되는 경우가 많고” “하루에 수천 번 생성되고 소멸될 수 있습니다”(에이전트 아이덴티티란?). 이 불일치에서 세 가지 실패 유형이 나오며, 저는 올해 테넌트에서 셋 모두를 보았습니다.
섀도 에이전트. Agent ID 이전에 Copilot Studio와 초기 Azure AI Foundry는 에이전트용으로 일반 애플리케이션 서비스 주체를 만들었습니다. 이들은 여전히 “Microsoft Entra 관리 센터에서 에이전트 아이덴티티 개체와 나란히 표시"되지만 “다른 애플리케이션 서비스 주체와 동일하게 동작하며 에이전트 전용 동작을 갖지 않습니다”(에이전트 아이덴티티, 서비스 주체 및 애플리케이션). 여기에 Project Lobster 보안 가이드에서 다룬 ClawPilot 물결처럼 직원들이 자기 컴퓨터에서 돌리는 에이전트를 더하면, 인벤토리는 시작하기도 전에 틀려 있습니다.
고아 주체. 서비스 주체에는 아무도 채우지 않는 소유자 필드가 있습니다. 개발자가 퇴사해도 자격 증명은 계속 동작하고, 그 에이전트가 여전히 존재해야 하는지에 대해 아무도 책임지지 않습니다.
조용히 적용되지 않는 정책. “모든 사용자는 MFA를 사용해야 한다"는 정책은 자신의 자격으로 동작하는 에이전트를 포함하지 않으며, 어차피 에이전트는 MFA 프롬프트를 완료할 수 없습니다. Microsoft의 모범 사례 페이지는 “(‘모든 사용자는 MFA를 사용해야 함’ 같은) 광범위한 정책을 감사하여 에이전트 흐름을 의도치 않게 차단하지 않는지 확인"하고 대신 전용 에이전트 정책을 만들라고 말합니다(Microsoft Entra Agent ID 모범 사례).
Agent ID는 이 세 가지를 목적에 맞게 설계된 개체로 해결합니다. 이 가이드의 나머지는 플랫폼이 알아서 만들게 두는 대신 이를 의도적으로 사용하는 방법에 관한 것입니다.
Agent ID 개념 모델
Agent ID는 디렉터리에 네 가지 개체 유형과 세 가지 관리 관계(소유자, 스폰서, 관리자)를 추가합니다. 아래 표는 각 항목을 이미 익숙한 기존 Entra 구성 요소와 감사 로그에서 보게 될 agentType 값에 매핑합니다(에이전트 아이덴티티 블루프린트, Agent ID 로그).
| Agent ID 개체 | 무엇인가 | 기존 대응 개체 | 디렉터리 개체 유형 | 감사 로그의 agentType |
|---|---|---|---|---|
| 에이전트 아이덴티티 블루프린트 | 한 종류의 에이전트에 대한 템플릿이자 자격 증명 보유자. 테넌트에서 정확히 하나의 작업만 수행: 에이전트 아이덴티티 프로비저닝 또는 프로비저닝 해제. | 앱 등록 | application | agenticApp |
| 블루프린트 주체 | 테넌트 내 블루프린트의 존재. 블루프린트 작업의 토큰 oid이자 감사 행위자. | 엔터프라이즈 애플리케이션(앱의 서비스 주체) | servicePrincipal | agentIdentityBlueprintPrincipal |
| 에이전트 아이덴티티 | 에이전트 하나의 런타임 아이덴티티. 권한과 Azure RBAC 역할을 보유하지만 자체 자격 증명은 없음. | “agent” 하위 유형이 있는 단일 테넌트 서비스 주체 | servicePrincipal | agenticAppInstance |
| 에이전트 사용자 계정 | 에이전트 아이덴티티와 1:1로 연결된 선택적 사용자 개체. idtyp=user 토큰을 받음. | 암호를 가질 수 없는 사용자 계정 | user | agentIDuser |
| 스폰서와 소유자 | 위 개체들에 대한 관계이며 개체 자체는 아님. | 애플리케이션 소유자, 다만 비즈니스 스폰서가 필수 | 해당 없음 | 해당 없음 |
| 레지스트리 | 테넌트 전체 에이전트 인벤토리. 현재 Microsoft Agent 365에 있음. | 엔터프라이즈 애플리케이션 블레이드 | 해당 없음 | 해당 없음 |
이 모델의 두 가지 동작이 이후의 모든 설계 결정을 좌우합니다.
인증은 블루프린트가 한다. 표준 서비스 주체는 자신의 자격 증명을 제시합니다. 에이전트 모델에서는 “블루프린트가 각 에이전트 아이덴티티를 대신해 토큰을 획득하므로, 실제 토큰 교환은 블루프린트가 수행했더라도 결과 토큰과 감사 로그에는 에이전트 아이덴티티가 클라이언트로 나타납니다.” Microsoft는 당연한 결론을 내립니다. “블루프린트 자격 증명이 손상되면 그 아래의 모든 에이전트 아이덴티티가 영향을 받으며, 그래서 블루프린트 수는 보안 경계 결정입니다”(에이전트 아이덴티티, 서비스 주체 및 애플리케이션). 계획 가이드의 기본값은 “신뢰 경계마다 블루프린트 하나"와 “논리적 에이전트마다 에이전트 아이덴티티 하나"이며, 스케일아웃 복제본, 감사 분리, 메모리 격리는 블루프린트를 추가할 이유가 아니라고 명시합니다(에이전트 아이덴티티 아키텍처 계획).
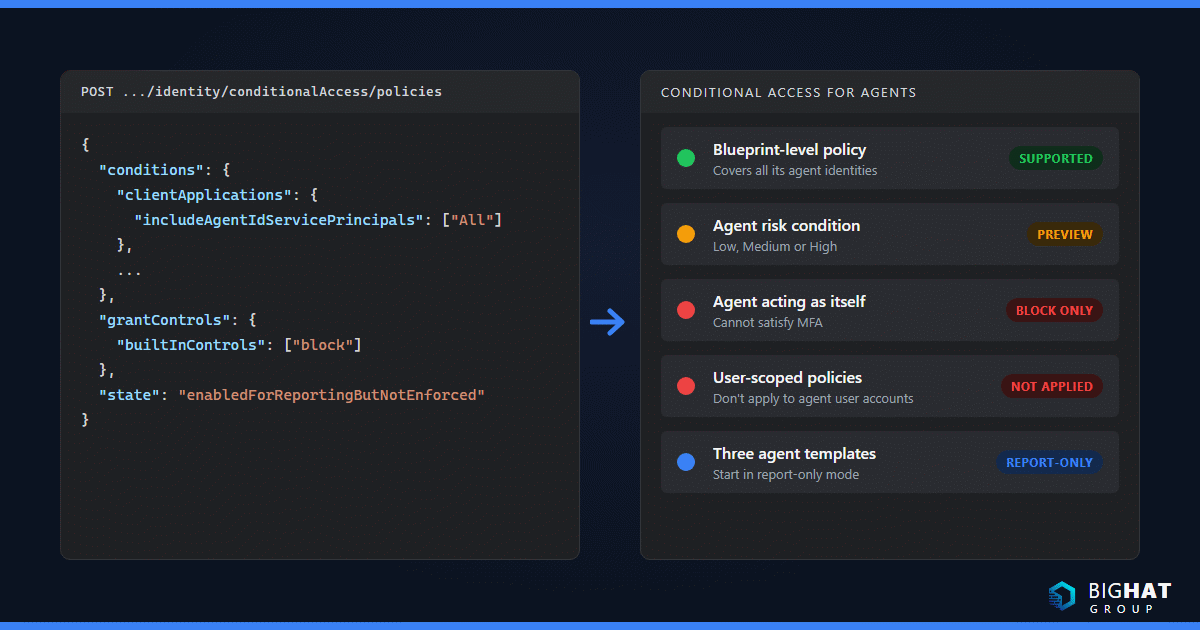
정책은 블루프린트에서 아래로 흐른다. “해당 블루프린트에서 생성된 모든 에이전트 아이덴티티를 대상으로 하는 Conditional Access 정책을 에이전트 아이덴티티 블루프린트에 적용"할 수 있고, “에이전트 아이덴티티 블루프린트를 사용하지 않도록 설정하면 모든 에이전트 아이덴티티가 인증할 수 없게 됩니다”(에이전트 아이덴티티 블루프린트). 따라서 블루프린트는 정책 연결 지점이자 킬 스위치입니다.
주의할 제한이 하나 있습니다. 에이전트 아이덴티티 블루프린트 주체는 앱 전용 권한을 사용할 때 “최대 250개의 에이전트 아이덴티티 생성으로 제한"되며, 일시 삭제된 아이덴티티도 영구 삭제되기 전까지 그 수에 포함됩니다(에이전트 아이덴티티는 어떻게 생성되는가?, 에이전트 아이덴티티 삭제 작동 방식).
스폰서, 소유자, 매니저
Agent ID는 기술적 통제와 비즈니스 책임을 분리합니다(Microsoft Entra Agent ID의 관리 관계).
- 소유자는 “운영 관리를 담당하는 기술 관리자"로, 사용자 또는 서비스 주체(그룹은 불가)가 될 수 있으며 선택 사항입니다. 사용하지 않도록 설정된 아이덴티티를 다시 사용하도록 설정하거나 일시 삭제된 아이덴티티를 복원할 수 있는 것은 소유자만입니다.
- 스폰서는 “에이전트의 목적과 수명 주기 결정에 책임을 지는 비즈니스 대표"입니다. 모든 에이전트 아이덴티티와 블루프린트에 스폰서가 필수입니다. 사용자와 특정 그룹 유형(동적 멤버 자격 그룹, 할당된 Microsoft 365 그룹)이 가능하며, 최대 100명의 스폰서 중 그룹은 5개 이하입니다. 스폰서는 사용 안 함, 일시 삭제, 스폰서 변경을 할 수 있지만 인증 설정을 수정하거나 복원할 수는 없습니다.
- 매니저는 에이전트 사용자 계정에 적용되며, 그 계정을 위해 액세스 패키지를 요청할 수 있지만 에이전트를 수정하거나 삭제할 수는 없습니다.
위임된 생성에서는 “스폰서가 명시적으로 지정되지 않으면 호출 사용자가 자동으로 스폰서가 되고”, Agent ID 역할을 가진 관리자는 의도적으로 기본 스폰서가 되지 않습니다. 따라서 만들기를 클릭한 Copilot Studio 메이커가 그 에이전트의 공식 스폰서가 되는데, 나중에 검토한다는 전제에서라면 바로 이것이 원하는 책임 구조입니다.
에이전트 레지스트리는 어디로 갔나
2026년 초에 Entra Agent Registry에 대해 읽었다면, 그것이 이동했음을 알아두십시오. Microsoft는 “이 레지스트리 환경을 Agent 365 아래로 통합"하고 있습니다. Agent 365가 “에이전트의 통합 레지스트리이자 컨트롤 플레인이 되고” “Microsoft Entra는 Agent ID를 통해 아이덴티티 기반을 계속 제공합니다.” “Microsoft Entra 에이전트 아이덴티티가 없는 에이전트를 포함한” 전체 인벤토리는 Microsoft 365 관리 센터의 Agents > All agents에 있으며 AI Reader 역할로 특정 라이선스 없이 볼 수 있습니다. Entra 관리 센터는 Entra ID > Agents 아래에 아이덴티티, 블루프린트, 권한, Conditional Access, 거버넌스, 보안 신호를 유지합니다(Agent Registry와 Microsoft Agent 365의 통합). Microsoft가 에이전트 거버넌스를 Entra에 접목하는 더 넓은 흐름은 제 암호 없는 기본 설정과 거버넌스 통합에 관한 2026년 5월 Entra ID 정리를 참고하십시오.
에이전트용 Conditional Access
Conditional Access는 “Microsoft Entra ID가 액세스 토큰을 발급하거나 새로 고칠 때마다” 정책을 평가하며, 모든 토큰에는 하나의 주체와 하나의 대상이 있습니다. 에이전트의 경우 주체는 액세스 패턴에 따라 달라지며, 에이전트가 사용하는 각 패턴마다 별도의 정책을 만들어야 합니다(에이전트용 Conditional Access).
| 에이전트가… | 패턴 | 토큰 주체와 정책 대상 |
|---|---|---|
| 로그인한 사용자를 위해 리소스에 액세스 | On-behalf-of(위임) | 사용자. 사용자와 그룹에 할당된 정책이 적용되며, 에이전트 아이덴티티를 선택해도 이 요청은 포함되지 않습니다. |
| 사용자 없이 자신의 아이덴티티로 리소스에 액세스 | 애플리케이션 전용(자율) | 에이전트 아이덴티티 또는 그 블루프린트. |
| 자신의 사용자 계정을 통해 리소스에 액세스 | 에이전트 사용자 액세스 | 에이전트 사용자 계정. 에이전트 아이덴티티를 대상으로 하는 정책은 적용되지 않습니다. |
사용할 수 있는 신호
자신의 자격으로 동작하는 에이전트에 대한 정책 도구 상자는 사람보다 좁으며, 그것이 핵심입니다. “이 에이전트는 자신의 아이덴티티로 리소스에 액세스하므로 수정 수단이 없고 사용할 수 있는 유일한 옵션은 액세스 차단입니다”(Conditional Access로 에이전트 사용자 보호). 오늘 사용할 수 있는 것은 다음과 같습니다.
- 할당 대상: All agent identities, 향상된 개체 선택기로 선택한 개별 에이전트 아이덴티티 또는 블루프린트 주체, All agent users (Preview), 또는 사용자 지정 보안 특성을 사용하는 Select agent identities based on attributes.
- Agent risk (Preview): Entra ID Protection이 제공하는 Low, Medium, High.
- Agent execution environments (Preview): 정책을 “엔드포인트에서 시작된 에이전트 사용자 세션"으로 한정하며, 이것이 디바이스 및 네트워크 컨트롤을 안전하게 배포할 수 있게 하는 요소입니다.
- 디바이스 규정 준수와 규정 준수 네트워크: Intune으로 관리되는 Windows 365 Cloud PC for Agents에서 실행되는 에이전트 사용자 계정에 사용할 수 있으며, 네트워크 신호에는 Global Secure Access 클라이언트가 필요합니다.
- 대상 리소스: All resources, 특정 리소스, 또는 사람이 에이전트에 로그인하는 것에 관한 정책용 All agent resources.
템플릿
Microsoft는 세 가지 에이전트 템플릿을 제공합니다. Block access for high-risk agent identities, Autonomous agent access policy, On behalf of agent access policy입니다(Microsoft Entra Agent ID의 새로운 기능). 별도의 문서는 인시던트 대응을 위한 세 가지 테넌트 전체 차단 정책, 즉 에이전트 아이덴티티 인증 차단, 에이전트 사용자 계정 인증 차단, 사용자의 에이전트 로그인 차단을 제시합니다(테넌트에서 에이전트 아이덴티티 사용 안 함). 모두 보고 전용 모드로 시작해야 합니다. 에이전트용 Conditional Access에는 “Microsoft 365 E7” 또는 “최소 Microsoft Entra P1 또는 Microsoft 365 E3과 결합한 Microsoft Agent 365 라이선스"가 필요합니다(에이전트용 Conditional Access).
정책 예시
1. 승인된 에이전트만 허용. 제가 가장 먼저 배포하는 정책입니다. Microsoft가 권장하는 접근 방식은 특성 기반입니다. 특성 집합 AgentAttributes와 특성 AgentApprovalStatus(New, In_Review, HR_Approved, IT_Approved 등의 값)를 만든 다음, Entra ID > Conditional Access > Policies에서 All agent identities를 포함하고, AgentApprovalStatus에 HR_Approved가 포함된 Select agent identities based on attributes를 제외하고, All resources를 대상으로 Block을 부여하는 정책을 만듭니다(Conditional Access로 자율 에이전트 보호). 승인되지 않은 에이전트는 테넌트에 존재할 수 있지만 누군가 태그를 붙이기 전에는 토큰을 받을 수 없습니다. 정책은 “향후 추가되는 것을 포함하여 일치하는 특성을 가진 모든 에이전트에 자동으로 적용됩니다.”
2. 고위험 에이전트 아이덴티티 차단. All agent identities를 포함하고, All resources를 대상으로, Conditions > Agent risk (Preview)를 High로 설정하고 Block을 부여합니다. 이것은 위험한 사용자 정책의 에이전트 버전이며, ID Protection의 Confirm compromise 버튼을 즉각적인 차단으로 바꾸는 요소입니다(에이전트용 ID Protection).
3. 에이전트 사용자 계정. 디지털 워커형 에이전트에는 Medium과 High 에이전트 위험을 차단하고, 에이전트가 Cloud PC for Agents에서 실행되는 경우 Agent execution environments (Preview) > Agent user sessions initiated from endpoints에 Require device to be marked as compliant 또는 Require compliant network를 추가합니다. 실행 환경 조건이 없으면 클라우드 네이티브 에이전트는 “규정 준수로 갈 길이 없는 상태로 차단됩니다”(Conditional Access로 에이전트 사용자 보호).
4. 테넌트 전체 긴급 차단. 모든 에이전트 인증에 대해 되돌릴 수 있는 중단이 필요할 때, Graph 페이로드는 인시던트 런북에 넣어둘 만큼 작습니다.
POST https://graph.microsoft.com/beta/identity/conditionalAccess/policies
Content-type: application/json

{
  "displayName": "Block all agent identities from accessing resources",
  "conditions": {
    "clientApplications": {
      "includeAgentIdServicePrincipals": ["All"],
      "excludeAgentIdServicePrincipals": []
    },
    "applications": {
      "includeApplications": ["All"],
      "excludeApplications": []
    }
  },
  "grantControls": { "operator": "AND", "builtInControls": ["block"] },
  "state": "enabledForReportingButNotEnforced"
}
보고 전용 결과를 읽은 후에만 state를 enabled로 전환하십시오.
아직 강제할 수 없는 것
감사자에게 약속하기 전에 경계를 알아두십시오(에이전트용 Conditional Access).
- 블루프린트가 에이전트 아이덴티티를 만들기 위해 Graph 토큰을 획득할 때, 그리고
AAD Token Exchange Endpoint: Public리소스에서 중간 교환이 일어나는 동안에는 정책이 적용되지 않습니다. 에이전트 작업 자체는 에이전트 아이덴티티로 실행되므로 보호됩니다. - Security defaults가 사용 중인 동안에는 아무것도 적용되지 않습니다.
- API 키로 API를 호출하는 에이전트는 Entra를 완전히 우회하므로 Conditional Access가 전혀 보지 못합니다.
- “‘Users’ 할당으로 범위가 지정된 정책은 에이전트 사용자 계정에 적용되지 않습니다.” 모든 사용자, 그룹, 역할, 외부 사용자를 대상으로 하든 마찬가지입니다. 에이전트 사용자의 그룹 기반 포함 및 제외도 지원되지 않습니다.
- 에이전트 아이덴티티 또는 블루프린트에 대한 정책은 “에이전트 아이덴티티만 포함하고 에이전트 사용자 계정은 포함하지 않습니다.”
- 에이전트는 MFA, 사용 약관 또는 기타 대화형 컨트롤을 충족할 수 없으므로, Block 이외의 권한 부여는 관리되는 엔드포인트의 에이전트 사용자에게만 의미가 있습니다.
권한: 에이전트의 최소 권한
에이전트 아이덴티티는 애플리케이션 권한과 위임된 권한을 모두 지원하고, Azure RBAC 역할과 Entra 기본 제공 역할을 할당받을 수 있으며, 블루프린트에서 위임된 범위를 상속할 수 있습니다. 블루프린트는 Azure RBAC 역할을 보유할 수 없습니다(에이전트 아이덴티티, 서비스 주체 및 애플리케이션). 최소 권한에는 세 가지 메커니즘이 중요합니다.
블루프린트의 상속 가능한 권한. 리소스 앱별로 Enumerated scopes(나열) 또는 All allowed scopes를 선택하며, 나열 목록의 경우 리소스 앱당 범위 40개가 한도이며, 리소스 앱 수 한도는 Microsoft 문서마다 다르게 나와 있습니다(관리 가이드는 블루프린트당 10개, 상속 가능한 권한 방법 문서는 50개). Microsoft의 조언은 “필수 권한만으로 나열된 범위에서 시작하고 필요에 따라 확장"하는 것입니다(조직의 에이전트 아이덴티티 관리).
플랫폼에서 차단된 Graph 권한. “에이전트의 자율적 특성” 때문에 고위험 Graph 권한 목록은 “Microsoft Graph 또는 Microsoft Entra 관리 센터를 통해 에이전트 아이덴티티에 부여할 수 없습니다.” 애플리케이션 권한 차단 목록에는 Directory.ReadWrite.All, RoleManagement.ReadWrite.Directory, Application.ReadWrite.All, AppRoleAssignment.ReadWrite.All, User.ReadWrite.All, Group.ReadWrite.All, Sites.FullControl.All, Sites.ReadWrite.All, Sites.Read.All, Files.ReadWrite.All, Files.Read.All, Chat.Read.All, BitlockerKey.Read.All 등이 포함됩니다(Microsoft Graph의 Microsoft Entra Agent ID API). 에이전트 설계가 테넌트 전체 SharePoint 읽기를 “필요로 한다"면, 플랫폼은 위임된 액세스나 범위가 지정된 리소스를 중심으로 다시 설계하라고 말하는 것입니다.
나머지는 액세스 패키지로. 권한 관리는 승인, 만료, 스폰서 알림과 함께 에이전트 아이덴티티에 보안 그룹 멤버 자격, 위임 및 애플리케이션 API 권한, Entra 역할을 부여할 수 있습니다. 정책의 Who can get access를 For users, service principals, and agent identities in your directory로 설정하고 All agents를 선택합니다(에이전트 아이덴티티 거버넌스).
에이전트 아이덴티티, 관리 ID, 서비스 주체 중 무엇을 쓸까?
모든 Azure 팀이 묻는 질문이므로, Microsoft의 계획 가이드와 Foundry 아이덴티티 개념을 바탕으로 제가 사용하는 결정 표를 소개합니다(에이전트 아이덴티티 아키텍처 계획, Microsoft Foundry의 에이전트 아이덴티티 개념).
| 워크로드 | 사용 | 이유 |
|---|---|---|
| 스스로 또는 사용자를 위해 추론하고 행동하는 AI 에이전트 | 에이전트 아이덴티티(사용자 개체가 정말 필요한 경우에만 에이전트 사용자 계정 추가) | 강제되는 스폰서십, 별도의 감사 항목, 블루프린트가 관리하는 자격 증명, 차단된 고권한 범위, 임시 아이덴티티. |
| 블루프린트를 인증해야 하는 Azure 호스팅 에이전트 런타임 | 블루프린트의 페더레이션 자격 증명으로서의 관리 ID | “Azure에서 실행되는 에이전트에 가장 안전한 옵션"이지만 “블루프린트의 자격 증명이며 에이전트 아이덴티티 자체를 대체하는 것은 아닙니다.” 대상 리소스에 RBAC 역할이 필요한 것은 관리 ID가 아니라 에이전트 아이덴티티입니다. |
| 자율적 의사 결정이 없는 스크립트화된 결정적 자동화 | 표준 서비스 주체 또는 관리 ID | 클래식 워크로드 아이덴티티. 에이전트 전용 거버넌스가 없고 필요하지도 않음. |
| 어떤 에이전트든, 절대 | 일반 사용자 계정은 사용하지 않음 | Conditional Access를 깨뜨리고, ID Protection 탐지를 저하시키고, 입사-이동-퇴사 프로세스를 혼란시키며, 에이전트를 GAL에 올립니다. |
Microsoft는 az ad app create, New-MgApplication, POST /applications가 에이전트에는 잘못된 도구라고 명시하며, AI 코딩 어시스턴트가 그렇게 하지 못하도록 AGENTS.md 스니펫까지 게시했습니다(Microsoft Entra Agent ID 모범 사례).
수명 주기: 생성에서 폐기까지
생성 경로
블루프린트는 다섯 가지 채널로 테넌트에 들어오며, 각각 통제 지점이 다릅니다(에이전트 아이덴티티는 어떻게 생성되는가?).
| 채널 | 누가 | 통제 지점 | 필요한 것 |
|---|---|---|---|
| Entra 관리 센터 또는 Azure Portal | 개발자, 관리자 | 역할 할당 | Agent ID Developer 또는 Agent ID Administrator |
| Microsoft Graph | 파이프라인, 통합 서비스 | 권한 부여 | 블루프린트에는 AgentIdentityBlueprint.Create, 아이덴티티에는 AgentIdentity.Create.All, 에이전트 사용자 계정에는 AgentIdUser.ReadWrite.All |
| CLI, PowerShell, IaC | DevOps | 역할 할당 | 동일한 역할. 이 경로에서는 블루프린트 주체를 수동으로 만들어야 함 |
| Microsoft 제품 통합 | Copilot Studio, Security Copilot, Azure AI Foundry 사용자 | 각 제품의 관리 컨트롤 | 제품별 설정 |
| Entra 동의 환경 | 서드파티 에이전트에 로그인하는 모든 직원 | 앱 동의 정책 | 동의 한 번으로 공급업체의 블루프린트 주체가 테넌트에 생성됨 |
블루프린트 주체가 존재하면 그 자체가 생성 채널이 됩니다. AgentIdentity.CreateAsManager가 자동으로 부여되며 “취소할 수 없으므로” “주체가 에이전트 아이덴티티를 만들지 못하게 하려면 사용하지 않도록 설정하거나 테넌트에서 주체를 제거해야 합니다.” 에이전트 사용자 계정을 만들려면 관리자가 명시적으로 부여해야 하는 별도의 AgentIdUser.ReadWrite.IdentityParentedBy 권한이 필요합니다.
Copilot Studio는 이제 테넌트 전체의 Microsoft Copilot Studio agent identity blueprint 아래에서 “만드는 모든 새 에이전트에 대해 Microsoft Entra Agent ID를 자동으로 생성"하며, 메이커가 스폰서로 기록되고, 커넥터 권한이 에이전트 아이덴티티의 API 권한으로 표시되며, 환경 수준의 옵트아웃은 사라졌습니다(Copilot Studio에서 Entra Agent ID 관리). 전환 날짜에 대해서는 Microsoft 페이지들이 서로 다릅니다. Copilot Studio 문서는 2026년 5월, Entra 마이그레이션 가이드는 2026년 3월 18일이라고 말합니다. 어느 쪽이든 전환 전에 만든 에이전트는 앱 등록으로 시작했으며, 그다음에 어떻게 되는지에 대해서도 Microsoft 페이지들이 서로 다릅니다. Entra 가이드는 “자동화된 또는 현재 위치 마이그레이션 경로는 없습니다"라며 중간 사용량 에이전트를 다시 만들 것을 권장하지만, Copilot Studio 문서는 기존 에이전트가 “Microsoft에 의해 자동으로 마이그레이션되고 있다"고 하며 Power Platform 관리 센터, PowerShell 또는 Power Platform API를 통한 미리 보기 수동 마이그레이션을 제공합니다(Microsoft Entra Agent ID로 Copilot Studio 에이전트 다시 만들기).
Microsoft Foundry는 이제 에이전트를 만들 때 에이전트마다 고유한 에이전트 아이덴티티 블루프린트와 기본 인스턴스 아이덴티티를 프로비저닝합니다. 프로젝트 수준의 공유 블루프린트와 아이덴티티는 레거시 에이전트용으로만 남아 있습니다. Foundry는 Microsoft가 관리하는 퍼스트파티 애플리케이션을 신뢰하는 페더레이션 ID 자격 증명을 블루프린트에 설정하므로 비밀이 저장되지 않으며, 프로젝트, 에이전트 코드, 프로젝트의 관리 ID 중 어느 것도 자격 증명을 보유하지 않습니다. 새 에이전트 아이덴티티는 리소스 권한 없이 시작하므로 RBAC 역할을 에이전트 아이덴티티의 개체 ID에 할당하고, 레거시 에이전트를 마이그레이션할 때는 다시 할당하세요. 기존 역할 할당은 이전되지 않습니다(Microsoft Foundry의 에이전트 아이덴티티 개념).
Microsoft 이외의 에이전트는 두 패턴 중 하나를 사용합니다. 에이전트가 “자격 증명을 직접 다루지 않도록” 토큰을 획득하는 동반 컨테이너인 Microsoft Entra ID Auth SDK 사이드카, 또는 미리 구성된 페더레이션 ID 자격 증명을 기준으로 AWS STS나 GCP Workload Identity 토큰을 Entra 토큰으로 교환하는 워크로드 ID 페더레이션입니다(서드파티 에이전트를 Microsoft Entra Agent ID와 통합). 둘 다 Conditional Access와 로깅이 적용되는 진짜 에이전트 아이덴티티로 끝납니다.
증명과 액세스 검토
Microsoft의 거버넌스 기준선은 말하기는 간단합니다. 에이전트 아이덴티티를 포함하는 액세스 검토를 통해 “각 에이전트가 여전히 필요하고 올바르게 구성되어 있음을 스폰서가 6~12개월마다 증명"하게 하고, “스폰서가 없거나 메타데이터가 오래되었거나 최근 활동이 없는 에이전트를 식별하는 분기별 검토 프로세스"를 운영하는 것입니다(Microsoft Entra Agent ID 모범 사례). 종료 날짜가 있는 액세스 패키지 할당이 이를 보강합니다. 만료가 다가오면 스폰서에게 알림이 가고, 연장(새 승인 트리거)하거나 만료되도록 둘 수 있으며, 만료되면 “에이전트 아이덴티티는 대상 리소스에 대한 액세스를 잃습니다”(에이전트 아이덴티티 거버넌스). 스폰서와 소유자는 My Account와 My Access 포털에서 자기 역할을 수행하므로, 모든 갱신을 아이덴티티 팀을 거치게 할 필요가 없습니다.
스폰서를 위한 수명 주기 워크플로
스폰서가 떠나면 “Microsoft Entra ID가 스폰서십을 스폰서의 매니저에게 자동으로 재할당합니다.” Lifecycle Workflows는 세 가지 작업으로 이 인수인계를 가시화하며, 모두 이동자 및 퇴사자 작업으로 분류되어 해당 템플릿에서만 사용할 수 있습니다. Send email to manager about sponsorship changes, Send email to cosponsors about sponsor changes, Transfer agent identity sponsorships to manager입니다. Lifecycle Workflows Administrator로 ID Governance > Lifecycle workflows > workflows에서 구성합니다(Lifecycle Workflows의 에이전트 아이덴티티 스폰서 작업). 새 워크플로를 만들지 말고 기존 퇴사자 워크플로에 추가하십시오. 트리거는 에이전트가 아니라 사람의 퇴사입니다.
폐기
삭제 전에 사용하지 않도록 설정하십시오. 에이전트 아이덴티티나 블루프린트를 사용하지 않도록 설정하면 “블루프린트 주체 또는 그 에이전트 아이덴티티가 인증하지 못하게 되지만 모든 개체는 그대로 남습니다.” 스폰서는 My Account에서, 관리자는 Entra ID > Agents에서 할 수 있습니다. 블루프린트나 블루프린트 주체를 삭제하면 일시 삭제되고, 모든 하위 에이전트 아이덴티티와 에이전트 사용자 계정을 일시 삭제하는 비동기 연쇄 정리가 트리거됩니다. 개체는 30일간 복원할 수 있고, 정리는 “즉시 실행되지 않을 수 있으며”, “에이전트 아이덴티티 블루프린트 주체를 복원해도 이미 발생한 연쇄 삭제는 되돌려지지 않습니다.” 감사 로그에서 연쇄 삭제는 앱 ID가 비어 있는 Delete Agent Identities Task라는 애플리케이션이 시작한 Delete service principal로 표시되며, 이는 정상입니다(에이전트 아이덴티티 삭제 작동 방식). Copilot Studio 에이전트의 경우 Copilot Studio에서 에이전트를 삭제하면 에이전트 아이덴티티도 삭제됩니다.
로깅과 모니터링
감사 로그에서 에이전트 작업은 어떻게 보이나
에이전트 활동은 “활동이 시작된 기본 아이덴티티 유형 아래에 기록"되므로 “에이전트” 카테고리는 찾을 수 없습니다. 에이전트는 initiatedBy, performedBy, targetResources의 agentType 속성(notAgentic 이외의 값은 에이전트 관여를 의미)과 아이덴티티를 블루프린트에 연결하는 blueprintId로 찾습니다(Agent ID 로그).
| 에이전트 작업 | 보게 될 감사 활동 | agentType |
|---|---|---|
| 블루프린트 생성 | Add application | agenticApp |
| 에이전트 아이덴티티 생성 | Add service principal | agenticAppInstance |
| 에이전트 사용자 계정 생성 | Add user | agentIDuser |
| 에이전트 아이덴티티 업데이트 또는 삭제 | Update / Delete service principal | agenticAppInstance |
| 블루프린트 삭제 후 연쇄 정리 | Delete Agent Identities Task에 의한 Delete service principal | agenticAppInstance |
실무상 두 가지 참고 사항. Graph를 통해서는 Prefer: include-unknown-enum-members 헤더를 포함하지 않으면 새 값이 unknownFutureValue로 돌아옵니다. 그리고 Microsoft Graph 활동 로그는 아직 에이전트를 구분하지 않으며, 에이전트 요청은 앱 ID 열에 에이전트 아이덴티티가 들어간 애플리케이션으로 기록되므로 ID로 상관시키십시오.
로그인 로그
에이전트 로그인은 agentSignIn 이벤트 유형을 가지며, 에이전트가 위임 토큰이나 앱 전용 토큰을 모두 사용할 수 있으므로 “네 가지 로그인 로그 유형 각각에 나타날 수 있습니다.” 관리 센터에서 최소 Reports Reader로 Entra ID > Monitoring & health > Sign-in logs로 이동하여 Agent type(Agent ID user, Agent Identity, Agent Identity Blueprint, Not Agentic) 또는 Is Agent = Yes로 필터링합니다. 자율 에이전트의 경우 사용자 탭이 아니라 Service principal sign-ins에서 시작하십시오(Agent ID 자율 로그인 조사). Graph의 대응 쿼리:
GET https://graph.microsoft.com/beta/auditLogs/signIns?$filter=signInEventTypes/any(t: t eq 'servicePrincipal') and agent/agentType eq 'AgentIdentity'
Prefer: include-unknown-enum-members
이벤트 유형 필터가 없으면 signIns API는 대화형 사용자 로그인만 반환하는데, 이것이 사람들이 자기 에이전트가 “로그를 남기지 않는다"고 결론짓는 가장 흔한 이유입니다.
에이전트용 ID Protection 탐지
Entra ID Protection은 자체 탐지로 에이전트를 평가합니다. 현재 모두 오프라인이며, Learning Mode가 충분한 이력이 없는 에이전트의 행동 경고를 억제하고, OBO 흐름에서는 “위험한 활동이 에이전트가 아니라 사용자에게 귀속됩니다”(에이전트용 ID Protection).
| 탐지 | 의미 |
|---|---|
| Confirmed compromised | 관리자가 Confirm compromise를 눌렀음. 위험이 High로 올라감. |
| Early life malicious activity | 새로 만든 에이전트가 즉시 공격자처럼 행동함. |
| Entra Directory Reconnaissance | 의심스럽거나 고위험의 디렉터리 작업. |
| Failed access attempt | 권한이 없는 리소스에 접근 시도. 토큰 재생 가능성. |
| Microsoft Entra threat intelligence | 알려진 공격 패턴과 일치하는 활동. |
| Sign-in spike | 기준선보다 훨씬 많은 로그인. 자동화 또는 툴킷 가능성. |
| Suspicious credential usage | 블루프린트에 새 자격 증명이 추가된 후 실제로 사용됨. |
| Unfamiliar resource access | 에이전트가 평소 접근하지 않는 리소스. |
Risky Agents 보고서(Security Administrator, Operator 또는 Reader)는 Confirm compromise, Confirm safe, Dismiss risk, Disable을 제공하며, 탐지는 90일간 보존되고, riskyAgents와 agentRiskDetections Graph 컬렉션이 같은 데이터를 노출합니다. 특히 Suspicious credential usage에 주목하십시오. 누군가 블루프린트에 조용히 비밀을 추가하는 행위를 잡아내는 탐지입니다.
에이전트 로그를 Sentinel로 보내고 경고 설정하기
에이전트 로그인과 감사 이벤트는 다른 모든 것과 같은 진단 설정을 탑니다. Security Administrator로 Entra ID > Monitoring & health > Diagnostic settings에서 감사, 로그인, 위험 카테고리를 Log Analytics 작업 영역으로 보내면 “Microsoft Sentinel 내의 Microsoft Entra 데이터 커넥터가 자동으로 사용하도록 설정됩니다”(Microsoft Entra 로그를 Azure Monitor 로그와 통합). 예산을 잡아두십시오. Microsoft의 계획 수치는 감사 이벤트당 약 2KB, 로그인 이벤트당 11.5KB이며, 통신이 잦은 에이전트는 많은 로그인을 생성합니다(활동 로그 통합 옵션). 에이전트의 위험 데이터도 같은 메커니즘으로 내보낼 수 있습니다.
Entra Health Monitoring은 Agent ID autonomous sign-ins 시나리오(미리 보기)와 Large increase in Agent ID autonomous sign-in failures 경고를 추가합니다. 신호를 보려면 Entra ID P1 또는 P2가 필요하고, 경고를 받으려면 평가판이 아닌 P1/P2 테넌트와 최소 100명의 월간 활성 사용자가 필요합니다(Agent ID 자율 로그인 조사). SIEM에서 Microsoft가 권장하는 경고는 자격 증명 만료, Conditional Access 또는 ID Protection에 의해 차단된 에이전트(AADSTS53003이 Conditional Access 차단 코드), 과도한 토큰 획득 실패, 예기치 않은 권한 또는 역할 변경, 그리고 배포 파이프라인 밖에서 발생한 모든 블루프린트 자격 증명 변경입니다(Microsoft Entra Agent ID 모범 사례).
라이선스와 비용
라이선스 체계는 2026년 중에 바뀌었고, 오래된 Learn 페이지에는 이전의 “Conditional Access는 P1, ID Protection은 P2” 문구가 남아 있습니다. 2026년 6월에 업데이트된 라이선스 페이지와 그 이후 업데이트된 Conditional Access 및 거버넌스 페이지에 따른 현재 입장은 다음과 같습니다(Microsoft Entra 라이선스, 에이전트용 Conditional Access, 에이전트 아이덴티티 거버넌스).
| 기능 | 필요한 것 |
|---|---|
| 블루프린트와 에이전트 아이덴티티 생성 및 관리, Entra에서 보기, Agent 365에서 전체 인벤토리 보기 | 모든 Entra 테넌트. “Agent ID는 모든 Microsoft Entra 고객이 사용할 수 있습니다.” 인벤토리 보기에는 AI Reader 역할만 필요. |
| 에이전트용 Conditional Access | Entra ID P1 또는 Microsoft 365 E3과 결합한 Microsoft Agent 365, 또는 Microsoft 365 E7 |
| 에이전트 위험 기반 Conditional Access | 위 조건에 Entra ID P2 또는 Microsoft 365 E5 추가 |
| 에이전트용 ID Protection | 미리 보기 기간에는 Entra ID P2. Microsoft는 “Microsoft Agent 365 라이선스가 필요하게 될 것"이라고 명시 |
| 에이전트용 ID Governance: 에이전트 액세스 패키지, 승인자로서의 에이전트 스폰서, 에이전트 스폰서십 수명 주기 작업 | Entra ID P1 또는 Microsoft 365 E3과 결합한 Microsoft Agent 365, 또는 Microsoft 365 E7 |
| 표준 Lifecycle Workflows, 액세스 검토, PIM | Entra ID Governance 또는 Entra Suite(이전 하위 집합은 P2) |
| Health Monitoring 신호와 경고 | Entra ID P1 또는 P2 |
| 블루프린트 자격 증명으로서의 관리 ID | 라이선스 불필요 |
규모 산정을 위한 정가입니다. Microsoft의 미국 Entra 가격 페이지는 Entra ID P1 7달러, P2 10달러, Entra ID Governance 7달러, Entra Suite 12달러(모두 사용자당 월, 연간 결제)와 Microsoft 365 E7 사용자당 월 99달러를 표시합니다(Microsoft Entra 가격). Agent 365는 사용자 단위로 판매되며, 제가 확인한 캐나다 Agent 365 페이지는 연간 약정 기준 사용자당 월 CAD 20.40를 표시하고 “에이전트와 상호 작용하거나 소유, 관리, 스폰서하는 모든 사용자"에게 라이선스를 권장합니다(Microsoft Agent 365). Entra Suite에는 기반이 되는 P1이 필요합니다. 에이전트 단위나 트랜잭션 단위의 Agent ID 미터는 Microsoft의 어느 페이지에서도 찾을 수 없었으므로, 아이덴티티 계층은 사용량 기반 과금이 아니라 사용자 단위 라이선스로 계획하십시오. 실제로 보게 될 사용량 비용은 Log Analytics 수집 비용과 Foundry나 Copilot Studio가 에이전트 자체에 부과하는 비용입니다.
30-60-90일 거버넌스 롤아웃
| 기간 | 목표 | 조치 |
|---|---|---|
| 1~30일: 보기 | 신뢰할 수 있는 인벤토리, 아직 아무것도 강제하지 않음 | 아이덴티티 팀에 AI Reader를 부여하고 Microsoft 365 관리 센터에서 All agents를 내보냅니다. Entra에서 Agent identities와 Agent blueprints를 나열하고 Copilot Studio 및 Foundry 레거시 서비스 주체를 태그로 식별합니다. 비어 있는 스폰서를 채웁니다. 로그인, 감사, 위험 로그에 대한 진단 설정을 켭니다. 허용 목록과 고위험 차단 정책을 보고 전용으로 만듭니다. 명명 표준(예: Agent-HROnboardingBot)을 작성합니다. |
| 31~60일: 결정 | 쉬운 사례에 정책 강제, 거버넌스 배관 가동 | 사용자 지정 보안 특성(AgentApprovalStatus, Environment, Department)을 정의하고 승인된 에이전트에 태그를 붙입니다. 고위험 차단을 On으로 전환하고, 보고 전용 결과가 깨끗해지면 허용 목록도 전환합니다. 일반적인 에이전트 액세스 패턴마다 6개월 또는 12개월 만료와 스폰서 승인이 있는 액세스 패키지를 하나씩 만듭니다. 세 가지 스폰서 작업을 퇴사자 및 이동자 워크플로에 추가합니다. 블루프린트별로 관리 ID나 인증서가 클라이언트 비밀을 대체할지 결정합니다. |
| 61~90일: 운영 | 검토, 경고, 레거시 백로그 | 스폰서를 검토자로 하는 첫 에이전트 아이덴티티 액세스 검토를 예약합니다. AADSTS53003, 토큰 실패 급증, 블루프린트 자격 증명 변경, Suspicious credential usage에 대한 SIEM 경고를 연결합니다. 레거시 Copilot Studio 서비스 주체를 낮음, 중간, 높음 사용량으로 분류하고, 중간 등급은 Power Platform 관리 센터 권장 사항을 통해 마이그레이션하며 마이그레이션이 제공되지 않는 경우에만 다시 만듭니다. 분기별 고아 검토를 일정에 넣습니다. 테넌트 전체 차단 런북을 문서화하고 보고 전용으로 테스트합니다. |
무엇을 해야 하나
- 인벤토리부터: Agent 365에서 All agents를, Entra에서 Agent identities를 가져와 비즈니스가 운영 중이라고 생각하는 것과 대조합니다.
- 모든 블루프린트와 에이전트 아이덴티티에 이름이 명시된 스폰서와 기술 소유자를 지정하고, 그 결정을 개체의 설명에 기록합니다.
- 블루프린트 경계를 의도적으로 결정합니다. 신뢰 경계마다 하나, 논리적 에이전트마다 에이전트 아이덴티티 하나, 에이전트용 일반 앱 등록은 만들지 않습니다.
- 블루프린트의 클라이언트 비밀을 관리 ID나 인증서로 교체하고, 프라이빗 키는 Key Vault에 저장하며, 최소 연 1회 회전합니다.
- 고위험 차단과 특성 기반 허용 목록을 보고 전용으로 배포하고, 2주간 결과를 읽은 뒤 강제합니다.
- 광범위한 사용자 정책 모두를 에이전트에 대한 의도치 않은 영향 관점에서 검토하고, 사용자 할당이 닿지 않는 에이전트 사용자 계정용 별도 정책을 만듭니다.
- 상속 가능한 범위와 액세스 패키지로 권한을 부여하고, 나열된 범위에서 시작하며, 차단된 Graph 권한 목록을 설계 제약으로 취급합니다.
- 세 가지 에이전트 스폰서 작업을 퇴사자 및 이동자 수명 주기 워크플로에 추가합니다.
- 로그인, 감사, 위험 로그를 Log Analytics로 스트리밍하고, Sentinel이
agentType을 보는지 확인하며, 차단, 실패, 자격 증명 변경에 경고를 설정합니다. - 스폰서 증명을 6~12개월 주기로, 고아 탐색을 분기 주기로 두고, Microsoft의 마이그레이션이 적용될 때까지 레거시 Copilot Studio 및 Foundry 서비스 주체를 추적합니다.
계속되는 변화는 제 Entra ID What’s New 시리즈에서 따라가십시오. Entra의 에이전트 영역은 매달 움직이고 있습니다.
도움이 필요하십니까? Big Hat Group은 미국과 캐나다의 조직에 2주 에이전트 아이덴티티 평가부터 전면적인 Entra Agent ID 및 Conditional Access 롤아웃까지 Azure 컨설팅을 제공합니다. 디스커버리 콜을 예약하여 환경에 대해 이야기해 보십시오.
출처
- Microsoft Entra Agent ID란? (Microsoft Learn)
- 에이전트 아이덴티티란? (Microsoft Learn)
- Microsoft Entra Agent ID의 에이전트 아이덴티티 블루프린트 (Microsoft Learn)
- 에이전트 아이덴티티, 서비스 주체 및 애플리케이션 (Microsoft Learn)
- 에이전트 사용자 계정 알아보기 (Microsoft Learn)
- Microsoft Entra Agent ID의 관리 관계 (Microsoft Learn)
- 에이전트 아이덴티티 아키텍처 계획 (Microsoft Learn)
- Microsoft Entra Agent ID 모범 사례 (Microsoft Learn)
- 에이전트 아이덴티티는 어떻게 생성되는가? (Microsoft Learn)
- 조직의 에이전트 아이덴티티 관리 (Microsoft Learn)
- 테넌트에서 에이전트 아이덴티티 사용 안 함 (Microsoft Learn)
- 에이전트 아이덴티티 삭제 작동 방식 (Microsoft Learn)
- Agent Registry와 Microsoft Agent 365의 통합 (Microsoft Learn)
- Microsoft Entra Agent ID의 새로운 기능 (Microsoft Learn)
- 서드파티 에이전트를 Microsoft Entra Agent ID와 통합 (Microsoft Learn)
- Microsoft Entra Agent ID로 Copilot Studio 에이전트 다시 만들기 (Microsoft Learn)
- Microsoft Copilot Studio에서 Entra Agent ID 관리 (Microsoft Learn)
- Microsoft Foundry의 에이전트 아이덴티티 개념 (Microsoft Learn)
- Microsoft Entra의 에이전트용 Conditional Access (Microsoft Learn)
- Conditional Access로 자율 에이전트 보호 (Microsoft Learn)
- Microsoft Entra Conditional Access로 에이전트 사용자 보호 (Microsoft Learn)
- 에이전트용 ID Protection (Microsoft Learn)
- 에이전트 아이덴티티 거버넌스 (Microsoft Learn)
- Lifecycle Workflows의 에이전트 아이덴티티 스폰서 작업 (Microsoft Learn)
- Microsoft Graph의 Microsoft Entra Agent ID API (Microsoft Learn)
- Microsoft Entra Agent ID 로그 (Microsoft Learn)
- Agent ID 자율 로그인 조사 (Microsoft Learn)
- Microsoft Entra 로그를 Azure Monitor 로그와 통합 (Microsoft Learn)
- Microsoft Entra 활동 로그 통합 옵션 (Microsoft Learn)
- Microsoft Entra 라이선스 (Microsoft Learn)
- Microsoft Entra 가격 (Microsoft)
- Microsoft Agent 365 (Microsoft)