
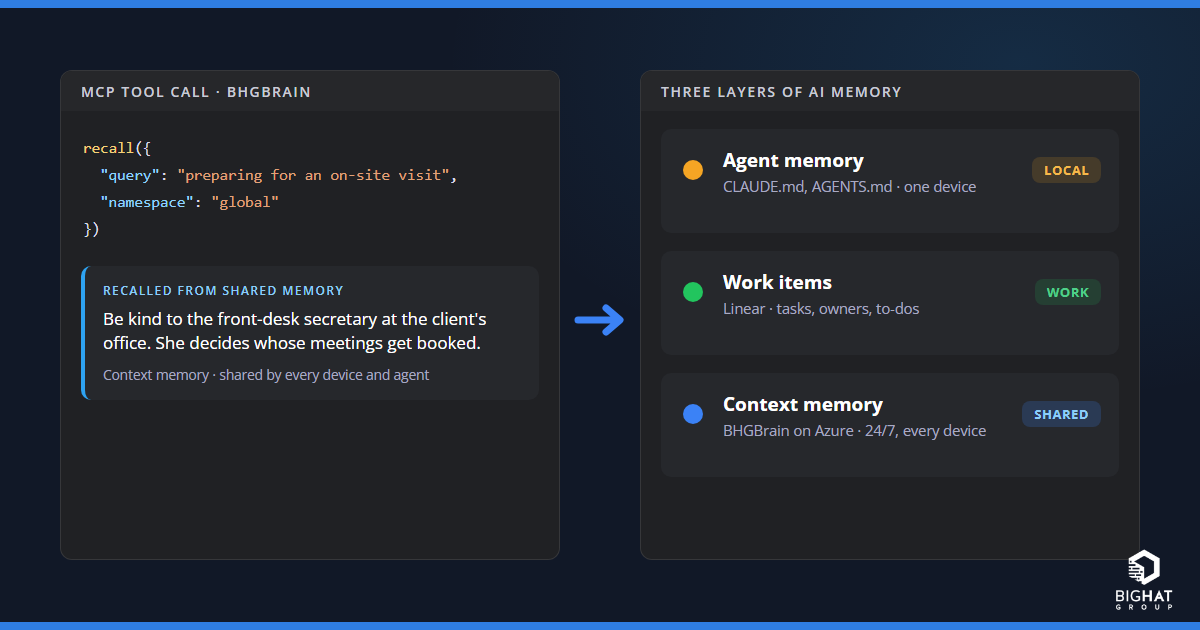
저는 하루에 많은 AI 에이전트를 사용합니다. 터미널의 Claude Code, VS Code의 GitHub Copilot, 다른 머신의 Codex, Cloud PC의 OpenClaw, 그리고 빌드 에이전트에서 돌아가는 몇 개의 스크립트까지요. 오랫동안 이들은 각자 자기만의 사일로에 기억을 쌓아 두었습니다. 노트북의 Claude Code가 배운 내용을 데스크톱의 Copilot은 몰랐습니다. 화요일에 어시스턴트에게 말한 것을 목요일에 다시 설명하고 있었습니다.
지난 1년 동안 저는 이 문제 대부분을 해결해 주는 AI 메모리에 대한 사고방식을 정리했습니다. 메모리에는 세 계층이 있고, 세 번째 계층이 바로 우리의 오픈 소스 메모리 서버인 BHGBrain 이 제 몫을 하는 곳입니다. 이 글에서는 세 계층을 설명한 다음, 세 번째 계층을 작동하게 하는 아키텍처를 소개합니다. Azure의 작은 Linux VM에서 하루 종일 실행되는 BHGBrain 서버 하나를 Tailscale을 통해 모든 디바이스와 모든 에이전트에서 비공개로 접근하는 구조입니다.
AI 메모리의 세 계층
모든 정보가 같은 곳에 속하는 것은 아닙니다. 제 에이전트들이 알아야 하는 내용을 살펴보면 세 그룹으로 나뉩니다.
| 계층 | 위치 | 담는 내용 | 예시 | 유지 기간 |
|---|---|---|---|---|
| 1. 에이전트 메모리 | 한 디바이스에 있는 각 에이전트의 파일과 설정: CLAUDE.md, AGENTS.md, 내장 메모리 | 이 도구로 이 프로젝트에서 일하는 방식 | “커밋하기 전에 항상 린터를 실행하세요.” | 프로젝트가 존재하는 동안 |
| 2. 작업 항목 | Linear 같은 티켓 시스템 | 해야 할 일, 담당자, 상태 | “금요일까지 고객의 인증서를 갱신하세요.” | 티켓이 닫힐 때까지 |
| 3. 컨텍스트 메모리 | 모든 디바이스와 에이전트가 공유하는 BHGBrain | 작업도 아니고 프로젝트 규칙도 아닌, 알고 있는 내용 | “고객사 사무실의 안내 데스크 담당자분께 늘 정중하게 대하세요. 누구의 회의 일정이 잡힐지는 그분이 정합니다.” | 쓸모가 있는 동안 |
처음 두 계층은 잘 알려져 있습니다. 에이전트 지침 파일 은 도구가 저장소에서 어떻게 동작해야 하는지 알려 줍니다. Linear는 업무를 담습니다. 모든 할 일에는 담당자와 상태가 있고, 끝이 있습니다.
대부분의 사람에게 빠져 있는 것이 세 번째 계층입니다. 안내 데스크 담당자의 예를 생각해 보십시오. 이것은 작업이 아니므로 Linear에서 열거나 닫을 것이 없습니다. 프로젝트 규칙도 아닙니다. 모든 코딩 세션에 로드되는 CLAUDE.md에 넣지는 않을 것이고, 공유 저장소에 커밋하는 일은 더더욱 없을 것입니다. 그런데도 그 사무실 방문을 준비하도록 어시스턴트가 도와줄 때 바로 기억해 주었으면 하는 내용입니다.
유용한 지식 중 상당수가 이런 모습입니다.
- 오전 10시 이전 회의를 선호하고, 예고 없이 추가되는 안건을 싫어하는 고객
- 특정 노트북 모델에서 지난번 VPN이 끊겼을 때 효과가 있었던 해결 방법
- 고객의 테넌트 중 어느 것이 프로덕션이고 어느 것이 테스트용 사본인지
- 무엇을 결정했는지뿐만 아니라 왜 그렇게 결정했는지
- 이메일에는 답하지만 전화는 절대 받지 않는 공급업체 담당자
이 중 어느 것도 작업이 아니고, 코드베이스를 위한 지침도 아닙니다. 이것은 컨텍스트, 즉 좋은 동료라면 자연스럽게 기억하는 종류의 정보입니다. BHGBrain은 에이전트가 이를 보관할 장소를 제공합니다.
컨텍스트 계층이 중앙에 있어야 하는 이유
BHGBrain을 자신의 노트북에서 실행할 수도 있고, 처음 사용해 보기에는 좋은 방법입니다. 하지만 노트북에 있는 메모리는 노트북을 위한 메모리입니다. 노트북을 덮으면 오프라인이 되고, 데스크톱, Cloud PC, WSL 환경, 빌드 에이전트는 모두 아무것도 없는 상태에서 시작합니다.
제 AI 생태계는 디바이스 하나나 공급업체 하나로 이루어져 있지 않고, 여러분도 아마 그럴 것입니다. 컨텍스트 계층이 쓸모 있으려면 다음을 갖춰야 합니다.
- 상시 가동: 하루 24시간 켜져 있어 어떤 에이전트든 언제나 접근할 수 있어야 합니다.
- 모든 디바이스에서 접근 가능: Windows, macOS, Linux, WSL, Windows 365 Cloud PC 어디서든 접근할 수 있어야 합니다.
- 모든 에이전트가 사용 가능: 특정 도구에 묶이지 않고 Model Context Protocol(MCP)을 지원하는 모든 에이전트가 사용할 수 있어야 합니다.
- 비공개: 공개적으로는 절대 올리지 않을 종류의 메모를 담기 때문입니다.
- 내 소유: 백업과 보존을 직접 관리하는 자신의 구독 안에 있어야 합니다.
- 저렴함: 한 사람 또는 작은 팀 하나의 메모리이기 때문입니다.
이 목록은 비공개 네트워크에 있는, 직접 소유한 작은 서버를 가리킵니다. 제가 사용하는 설계는 다음과 같습니다.
아키텍처: Azure Linux VM 위의 BHGBrain
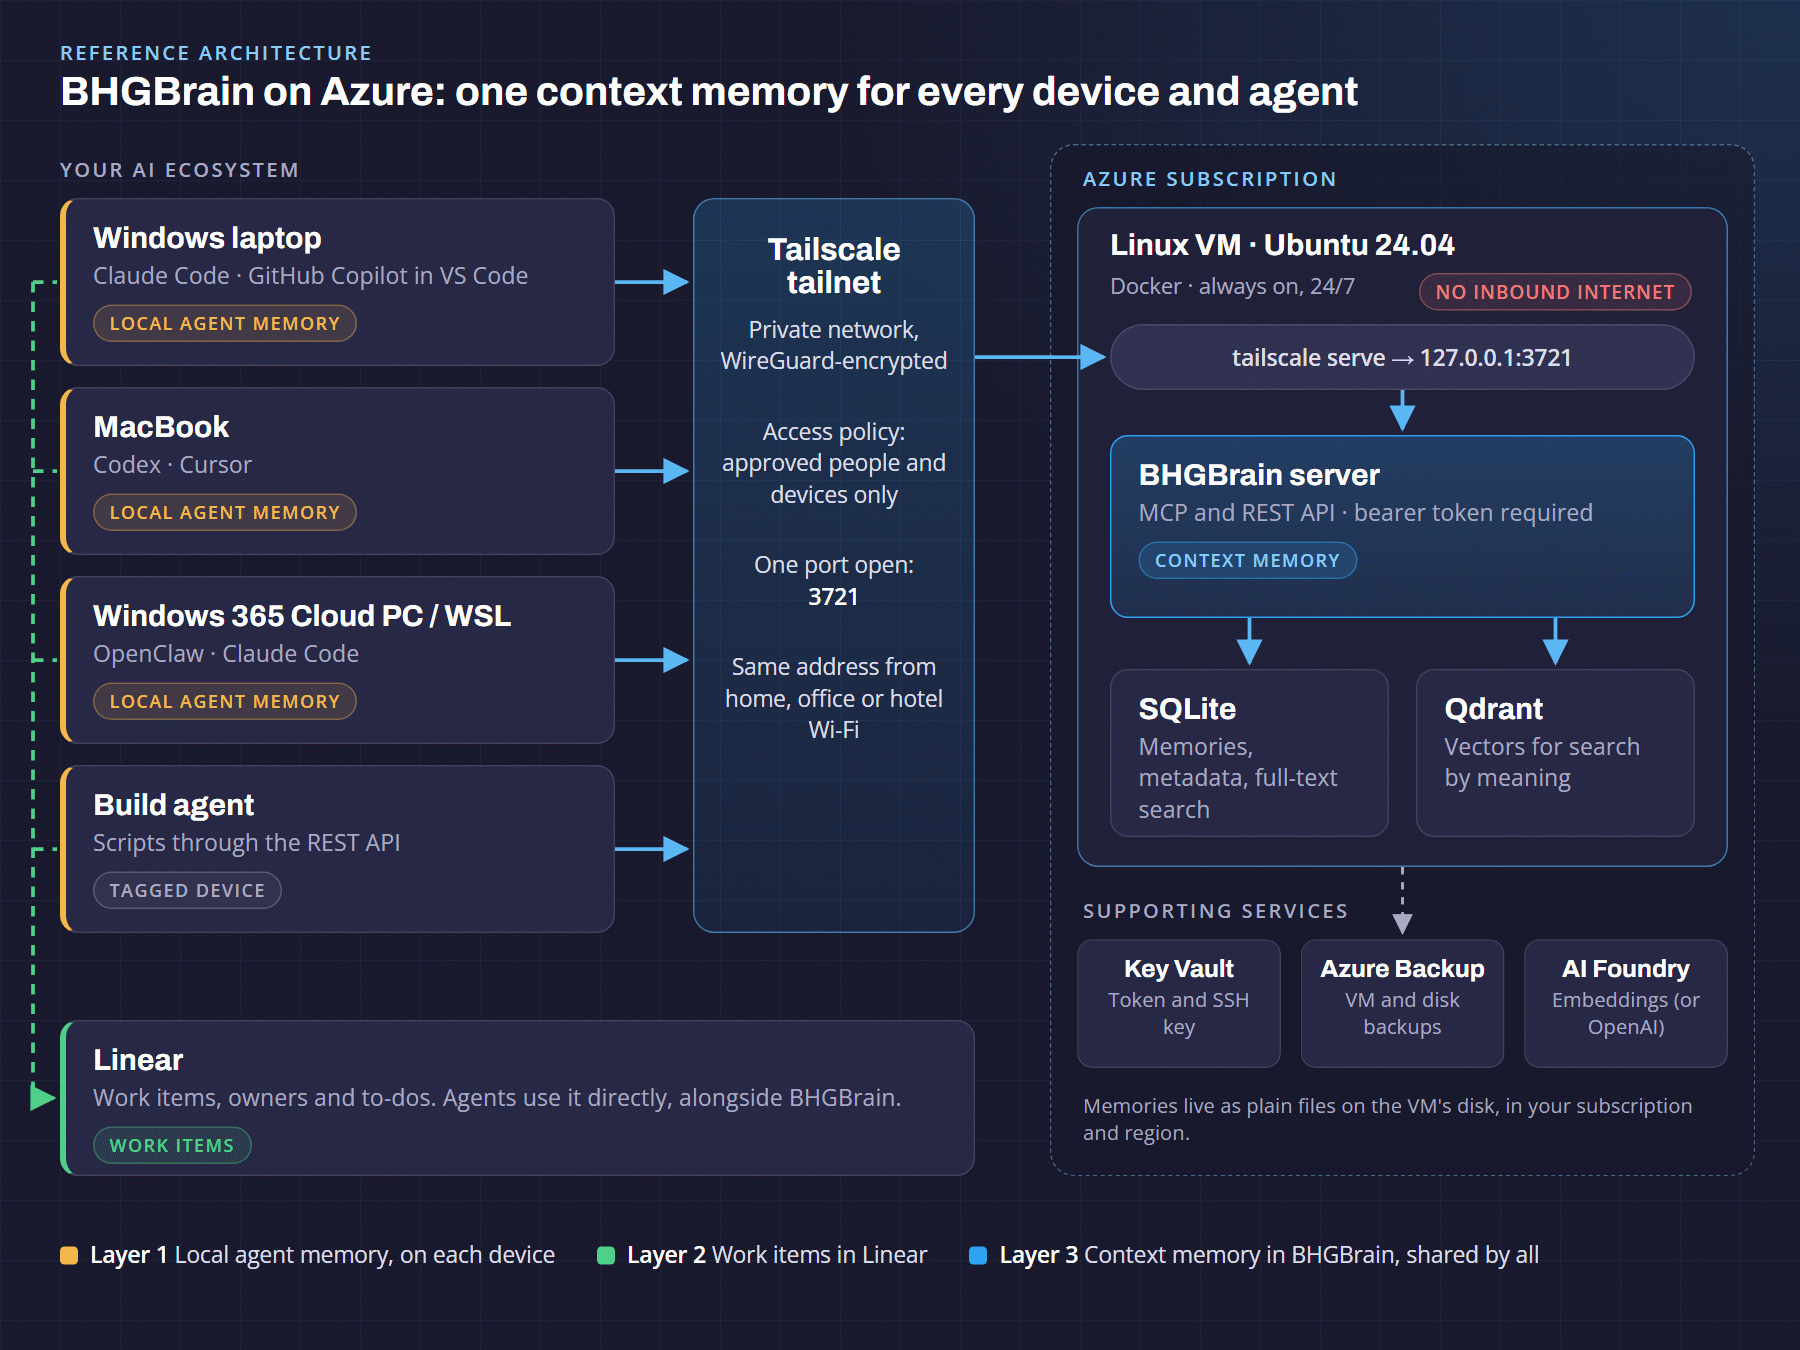
다이어그램을 왼쪽에서 오른쪽으로 읽어 보겠습니다.
- 디바이스와 에이전트: 모든 노트북, 데스크톱, Cloud PC, 빌드 에이전트는 평소처럼 AI 도구를 실행하고, 각 도구는 자체 로컬 메모리(첫 번째 계층)를 유지합니다. 도구들은 작업 항목을 위해 Linear(두 번째 계층)와도 통신합니다. 세 번째 계층에서는 모두 같은 주소, 즉 BHGBrain 서버를 가리킵니다.
- 비공개 Tailscale 네트워크: 각 디바이스는 Tailscale을 실행하며, Tailscale은 디바이스가 어디에 있든 디바이스 사이에 암호화된 네트워크(“tailnet”)를 구성합니다. 액세스 정책이 누가 어떤 포트로 메모리 서버에 접근할 수 있는지 결정합니다. tailnet 밖에 있는 사람은 서버를 볼 수조차 없습니다.
- Azure의 Linux VM 하나: 작은 Ubuntu VM이 Docker로 두 개의 컨테이너를 실행합니다. BHGBrain 서버와, BHGBrain이 의미 기반 검색에 사용하는 벡터 데이터베이스인 Qdrant입니다. BHGBrain은 메모리 자체를 VM 디스크의 SQLite에 보관합니다. VM의 네트워크 보안 그룹에는 인바운드 규칙이 전혀 없으므로 인터넷의 어떤 것도 VM에 도달할 수 없습니다.
- 지원 Azure 서비스: Key Vault는 SSH 키와 액세스 토큰을 보관합니다. Azure Backup은 디스크를 보호합니다. 의미 기반 검색을 가능하게 하는 숫자 “지문"인 임베딩은 OpenAI 또는 Azure AI Foundry에서 생성하며, Azure AI Foundry를 사용하면 그 트래픽이 자신의 테넌트 안에 머뭅니다.
에이전트가 무언가를 기억할 때 일어나는 일
제가 노트북의 Claude Code에서 이렇게 말한다고 해 보겠습니다. “고객의 변경 작업 시간대는 목요일 저녁이고, 승인은 그쪽 IT 책임자에게 간다는 걸 기억해 줘.”
- Claude Code가 tailnet상의 BHGBrain 서버 주소로
remember요청을 보냅니다. - Tailscale이 액세스 정책을 확인합니다. 제 노트북은 허용되어 있으므로 요청은 암호화된 터널을 통해 VM으로 전달됩니다.
- BHGBrain은 요청의 액세스 토큰을 확인하고, 콘텐츠에 암호나 API 키처럼 보이는 것이 있는지 검사하고, 이미 알고 있는 사실인지 확인합니다.
- 메모리는 SQLite에, 임베딩은 Qdrant에 저장하고, 메모리가 얼마나 오래 유지될지를 정하는 보존 계층을 부여합니다.
그날 오후 데스크톱에서 VS Code의 Copilot이 “고객의 변경 작업 시간대가 언제지?“라고 물으면, 다른 머신의 다른 도구에서 저장된 내용인데도 바로 답을 받습니다.
왜 Azure의 Linux VM인가
메모리 서버를 호스팅하는 방법에는 더 단순한 것도, 더 화려한 것도 있습니다. 개인이나 작은 팀에게는 VM 하나가 가장 적절한 균형점입니다.
- 상시 가동됩니다: 새벽 6시에 휴대폰 핫스폿으로 접속해도, 자정에 Cloud PC에서 접속해도 메모리가 그 자리에 있습니다.
- 단순합니다: 컨테이너 두 개와 구성 파일 하나입니다. 업데이트는
git pull과 재시작이면 끝납니다. 재부팅 후에는 Docker가 모든 것을 다시 올려 줍니다. - 이미 사용 중인 Azure 도구와 잘 맞습니다: Azure Backup, Key Vault, Azure Monitor, Azure AI Foundry가 모두 바로 연결됩니다.
- 데이터가 둔 곳에 그대로 있습니다: 메모리는 자신의 구독과 직접 선택한 지역에 있는 디스크의 일반 파일이므로, 데이터 상주 를 중요하게 여긴다면 의미가 큽니다.
- 저렴합니다: 클러스터가 아니라 작은 VM 하나입니다.
다른 대안과 비교하면 다음과 같습니다.
| 옵션 | 얻는 것 | 문제점 |
|---|---|---|
| 디바이스마다 사본 하나 | 호스팅할 것이 없음 | 디바이스마다 메모리가 따로 있습니다. 아무것도 이어지지 않습니다. |
| TLS를 적용한 공개 엔드포인트 | 클라우드 호스팅 어시스턴트를 포함해 어디서든 접근 가능 | 비공개 메모로 가득한 서버가 인터넷에 노출되고, 토큰 하나로만 보호됩니다. TLS, 방화벽 규칙, 패치 위험을 직접 떠안아야 합니다. |
| 관리형 컨테이너 | 패치할 운영 체제가 없음 | 영구 데이터베이스와 비공개 네트워킹 때문에 1인 워크로드치고는 비용과 복잡성이 커집니다. |
| Linux VM 하나 + Tailscale | 모든 디바이스와 에이전트를 위한 하나의 메모리, 상시 가동, 공개 포트 없음 | VM 하나는 단일 장애 지점이므로 반드시 백업하십시오. |
포트를 여는 대신 Tailscale을 쓰는 이유
어디서든 서버에 접근하는 일반적인 방법은 인터넷에 포트를 열고 그 앞에 로그인을 두는 것입니다. 하지만 비공개 정보를 기억하는 것이 존재 이유인 서버라면 저는 그렇게 하고 싶지 않습니다.
Tailscale을 사용하면 다음과 같습니다.
- 인바운드 인터넷 포트가 없습니다: VM은 인터넷에서 오는 연결을 전혀 받지 않습니다. Tailscale이 아웃바운드 연결을 만들고 거기서부터 비공개 네트워크를 구성합니다.
- 사람별, 디바이스별로 접근을 제어합니다: 액세스 정책은 메모리 서버를 사용할 수 있는 사람들의 그룹을 지정하고, 그들에게 서버의 포트 하나만 엽니다. 관리자에게는 SSH도 허용됩니다. tailnet의 다른 사람은 물론이고 인터넷의 누구도 연결할 수 없습니다.
- 자물쇠가 하나가 아니라 두 개입니다: tailnet에 있다는 것만으로는 충분하지 않습니다. 모든 요청에는 여전히 BHGBrain의 베어러 토큰이 필요합니다.
- 노트북을 잃어버렸다면 클릭 한 번이면 됩니다: Tailscale 관리 콘솔에서 디바이스를 제거하면 즉시 차단됩니다.
- 어디서나 암호화됩니다: 트래픽은 WireGuard 터널 안에서 오가므로, tailnet 내부의 일반 HTTP도 디바이스에서 VM까지 이미 암호화되어 있습니다.
- 어디서나 똑같이 작동합니다: 집, 사무실, 호텔 Wi-Fi, 고객사의 게스트 네트워크 어디서든 주소는 항상 같습니다.
세컨드 브레인처럼 동작하는 방식
세컨드 브레인은 잡동사니가 쌓일 걱정 없이 무엇이든 던져 넣을 수 있어야 제대로 작동합니다. 이를 가능하게 하는 것이 BHGBrain의 보존 계층 입니다.
| 계층 | 주로 들어가는 내용 | 사용하지 않을 때 유지 기간 |
|---|---|---|
| T3, 일시적(transient) | 티켓 번호, 이메일 요약, “오늘”, “금요일까지” 같은 메모 | 30일 |
| T2, 운영(operational) (기본값) | 회의 결과, 프로젝트 상태, 진행 중인 조사 | 90일 |
| T1, 조직(institutional) | 결정 사항, 방법 안내, 공급업체와 시스템 세부 정보 | 365일 |
| T0, 기반(foundational) | 정책, 상시 규칙, 사용자 프로필 | 만료되지 않음 |
세 가지 동작 덕분에 이것이 단순한 저장소가 아니라 기억처럼 느껴집니다.
- 사용하면 메모리가 살아 있습니다: 메모리를 불러올 때마다 시계가 초기화됩니다. 사용하는 지식은 만료되지 않습니다. 사용하지 않는 지식은 스스로 정리되며, 먼저 보관소로 옮겨지므로 복원할 수 있습니다.
- 계속 필요한 것은 승격됩니다: 다섯 번 불러온 메모리는 한 계층 위로 올라갑니다. 자꾸 찾아보게 되는 “사소한” 사실이 아무것도 하지 않아도 장기 지식이 됩니다.
- 필요한 순간에 맞는 컨텍스트가 나타납니다: 세션을 시작할 때 에이전트는 모든 것을 담은 거대한 파일 대신 상시 규칙, 고정된 메모리, 그리고 지금 하는 작업과 가장 관련 있는 메모리를 로드할 수 있습니다.
관리 기능도 있습니다. 중복은 쌓이지 않고 병합됩니다. 태그는 자동으로 추가됩니다. 자격 증명처럼 보이는 것은 저장되기 전에 거부되는데, 하루 종일 정보를 넣는 브레인이라면 중요한 부분입니다. 그리고 기능을 켜면 야간 “증류(distillation)” 작업이 서로 관련된 단기 메모 묶음을 하나의 오래가는 사실로 압축합니다.
첫날에는 BHGBrain에 내장된 온보딩 인터뷰가 사용자의 역할, 고객, 환경을 영구 메모리로 기록하므로, 모든 디바이스의 모든 에이전트가 처음부터 사용자가 누구인지 알고 시작합니다.
여러 디바이스를 오가는 하루
구체적으로 보여 드리기 위해 예시 하루를 소개합니다.
- 08:30, Windows 노트북, Claude Code: “고객의 변경 작업 시간대가 목요일 저녁이라는 걸 기억해 줘.” 운영 사실로 저장됩니다.
- 09:15, 같은 노트북: “티켓 INC-4821 메모: Wi-Fi 6E 어댑터에서 VPN이 끊기며, 6 GHz를 끄면 해결된다.” 티켓 번호가 있으므로 일시적 메모로 분류됩니다.
- 13:00, 데스크톱, VS Code의 Copilot: “고객의 변경 작업 시간대가 언제지?” 공유 메모리에서 즉시 답을 얻습니다.
- 15:30, MacBook, Codex: 현장 방문을 준비하면서 에이전트가 고객의 회의 선호 사항과 함께 안내 데스크 담당자에 관한 메모를 불러옵니다.
- 17:00, Cloud PC, OpenClaw: 고객의 상시 규칙과 최근 결정 사항을 미리 불러온 상태로 세션을 시작합니다.
- 다음 주: VPN 해결 방법은 세 대의 머신에서 불러와졌고 더 오래 유지되는 계층으로 승격됩니다. 아무도 필요로 하지 않은 일회성 메모는 조용히 만료됩니다.
네 대의 디바이스에서 다섯 개의 도구를 썼지만, 어느 도구에도 같은 말을 두 번 할 필요가 없었습니다.
비용
| 항목 | 대략적인 비용 | 참고 |
|---|---|---|
Linux VM, vCPU 2개와 메모리 8GiB(Standard_B2ms) | 종량제 요금 기준 월 약 US$60–70 | 4GiB 크기는 비용이 약 절반이며 개인 용도에 적합합니다. 예약 인스턴스와 절감 플랜으로 더 낮출 수 있습니다. 해당 지역의 요금은 Azure 가격 계산기에서 확인하십시오. |
| 디스크, 아웃바운드 트래픽용 공용 IP, Key Vault, 백업 | 월 몇 달러에서 10달러대 초반 | 디스크 유형과 백업 보존 기간에 따라 다릅니다. |
| Tailscale | Personal 플랜은 무료 | Personal 플랜은 비상업적 용도로, 최대 6명까지 사용할 수 있습니다. 업무용으로는 유료 플랜이 필요합니다. |
임베딩(OpenAI text-embedding-3-small) | 100만 토큰당 US$0.02 | 메모리 수천 개에 몇 센트 수준입니다. |
사용하는 모든 AI 도구가 공유하는 비공개 메모리치고는 스트리밍 구독 몇 개 정도의 가격입니다.
알아 두어야 할 트레이드오프
타협이 전혀 없는 설계는 없습니다. 다음은 관리자에게 미리 알려 두고 싶은 사항입니다.
- 클라우드 호스팅 커넥터는 접근할 수 없습니다: 웹이나 휴대폰의 claude.ai에 추가한 커넥터는 공급업체의 클라우드에서 실행되며, 이 클라우드는 tailnet에 속해 있지 않습니다. 자신의 디바이스에서 실행되는 에이전트는 문제없이 작동합니다. 서버를 인터넷에서 떼어 놓는 데 따르는 대가입니다.
- 공유 액세스 토큰이 하나입니다: 어떤 사람과 디바이스가 들어올 수 있는지는 Tailscale이 제어합니다. 토큰은 모두에게 동일하므로 누군가 떠나면 토큰을 교체하십시오.
- VM 하나는 단일 장애 지점입니다: 메모리 파일과 VM을 백업하십시오. 벡터 데이터베이스는 잃어버려도 메모리로부터 다시 구축할 수 있습니다.
- 임베딩은 VM 밖으로 나갑니다: 메모리 텍스트가 임베딩 공급자에게 전송됩니다. Azure AI Foundry를 사용하면 그 과정이 자신의 테넌트 안에 머뭅니다.
- 무엇을 저장할지 신중하게 판단하십시오: 사람에 관한 메모는 당사자가 읽어도 불편하지 않을, 업무상 필요한 내용이어야 합니다. 네임스페이스를 사용하면 고객별 컨텍스트를 분리해 둘 수 있습니다.
시작하기
단계별 전체 안내는 BHGBrain 저장소에 있습니다: Deploying BHGBrain on an Azure Linux VM with Tailscale . 큰 흐름은 다음과 같습니다.
tailnet을 준비합니다: 서버에 태그를 지정하고, 사용자 그룹을 만들고, 그 그룹이 메모리 서버의 포트에만 접근하도록 허용합니다.
VM을 만듭니다: 인바운드 방화벽 규칙이 없는 작은 Ubuntu VM을 만들고, SSH 키는 Key Vault에 보관합니다.
Docker와 Tailscale을 설치합니다: Azure의 Run Command를 사용하면 SSH를 인터넷에 열지 않고도 설치할 수 있습니다.
BHGBrain을 시작합니다: 저장소를 복제하고, 액세스 토큰과 임베딩 키를 추가하고, 두 컨테이너를 시작합니다.
tailnet에 게시합니다:
tailscale serve명령 하나로 모든 디바이스에서 같은 주소로 접근할 수 있게 됩니다.각 디바이스를 연결합니다: Tailscale을 설치한 다음 각 AI 도구에 서버를 추가합니다. Claude Code에서는 명령 하나면 됩니다.
claude mcp add --transport http --scope user bhgbrain \
  http://bhgbrain:3721/mcp --header "Authorization: Bearer <token>"
자신이 누구인지 알려 줍니다: 온보딩 인터뷰를 한 번 실행하면 모든 에이전트가 그 혜택을 누립니다.
무엇을 해야 할까
팀이 둘 이상의 AI 도구를 쓰거나, 같은 도구를 둘 이상의 머신에서 쓰고 있다면 이미 이 설계가 해결하는 문제를 안고 있는 것입니다. 제 제안은 다음과 같습니다.
- 세 계층에 이름을 붙이십시오: 무엇을 에이전트 지침 파일에 넣고, 무엇을 Linear에 넣고, 무엇을 공유 컨텍스트 메모리에 넣을지 합의하십시오. 각 정보가 어디에 속하는지 사람들이 알게 되면 마찰 대부분이 사라집니다.
- 한 사람부터 시작하십시오: 한 달 동안 작은 VM에서 자신만을 위한 BHGBrain을 운영해 보십시오. 같은 말을 반복하는 일이 얼마나 줄었는지에서 가치가 드러납니다.
- 기본값은 비공개로 유지하십시오: 공개 포트 없이, Tailscale 액세스 규칙, 베어러 토큰, 그리고 첫날부터 백업을 갖추십시오.
- 의도를 가지고 확장하십시오: Tailscale 그룹을 통해 팀원을 추가하고, 네임스페이스로 고객을 분리하고, 메모리에 무엇을 담고 무엇을 담지 말아야 할지 함께 정하십시오.
Azure 쪽 설계, 액세스 모델, 또는 더 넓은 에이전트 도입 계획 안에서 메모리가 어떤 역할을 할지에 대해 도움이 필요하시다면, 바로 그런 일을 저희 AI 자동화 및 Azure 컨설팅 실무에서 하고 있습니다.
자주 묻는 질문
AI 세컨드 브레인이란 무엇인가요?
AI 어시스턴트가 세션을 넘나들며 기록하고 다시 불러올 수 있는 공유 장기 메모리입니다. 채팅할 때마다 고객, 환경, 선호 사항을 다시 설명하는 대신, 어시스턴트가 알게 된 내용을 저장해 두었다가 나중에 관련된 부분을 꺼내 씁니다. BHGBrain은 이를 Model Context Protocol로 제공하므로 MCP를 지원하는 에이전트라면 어떤 것이든 사용할 수 있습니다.
BHGBrain은 CLAUDE.md, AGENTS.md 또는 에이전트 내장 메모리와 무엇이 다른가요?
로컬 에이전트 메모리는 한 디바이스에서 한 도구가 한 프로젝트에서 일하는 방식을 알려 주며, 보통 매 세션마다 통째로 로드됩니다. BHGBrain은 프로젝트, 디바이스, 도구를 아우르는 컨텍스트, 즉 사람, 선호 사항, 환경 세부 정보, 교훈, 결정 사항을 위한 별도의 공유 계층입니다. 작업에 관련된 내용만 가져옵니다.
BHGBrain을 노트북이 아니라 Azure VM에 호스팅하는 이유는 무엇인가요?
노트북에 있는 사본은 그 노트북을 위한 메모리이며, 노트북이 꺼져 있으면 함께 오프라인이 됩니다. Azure의 작은 Linux VM은 24시간 내내 실행되므로 모든 디바이스와 에이전트가 같은 메모리를 공유하며, Azure Backup, Key Vault, 그리고 Azure AI Foundry를 이용한 테넌트 내 임베딩이라는 선택지도 얻게 됩니다.
AI 메모리 서버를 클라우드에 두어도 안전한가요?
이 설계에서 VM에는 인바운드 인터넷 포트가 없습니다. 디바이스는 승인된 사람과 디바이스만 참여할 수 있는 비공개 Tailscale 네트워크를 통해 VM에 접근하며, 모든 요청에는 여전히 베어러 토큰이 필요합니다. BHGBrain은 또한 암호나 API 키처럼 보이는 콘텐츠를 저장하기 전에 거부합니다.
공유 BHGBrain 서버는 어떤 AI 도구에서 사용할 수 있나요?
tailnet에 속한 디바이스에서 원격 MCP 서버에 연결할 수 있는 MCP 클라이언트라면 모두 사용할 수 있습니다. Claude Code, Codex, VS Code의 GitHub Copilot, Cursor, OpenClaw가 그 예이며, REST API를 사용하는 스크립트도 가능합니다. 로컬 서버만 실행할 수 있는 데스크톱 앱은 작은 로컬 브리지를 사용하면 됩니다. 클라우드에서 호스팅되는 커넥터는 tailnet 전용 서버에 접근할 수 없습니다.
참고 자료
- BHGBrain on GitHub , 프로젝트 README와 문서
- Deploying BHGBrain on an Azure Linux VM with Tailscale , BHGBrain 저장소
- tailscale serve 명령 , Tailscale 문서
- Tailscale 요금제 및 2026년 4월 요금제 업데이트 , Tailscale
- Azure의 기본 아웃바운드 액세스 , Microsoft Learn (VM에 명시적인 아웃바운드 경로가 필요한 이유)
- text-embedding-3-small , OpenAI 문서