
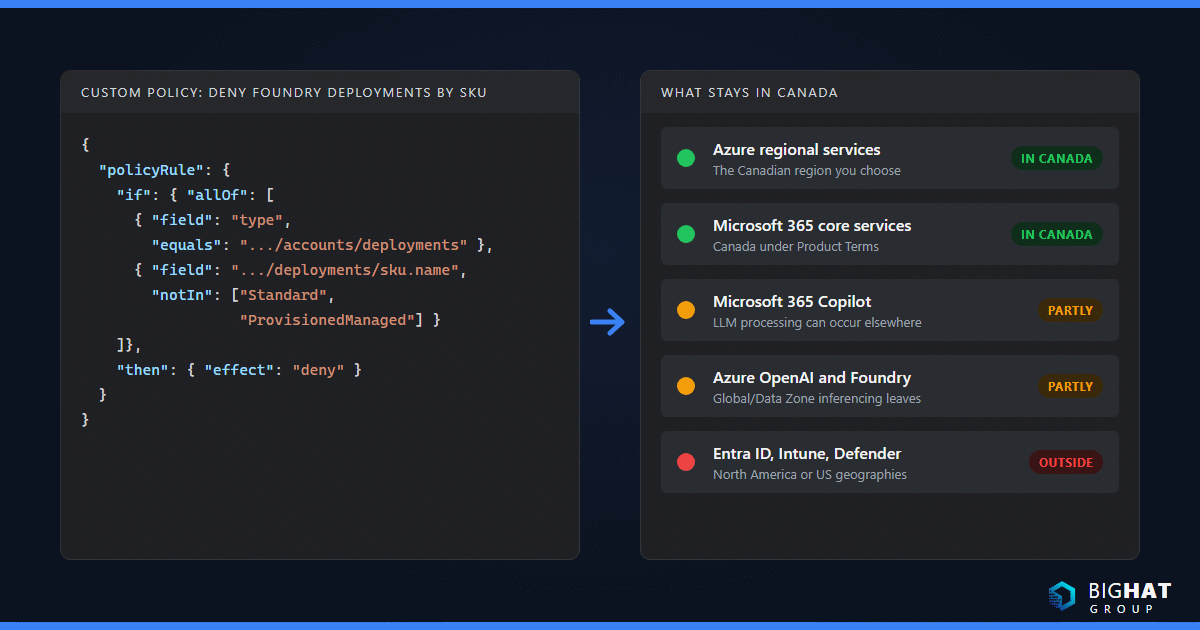
제가 만나는 캐나다 IT 책임자들은 다른 어떤 것보다 먼저 같은 질문을 합니다. 우리 데이터는 실제로 어디에 있는가? 솔직한 답은 “캐나다에 있다"는 말이 일부 Microsoft 서비스에는 맞고, 다른 일부에는 절반만 맞고, 몇몇 서비스에는 선택지조차 없다는 것입니다. Microsoft는 세부 사항을 공개하지만, 서로 다른 제품 팀이 작성한 열두 개가 넘는 Learn 페이지에 흩어져 있습니다. 이 가이드는 2026년 10월 기준으로 그것을 한데 모았습니다. 두 캐나다 Azure 지역을 비교하고, Azure, Microsoft 365, Copilot, Windows 365, Azure Virtual Desktop, Entra ID, Intune, Defender 제품군에서 무엇이 캐나다에 남는지 하나씩 살핀 뒤, 제가 설계를 고정하는 데 쓰는 제어 수단으로 마무리합니다. 이것은 기술 가이드이며 법률 자문이 아닙니다.
캐나다에서 레지던시가 화두가 되는 이유
네 가지 압력이 이 논의를 이끕니다. 연방 개인 정보 보호 및 전자 문서법(PIPEDA)은 대부분의 민간 조직에 적용됩니다. 퀘벡주의 제25호 법(Law 25)은 그 주의 민간 부문 개인 정보 보호 체계를 현대화하고 개인 정보가 어디로 가는지 평가하는 기준을 높였습니다. 주 공공 부문 법령, 그중 가장 자주 언급되는 브리티시컬럼비아주의 FOIPPA는 공공 기관과 그 서비스 공급자를 규율합니다. 연방 부처는 Protected B 보안 범주와, 해당 데이터에 대해 캐나다 레지던시를 주요 제공 옵션으로 삼으라는 재무위원회 지침에 따라 일합니다. 이 캐나다 시리즈의 별도 게시물에서 법적 측면을 다루며, 이 가이드의 나머지 부분은 Microsoft가 무엇을 약정하고 그것을 어떻게 구성하는지라는 기술적 질문에 머무릅니다.
Microsoft가 사용하는 용어
약정이 용어에 붙어 있기 때문에 용어가 중요합니다. Microsoft의 Azure 데이터 레지던시 페이지는 Geo를 하나 이상의 지역을 포함하는 시장(보통 국가)으로 설명하며, “Microsoft는 고객의 승인 없이 고객이 지정한 Geo 외부에서 고객 데이터를 저장하거나 처리하지 않습니다"라고 명시합니다. Geo 내부에서는 Microsoft가 중복성을 위해 지역 간에 데이터를 복사할 수 있습니다. 가상 머신, Storage, SQL Database 같은 지역 서비스는 선택한 지역에 배포됩니다. Microsoft Entra ID와 Azure Content Delivery Network 같은 비지역 서비스는 모든 Azure 공용 지역에서 데이터를 저장하거나 처리할 수 있습니다. 미리 보기 서비스는 일반적으로 미국에 데이터를 저장합니다.
가용성 영역은 지역 내에서 분리된 데이터 센터 그룹으로, 독립된 전원, 냉각, 네트워킹을 갖습니다. 가용성 영역 개요는 이 가이드에 중요한 점을 짚습니다. 레지던시나 주권 요구 사항으로 단일 지역에 제한된 워크로드의 경우, 여러 영역에 배포하는 것이 “데이터를 지역 밖으로 옮기지 않고 가용성을 극대화하는 주요 권장 방법"이라는 것입니다.
지역 쌍은 거의 항상 같은 지리에 있는 두 지역으로, 소수의 서비스가 지리적 복제, 순차적 업데이트, 우선 복구에 사용합니다. 지역 쌍 문서는 쌍을 이룬 지역에 배포해도 “자동으로 복원력이 높아지지 않는다"고 분명히 말하며, 캐나다를 예시로 사용합니다. Canada Central의 스토리지가 GRS로 Canada East에 복제되는 사례입니다.
마지막으로 Microsoft는 미사용 고객 데이터와 처리를 구분합니다. 이 가이드의 거의 모든 약정은 저장 약정입니다. 처리 약정이 존재하는 경우에는 따로 짚어 드립니다.
Canada Central과 Canada East 비교
Microsoft의 Azure 지역 목록이 다른 모든 것의 기반이 되는 사실을 제공합니다.
| Canada Central | Canada East | |
|---|---|---|
| 물리적 위치 | 토론토 | 퀘벡 시티 |
| 프로그래밍 이름 | canadacentral | canadaeast |
| 가용성 영역 | 3개 | 없음 |
| 쌍 지역 | Canada East | Canada Central |
| 지리적 영역 중복 스토리지(GZRS) | 사용 가능(영역과 쌍 모두 필요) | 사용 불가(영역 없음) |
| Windows 365 Cloud PC 프로비저닝 | 지원 | 재해 복구용 대체 지역만 |
| Azure Virtual Desktop 메타데이터 | 캐나다 지리(Geographical 범위) | 캐나다 지리(Geographical 범위) |
| Microsoft Sentinel | SIEM 지원, 데이터 레이크 지원 | SIEM 지원, 데이터 레이크 미지원 |
| Azure OpenAI Standard(지역) 배포 | 지역 가용성 표에 없음 | 등재됨, 모델 목록은 짧음 |
| 다른 캐나다 지역까지 중앙값 왕복 시간 | 13ms | 13ms |
| East US / East US 2까지 중앙값 왕복 시간 | 18ms / 22ms | 26ms / 29ms |
| West US 2 / West US 3까지 중앙값 왕복 시간 | 64ms / 70ms | 74ms / 80ms |
| 일반적인 역할 | 대부분의 캐나다 워크로드의 기본 지역 | 지리적 중복 복사본, 재해 복구 대상, 퀘벡 전용 기본 지역 |
지연 시간 수치는 Microsoft가 공개한 Azure 네트워크 왕복 지연 시간 통계의 월간 P50 값으로, 사용자가 아니라 지역 간에 측정한 것입니다. 이것이 캘거리, 밴쿠버, 토론토, 몬트리올에 어떤 의미인지는 아래에서 다시 다룹니다.
서비스 가용성은 또 다른 차이입니다. Microsoft는 지역별 제공 제품 페이지에서 공식 매트릭스를 유지하며, 제 경험상 Canada Central이 새 서비스를 먼저, 그리고 더 많이 받습니다. 랜딩 존을 Canada East에 확정하기 전에 설계의 모든 서비스에 대해 이 매트릭스를 확인하세요.
캐나다에 남는 것과 남지 않는 것
요약을 먼저 보고, 이어서 세부 사항과 각 행의 근거가 되는 Microsoft 페이지를 봅니다.
| 서비스 | 미사용 고객 데이터 | 캐나다를 벗어나는 것 |
|---|---|---|
| Azure 지역 서비스(VM, 디스크, Storage, SQL) | 선택한 캐나다 지역 | 설계상 없음, GRS는 쌍 안에 머무름 |
| Microsoft 365 핵심 서비스 | 제품 약관에 따른 캐나다(토론토, 퀘벡 시티) | 핵심 및 ADR 목록 외 워크로드 |
| Microsoft 365 Copilot | 상호 작용 콘텐츠와 의미 체계 인덱스는 캐나다 | LLM 처리는 다른 지역에서 발생 가능 |
| Windows 365 | Cloud PC 디스크는 Canada Central | 관리 데이터는 북미, Intune 및 AVD 종속성 |
| Azure Virtual Desktop | 메타데이터는 캐나다 지리, 세션 호스트는 배치한 곳 | 사용자 근처의 세션 진단, 정리된 집계는 미국으로 |
| Microsoft Entra ID | 테넌트 생성 시 선택한 지리 위치, 캐나다 옵션 없음 | 디렉터리 데이터는 여러 국가에 걸친 지리 위치에 존재 |
| Microsoft Intune | 북미 지리(미국 데이터 센터) | 전부, 캐나다는 목록에 없음 |
| Defender for Endpoint 및 Defender XDR | 온보딩 시 선택한 테넌트 지리 위치, 캐나다 옵션 없음 | 전부, 가장 가까운 옵션은 미국 |
| Microsoft Sentinel | 원시 로그는 작업 영역 지역(Canada Central 또는 Canada East) | 미국 지역에서 처리. Defender 포털에 온보딩한 후에는 인시던트, 경고, 구성이 Defender XDR 지역(미국)에 저장 |
| Azure OpenAI 및 Foundry 모델 | 모든 배포 유형에서 지정된 Azure 지리 | Global 및 Data Zone 유추, 캐나다에는 데이터 영역 없음 |
Azure 지역 서비스
Canada Central 또는 Canada East에 배포한 것은 복제를 구성하거나 전역 서비스를 선택하지 않는 한 그곳에 머무릅니다. 팀을 걸리게 하는 두 가지는 스토리지 중복성과 백업입니다. Azure Storage 중복성 페이지는 쌍을 이루는 보조 지역이 “기본 지역에 따라 결정되며 변경할 수 없다"고 명시하므로, 캐나다 지역에서 시작한 GRS는 다른 캐나다 지역에 도착하여 데이터가 Geo 안에 유지됩니다. GZRS는 영역과 쌍이 모두 필요하므로 Canada Central 전용 옵션입니다. Azure Backup도 같은 논리를 따릅니다. Recovery Services 자격 증명 모음은 “데이터 원본과 같은 지역에 있어야” 하고, 첫 백업 전에 Geo-redundant, Locally-redundant, Zone-redundant 중 하나를 선택하며, Microsoft 자체의 자격 증명 모음 지침은 “지역 내에서 가동 중지 없이 데이터 가용성이 필요하고 데이터 레지던시를 보장"하려면 ZRS를 권장합니다. Log Analytics 데이터는 작업 영역의 지역에 저장되며, Microsoft는 “특정 위치에 데이터를 저장해야 하는 규정 또는 규정 준수 요구 사항"을 충족하기 위해 여러 작업 영역을 만들 수 있다고 언급합니다.
Microsoft 365 핵심 서비스
데이터 센터 위치 표에 따르면 캐나다는 퀘벡 시티와 토론토에 Microsoft 365 데이터 센터를 둔 Local Region Geography입니다. 제품 약관 데이터 레지던시 페이지는 약정을 인용합니다. 테넌트를 캐나다에 프로비저닝하면 Microsoft는 Exchange Online 사서함 콘텐츠, SharePoint 사이트 콘텐츠와 파일, OneDrive 파일, Teams 채팅 메시지, 그리고 Copilot과 Copilot Chat 상호 작용의 저장 콘텐츠를 해당 Geo 내에만 미사용 상태로 저장합니다. 상용 테넌트의 경우 이것은 라이선스에 포함되며 구매할 것이 없습니다. 예외는 교육 테넌트입니다. EU 외부에서는 기관이 Advanced Data Residency for Education을 구매하지 않는 한 Microsoft가 Office 365 Education 데이터를 EU 또는 북미 어디에나 저장할 수 있습니다. Microsoft 365 관리 센터의 Settings > Org settings > Organization profile > Data location에서 자신의 테넌트를 확인하세요. 기본 지리는 테넌트가 만들어질 때 설정되고 이후 변경할 수 없기 때문에, 몇 년 전 누군가 미국 청구 주소로 만든 테넌트가 제가 가장 흔히 발견하는 레지던시 문제입니다.
두 추가 기능이 약정을 확장합니다. Advanced Data Residency(ADR)는 핵심 서비스에 더해 Microsoft Defender for Office P1, Exchange Online Protection, Office for the web, Viva Connections 및 일부 Purview 서비스(Audit Standard 및 Premium, Data Lifecycle Management, Data Loss Prevention, Information Barriers, Information Protection)를 포함합니다. 캐나다는 자격이 있는 지리이며, 테넌트의 유료 라이선스 100퍼센트를 포함해야 합니다. Multi-Geo는 반대 방향입니다. 하나의 테넌트, 여러 지리, 사용자별 Preferred Data Location입니다. 캐나다의 PDL 값은 CAN이고, 추가 기능은 사용자 단위이며, Enterprise Agreement와 CSP 고객은 자격이 있는 사용자의 최소 5퍼센트에 대한 라이선스를 구매해야 합니다. Multi-Geo는 미국 본사 테넌트 안의 캐나다 자회사, 또는 그 반대의 경우를 위한 도구입니다.
Microsoft 365 Copilot과 EU Data Boundary 문제
Copilot은 저장과 처리가 갈라지는 지점입니다. Copilot 데이터 레지던시 페이지는 상호 작용 콘텐츠와 관련 의미 체계 인덱스가 “해당 Local Region Geography에 미사용 상태로 저장된다"고 말하며, 캐나다는 제품 약관 목록에 있습니다. Copilot은 2024년 3월 1일에, Copilot Chat은 2025년 9월 1일에 대상 워크로드가 되었습니다.
처리는 다른 진술입니다. Microsoft의 Copilot 개인 정보 보호 설명서는 LLM 호출이 “지역 내 가장 가까운 데이터 센터로 라우팅되지만, 사용률이 높은 기간에는 용량이 있는 다른 지역을 호출할 수도 있다"고 하며, “EU 외부 고객은 쿼리가 미국, EU 또는 다른 지역에서 처리될 수 있다"고 말합니다. EU 고객은 그 이상을 받습니다. Copilot은 EU Data Boundary 서비스이며, EU Data Boundary는 고객 데이터와 가명 처리된 개인 데이터를 EU와 EFTA 내부에서 저장하고 처리한다는 약정입니다. 하지만 그 경계도 이제는 느슨해졌습니다. 2026년 3월 25일 이후 만들어진 EU 테넌트에서 기본으로 켜져 있는 플렉스 라우팅(flex routing)은 관리자가 끄지 않는 한 수요가 몰릴 때 Copilot 추론을 미국, 캐나다 또는 오스트레일리아에서 실행할 수 있게 합니다. 캐나다에는 그에 해당하는 것이 없습니다. 캐나다 조직에게 이는 Copilot의 레지던시 입장이 “캐나다에 저장, 미국, EU 또는 용량이 있는 곳에서 처리"라는 뜻이며, 개인 정보 평가는 더 많이 주장하는 대신 정확히 그렇게 적어야 합니다. 프롬프트, 응답, Graph 데이터는 기반 모델 학습에 사용되지 않으며, Copilot 상호 작용은 Exchange Online을 통해 Customer Lockbox의 대상이 됩니다.
Windows 365
Windows 365는 가장 단순한 이야기이자 가장 날카로운 제약이 있는 이야기입니다. Windows 365 요구 사항은 Cloud PC 프로비저닝을 위한 캐나다 지역을 정확히 하나만 나열합니다. Canada Central입니다. Canada East는 Cross-region Disaster Recovery와 Disaster Recovery Plus의 대체 지역으로만 나타나며, Microsoft는 대체 지역에 가용성 영역이 하나뿐이고 “Cloud PC 프로비저닝에는 지원되지 않는다"고 경고합니다. 개인 정보 및 데이터 페이지는 Cloud PC 가상 디스크, 고객 콘텐츠, 스토리지가 “Cloud PC가 프로비저닝된 Azure 지역에 존재한다"고 명시하며, 이는 프로비저닝 정책의 Microsoft 호스팅 네트워크 또는 Azure 네트워크 연결로 결정됩니다. 컴퓨터 이름, 진단, 서비스 생성 데이터 같은 관리 데이터는 테넌트 위치에 따라 북미, 유럽 또는 아시아 태평양에 저장되며, Windows 365는 Intune과 Azure Virtual Desktop이 수집하는 것도 그대로 이어받습니다. Cloud PC와 세션 호스트를 아직 저울질하고 있다면 제 Windows 365와 Azure Virtual Desktop 비교가 운영상의 트레이드오프를 다룹니다. 레지던시상의 트레이드오프는 Windows 365가 잘못 고를 지역 선택지 없이 “토론토만"이라는 답을 준다는 점입니다.
Azure Virtual Desktop
Azure Virtual Desktop은 두 계층으로 나뉩니다. 세션 호스트, 프로필, 애플리케이션 데이터는 여러분의 구독 안에서 선택한 지역에 있으며, Microsoft는 그 데이터를 관리하지 않는다고 분명히 말합니다. 컨트롤 플레인은 Microsoft 서비스이며, 그 데이터 위치 페이지는 기본 Geographical 배포 범위에서 메타데이터(호스트 풀 이름, 작업 영역 이름, 애플리케이션 그룹 이름, 사용자 계정 이름)가 선택한 지역과 연결된 지리에 저장된다고 설명합니다. 캐나다(CA)는 지원되는 지리 목록에 있으므로 캐나다 호스트 풀의 메타데이터는 캐나다에 남습니다. 메타데이터를 한 지역에 고정하고 가용성 영역에 복제본을 두는 새로운 Regional 범위는 현재 Central US와 East US 2에서만 제공되며, 캐나다 지역에서는 그 옵션이 아예 표시되지 않습니다. 그래도 세 가지는 밖으로 나갑니다. 세션 진단은 호스트 풀 위치와 “사용자와 가장 가까운 위치” 양쪽으로 가고, Azure Resource Manager 경로는 조직 정보로 취급되어 지리 외부에 저장되며, 정리된 집계 서비스 데이터는 미국으로 전송됩니다. 규제 기관이 데스크톱 자체를 자체 하드웨어에서 실행하라고 요구하면, 2026년 9월부터 일반 공급되는 Arc 지원 서버 기반 Azure Virtual Desktop Hybrid가 세션 호스트를 온-프레미스에 두고 Microsoft 관리 컨트롤 플레인이 브로커링을 처리하게 하며, 같은 메타데이터 규칙이 적용됩니다.
Microsoft Entra ID와 Intune
브리핑에서 사람들을 놀라게 하는 부분입니다. Microsoft Entra ID는 비지역 서비스입니다. 그 데이터 레지던시 페이지는 테넌트 생성 시 선택한 위치가 여섯 개 지리 위치(Australia, Asia/Pacific, EMEA, Japan, North America, Worldwide) 중 하나에 매핑되며 “설정된 후에는 변경할 수 없다"고 말합니다. 캐나다는 지리 위치가 아니므로 Microsoft는 디렉터리 데이터에 대한 캐나다 전용 옵션을 문서화하지 않습니다. 캐나다 테넌트의 Core Store는 해당 지리 위치 안의 두 개 이상 Azure 지역에 복제됩니다. 일부 구성 요소는 더 멀리 갑니다. Entra 다단계 인증 로그는 “북미 및/또는 지리 위치"에 저장되고, 관리 ID 인증서는 East US의 Cosmos DB에 기록됩니다. Intune도 같은 모양입니다. 그 데이터 저장 페이지는 세 지리와 오스트레일리아, 인도, 스위스의 로컬 지리를 설명하며, 북미 지리는 “미국의 데이터 센터를 포함"하고 캐나다는 목록에 없습니다. 자신의 Intune 위치는 Tenant administration > Tenant details > Tenant location에서 읽을 수 있으며 “North America 0501"처럼 표시됩니다. 캐나다 개인 정보 평가에서는 ID와 디바이스 관리 메타데이터를 미국에 저장된 것으로 취급하세요.
Defender와 Sentinel
Defender 제품군도 비슷한 패턴을 따릅니다. Defender for Endpoint는 유럽 연합, 영국, 미국, 오스트레일리아, 스위스, 인도, UAE의 데이터 센터에서 운영되며, 캐나다 테넌트는 미국을 선택하고 데이터는 180일 동안 그곳에 머무릅니다. Defender XDR은 같은 지리를 나열하며 “일단 만들어지면 Microsoft Defender 테넌트를 다른 지역으로 이동할 수 없다"고 경고합니다. 자신의 위치는 Settings > Microsoft Defender XDR > Account에서 볼 수 있습니다. Microsoft Sentinel은 여러분이 배치하는 Log Analytics 작업 영역 위에 구축되므로 캐나다에 훨씬 친화적입니다. Sentinel 레지던시 페이지는 SIEM에 대해 Canada Central과 Canada East 모두, 데이터 레이크에 대해 Canada Central만 지원함을 확인하고, 원시 데이터는 작업 영역 지역에 남지만 유럽과 이스라엘 외부의 작업 영역에 대해서는 Sentinel이 “미국 지역에서 고객 데이터를 처리한다"고 명시합니다. 원시 로그는 캐나다에 남고 처리는 미국에서 이루어지며, 작업 영역을 Defender 포털에 온보딩하면(Azure portal의 Sentinel이 2027년 3월 31일에 사용 중지된 후에는 필수) 인시던트, 경고, 구성은 Defender XDR 지역에 저장되는데, 캐나다 테넌트의 경우 그곳은 미국입니다.
Azure OpenAI와 Microsoft Foundry
Microsoft의 배포 유형 페이지가 선을 긋습니다. 모든 배포 유형에서 “미사용 데이터는 지정된 Azure 지리에 남아” 있지만 유추는 다릅니다. Global 배포는 모든 Azure 지역에서 프롬프트를 처리할 수 있습니다. Data Zone 배포는 Microsoft가 정의한 영역 안에서 처리하며, 그 영역은 미국, EU, 아시아 태평양이고 캐나다 데이터 영역은 없습니다. Standard와 Regional Provisioned 배포는 “고객이 지정한 Azure 지리 내에서” 처리합니다. 아메리카 지역의 Azure OpenAI Standard(지역) 배포 지역 가용성 표에는 Canada East가 있고 Canada Central은 없으며 카탈로그가 짧은(작성 시점 기준 gpt-4.1-mini, 2024년 11월 gpt-4o, text-embedding 모델) 반면, Regional Provisioned에는 두 캐나다 지역이 모두 포함됩니다. 모델 유추를 캐나다에 두고 싶다면 그것이 메뉴이며, 설계상 Global 카탈로그보다 뒤처집니다. Azure Policy로 Global 배포를 차단하는 방법은 아래에서 보여 드립니다.
Protected B와 캐나다 정부 지침
연방 독자와 그 공급자는 레지던시 선호가 아니라 공개된 프레임워크에 따라 일합니다. 캐나다 정부 클라우드 기반 서비스 보안 제어 프로필은 ITSG-33에서 끌어낸 Protected B, 중간 무결성, 중간 가용성(PBMM) 기준선을 정의하며, 그 제어 목록이 캐나다 사이버 보안 센터(CCCS)의 ITSP.50.103에 있는 Medium Cloud Control Profile로 대체되었다고 밝힙니다. CCCS는 클라우드 서비스 공급자 IT 보안 평가 프로세스를 운영하며 공급자의 제어를 그 프로필에 비추어 검토합니다. CCCS 자체가 밝힌 두 가지 주의점이 있습니다. 평가는 승인(authorization)이 아니며 승인은 여전히 부처의 결정이라는 점, 그리고 평가는 “데이터 레지던시 요구 사항을 고려하지 않는다"는 점입니다.
Microsoft의 Canada Protected B 규정 준수 페이지는 Azure Core Services가 2019년 프레임워크 협정에 따라 CCCS 평가를 받았고, 그 결과 보고서는 부처의 요청에 따라 제공되며, Azure가 Azure Policy에 Canada PBMM 규정 준수 이니셔티브와 공공 부문 랜딩 존 참조 구현을 제공한다고 기록합니다. GC Cloud Guardrails는 운영 계층입니다. 부처가 클라우드 계정을 받은 뒤 30영업일 안에 구현해야 하는 열세 개의 가드레일입니다. 가드레일 05 Data Location은 부처가 “민감한 GC 워크로드를 승인된 지리적 위치로 제한하는 정책을 수립"하고 “구성 가능한 모든 Protected B 클라우드 서비스에 대해 서비스 위치가 캐나다 내에 있음을 입증"하도록 요구합니다. 마지막 구절인 구성 가능한은 Entra ID, Intune, Defender를 캐나다로 구성할 수 없다는 솔직한 인정이며, Guideline on Service and Digital은 캐나다 외부에 데이터를 저장하는 결정을 부처 CIO에게 맡깁니다. 이 중 어느 것도 법률 자문이 아니며, 여러분이 질문받게 될 문서들의 지도입니다.
레지던시를 위한 설계
약정은 그것을 강제하는 구성만큼만 유효합니다. 다음은 제가 모든 캐나다 설계에 넣는 제어 수단입니다.
Azure Policy로 지역 고정
관리 그룹 또는 구독 범위에서 기본 제공 Allowed locations 정책(정의 e56962a6-4747-49cd-b67b-bf8b01975c4c)을 Canada Central과 Canada East만 허용 값으로 할당하고, Allowed locations for resource groups(e765b5de-1225-4ba3-bd56-1ac6695af988)와 함께 사용하세요. 첫 정책은 리소스 그룹, Azure AD B2C 디렉터리, global 위치를 사용하는 리소스를 제외하므로 두 번째 정책이 필요하며, 그래서 Front Door 같은 전역 서비스는 여전히 배포됩니다.
az policy assignment create \
  --name "allowed-locations-canada" \
  --display-name "Allowed locations: Canada only" \
  --scope "/providers/Microsoft.Management/managementGroups/<mg-id>" \
  --policy "e56962a6-4747-49cd-b67b-bf8b01975c4c" \
  --params '{"listOfAllowedLocations":{"value":["canadacentral","canadaeast"]}}'
AI 워크로드의 경우 SKU로 Foundry 배포를 거부하는 사용자 지정 정책을 추가하세요. Microsoft는 배포 유형 페이지에 단일 SKU를 거부하는 패턴을 공개합니다. 이 버전은 그것을 뒤집어 지리 내 SKU 두 개인 Standard와 ProvisionedManaged(Regional Provisioned)만 허용하므로, 모든 Global 및 Data Zone 배포 유형이 거부됩니다.
{
  "mode": "All",
  "policyRule": {
    "if": {
      "allOf": [
        { "field": "type", "equals": "Microsoft.CognitiveServices/accounts/deployments" },
        { "field": "Microsoft.CognitiveServices/accounts/deployments/sku.name", "notIn": ["Standard", "ProvisionedManaged"] }
      ]
    },
    "then": { "effect": "deny" }
  }
}
복사본, 백업, 로그의 위치 결정
데이터가 지역을 벗어나면 안 될 때는 LRS 또는 ZRS를, 쌍을 이루는 캐나다 지역의 복사본이 허용될 때는 GRS 또는 GZRS를 선택하세요. 둘 다 Geo 안에 머무릅니다. Recovery Services 자격 증명 모음은 워크로드와 같은 지역에 만들고 첫 백업 전에 중복성을 설정하세요. Microsoft는 이후 그 옵션을 비활성화합니다. Sentinel에 공급하는 Log Analytics 작업 영역은 Canada Central에 두고 Sentinel의 분석 처리가 미국에서 실행됨을 문서화하세요. 모든 진단 설정과 Event Hub 대상을 확인하세요. 누군가 파일럿용으로 만든 미국 작업 영역으로 캐나다 로그를 스트리밍하는 일은 쉽게 일어납니다.
Microsoft 365: 확인한 뒤 확장
무엇이든 약속하기 전에 Data location 카드를 읽으세요. 핵심 서비스가 캐나다로 표시되면 제품 약관 약정이 유효합니다. 핵심 목록 밖의 워크로드가 평가에 중요하다면 ADR 견적을 받으세요. 다른 지리에 머물러야 하는 사용자가 있다면 사용자별 PDL로 Multi-Geo를 계획하고, 테넌트가 EU에 있어도 Multi-Geo 고객은 EU Data Boundary 범위 밖이라고 Microsoft가 밝힌 점을 기억하세요.
Cloud PC와 호스트 풀을 의도적으로 배치
Windows 365 프로비저닝 정책(Devices > Provision Cloud PCs > Provisioning policies > Create policy)에서 Microsoft hosted network를 선택하면 Canada의 Geography와 Region 선택지가 나옵니다. Microsoft는 복원력을 위해 All default regions within the geography를 권장하며, 캐나다에서는 유일한 프로비저닝 지역이기 때문에 Canada Central로 해석되므로 권장 옵션과 레지던시 옵션이 일치합니다. Azure 네트워크 연결을 사용하면 가상 네트워크의 지역이 결정하므로 그 가상 네트워크를 Canada Central에 구축하세요. Shared 모드의 Windows 365 Flex는 단일 특정 지역을 요구합니다. Azure Virtual Desktop의 경우 캐나다 지역에 호스트 풀을 만들고 Geographical 범위를 받아들이며, FSLogix 프로필 스토리지와 MSIX 또는 App Attach 공유를 세션 호스트와 같은 지역에 두세요. Big Hat Group의 Windows 365 컨설팅은 바로 이런 배치 결정에 많은 시간을 들입니다.
Customer Lockbox로 지원 액세스 제어
레지던시는 데이터가 어디에 있는지에 관한 것이고, Lockbox는 누가 거기에 접근할 수 있는지에 관한 것입니다. Customer Lockbox for Microsoft Azure는 최소 Developer 계층의 지원 계획이 필요하고, 전역 관리자가 활성화하며, Virtual Machines, Storage, SQL Database, AKS, Log Analytics, OpenAI 등을 포함하고, 구독 Owner 또는 Azure Customer Lockbox Approver for Subscription 역할이 엔지니어의 요청을 승인하거나 거부할 수 있으며, 요청은 4일 후 만료됩니다. Customer Lockbox for Microsoft 365는 E5에 포함되거나 추가 기능으로 제공되고, Exchange Online, SharePoint, OneDrive, Teams, Windows 365, Copilot 상호 작용을 포함하며, Settings > Org Settings > Security & Privacy > Customer Lockbox에서 켭니다. 요청은 12시간 후 만료되고 최대 4시간의 액세스를 부여합니다. 둘 다 법 집행 기관 요청은 다루지 않으며, Microsoft가 별도로 처리합니다.
전국 인력의 지연 시간 현실
레지던시는 모든 것을 토론토나 퀘벡 시티로 끌어당깁니다. 그러나 사용자는 캘거리, 밴쿠버, 에드먼턴, 위니펙에도 있고, Microsoft의 지역 간 표는 대륙 횡단 비용을 가늠할 최선의 공개 기준입니다. Canada Central에서 워싱턴주의 West US 2까지는 중앙값 64ms이고 East US까지는 18ms입니다. 밴쿠버 사용자는 지리적으로 토론토보다 그 워싱턴 데이터 센터에 더 가깝기 때문에, 캐나다 전용 데스크톱 설계는 서부 사용자가 동부 사용자는 내지 않는 대륙 횡단 왕복을 부담한다는 뜻입니다. 온타리오와 퀘벡 사용자에게는 두 캐나다 지역 모두 로컬이며, 두 지역 간 13ms 덕분에 Canada Central 기본과 Canada East 복구 복사본 구성은 부담이 없습니다.
논쟁하기 전에 측정하세요. Windows 365의 Cloud PC 연결 품질 보고서는 Reports > Cloud PC overview > Connection quality에 있으며 디바이스별 왕복 시간, 7일 또는 28일 P50, 사용 가능한 대역폭, 사용된 게이트웨이, UDP 사용률을 제공합니다. 프로토콜 측면에서 RDP Shortpath는 세션을 더 일관된 지연 시간의 UDP 전송으로 옮기고, Microsoft는 공용 네트워크용 TURN 릴레이를 Canada Central과 Canada East 양쪽에서 운영하지만, 릴레이는 클라이언트의 물리적 위치에 따라 선택되므로 밴쿠버나 캘거리 사용자는 캐나다 지역이 아니라 West US 2를 거쳐 중계될 수 있습니다. 테스트하고 평가에 기록하세요. 예전의 Azure Virtual Desktop Experience Estimator는 이제 지역 지연 시간 표로 리디렉션되므로, 사용자-지역 수치는 Microsoft의 추정이 아니라 자체 측정에 의존할 계획을 세우세요.
흔한 실수
- 카드를 확인하지 않고 테넌트 국가를 신뢰합니다. 미국 주소로, 또는 리셀러가 만든 테넌트는 종종 미국 지리에 떨어지며 마이그레이션 프로그램 없이는 이동할 수 없습니다.
- “캐나다"가 ID와 엔드포인트도 포함한다고 가정합니다. Entra ID, Intune, Defender for Endpoint, Defender XDR에는 캐나다 위치가 없습니다. 평가에 그렇게 적으세요.
- 가용성을 위해 Canada East를 기본으로 선택합니다. 가용성 영역이 없습니다. 영역 중복 서비스에는 Canada Central을 쓰고 Canada East를 쌍으로 두세요.
- Azure OpenAI에 기본값으로 Global Standard를 선택합니다. 가장 저렴하고 최신 계층이지만 어디서든 처리됩니다. Canada East에 지역 Standard가 있는 이유가 있습니다.
- 지연 시간을 위해 Azure Virtual Desktop을 미국 지역에 배포하고 메타데이터가 따라간다는 것을 잊습니다. East US의 호스트 풀은 메타데이터를 미국 지리에 저장합니다.
- 진단 설정이 흘러가도록 둡니다. 개념 증명에서 East US 2에 만든 Log Analytics 작업 영역 하나가 1년치 캐나다 로그를 조용히 수집할 수 있습니다.
- 레지던시와 EU Data Boundary를 혼동합니다. 캐나다 테넌트는 저장 약정을 받지, 처리 경계를 받지 않습니다. 평가는 그에 맞게 작성하세요.
- 데이터가 “캐나다에 있다"는 이유로 Customer Lockbox를 건너뜁니다. 위치는 지원 액세스를 제어하지 않습니다. Lockbox가 제어합니다.
대응 방법
- 테넌트의 Data location 카드와 Intune의 Tenant location을 내보내 둘 다 개인 정보 평가에 기록합니다.
- 최상위 관리 그룹에 Allowed locations와 Allowed locations for resource groups를
canadacentral과canadaeast로 할당하고, 먼저 Audit 모드로, 그다음 Deny로 전환합니다. - Azure Resource Graph로 캐나다 외부의 기존 리소스를 인벤토리하고 각각 이동, 문서화 또는 해제 중 하나를 결정합니다.
- 스토리지 중복성을 의도적으로 설정합니다. Canada Central의 단일 지역 레지던시에는 ZRS, 퀘벡 시티 복사본이 허용되면 GRS 또는 GZRS.
- 첫 백업 작업 전에 올바른 중복성으로 지역별 Recovery Services 자격 증명 모음을 만듭니다.
- Sentinel 작업 영역을 Canada Central에 두고 미국 기반 분석 처리를 문서화합니다.
- Windows 365 프로비저닝 정책이 Canada Central로 해석되고, 모든 Azure 네트워크 연결이 캐나다 가상 네트워크를 사용하는지 확인합니다.
- Azure Virtual Desktop 호스트 풀, 프로필 스토리지, 앱 공유를 같은 캐나다 지역에 만듭니다.
- Copilot의 경우 제품 약관 저장 약정과 처리 진술을 원문 그대로 기록하고 ADR이 평가에 필요한 것을 더하는지 결정합니다.
- Azure OpenAI의 경우 정책으로
Standard와ProvisionedManaged를 제외한 모든 배포 SKU를 거부하고, 모델 목록이 허용하는 범위에서 Canada East의 Standard 또는 Regional Provisioned 위에 구축합니다. - Azure와 Microsoft 365에 Customer Lockbox를 활성화하고, 지원 티켓을 여는 사람과 다른 승인자를 지정합니다.
- 공공 부문 업무의 경우 설계를 열세 개의 GC Cloud Guardrails에 매핑하고 소속 부처를 통해 CCCS 평가 보고서를 요청합니다.
도움이 필요하신가요? Big Hat Group은 미국과 캐나다의 조직에 기존 테넌트의 레지던시 검토부터 완전한 캐나다 랜딩 존까지 Azure 컨설팅을 제공합니다. 저희는 캘거리에 기반을 두고 캐나다 달러로 청구하므로 조달 대화도 데이터만큼 로컬입니다. 디스커버리 콜을 예약하여 여러분의 환경에 대해 이야기해 보세요.
출처
- Azure 지역 목록
- Azure 지역 쌍 및 쌍이 없는 지역
- Azure 가용성 영역이란?
- Azure의 데이터 레지던시
- Azure 네트워크 왕복 지연 시간 통계
- Azure Storage 중복성
- Recovery Services 자격 증명 모음 만들기 및 구성
- Log Analytics 작업 영역 개요
- Microsoft 365 데이터 센터 위치
- Microsoft 365 제품 약관 데이터 레지던시
- Advanced Data Residency 개요
- Microsoft 365 Multi-Geo 개요
- Microsoft 365 Copilot 제품의 데이터 레지던시
- Microsoft Copilot의 데이터, 개인 정보 보호 및 보안
- EU Data Boundary란?
- Windows 365 요구 사항
- Windows 365의 개인 정보 및 데이터
- Windows 365 프로비저닝 정책 만들기
- Cloud PC 연결 품질 보고서
- Azure Virtual Desktop의 데이터 위치
- Azure Virtual Desktop 서비스 아키텍처 및 복원력
- RDP Shortpath
- Microsoft Entra ID와 데이터 레지던시
- Intune 데이터 저장 및 처리
- Defender for Endpoint 데이터 저장 및 개인 정보 보호
- Microsoft Defender XDR의 데이터 보존 및 데이터 보안
- Microsoft Sentinel의 지리적 가용성 및 데이터 레지던시
- Microsoft Foundry 모델의 배포 유형
- Azure가 판매하는 Foundry 모델의 지역 가용성
- Azure Policy 기본 제공: Allowed locations
- Azure Policy 기본 제공: Allowed locations for resource groups
- Customer Lockbox for Microsoft Azure
- Customer Lockbox 요청(Microsoft 365)
- Canada Protected B - Azure 규정 준수
- 캐나다 정부 클라우드 기반 서비스 보안 제어 프로필
- CCCS 클라우드 서비스 공급자 IT 보안 평가 프로세스(ITSM.50.100)
- GC Cloud Guardrails