
毎週、同じ IT リーダーから同じ 1 時間のうちに届く 3 つの質問があります。従業員が顧客データをチャットボットに貼り付けるのを止められるか、すでに料金を払っているツールを使わせられるか、そして本当に Copilot の準備ができているのか、です。7 月に Intune 2606 と ChatGPT、ライセンス、Android AI エージェントの変更点を書いたとき、その記事は何か月も米国からの検索流入を集め続け、読者はリリース ノートではなく AI 対応の観点で Intune を見たいのだと教えてくれました。このガイドはその恒久版です。Microsoft 365 の各プランで何が得られるかを整理し、Windows、Edge、iOS、Android でのコンシューマー AI の制御を順に説明し、Microsoft が実際に文書化している Copilot の前提条件を列挙し、段階的な計画とセキュリティ チームが受け入れる月次レポートで締めます。ここに記した設定名、バージョン番号、ライセンスの記述はすべて 2026 年 10 月に Microsoft Learn で確認したものです。私見を加える箇所ではそう明記します。
IT が受ける 3 つの質問
止められるか?
おおむね可能です。ただし「止める」の意味が、会社支給のノート PC、BYOD のスマートフォン、ブラウザーのタブで異なることは正直に言っておきます。Windows と macOS では、Microsoft Defender for Cloud Apps と Defender for Endpoint のネットワーク保護、そして Edge for Business の Microsoft Purview インライン DLP によって実際にブロックできます。スマートフォンでは、Intune のアプリ保護ポリシー (APP) がアプリを削除するのではなくアプリ内の仕事のデータを保護します。自社所有でないデバイスにはこれが正しいモデルです。
安全に許可できるか?
できます。そしてエンジニアリングの労力の大半はここに費やされます。Microsoft は Microsoft Copilot モバイル アプリと ChatGPT for Intune を保護対象アプリにし、Edge には Copilot ポリシーが一式そろい、Apple は宣言型デバイス管理 (DDM) で Apple Intelligence を公開し、Purview は Copilot 自体がラベル付きコンテンツを読むのを止められます。安全な許可は構成のプロジェクトであって、調達のプロジェクトではありません。
Copilot の準備はできているか?
準備は、多くの人が思うほどエンドポイントの話ではありません。Microsoft の Copilot の要件は、ライセンス、ID、Microsoft 365 Apps のビルド、メールボックス、ネットワーク経路に関するものです。エンドポイント チームの仕事は、Windows と Microsoft 365 Apps を最新に保ち、Copilot+ PC に関する判断 (何よりも Recall) を下し、ライセンス割り当て前に Purview チームがやるべきことの明確なリストを渡すことです。以下でそれぞれを取り上げます。
ライセンス マップ: AI ガバナンスのために各プランが提供するもの
Intune は 3 つのプランで販売されています。Intune のライセンスに関する記事によると、Plan 1 が基本サービス、Plan 2 は Plan 1 の上に高度なエンドポイント管理を追加し、Intune Suite は高度な管理機能とセキュリティ機能を統合し Plan 2 を含みます。Microsoft の Intune プランと価格のページでは、Plan 1 は Microsoft 365 E3、E5、EMS E3/E5 に含まれ、Plan 2 は 1 ユーザーあたり月額 4.00 米ドル、Suite は 10.00 米ドル (年払い) とされ、2026 年 7 月以降は一部の高度な機能が Microsoft 365 E3 と E5 に含まれると記載されています。
予算面で重要なのは 2026 年 7 月の変更です。サービス リリース 2606 の Intune 新機能の項目には、Microsoft 365 E3 に Remote Help、Advanced Analytics、Intune Plan 2 が追加され、Microsoft 365 E5 にはそれらに加えて Endpoint Privilege Management、Enterprise Application Management、Microsoft Cloud PKI が追加されること、そして変更がテナントに適用される 30 日前に Microsoft 365 管理センターに通知が投稿されることが書かれています。
| プラン | Intune の権利 | AI ガバナンスに関係する機能 | Copilot ライセンス |
|---|---|---|---|
| Microsoft 365 E3 | Intune Plan 1。2026 年 7 月からは Remote Help、Advanced Analytics、Intune Plan 2 も含む | 設定カタログ、アプリ保護ポリシー、コンプライアンス ポリシー、Tunnel for MAM、デバイス クエリ (Advanced Analytics) | Microsoft Copilot アドオンの対象前提ライセンス |
| Microsoft 365 E5 | E3 の全機能に加え、2026 年 7 月から Endpoint Privilege Management、Enterprise App Management、Cloud PKI | Defender for Cloud Apps と Defender for Endpoint によるアプリ ブロック、Edge for Business での Microsoft Entra 接続アプリ向け Purview ブラウザー DLP が加わる | Microsoft Copilot アドオンの対象前提ライセンス |
| Microsoft 365 E7 | E5 と同じ | E5 と同じ | Microsoft Copilot を含む |
| Microsoft 365 F1 および F3 | Microsoft の現場作業者向けデバイス ガイダンスは Intune の MDM、MAM、共有デバイス モードを前提にしている。契約上の Intune の権利は Intune プランと価格のページで確認する | BYOD 向けアプリ保護ポリシー、Teams と共有 Android/iOS デバイス向けの共有デバイス モード | Microsoft Copilot アドオンの対象前提ライセンス |
| Microsoft 365 Business Premium (300 ユーザーまで) | Intune Plan 1 | 設定カタログ、アプリ保護ポリシー、コンプライアンス ポリシー、Defender for Business のデバイス正常性 | Microsoft Copilot Business の対象 |
| Intune Suite アドオン (定価 1 ユーザーあたり月額 10.00 米ドル) | Endpoint Privilege Management、Enterprise App Management、Advanced Analytics、Remote Help、Cloud PKI。Plan 2 を含む | E5 に移行せずに EPM と EAM を使いたい E3 テナント向け | 該当なし |
各行の出典は次のとおりです。Microsoft Copilot のライセンス オプションのページは E7 が Microsoft Copilot を含み、E3、E5、F1、F3 と Business プランが対象前提ライセンスであると記載しています。Business Premium のデバイス管理の記事は Business Premium に Microsoft Intune Plan 1 が含まれると明記しています。Defender for Cloud Apps のガバナンスの記事は Defender for Cloud Apps と Endpoint、または Microsoft 365 E5 を要件としています。Purview ブラウザー DLP の記事は Edge for Business での Microsoft Entra 接続 (管理対象) アプリと管理対象外 AI アプリを対象としています。Purview のサービス説明はブラウザー DLP を Microsoft 365 E5、Purview Suite、E5 Information Protection and Governance に含まれるものとして記載しており、サードパーティ AI サイト向けの Purview のガイダンスは従量課金の要件を追加しています。見落とされがちなライセンスの記述がもう 1 つあります。Intune 管理センター内の Copilot 自体は Security Copilot に含まれ、セキュリティ コンピューティング ユニットで消費されるもので、Intune の Security Copilot 概要によれば Intune 固有のライセンスはありません。
管理対象デバイスでコンシューマー AI を制御する
Windows: WindowsAI CSP と設定カタログ
Microsoft は Windows の AI コントロールを WindowsAI ポリシー CSP に集約し、Intune の設定カタログは Windows AI カテゴリでそれらを公開しています (2603 のリリース ノートはそこに Windows AI > Remove Microsoft Copilot App を挙げています)。私がすべての管理対象フリートで設定するポリシーは次のとおりです。
- Allow Recall to be enabled (
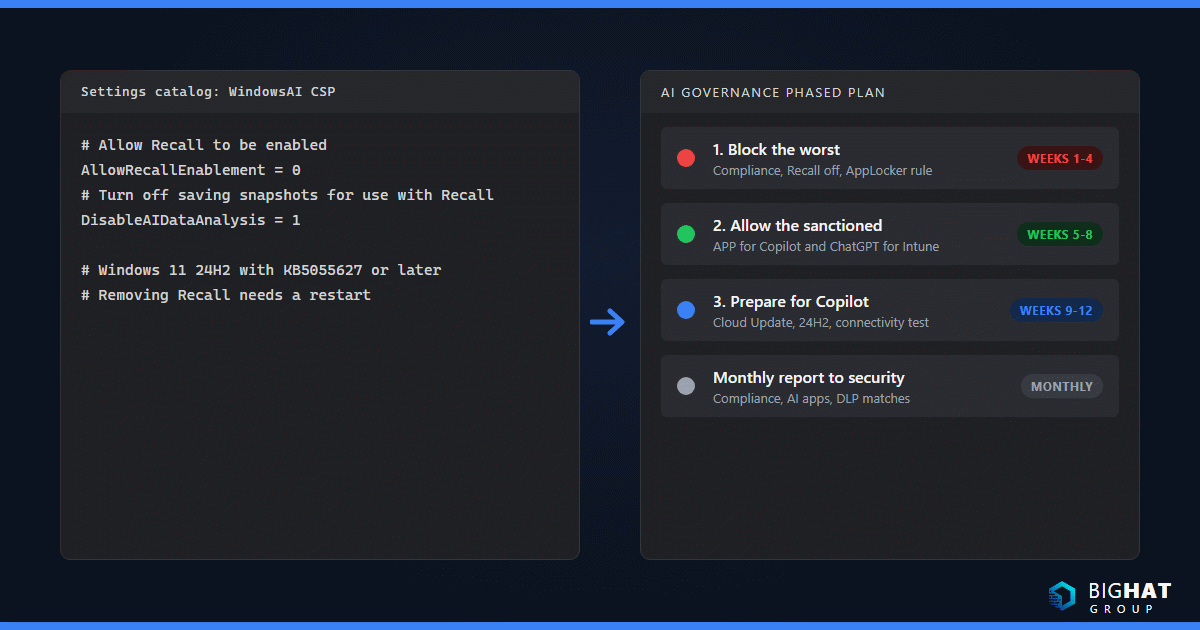
AllowRecallEnablement)。デバイス スコープ、Windows 11 バージョン 24H2 と KB5055627 (10.0.26100.3915) 以降。0 に設定すると Recall コンポーネントは無効になりビットが削除され、再起動が必要です。Microsoft の Recall の管理の記事には、管理対象デバイスでは Recall が既定で無効化され削除されており、ユーザーが自分で有効にはできないと書かれているので、このポリシーは念のための二重防御です。それでも状態を監査可能にするために設定します。 - Turn off saving snapshots for use with Recall (
DisableAIDataAnalysis)。デバイスまたはユーザー スコープ。値 1 でスナップショットの保存を無効にし、既存のスナップショットを削除します。 - Remove Microsoft Copilot App (
RemoveMicrosoftCopilotApp)。Windows 11 バージョン 24H2 以降。Microsoft 365 Copilot アプリと Microsoft Copilot アプリが両方インストールされ、ユーザーがインストールしたものではなく、最近起動されていない場合にのみコンシューマー向け Microsoft Copilot アプリをアンインストールします。CSP リファレンスは 28 日、Intune 2603 のリリース ノートは 14 日と記載しているので、テストしてヘルプデスクに日数を約束しないでください。 - Set Copilot Hardware Key (
SetCopilotHardwareKey)。ユーザー スコープ、Windows 11 バージョン 22H2 と KB5044380 以降。Copilot キーで開くアプリの AUMID を指定します。Microsoft Copilot アプリの例はMicrosoft.MicrosoftOfficeHub_8wekyb3d8bbwe!Microsoft.MicrosoftOfficeHubです。 - ペイント向けの Disable Cocreator、Disable generative fill、Disable Image Creator (
DisableCocreator、DisableGenerativeFill、DisableImageCreator)。デバイス スコープ、Windows 11 22H2 (10.0.22621.4870) と 24H2 (10.0.26100.3360) 以降。
注意点が 2 つあります。1 つ目に、従来の Turn off Windows Copilot (TurnOffWindowsCopilot) ポリシーは非推奨とされ、Windows Copilot の管理の記事は代わりに AppLocker の発行元ルールを使うよう案内しています。発行元は CN=MICROSOFT CORPORATION, O=MICROSOFT CORPORATION, L=REDMOND, S=WASHINGTON, C=US、パッケージ名は MICROSOFT.COPILOT、バージョンは任意です。この AppLocker ルールはコンシューマー アプリのインストールを防ぎ、すでに存在する場合は起動をブロックします。2 つ目に、Windows が Microsoft Entra ユーザーのタスク バーにピン留めする Microsoft Copilot アプリは以前 Microsoft 365 アプリと呼ばれていたもので、その中の Microsoft Copilot Chat はエンタープライズ データ保護付きで追加費用なしに利用できます。コンシューマー アプリの削除は Copilot Chat の削除と同じではなく、Copilot Chat のピン留めは Microsoft 365 管理センターから制御します。
スクリプトでコンシューマー アプリをデバイスから削除する必要がある場合、Microsoft は次を文書化しています。
$packageFullName = Get-AppxPackage -Name "Microsoft.Copilot" | Select-Object -ExpandProperty PackageFullName
Remove-AppxPackage -Package $packageFullName
Microsoft Edge: Copilot と生成 AI のポリシー
コンシューマー AI の利用の大半は Edge for Business で起きており、Microsoft は Edge ポリシー リファレンスに専用のポリシー群を公開しています。Intune サービス リリース 2607 では、新しい Copilot ポリシーが Windows 設定カタログの Devices > Manage devices > Configuration > Create > New policy > Windows 10 and later > Settings catalog > Microsoft Edge に追加されました。私が構成するものは次のとおりです。
Microsoft365CopilotChatIconEnabled(Edge 139 以降) は、Entra プロファイルで Edge for Business のツール バーに Microsoft 365 Copilot Chat アイコンを表示するかを制御します。HubsSidebarEnabledのページによると、Edge 141 以降はこれがツール バーの Copilot ボタンを制御する唯一のポリシーなので、その目的でサイドバー ポリシーを使うのはやめてください。EdgeEntraCopilotPageContext(Edge 130 以降) は、サイド ペインの Copilot が Entra プロファイルでページ コンテンツ、閲覧履歴、動画のトランスクリプトを読めるかを決めます。EU 外では既定で有効、EU 内では既定で無効で、設定にかかわらず Copilot は DLP ポリシーで保護されたページを読めません。AllowBrowsingWithCopilot(Edge 148 以降) とBrowsingWithCopilotAllowList、BrowsingWithCopilotBlockList。Browsing with Copilot は有効な Microsoft 365 Copilot サブスクリプションを持つユーザーにのみ機能し、既定ではオフで、許可リストを設定するまで実質的に無効です。CopilotNewTabPageEnabled、ComposeInlineEnabled(Microsoft 365 Copilot の文章作成支援)、EdgeHistoryAISearchEnabled、AIGenThemesEnabled、GenAILocalFoundationalModelSettings、BuiltInAIAPIsEnabled、CopilotCoworkToolActionsEnabledが生成 AI グループを構成します。それぞれを自社の利用規定と照らして確認してください。- Android および iOS 版 Edge (バージョン 123 以降) では、唯一のスイッチが
EdgeCopilotEnabledで、Intune のアプリ構成ポリシーで配布します。
モバイル: AI アシスタント向けのアプリ保護ポリシー
保護対象アプリの一覧は、Intune の AI ストーリーが実用的になった場所です。Intune の保護対象アプリ リファレンスには、Android と iOS の Microsoft Copilot アプリが APP のコア設定、組織の許可アカウント、組織データの通知 (iOS 2.72 以降) をサポートする Microsoft アプリとして、また iOS の ChatGPT for Intune がアプリ保護ポリシーをサポートするパートナー アプリとして記載されています。一覧にある AI 関連のパートナー アプリには Notta for Intune、Jump AI、DeepL for Intune、Harvey AI もあります。2606 のリリース ノートは単に「ChatGPT が Microsoft Intune の保護対象アプリとして利用可能になりました」と述べており、一覧の 2026 年 10 月改訂時点で ChatGPT のエントリには App Store のリンクしかないので、Android 対応は掲載されるまで約束しないでください。
AI アシスタントを囲い込む iOS/iPadOS のアプリ保護ポリシー設定は次のとおりです。
- Send Org data to other apps を Policy managed apps に。これは All Apps のままにしない限り Spotlight 検索と Siri ショートカットもブロックします。
- Save copies of org data を Block にし、Allow user to save copies to selected services を OneDrive と SharePoint に限定します。
- Restrict cut, copy and paste between other apps を Policy managed apps または Policy managed with paste in に。
- Genmoji、Writing Tools、Screen capture を Block に。これらの単独設定には Xcode 15 向け Intune App SDK v19.7.12 以降、または Xcode 16 向け v20.4.0 以降が必要で、Intune の通知では Send Org data to other apps がすでに All apps 以外に設定されている場合、既存の動作を維持するために 3 つの設定が既定で Block になると説明されています。
- 条件付き起動: Min OS version、Min app version、Jailbroken/rooted devices、Max allowed device threat level を Block access または Wipe data で。
アプリの最小バージョンにも注意してください。Android 版 Intune アプリはバージョン 2025.11.01 を強制するようになり、Min app version の条件付き起動ルールを含む APP ポリシーが、これらの設定を尊重する SDK ビルドに AI 対応アプリを保つ方法です。
Defender for Cloud Apps による検出とブロック
見えないものは統治できません。Microsoft の AI セキュリティの検出ガイダンスは、Defender for Cloud Apps のカタログに Generative AI カテゴリがあり、1,000 を超える AI 関連アプリがそれぞれ 90 以上の要素によるリスク評価を持つと述べています。生成 AI アプリの管理の記事にはパスが示されています。Microsoft Defender portal > Cloud apps > Cloud app catalog を開き、Category フィルターを Generative AI にします。アプリに Unsanctioned タグを付け、Defender for Endpoint 統合を有効にしておけば (Settings > Cloud Apps > Cloud Discovery > Microsoft Defender for Endpoint > Enforce app access と、Defender XDR の Custom network indicators)、そのドメインはオンボード済みの Windows、macOS、Android、iOS、Linux デバイスで Microsoft Defender Antivirus のネットワーク保護によりブロックされます。Microsoft はエンドツーエンドで最大 3 時間としています。Monitored タグはユーザーに警告し、設定可能な時間だけバイパスを許可し、スコープ付きプロファイルで特定のデバイス グループだけをブロックできます。前提条件は Defender for Cloud Apps と Endpoint、または Microsoft 365 E5 で、リアルタイム保護、クラウド配信保護、ブロック モードのネットワーク保護が必要です。Category equals Generative AI のアプリ検出ポリシーを追加し、新しいツールが現れた週に通知を受け取れるようにしてください。
コントロール マップ
| コントロール | プラットフォーム | ポリシーのパス |
|---|---|---|
| Recall を削除しスナップショットを停止する | Windows 11 24H2 (KB5055627) 以降 | 設定カタログ、WindowsAI CSP AllowRecallEnablement = 0 および DisableAIDataAnalysis = 1 |
| コンシューマー向け Microsoft Copilot アプリをアンインストールする | Windows 11 24H2 以降 | Settings catalog > Windows AI > Remove Microsoft Copilot App |
| コンシューマー向け Copilot アプリのインストールを防ぐ | Windows 10 および 11 | AppLocker 発行元ルール、パッケージ MICROSOFT.COPILOT (非推奨の TurnOffWindowsCopilot を置き換え) |
| Copilot キーで開くものを選ぶ | Windows 11 22H2 (KB5044380) 以降 | WindowsAI CSP SetCopilotHardwareKey (ユーザー スコープ、AUMID) |
| ペイントの Cocreator、生成塗りつぶし、Image Creator をオフにする | Windows 11 22H2 および 24H2 | WindowsAI CSP DisableCocreator、DisableGenerativeFill、DisableImageCreator |
| Edge ツール バーの Copilot を表示または非表示にする | Edge 139 以降 (Windows、macOS) | Settings catalog > Microsoft Edge > Microsoft365CopilotChatIconEnabled |
| Edge サイドバーの Copilot によるページ コンテンツ読み取りを止める | Edge 130 以降 | EdgeEntraCopilotPageContext |
| 承認済みドメインだけで Browsing with Copilot を許可する | Edge 148 以降 | AllowBrowsingWithCopilot と BrowsingWithCopilotAllowList |
| モバイル版 Edge の Copilot をオフにする | Edge 123 以降 (Android、iOS) | アプリ構成ポリシー、EdgeCopilotEnabled |
| Microsoft Copilot と ChatGPT for Intune 内の仕事のデータを囲い込む | iOS/iPadOS (両アプリ)、Android (Microsoft Copilot のみ) | Apps > Protection のアプリ保護ポリシー: データ転送、名前を付けて保存、切り取り/コピー/貼り付け、Genmoji、Writing Tools、画面キャプチャ (iOS) |
| 管理対象アプリがデバイス上の AI エージェントへ機能を公開するのを止める | Android Enterprise の完全管理、専用、会社所有の仕事用プロファイル | Settings catalog > Android Enterprise > Applications > Block apps from exposing app functions |
| Apple Intelligence の機能を統治する | iOS/iPadOS、macOS | Settings catalog > Declarative Device Management (DDM) > Intelligence Settings および External Intelligence Settings |
| SaaS の生成 AI アプリを検出してブロックする | Defender for Endpoint にオンボードした Windows、macOS、Android、iOS、Linux | Defender portal > Cloud apps > Cloud app catalog > Category: Generative AI、Unsanctioned タグ |
| コンシューマー AI サイトへ送られる機密テキストやファイルをブロックする | Intune 管理の Windows 10/11、Edge for Business 144 以降 | Purview portal > Data loss prevention > Policies > Inline web traffic > Edge for Business > All unmanaged AI apps |
| OpenClaw などのローカル AI エージェントを見つけて妨害する | Windows | プロパティ カタログの Local AI Agent エンティティと、Local AI Agent Baseline - OpenClaw (Preview) ベースライン |
Copilot の準備
ライセンス、ID、メールボックスの前提条件
Microsoft は 2026 年に Microsoft 365 Copilot を Microsoft Copilot に、Microsoft 365 Copilot Chat を Microsoft Copilot Chat に改称し、管理者向けドキュメントは新しい名称を使っています。要件の記事には、ライセンス版 Copilot には対象の Microsoft 365 サブスクリプションと Microsoft Copilot ライセンスが必要であること、Copilot Chat は対象ユーザーにアドオンなしで提供されること、すべてのユーザーに Microsoft Entra ID の職場または学校アカウントが必要であること、メールボックスに基づく体験には Exchange Online のプライマリ メールボックスが必要であることが記されています。Copilot は Microsoft 365 Apps for enterprise のデバイス ベース ライセンスでは利用できず、グループ メールボックスは対象外です。AI Administrator ロールを使えば Global Administrator なしで Copilot を管理できます。ヘルプデスクが問題を知る前に、Copilot License Details 診断でユーザーを検証してください。
Microsoft 365 Apps、更新チャネル、更新リング
Office Feature Updates スケジュール タスクが通常のスケジュールで実行され、ネットワーク エンドポイントに到達できなければ、Word、Excel、PowerPoint、OneNote で Copilot は点灯しません。Microsoft 365 Apps を最新に保ってください。Microsoft のチャネル変更ガイダンスは Microsoft 365 Apps 管理センターの Cloud Update プロファイルを推奨し、Intune での代替手段は Settings catalog > Microsoft Office 2016 (Machine) > Updates > Update Channel です。同じページにある 2026 年 7 月の変更にも注意してください。Semi-Annual Enterprise Channel は Monthly Enterprise Channel と同じ基準で機能更新とセキュリティ更新を毎月受け取るようになったため、古い半期ビルドは以前のような構造的な障害ではなくなりました。
Windows 自体については、上記の Recall と Copilot+ のポリシーには特定の累積更新を含む Windows 11 バージョン 24H2 が必要です。Intune の Windows 更新管理では、延期と期限のための更新リング、デバイスを Windows 11 24H2 などのバージョンに固定する機能更新ポリシー、迅速化とホットパッチを備えた品質更新ポリシーが利用できます。機能更新、品質更新、ドライバー更新のポリシーは Windows Autopatch がオーケストレーションし、Microsoft Entra 登録デバイスではサポートされないため、BYOD の Windows は更新リングのみになります。
ネットワークの前提条件
デバイスとネットワーク機器で *.cloud.microsoft ドメイン全体を許可してください。Microsoft はその配下の特定アプリケーション URL だけを許可することを明確にサポートしていません。TLS 検査や厳しいプロキシ タイムアウトは Copilot を壊すため、ユーザー デバイスから *.office.com、*.cloud.microsoft、copilot.cloud.microsoft への WebSocket Secure (WSS) 接続を確認してください。Web 版の Word、Excel、PowerPoint にはサード パーティ Cookie が必要で、Copilot Chat のリンク チェックには Edge または Chrome の CookiesAllowedForUrls ポリシーに [*.]safelinks.protection.outlook.com が必要です。Microsoft は connectivity.m365.cloud.microsoft/copilot で Copilot 接続テストを提供しています。ライセンスを 1 つでも割り当てる前に、代表的なオフィスと代表的な自宅から実行してください。
Copilot+ PC: Recall と Click to Do の判断
Copilot+ PC 開発者ガイドによると、Copilot+ PC は毎秒 40 兆回を超える演算が可能な NPU を備えた Windows 11 ハードウェアで、Microsoft は法人向け Surface Copilot+ PC を販売しています。ガバナンスの判断はハードウェア更改とともにやって来ます。
- Recall。 最小要件は、Secured-core 標準を満たす Copilot+ PC、40 TOPS の NPU、16 GB RAM、8 個の論理プロセッサ、50 GB 以上の空きがある 256 GB ストレージ (25 GB を下回ると保存が一時停止)、デバイス暗号化または BitLocker、生体認証を含む Windows Hello Enhanced Sign-in Security です。管理対象デバイスでは、Allow Recall to be enabled を有効にし Turn off saving snapshots for Recall を無効にしない限りオフかつ削除済みで、その場合でも各ユーザーがオプトインする必要があり、IT が誰かの代わりにスナップショット保存を開始することはできません。許可する場合は、Enterprise と Education 限定のコントロールを使います。Set maximum storage for snapshots used by Recall (10 から 150 GB)、Set maximum duration for storing snapshots used by Recall (30 から 180 日)、Set a list of URIs to be filtered from snapshots for Recall、Set a list of apps to be filtered from snapshots for Recall です。Remote Desktop Connection、VMConnect、Azure Virtual Desktop の MSI クライアント、RAIL セッションは既定でフィルターされ、それ以外については Microsoft は Azure Virtual Desktop と Windows 365 の画面キャプチャ保護を案内しています。
- Recall の DLP。 Windows 11 24H2 と KB5065789 以降、Set Data Loss Prevention Provider (
SetDataLossPreventionProvider) により Recall が DLP プロバイダーに照会し、スナップショットから該当するウィンドウだけを除外できます。現時点でサポートされる唯一のプロバイダーは Microsoft Purview endpoint DLP で、文書化された値はkey:HKEY_LOCAL_MACHINE\software\microsoft\windows defender; value:InstallLocation; binary:endpointdlp.dll; minversion:4.18.25080.5です。 - Click to Do。 Copilot+ PC と対象の Windows 365 Cloud PC で既定で有効になっており、スクリーンショットをローカルで分析し、Click to Do の管理の記事にあるとおり Disable Click to Do (
DisableClickToDo) で制御します。このポリシーは Recall 内の Click to Do には影響せず、CSP リファレンスはDisableClickToDoを今も Windows Insider Preview ビルド向けとして掲載しているので、頼る前にパイロットしてください。
Purview チームに渡すデータ保護の前提条件
Microsoft は安全で統治された基盤を必須ではなく「強く推奨」としており、まさにそこで Copilot プロジェクトは停滞します。Microsoft 365 Copilot 向け DLP の記事から次のリストを Purview チームに渡してください。Microsoft Copilot, Copilot Chat, and Copilot Cowork の場所に Content contains > Sensitivity labels を使うポリシーを作り、Copilot と Cowork がラベル付きのファイルとメール (2025 年 1 月 1 日以降に送信) を処理しないようにする。Content contains > Sensitive information types と Prevent Copilot from processing content > Processing prompts のアクションを持つルールで、銀行口座番号などを含むプロンプトを拒否する (プレビュー)。姉妹アクションの Performing Web Searches で機密プロンプトを外部 Web グラウンディングから遠ざける。プレビューの Email is received from > External users 条件で、プロンプト インジェクション対策として外部メールをグラウンディングから除外する。この場所は Custom テンプレートでのみ利用でき、他の場所と組み合わせられず、プロンプトにアップロードされたファイルはスキャンせず、適用に最大 4 時間かかります。ライセンスを本番化する前に、SharePoint Advanced Management と組み合わせて過剰共有を整理してください。
デバイス上の AI エージェント
保護対象アプリと AI アシスタント向け MAM
承認済みアシスタントのパターンは単純です。Microsoft Copilot アプリと ChatGPT for Intune に上記の APP を適用し、サインインに Microsoft Entra アカウントを要求し、条件付きアクセスで未登録のスマートフォンにアプリ保護ポリシーを必須にします。アプリ保護ポリシーの概要は設定を 3 つのデータ保護フレームワーク レベルに整理しています。私は AI アプリをレベル 2 (データ漏えい防止と最小 OS) から始め、規制対象データを扱うユーザーは Mobile Threat Defense 付きのレベル 3 に移します。
Android の AI エージェント コントロール
サービス リリース 2606 では、Android Enterprise 設定カタログの Applications に Block apps from exposing app functions が導入されました。True にすると、完全管理デバイス上のアプリと会社所有デバイスの仕事用プロファイル内のアプリは、アプリ機能、つまり他のアプリやデバイス上のアシスタントや AI エージェントがアプリ内で呼び出せるプログラム的なアクションを公開できなくなります。完全管理、専用、会社所有の仕事用プロファイル デバイスに適用され、個人所有の仕事用プロファイルには適用されません。私はまず財務、法務、経営層のグループで有効にし、アプリ所有者が何も壊れないと確認するまで現場の共有デバイスではオフのままにします。
iOS/iPadOS と macOS の Apple Intelligence
サービス リリース 2603 (2026 年 3 月 30 日の週) から、設定カタログには Declarative Device Management (DDM) > Intelligence Settings があり、Allow Apple Intelligence Report、Allow Genmoji、Allow Image Playground、Allow Image Wand、Allow Personalized Handwriting Results、Allow Visual Intelligence Summary、Allow Writing Tools、Mail > Allow Smart Replies、Mail > Allow Summary、Notes > Allow Transcription、Notes > Allow Transcription Summary、Safari > Allow Summary、Force On Device Only Dictation、Force On Device Only Translation に加え、ChatGPT 統合向けの Allow Sign In と Allowed Workspace IDs を持つ External Intelligence Settings が含まれます。macOS のリストは少し短くなります。サービス リリース 2605 は期限を追加しました。OS 26.4 で Apple は MDM 制限ペイロードのインテリジェンス関連設定の一部を非推奨にしたので、デバイス制限テンプレートからこれらの DDM 構成へ今すぐ移行してください。
Windows 上のローカル AI エージェント
私の Project Lobster と ClawPilot のセキュリティ ガイドを読んだ方なら、OpenClaw のようなローカル エージェントが Microsoft 自身のセキュリティ チームを心配させる理由をご存じでしょう。Intune の回答はサービス リリース 2605 (2026 年 6 月 8 日の週) にプレビューとして届きました。プロパティ カタログポリシー (Devices > Windows > Configuration > Create > New Policy > Windows 10 and later > Properties catalog) がエージェント名、インストール場所、インストール スコープを持つ Local AI Agent エンティティを収集します。OpenClaw は node.exe や wsl.exe といったプロセス名で動くため、Microsoft は Host process も収集するよう推奨しています。結果は約 24 時間以内に Device Inventory に現れ、Device Query (Advanced Analytics の機能) で影響を受けるデバイスを一覧でき、Local AI Agent Baseline - OpenClaw (Preview) には Windows Subsystem for Linux のコントロールと、%LOCALAPPDATA%\Programs\node\node.exe および %ProgramFiles%\nodejs\node.exe からの送信 TCP をブロックする 2 つのファイアウォール規則が含まれます。Microsoft はこのベースラインがすべての実行経路をブロックできない可能性と、正当な Node.js ワークロードを壊す可能性を警告しているので、まずインベントリ、次にベースライン、開発者は除外してください。さらに先を見ると、WindowsAI CSP にはすでにエージェント コネクタ向けの Insider Preview ポリシー (AgentConnectorAccessPolicy、ConfigureAgentConnectors、AgentConsentDuration) が文書化されています。まだ本番向けではありませんが、Windows のエージェント ガバナンスが向かう方向を示しています。
AI ツールのインストールに Endpoint Privilege Management を使う
開発者やアナリストは AI の CLI、SDK、ローカル ランタイムをインストールしたがります。ローカル管理者権限を配る代わりに、Endpoint Privilege Management の概要にあるとおり、標準ユーザーが承認済みの .exe、.msi、.ps1 ファイルを定義したルールの下で昇格できます。ルールは自動、ユーザー確認 (認証または業務上の理由付き)、サポート承認、現在のユーザーとして昇格、拒否のいずれかです。ルールは発行元証明書やファイル ハッシュで照合でき、子プロセスも制御し、すべての昇格が管理対象または管理対象外として報告されます。EPM は Windows の機能で、2026 年 7 月に Microsoft 365 E5 の一部になり、それ以外では Intune Suite または 1 ユーザーあたり月額 3.00 米ドルのアドオンに含まれます。AI ツール向けの私のルール セットは、新しいインストーラーにはサポート承認、ダウンロード フォルダーから昇格しようとするものは拒否、すでに精査した少数の署名済みベンダー インストーラーには理由付きのユーザー確認ルールです。
コンプライアンスとレポート
AI に関係するコンプライアンス ポリシー
コンプライアンスの概要によると、まずテナント全体の 2 つの設定を扱います。Mark devices with no compliance policy assigned as を Not compliant にする (既定は Compliant で、これはセキュリティ機能がオフの状態です)。そして Compliance status validity period を確認する (既定は 30 日で 1 から 120 日を指定可能)。Windows のコンプライアンス ポリシー自体では、Windows 設定リファレンスに Require BitLocker、Require Secure Boot to be enabled on the device、Require code integrity、Minimum OS version またはより柔軟な Valid operating system builds の範囲 (Recall ポリシーを含む 24H2 ビルドを要求するのに使う)、Microsoft Defender Antimalware、Microsoft Defender Antimalware security intelligence up-to-date、Real-time protection、Firewall、Trusted Platform Module (TPM)、そして Defender for Endpoint の Require the device to be at or under the machine risk score を Clear、Low、Medium、High で指定できることが記されています。Windows は現在、ファイアウォール、ウイルス対策、BitLocker、Defender の状態、OS ビルド、リアルタイム保護、Secure Boot が変わるとほぼリアルタイムでコンプライアンスを再評価します。結果を Require device to be marked as compliant で条件付きアクセスに渡し、更新が遅れたノート PC が Copilot や承認済み AI アプリに到達できないようにします。
セキュリティへ毎月何を報告するか
Microsoft の Intune レポートの記事に以下のパスが記載されています。私がセキュリティ責任者向けに用意する月次パックは、これらの数値とトレンドの矢印を載せた 1 ページです。
| 指標 | 取得場所 |
|---|---|
| 準拠デバイスと非準拠デバイスの数、30 日間のトレンド | Reports > Device compliance > Reports > Device compliance と Device compliance trends |
| コンプライアンス ポリシーが割り当てられていないデバイス | Reports > Device compliance > Reports > Devices without compliance policy |
| 上位の非準拠設定 (OS ビルド、BitLocker、Defender) | Reports > Device compliance > Reports > Noncompliant devices and settings。運用ビューは Devices > Monitor > Noncompliant devices |
| 24H2 目標に対する Windows 機能更新の状態 | Reports > Windows updates > Reports > Windows Feature Update Report |
| 新規または未承認の生成 AI アプリとブロックされたアクセス イベント | Defender portal > Cloud apps > Cloud discovery を Generative AI でフィルター |
| コンシューマー AI サイトへ送られたテキストとファイルの DLP 一致 | 適用プレーンをブラウザーにした Purview アクティビティ エクスプローラーと DSPM for AI |
| AI ツールのインストールを含む管理対象および管理対象外の昇格 | Endpoint Privilege Management のレポート |
| ローカル AI エージェントが存在するデバイス | Device Inventory と Local AI Agent エンティティに対する Device Query |
段階的な計画: 最悪のものを遮断し、承認済みを許可し、Copilot に備える
| フェーズ | 週 | 提供するもの |
|---|---|---|
| 1. 最悪のものを遮断する | 1 から 4 | コンプライアンス ポリシー設定を Not compliant に。BitLocker、Defender、OS ビルドのルールを条件付きアクセスに接続した Windows コンプライアンス ポリシー。Recall オフとスナップショット オフの明示的なポリシー。コンシューマー向け Copilot アプリの AppLocker ルール。Defender for Cloud Apps の Generative AI 検出ポリシーと高リスク アプリへの Unsanctioned タグ。プロパティ カタログでの Local AI Agent 収集 |
| 2. 承認済みを許可する | 5 から 8 | Microsoft Copilot と ChatGPT for Intune 向けのフレームワーク レベル 2 のアプリ保護ポリシー。Edge の Copilot ポリシー (Microsoft365CopilotChatIconEnabled、EdgeEntraCopilotPageContext、AllowBrowsingWithCopilot の許可リスト)。All unmanaged AI apps に対する Purview インライン DLP をシミュレーションで、その後ブロックで。Apple Intelligence の DDM 設定。機密グループ向け Android の Block apps from exposing app functions。承認済み AI ツールの EPM ルール |
| 3. Copilot に備える | 9 から 12 | Microsoft 365 Apps を Cloud Update に。Windows 11 24H2 以降への機能更新ポリシー。接続テストで検証した *.cloud.microsoft と WSS。ラベルと機密情報の種類に対する Microsoft Copilot, Copilot Chat, and Copilot Cowork の場所の Purview ポリシー。Copilot+ PC 購入に向けた Recall と Click to Do の判断の記録。パイロット グループへの Copilot ライセンス割り当てとライセンス診断での検証 |
Intune エンジニア 1 人と協力的な Purview 担当者がいる中規模テナントなら、12 週間は現実的です。日付よりも順序が重要です。フェーズ 1 でコンプライアンス シグナルが信頼できると証明されるまで、フェーズ 3 のどれも安全ではありません。
対応すべきこと
- Microsoft 365 管理センターのメッセージ センターを開き、E3 または E5 テナントが 2026 年 7 月に受け取った Intune Suite の機能を記録し、重複するアドオンやサード パーティ契約は更新時に解約する。
- Mark devices with no compliance policy assigned as を Not compliant に設定し、すべての Windows、macOS、iOS、Android デバイスにコンプライアンス ポリシーが割り当てられていることを確認する。
- BitLocker、Secure Boot、コード整合性、最新の Defender 署名、リアルタイム保護、そして Windows 11 24H2 (10.0.26100.3915) 以降をカバーする Valid operating system builds の範囲を要求する Windows コンプライアンス ポリシーを展開する。
AllowRecallEnablement= 0 とDisableAIDataAnalysis= 1 の設定カタログ プロファイルを作成し、ビジネス側が Recall を望む場合は Copilot+ PC パイロット向けに、ストレージ、期間、URI、アプリのフィルターと Purview DLP プロバイダー文字列を含む 2 つ目のプロファイルを作成する。MICROSOFT.COPILOTの AppLocker 発行元ルールを公開し、まだTurnOffWindowsCopilotを使っているプロファイルを廃止する。- Defender ポータルでクラウド アプリ カタログを Generative AI でフィルターし、新しいアプリを通知する検出ポリシーを作成し、Enforce app access と Custom network indicators を有効にし、利用規定で禁止しているアプリに Unsanctioned タグを付ける。
- Microsoft Copilot アプリ (iOS では ChatGPT for Intune も) を含む iOS と Android のアプリ保護ポリシーを作成し、Send Org data to other apps を Policy managed apps に、名前を付けて保存をブロック、iOS では Genmoji、Writing Tools、画面キャプチャをブロックし、Min app version の条件付き起動ルールを設ける。
- Edge ポリシーを構成する。
Microsoft365CopilotChatIconEnabled、EdgeEntraCopilotPageContext、許可リスト付きのAllowBrowsingWithCopilot、モバイルではアプリ構成経由のEdgeCopilotEnabled。 - Purview 担当者に、All unmanaged AI apps をスコープにした Inline web traffic > Edge for Business の DLP ポリシーをシミュレーション モードで作成してもらい、2 週間アクティビティ エクスプローラーを確認してから、テキスト アップロードとファイル アップロードを Block に切り替える。
- Apple Intelligence のコントロールをデバイス制限テンプレートから Declarative Device Management (DDM) > Intelligence Settings と External Intelligence Settings に移し、機密データを扱う会社所有 Android グループで Block apps from exposing app functions を有効にする。
- Local AI Agent エンティティと Host process を収集するプロパティ カタログ ポリシーを割り当て、結果をクエリしてから、開発者を除外して Local AI Agent Baseline - OpenClaw (Preview) をパイロットする。
- 承認済み AI インストーラー向けの EPM 昇格ルール (既定はサポート承認、ダウンロード フォルダーからは拒否) を定義し、管理対象および管理対象外の昇格レポートを毎月確認する。
- オフィスと自宅のネットワークから Copilot 接続テストを実行し、
*.cloud.microsoftと文書化された 3 つのドメインへの WSS を許可し、ライセンス割り当て前に Microsoft 365 Apps を Cloud Update に移す。 - Purview チームに Microsoft Copilot, Copilot Chat, and Copilot Cowork DLP の場所の要件 (秘密度ラベル、プロンプトと Web 検索の機密情報の種類、外部メール) を渡し、パイロット グループへのライセンス付与前に承認日を確定する。
- Intune 新機能シリーズを購読し、次の保護対象アプリ、DDM キー、WindowsAI ポリシーが Microsoft から出荷された週にバックログへ入るようにする。
もう一組の手が必要ですか? Big Hat Group は、2 週間のヘルス チェックから本格的な移行まで、米国とカナダの組織向けに Microsoft Intune コンサルティングを提供しています。お客様の環境についてご相談いただくには、ディスカバリー コールを予約してください。
出典
- Microsoft Intune の保護対象アプリ
- Microsoft Intune の新機能
- Microsoft Intune のライセンス
- Microsoft Intune の高度な機能
- Microsoft Intune のプランと価格
- Endpoint Privilege Management の概要
- Microsoft Copilot の要件
- Microsoft Copilot のライセンス オプション
- Microsoft 365 Apps の更新チャネルを変更する
- ポリシー CSP - WindowsAI
- Windows クライアントの Recall を管理する
- Windows クライアントの Click to Do を管理する
- 更新された Windows と Microsoft Copilot Chat の体験
- Copilot+ PC 開発者ガイド
- Microsoft Edge ブラウザー ポリシー
- Microsoft365CopilotChatIconEnabled
- EdgeEntraCopilotPageContext
- AllowBrowsingWithCopilot
- HubsSidebarEnabled
- EdgeCopilotEnabled
- アプリ保護ポリシーの概要
- iOS/iPadOS アプリ保護ポリシーの設定
- Intune プロパティ カタログでデバイス プロパティを収集する
- Local AI Agent Baseline - OpenClaw の設定
- Microsoft Intune のデバイス コンプライアンス ポリシー
- Microsoft Intune の Windows コンプライアンス設定
- Microsoft Intune のレポート
- Intune の Windows 更新管理の概要
- 組織内の AI アプリを検出する方法
- 組織の生成 AI アプリを管理する
- Microsoft Defender for Endpoint で検出されたアプリを統制する
- Microsoft 365 Copilot と Cowork 向けの Microsoft Purview DLP
- Edge for Business のクラウド アプリ向けデータ損失防止
- Edge for Business 経由の管理対象外 AI アプリへの共有を防ぐ
- Intune の Security Copilot 概要
- Microsoft 365 Business Premium での Microsoft Intune デバイス管理とアプリ管理
- 現場作業者向けデバイス管理の概要