
今年あなたの組織が有効化するエージェントの一つひとつが、これからガバナンスの対象となるアイデンティティです。Copilot Studio のメーカー、Foundry の開発者、そして先週の火曜日に従業員が同意した「AI アシスタント」のベンダーは、いずれも Microsoft Entra テナントにプリンシパルを作成しており、その大半はアイデンティティ アーキテクトの机を通過しません。一般提供が開始された Microsoft Entra Agent ID は Microsoft の答えです。AI エージェント向けのファーストクラスのアイデンティティ種別で、専用の Conditional Access ターゲット、リスク検出、スポンサー、ライフサイクル ワークフロー、ログ スキーマを備えています。本ガイドは、顧客テナントに最初のエージェント群が現れたときに私が欲しかったものです。概念モデル、現時点で実際に強制できる Conditional Access ポリシー、作成から削除までのライフサイクル、ログ上でエージェントがどう見えるか、権限モデル、ライセンス、そして統制下に置くための 30-60-90 日計画を扱います。
以下の内容はすべて 2026 年 10 月下旬時点の Microsoft Learn で検証しています。Microsoft 自身のページ同士で記述が食い違う箇所は、その旨を明記します。
ガバナンスの課題:エージェントはもうアイデンティティである
Microsoft 自身の問題の説明は率直です。アプリケーション ID は「長期的な安定性、既知の所有権、管理されたライフサイクルを前提としている」のに対し、エージェントは「自動化、Copilot Studio のようなツールでのユーザー操作、API オーケストレーションを通じて動的に作成されることが多く」「1 日に何千回も作成・破棄されることがある」とされています(エージェント ID とは)。このミスマッチから 3 つの失敗パターンが生まれ、私は今年、そのすべてを実際のテナントで目にしました。
シャドー エージェント。Agent ID 以前、Copilot Studio と初期の Azure AI Foundry はエージェント用に通常のアプリケーション サービス プリンシパルを作成していました。それらは今も「Microsoft Entra 管理センターでエージェント ID オブジェクトと並んで表示され」ますが、「他のアプリケーション サービス プリンシパルと同一に振る舞い、エージェント固有の動作を持ちません」(エージェント ID、サービス プリンシパル、アプリケーション)。Project Lobster セキュリティ ガイドで取り上げた ClawPilot の波のように、従業員が自分のマシンで動かすエージェントまで加えると、インベントリは始める前から間違っています。
孤児プリンシパル。サービス プリンシパルには誰も埋めない所有者フィールドがあります。開発者が退職しても資格情報は動き続け、そのエージェントがまだ存在すべきかどうかに誰も責任を持ちません。
静かに適用されないポリシー。「すべてのユーザーに MFA を要求する」ポリシーは自身として動作するエージェントをカバーせず、そもそもエージェントは MFA プロンプトを完了できません。Microsoft のベスト プラクティス ページは、「(『すべてのユーザーは MFA を使う』のような)広範なポリシーを監査し、意図せずエージェント フローをブロックしていないことを確認する」こと、そして代わりに専用のエージェント ポリシーを作成することを求めています(Microsoft Entra Agent ID のベスト プラクティス)。
Agent ID はこれら 3 つを専用のオブジェクトで解決します。本ガイドの残りは、プラットフォームに勝手に作らせるのではなく、それらを意図的に使うための内容です。
Agent ID の概念モデル
Agent ID はディレクトリに 4 つのオブジェクト種別と 3 つの管理上の関係(所有者、スポンサー、マネージャー)を追加します。次の表は、それぞれをあなたが既に理解している従来の Entra の構成要素と、監査ログで目にする agentType の値に対応付けたものです(エージェント ID ブループリント、Agent ID のログ)。
| Agent ID のオブジェクト | 何か | 従来の相当物 | ディレクトリ オブジェクト種別 | 監査ログの agentType |
|---|---|---|---|---|
| エージェント ID ブループリント | ある種類のエージェント群のテンプレートであり資格情報の保持者。テナント内で行える操作はただ 1 つ、エージェント ID のプロビジョニングとプロビジョニング解除。 | アプリ登録 | application | agenticApp |
| ブループリント プリンシパル | テナント内でのブループリントの存在。ブループリント操作のトークン oid と監査アクター。 | エンタープライズ アプリケーション(アプリのサービス プリンシパル) | servicePrincipal | agentIdentityBlueprintPrincipal |
| エージェント ID | 1 つのエージェントの実行時アイデンティティ。権限と Azure RBAC ロールを保持するが、自身の資格情報は持たない。 | 「agent」サブタイプ付きのシングルテナント サービス プリンシパル | servicePrincipal | agenticAppInstance |
| エージェントのユーザー アカウント | エージェント ID と 1:1 で対になる任意のユーザー オブジェクト。idtyp=user のトークンを受け取る。 | パスワードを持てないユーザー アカウント | user | agentIDuser |
| スポンサーと所有者 | 上記オブジェクト上の関係であり、オブジェクトそのものではない。 | アプリケーション所有者。ただしビジネス スポンサーが必須 | 該当なし | 該当なし |
| レジストリ | テナント全体のエージェント インベントリ。現在は Microsoft Agent 365 内。 | エンタープライズ アプリケーション ブレード | 該当なし | 該当なし |
このモデルの 2 つの振る舞いが、以降のあらゆる設計判断を左右します。
認証を行うのはブループリント。標準のサービス プリンシパルは自身の資格情報を提示します。エージェント モデルでは「ブループリントが各エージェント ID に代わってトークンを取得するため、実際のトークン交換を実行したのはブループリントであっても、結果のトークンと監査ログではエージェント ID がクライアントとして現れます」。Microsoft は当然の結論を導いています。「ブループリントの資格情報が侵害されると、その配下のすべてのエージェント ID に影響するため、ブループリントの数はセキュリティ境界の決定事項です」(エージェント ID、サービス プリンシパル、アプリケーション)。計画ガイドの既定は「信頼境界ごとに 1 つのブループリント」と「論理エージェントごとに 1 つのエージェント ID」であり、スケールアウトのレプリカ、監査の分離、メモリの分離はブループリントを増やす理由にはならないと明示されています(エージェント ID アーキテクチャの計画)。
ポリシーはブループリントから下へ流れる。「ブループリントから作成されたすべてのエージェント ID を対象とする Conditional Access ポリシーをエージェント ID ブループリントに適用」でき、「エージェント ID ブループリントを無効化すると、そのすべてのエージェント ID が認証できなくなります」(エージェント ID ブループリント)。つまりブループリントはポリシーのアタッチ ポイントであり、キル スイッチでもあります。
注意すべき制限が 1 つあります。エージェント ID ブループリント プリンシパルはアプリ専用権限を使う場合「最大 250 個のエージェント ID 作成に制限」され、論理削除済みの ID も完全に削除されるまでその数に数えられます(エージェント ID はどのように作成されるか、エージェント ID の削除の仕組み)。
スポンサー、所有者、マネージャー
Agent ID は技術的な管理とビジネス上の説明責任を分離します(Microsoft Entra Agent ID の管理上の関係)。
- 所有者は「運用管理を担う技術管理者」で、ユーザーまたはサービス プリンシパル(グループは不可)が設定でき、任意です。無効化した ID の再有効化や論理削除した ID の復元ができるのは所有者だけです。
- スポンサーは「エージェントの目的とライフサイクルの決定に説明責任を持つビジネス側の代表者」です。すべてのエージェント ID とブループリントにスポンサーが必須です。ユーザーと特定のグループ種別(動的メンバーシップ グループ、割り当て済みの Microsoft 365 グループ)が対象で、最大 100 スポンサー、うちグループは 5 つまでです。スポンサーは無効化、論理削除、スポンサーの変更ができますが、認証設定の変更や復元はできません。
- マネージャーはエージェントのユーザー アカウントに対して設定でき、そのアカウントのアクセス パッケージを要求できますが、エージェントの変更や削除はできません。
委任された作成では「スポンサーが明示的に指定されない場合、呼び出し元ユーザーが自動的にスポンサーになり」、Agent ID ロールを持つ管理者は意図的に既定のスポンサーにされません。したがって Create をクリックした Copilot Studio のメーカーがそのエージェントの記録上のスポンサーになります。後で見直す前提であれば、それこそが望ましい説明責任の形です。
エージェント レジストリの行き先
2026 年前半に Entra Agent Registry について読んだ方は、それが移動したことを知っておいてください。Microsoft は「これらのレジストリ体験を Agent 365 の下に統合」しており、Agent 365 が「エージェントの統一レジストリおよびコントロール プレーンになる」一方で「Microsoft Entra は Agent ID を通じてアイデンティティ基盤を提供し続けます」。「Microsoft Entra エージェント ID を持たないエージェントを含む」完全なインベントリは、Microsoft 365 管理センターの Agents > All agents にあり、AI Reader ロールで特定のライセンスなしに閲覧できます。Entra 管理センターは Entra ID > Agents の下に ID、ブループリント、権限、Conditional Access、ガバナンス、セキュリティ シグナルを引き続き保持します(Agent Registry の Microsoft Agent 365 への統合)。Microsoft がエージェント ガバナンスを Entra に組み込んでいく大きな流れについては、パスワードレス既定化とガバナンス統合に関する 2026 年 5 月の Entra ID まとめをご覧ください。
エージェント向け Conditional Access
Conditional Access は「Microsoft Entra ID がアクセス トークンを発行または更新するたびに」ポリシーを評価し、すべてのトークンには 1 つのサブジェクトと 1 つのオーディエンスがあります。エージェントの場合、サブジェクトはアクセス パターンによって決まり、エージェントが使用するパターンごとに別のポリシーを作成する必要があります(エージェント向け Conditional Access)。
| エージェントが… | パターン | トークンのサブジェクトとポリシーの対象 |
|---|---|---|
| サインインしたユーザーのためにリソースにアクセスする | On-behalf-of(委任) | ユーザー。ユーザーとグループに割り当てたポリシーが適用される。エージェント ID を選択してもこれらの要求はカバーされない。 |
| ユーザー不在で自身の ID でリソースにアクセスする | アプリケーション専用(自律) | エージェント ID またはそのブループリント。 |
| 自身のユーザー アカウントを通じてリソースにアクセスする | エージェント ユーザー アクセス | エージェントのユーザー アカウント。エージェント ID を対象とするポリシーは適用されない。 |
利用できるシグナル
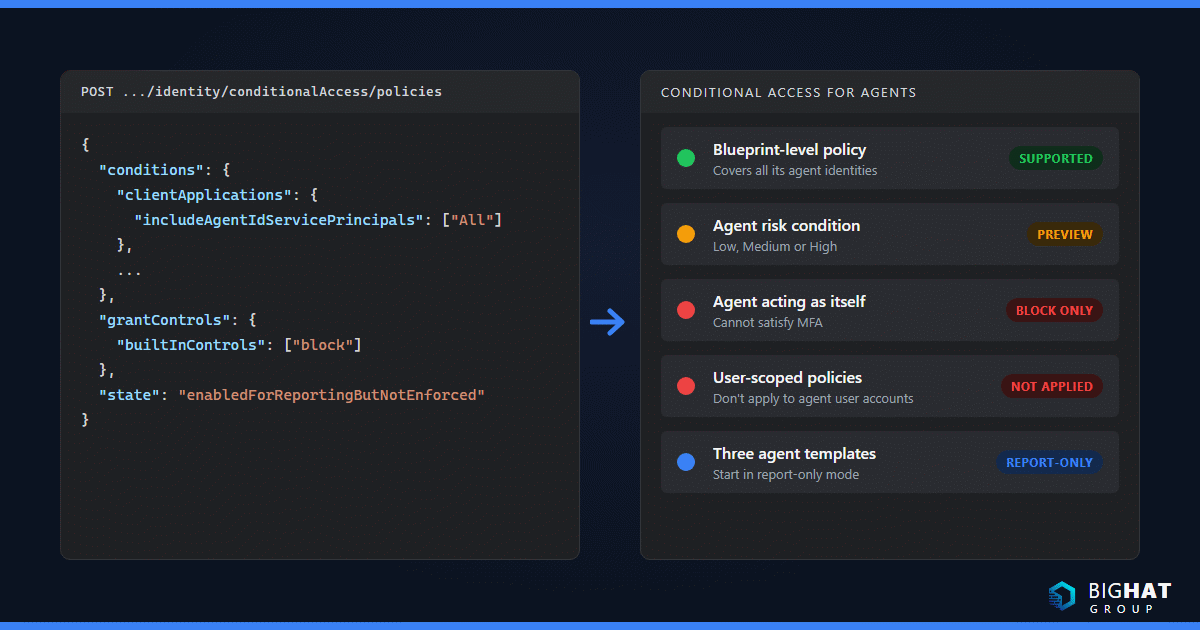
自身として動作するエージェントに対するポリシーのツールキットは人間向けより狭く、それが要点です。「このエージェントは自身の ID でリソースにアクセスするため、修復手段はなく、唯一の選択肢はアクセスのブロックです」(Conditional Access でエージェント ユーザーを保護する)。現時点で使えるもの:
- 割り当て対象:All agent identities、拡張オブジェクト ピッカーによる個別のエージェント ID またはブループリント プリンシパル、All agent users (Preview)、またはカスタム セキュリティ属性を使う Select agent identities based on attributes。
- Agent risk (Preview):Entra ID Protection が供給する Low、Medium、High。
- Agent execution environments (Preview):ポリシーを「エンドポイントから開始されたエージェント ユーザー セッション」に限定し、デバイスとネットワークの制御を安全に展開できるようにします。
- デバイス コンプライアンスとコンプライアンス準拠ネットワーク:Intune 管理の Windows 365 Cloud PC for Agents で動作するエージェントのユーザー アカウントで利用でき、ネットワーク シグナルには Global Secure Access クライアントが必要です。
- 対象リソース:All resources、特定のリソース、または人間がエージェントにサインインすることに関するポリシー向けの All agent resources。
テンプレート
Microsoft は 3 つのエージェント テンプレートを提供しています。Block access for high-risk agent identities、Autonomous agent access policy、On behalf of agent access policy です(Microsoft Entra Agent ID の新機能)。別の記事では、インシデント対応向けにテナント全体の 3 つのブロック ポリシー、すなわちエージェント ID 認証のブロック、エージェントのユーザー アカウント認証のブロック、ユーザーのエージェントへのサインインのブロックが示されています(テナント内のエージェント ID を無効化する)。いずれもレポート専用モードから始めるべきです。エージェント向け Conditional Access には「Microsoft 365 E7」または「Microsoft Entra P1 もしくは Microsoft 365 E3 以上と組み合わせた Microsoft Agent 365 ライセンス」が必要です(エージェント向け Conditional Access)。
ポリシーの例
1. 承認済みエージェントのみ許可。私が最初に展開するポリシーです。Microsoft の推奨アプローチは属性駆動です。属性セット AgentAttributes と属性 AgentApprovalStatus(New、In_Review、HR_Approved、IT_Approved などの値)を作成し、Entra ID > Conditional Access > Policies で All agent identities を含め、AgentApprovalStatus が HR_Approved を含む Select agent identities based on attributes を除外し、All resources を対象にして Block を許可制御にするポリシーを作ります(Conditional Access で自律エージェントを保護する)。未承認のエージェントはテナント内に存在できますが、誰かがタグ付けするまでトークンを取得できません。ポリシーは「将来追加されるものを含め、一致する属性を持つすべてのエージェントに自動的に適用されます」。
2. 高リスクのエージェント ID をブロック。All agent identities を含め、All resources を対象にし、Conditions > Agent risk (Preview) を High に設定し、Block を許可制御にします。これはリスク ユーザー ポリシーのエージェント版で、ID Protection の Confirm compromise ボタンを即時ブロックに変えるものです(エージェント向け ID Protection)。
3. エージェントのユーザー アカウント。デジタル ワーカー型エージェントには Medium と High のエージェント リスクをブロックし、エージェントが Cloud PC for Agents で動作する場合は Agent execution environments (Preview) > Agent user sessions initiated from endpoints に Require device to be marked as compliant または Require compliant network を追加します。実行環境の条件がないと、クラウドネイティブなエージェントは「準拠への道がない状態でブロックされます」(Conditional Access でエージェント ユーザーを保護する)。
4. テナント全体の緊急ブロック。すべてのエージェント認証を可逆的に停止する必要があるとき、Graph のペイロードはインシデント ランブックに収めておけるほど小さいものです。
POST https://graph.microsoft.com/beta/identity/conditionalAccess/policies
Content-type: application/json

{
  "displayName": "Block all agent identities from accessing resources",
  "conditions": {
    "clientApplications": {
      "includeAgentIdServicePrincipals": ["All"],
      "excludeAgentIdServicePrincipals": []
    },
    "applications": {
      "includeApplications": ["All"],
      "excludeApplications": []
    }
  },
  "grantControls": { "operator": "AND", "builtInControls": ["block"] },
  "state": "enabledForReportingButNotEnforced"
}
state を enabled に切り替えるのは、レポート専用の結果を読んだ後にしてください。
まだ強制できないこと
監査人に約束する前に境界を把握してください(エージェント向け Conditional Access)。
- ブループリントがエージェント ID を作成するために Graph トークンを取得するとき、および
AAD Token Exchange Endpoint: Publicリソースでの中間交換の間、ポリシーは適用されません。エージェントのタスク自体はエージェント ID の下で実行されるため保護されます。 - Security defaults が有効な間は何も適用されません。
- API キーで API を呼び出すエージェントは Entra を完全にバイパスするため、Conditional Access はそれを一切見ません。
- 「『Users』割り当てでスコープしたポリシーはエージェントのユーザー アカウントに適用されません」。すべてのユーザー、グループ、ロール、外部ユーザーのいずれを対象にしても同様です。エージェント ユーザーのグループベースの包含・除外もサポートされていません。
- エージェント ID またはブループリントに対するポリシーは「エージェント ID のみをカバーし、エージェントのユーザー アカウントはカバーしません」。
- エージェントは MFA、利用規約、その他の対話型コントロールを満たせないため、Block 以外の許可制御が意味を持つのは管理対象エンドポイント上のエージェント ユーザーだけです。
権限:エージェントの最小特権
エージェント ID はアプリケーション権限と委任された権限の両方をサポートし、Azure RBAC ロールと Entra の組み込みロールを割り当てられ、ブループリントから委任スコープを継承できます。ブループリントは Azure RBAC ロールを保持できません(エージェント ID、サービス プリンシパル、アプリケーション)。最小特権には 3 つの仕組みが重要です。
ブループリント上の継承可能な権限。リソース アプリごとに Enumerated scopes(列挙)か All allowed scopes を選び、上限は列挙リストでリソース アプリあたり 40 スコープで、リソース アプリ数の上限は Microsoft のページによって異なります(管理ガイドではブループリントあたり 10、継承可能な権限のハウツーでは 50)。Microsoft の助言は「必須の権限だけを列挙したスコープから始め、必要に応じて拡張する」ことです(組織内のエージェント ID を管理する)。
プラットフォームでブロックされる Graph 権限。「エージェントの自律的な性質」のため、高リスクの Graph 権限の一覧は「Microsoft Graph や Microsoft Entra 管理センターを通じてエージェント ID に付与できません」。アプリケーション権限のブロック リストには Directory.ReadWrite.All、RoleManagement.ReadWrite.Directory、Application.ReadWrite.All、AppRoleAssignment.ReadWrite.All、User.ReadWrite.All、Group.ReadWrite.All、Sites.FullControl.All、Sites.ReadWrite.All、Sites.Read.All、Files.ReadWrite.All、Files.Read.All、Chat.Read.All、BitlockerKey.Read.All などが含まれます(Microsoft Graph の Microsoft Entra Agent ID API)。エージェント設計がテナント全体の SharePoint 読み取りを「必要とする」なら、プラットフォームは委任アクセスかスコープを絞ったリソースを中心に設計し直せと言っているのです。
残りはアクセス パッケージで。エンタイトルメント管理はエージェント ID にセキュリティ グループ メンバーシップ、委任およびアプリケーションの API 権限、Entra ロールを、承認、期限、スポンサー通知付きで付与できます。ポリシーの Who can get access を For users, service principals, and agent identities in your directory に設定し、All agents を選択します(エージェント ID のガバナンス)。
エージェント ID、マネージド ID、サービス プリンシパルのどれを使うか
これはすべての Azure チームが尋ねる質問なので、Microsoft の計画ガイドと Foundry のアイデンティティ概念から組み立てた、私が使っている判断表を示します(エージェント ID アーキテクチャの計画、Microsoft Foundry のエージェント ID の概念)。
| ワークロード | 使うもの | 理由 |
|---|---|---|
| 自律的に、またはユーザーのために推論し行動する AI エージェント | エージェント ID(ユーザー オブジェクトが本当に必要な場合のみエージェントのユーザー アカウントを追加) | 強制されるスポンサーシップ、固有の監査エントリ、ブループリント管理の資格情報、ブロックされる高権限スコープ、短命な ID。 |
| ブループリントを認証する必要がある Azure ホストのエージェント ランタイム | ブループリント上のフェデレーション資格情報としてのマネージド ID | 「Azure 上で動作するエージェントにとって最も安全な選択肢」ですが、「ブループリント上の資格情報であり、エージェント ID そのものの代替ではありません」。対象リソースの RBAC ロールが必要なのはマネージド ID ではなくエージェント ID です。 |
| 自律的な意思決定のないスクリプト化された決定論的な自動化 | 標準のサービス プリンシパルまたはマネージド ID | 従来のワークロード ID。エージェント固有のガバナンスはなく、必要もない。 |
| いかなるエージェントでも、決して | 通常のユーザー アカウントは使わない | Conditional Access を壊し、ID Protection の検出を劣化させ、入社・異動・退職のプロセスを混乱させ、エージェントを GAL に載せてしまう。 |
Microsoft は az ad app create、New-MgApplication、POST /applications がエージェントには誤ったツールであると明言し、AI コーディング アシスタントがそれを行わないようにする AGENTS.md のスニペットまで公開しています(Microsoft Entra Agent ID のベスト プラクティス)。
ライフサイクル:作成から廃止まで
作成経路
ブループリントは 5 つのチャネルからテナントに入り、それぞれ制御点が異なります(エージェント ID はどのように作成されるか)。
| チャネル | 誰が | 制御点 | 必要なもの |
|---|---|---|---|
| Entra 管理センターまたは Azure portal | 開発者、管理者 | ロール割り当て | Agent ID Developer または Agent ID Administrator |
| Microsoft Graph | パイプライン、統合サービス | 権限の付与 | ブループリントには AgentIdentityBlueprint.Create、ID には AgentIdentity.Create.All、エージェントのユーザー アカウントには AgentIdUser.ReadWrite.All |
| CLI、PowerShell、IaC | DevOps | ロール割り当て | 同じロール。この経路ではブループリント プリンシパルを手動で作成する必要がある |
| Microsoft 製品の統合 | Copilot Studio、Security Copilot、Azure AI Foundry のユーザー | 各製品の管理コントロール | 製品固有の設定 |
| Entra の同意体験 | サードパーティのエージェントにサインインする任意の従業員 | アプリ同意ポリシー | 同意によりベンダーのブループリント プリンシパルがテナントに作成される |
ブループリント プリンシパルが存在すると、それ自体が作成チャネルになります。AgentIdentity.CreateAsManager が自動的に付与され、「取り消すことはできない」ため、「プリンシパルがエージェント ID を作成するのを防ぐには、それを無効化するか、テナントから削除する必要があります」。エージェントのユーザー アカウントの作成には、管理者が明示的に付与しなければならない別の AgentIdUser.ReadWrite.IdentityParentedBy 権限が必要です。
Copilot Studio は現在、テナント全体の Microsoft Copilot Studio agent identity blueprint の下で「作成する新しいエージェントごとに Microsoft Entra Agent ID を自動的に作成」し、メーカーがスポンサーとして記録され、コネクタの権限がエージェント ID 上の API 権限として表示され、環境レベルのオプトアウトはなくなりました(Copilot Studio の Entra Agent ID を管理する)。切り替え日については Microsoft のページ間で食い違いがあります。Copilot Studio の記事は 2026 年 5 月、Entra の移行ガイドは 2026 年 3 月 18 日としています。いずれにせよ、切り替え前に作成されたエージェントはアプリ登録で始まっており、その後の扱いについて Microsoft のページ間で食い違いがあります。Entra のガイドは「自動化された、あるいはインプレースの移行パスは存在しません」として中程度の利用のエージェントの再作成を推奨していますが、Copilot Studio のドキュメントは既存のエージェントは「Microsoft によって自動的に移行されています」とし、Power Platform 管理センター、PowerShell、Power Platform API からのプレビューの手動移行も提供しています(Microsoft Entra Agent ID で Copilot Studio エージェントを再作成する)。
Microsoft Foundry は現在、エージェントの作成時にエージェントごとに固有のエージェント ID ブループリントと既定のインスタンス ID をプロビジョニングします。プロジェクト レベルの共有ブループリントと ID は、レガシーなエージェント向けにのみ残っています。Foundry はブループリントに、Microsoft が管理するファーストパーティ アプリケーションを信頼するフェデレーション ID 資格情報を設定するため、シークレットは保存されず、プロジェクト、エージェントのコード、プロジェクトのマネージド ID のいずれも資格情報を保持しません。新しいエージェント ID にはリソースへの権限が何もないため、RBAC ロールはエージェント ID のオブジェクト ID に割り当て、レガシーなエージェントを移行したときは再割り当てしてください。既存のロール割り当ては引き継がれません(Microsoft Foundry のエージェント ID の概念)。
Microsoft 以外のエージェントは 2 つのパターンのいずれかを使います。Microsoft Entra ID Auth SDK のサイドカーは、エージェントが「資格情報を直接扱うことがない」ようにトークンを取得する付随コンテナーであり、ワークロード ID フェデレーションは、事前構成されたフェデレーション ID 資格情報に対して AWS STS や GCP Workload Identity のトークンを Entra トークンと交換します(サードパーティ エージェントを Microsoft Entra Agent ID と統合する)。どちらも、あなたの Conditional Access とログがカバーする本物のエージェント ID に帰着します。
証明とアクセス レビュー
Microsoft のガバナンスのベースラインは明快です。エージェント ID を含むアクセス レビューを通じて「各エージェントがまだ必要で適切に構成されていることをスポンサーが 6~12 か月ごとに証明する」こと、そして「スポンサー不在、古いメタデータ、最近のアクティビティなしのエージェントを特定する四半期ごとのレビュー プロセス」を運用することです(Microsoft Entra Agent ID のベスト プラクティス)。終了日付きのアクセス パッケージ割り当てがこれを補強します。期限が近づくとスポンサーに通知され、延長(新たな承認をトリガー)するか失効させるかを選べ、失効すると「エージェント ID は対象リソースへのアクセスを失います」(エージェント ID のガバナンス)。スポンサーと所有者は My Account と My Access ポータルから自分の役割を果たすため、すべての更新をアイデンティティ チーム経由にする必要はありません。
スポンサー向けのライフサイクル ワークフロー
スポンサーが退職すると、「Microsoft Entra ID は自動的にスポンサーシップをスポンサーの上司に再割り当てします」。Lifecycle Workflows はこの引き継ぎを 3 つのタスクで可視化します。いずれも mover および leaver タスクに分類され、それらのテンプレートでのみ利用できます。Send email to manager about sponsorship changes、Send email to cosponsors about sponsor changes、Transfer agent identity sponsorships to manager です。Lifecycle Workflows Administrator として ID Governance > Lifecycle workflows > workflows で構成します(Lifecycle Workflows のエージェント ID スポンサー タスク)。新しいワークフローを作るのではなく、既存の退職者ワークフローに追加してください。トリガーはエージェントではなく人間の退職です。
廃止
削除の前に無効化してください。エージェント ID またはブループリントの無効化は「ブループリント プリンシパルまたはそのエージェント ID が認証するのを防ぎますが、すべてのオブジェクトはそのまま残ります」。スポンサーは My Account から、管理者は Entra ID > Agents から実行できます。ブループリントまたはブループリント プリンシパルを削除すると論理削除され、すべての子エージェント ID とエージェントのユーザー アカウントを論理削除する非同期のカスケードがトリガーされます。オブジェクトは 30 日間復元可能で、クリーンアップは「すぐには実行されない可能性があり」、「エージェント ID ブループリント プリンシパルを復元しても、既に発生したカスケード削除は元に戻りません」。監査ログではカスケードは、アプリ ID が空の Delete Agent Identities Task というアプリケーションが開始した Delete service principal として表示され、これは想定どおりです(エージェント ID の削除の仕組み)。Copilot Studio のエージェントの場合、Copilot Studio でエージェントを削除するとエージェント ID も削除されます。
ログと監視
監査ログでエージェントの操作はどう見えるか
エージェントのアクティビティは「アクティビティの発生元である基本のアイデンティティ種別の下に記録される」ため、「エージェント」というカテゴリは見つかりません。エージェントは initiatedBy、performedBy、targetResources の agentType プロパティ(notAgentic 以外の値はエージェントの関与を意味する)と、ID をブループリントに結び付ける blueprintId で見つけます(Agent ID のログ)。
| エージェントの操作 | 表示される監査アクティビティ | agentType |
|---|---|---|
| ブループリントの作成 | Add application | agenticApp |
| エージェント ID の作成 | Add service principal | agenticAppInstance |
| エージェントのユーザー アカウントの作成 | Add user | agentIDuser |
| エージェント ID の更新または削除 | Update / Delete service principal | agenticAppInstance |
| ブループリント削除後のカスケード クリーンアップ | Delete Agent Identities Task による Delete service principal | agenticAppInstance |
実務上の注意点を 2 つ。Graph 経由では Prefer: include-unknown-enum-members ヘッダーを含めないと、新しい値は unknownFutureValue として返ります。また Microsoft Graph アクティビティ ログはまだエージェントを分離しておらず、エージェントの要求はアプリ ID 列にエージェント ID が入ったアプリケーションとして記録されるため、ID で相関させてください。
サインイン ログ
エージェントのサインインは agentSignIn イベント種別を持ち、エージェントは委任トークンもアプリ専用トークンも使えるため「4 種類のサインイン ログのいずれにも現れる可能性があります」。管理センターでは、Reports Reader 以上として Entra ID > Monitoring & health > Sign-in logs に進み、Agent type(Agent ID user、Agent Identity、Agent Identity Blueprint、Not Agentic)または Is Agent = Yes でフィルターします。自律エージェントの場合はユーザー タブではなく Service principal sign-ins から始めてください(Agent ID の自律サインインを調査する)。Graph での相当物:
GET https://graph.microsoft.com/beta/auditLogs/signIns?$filter=signInEventTypes/any(t: t eq 'servicePrincipal') and agent/agentType eq 'AgentIdentity'
Prefer: include-unknown-enum-members
イベント種別フィルターなしでは signIns API は対話型ユーザー サインインしか返しません。これが、エージェントが「ログに出ていない」と結論づけてしまう最も多い原因です。
エージェント向けの ID Protection 検出
Entra ID Protection はエージェントを専用の検出で評価します。現時点ではすべてオフラインで、Learning Mode が十分な履歴のないエージェントの振る舞いアラートを抑制し、OBO フローでは「リスクのあるアクティビティはエージェントではなくユーザーに帰属します」(エージェント向け ID Protection)。
| 検出 | 意味 |
|---|---|
| Confirmed compromised | 管理者が Confirm compromise を押した。リスクは High になる。 |
| Early life malicious activity | 新しく作成されたエージェントが直ちに攻撃者のように振る舞った。 |
| Entra Directory Reconnaissance | 疑わしい、または高リスクなディレクトリ操作。 |
| Failed access attempt | 認可されていないリソースへのアクセス試行。トークン リプレイの可能性。 |
| Microsoft Entra threat intelligence | 既知の攻撃パターンに一致するアクティビティ。 |
| Sign-in spike | ベースラインを大きく超えるサインイン数。自動化やツールキットの可能性。 |
| Suspicious credential usage | ブループリントに新しい資格情報が追加され、実際に使用された。 |
| Unfamiliar resource access | エージェントが通常触れないリソース。 |
Risky Agents レポート(Security Administrator、Operator、Reader)では Confirm compromise、Confirm safe、Dismiss risk、Disable が提供され、検出は 90 日間保持され、riskyAgents と agentRiskDetections の Graph コレクションが同じデータを公開します。特に Suspicious credential usage に注意してください。誰かがあなたのブループリントに静かにシークレットを追加する行為を捕まえる検出です。
エージェントのログを Sentinel に取り込みアラートを設定する
エージェントのサインインと監査イベントは、他のすべてと同じ診断設定で流れます。Security Administrator として Entra ID > Monitoring & health > Diagnostic settings で監査、サインイン、リスクのカテゴリを Log Analytics ワークスペースに送信すると、「Microsoft Sentinel 内の Microsoft Entra データ コネクタが自動的に有効化されます」(Microsoft Entra ログを Azure Monitor ログと統合する)。予算を確保してください。Microsoft の計画値は監査イベントあたり約 2 KB、サインイン イベントあたり約 11.5 KB で、頻繫に通信するエージェントは大量のサインインを生成します(アクティビティ ログの統合オプション)。エージェントのリスク データも同じ仕組みでエクスポートできます。
Entra Health Monitoring は Agent ID autonomous sign-ins シナリオ(プレビュー)と Large increase in Agent ID autonomous sign-in failures アラートを追加しています。シグナルの閲覧には Entra ID P1 または P2、アラートの受信には試用版ではない P1/P2 テナントと 100 以上の月間アクティブ ユーザーが必要です(Agent ID の自律サインインを調査する)。SIEM では、Microsoft が推奨するアラートは資格情報の期限切れ、Conditional Access または ID Protection によるエージェントのブロック(AADSTS53003 が Conditional Access のブロック コード)、トークン取得失敗の過多、予期しない権限やロールの変更、そしてデプロイ パイプライン外で発生したブループリント資格情報の変更です(Microsoft Entra Agent ID のベスト プラクティス)。
ライセンスとコスト
ライセンスの状況は 2026 年中に変わり、古い Learn ページには以前の「Conditional Access には P1、ID Protection には P2」という記述が残っています。2026 年 6 月に更新されたライセンス ページと、それ以降に更新された Conditional Access およびガバナンスのページによる現在の立場は次のとおりです(Microsoft Entra のライセンス、エージェント向け Conditional Access、エージェント ID のガバナンス)。
| 機能 | 必要なもの |
|---|---|
| ブループリントとエージェント ID の作成と管理、Entra での閲覧、Agent 365 での完全なインベントリの閲覧 | 任意の Entra テナント。「Agent ID はすべての Microsoft Entra 顧客が利用できます」。インベントリの閲覧には AI Reader ロールのみ必要。 |
| エージェント向け Conditional Access | Entra ID P1 または Microsoft 365 E3 と組み合わせた Microsoft Agent 365、または Microsoft 365 E7 |
| エージェント リスクベースの Conditional Access | 上記に加えて Entra ID P2 または Microsoft 365 E5 |
| エージェント向け ID Protection | プレビュー期間中は Entra ID P2。Microsoft は「Microsoft Agent 365 ライセンスが必要になる」と明言 |
| エージェント向け ID Governance:エージェントのアクセス パッケージ、承認者としてのエージェント スポンサー、エージェント スポンサーシップのライフサイクル タスク | Entra ID P1 または Microsoft 365 E3 と組み合わせた Microsoft Agent 365、または Microsoft 365 E7 |
| 標準の Lifecycle Workflows、アクセス レビュー、PIM | Entra ID Governance または Entra Suite(旧来のサブセットは P2) |
| Health Monitoring のシグナルとアラート | Entra ID P1 または P2 |
| ブループリント資格情報としてのマネージド ID | ライセンス不要 |
規模感をつかむための定価です。Microsoft の米国向け Entra 価格ページでは、Entra ID P1 が 7 ドル、P2 が 10 ドル、Entra ID Governance が 7 ドル、Entra Suite が 12 ドル(いずれもユーザーあたり月額、年払い)、Microsoft 365 E7 がユーザーあたり月額 99 ドルです(Microsoft Entra の価格)。Agent 365 はユーザー単位で販売され、私が参照したカナダ向け Agent 365 ページでは年間契約でユーザーあたり月額 20.40 カナダドル、「エージェントと対話し、所有し、管理し、スポンサーするすべてのユーザー」にライセンスを推奨しています(Microsoft Agent 365)。Entra Suite には基礎となる P1 が必要です。エージェント単位やトランザクション単位の Agent ID メーターは Microsoft のどのページにも見つからなかったため、アイデンティティ層については従量課金ではなくユーザー単位のライセンスで計画してください。実際に目にする従量コストは Log Analytics の取り込みと、Foundry や Copilot Studio がエージェント自体に課金する分です。
30-60-90 日のガバナンス展開計画
| 期間 | 目標 | アクション |
|---|---|---|
| 1~30 日:可視化 | 信頼できるインベントリ。まだ何も強制しない | アイデンティティ チームに AI Reader を付与し、Microsoft 365 管理センターから All agents をエクスポートする。Entra で Agent identities と Agent blueprints を一覧し、Copilot Studio と Foundry のレガシー サービス プリンシパルをタグで識別する。空のスポンサーを埋める。サインイン、監査、リスク ログの診断設定を有効化する。許可リストと高リスク ブロックのポリシーをレポート専用で作成する。命名標準(例:Agent-HROnboardingBot)を文書化する。 |
| 31~60 日:決定 | 容易なケースのポリシーを強制し、ガバナンスの配管を稼働 | カスタム セキュリティ属性(AgentApprovalStatus、Environment、Department)を定義し、承認済みエージェントにタグ付けする。高リスク ブロックを On にし、レポート専用の結果がクリーンになったら許可リストも On にする。一般的なエージェント アクセス パターンごとに 6 か月または 12 か月の期限とスポンサー承認付きのアクセス パッケージを 1 つ作る。3 つのスポンサー タスクを退職者・異動者ワークフローに追加する。ブループリントごとに、マネージド ID または証明書でクライアント シークレットを置き換えるかを決める。 |
| 61~90 日:運用 | レビュー、アラート、レガシーの積み残し | スポンサーをレビュー担当者とする最初のエージェント ID のアクセス レビューを予定する。AADSTS53003、トークン失敗の急増、ブループリント資格情報の変更、Suspicious credential usage の SIEM アラートを配線する。レガシーな Copilot Studio サービス プリンシパルを利用度 低・中・高に分類し、中の層は Power Platform 管理センターの推奨事項を使って移行し、移行が提供されない場合にのみ再作成する。四半期ごとの孤児レビューをカレンダーに入れる。テナント全体ブロックのランブックを文書化し、レポート専用でテストする。 |
何をすべきか
- まずインベントリ。Agent 365 から All agents を、Entra から Agent identities を取得し、ビジネス側が稼働していると考えているものと照合する。
- すべてのブループリントとエージェント ID に名前の明らかなスポンサーと技術的な所有者を割り当て、その判断をオブジェクトの説明に記録する。
- ブループリントの境界を意図的に決める。信頼境界ごとに 1 つ、論理エージェントごとに 1 つのエージェント ID、エージェント用の素のアプリ登録は作らない。
- ブループリント上のクライアント シークレットをマネージド ID または証明書に置き換え、秘密鍵は Key Vault に保管し、少なくとも年 1 回ローテーションする。
- 高リスク ブロックと属性ベースの許可リストをレポート専用で展開し、2 週間結果を読んでから強制する。
- 広範なユーザー ポリシーをすべて見直して意図しないエージェントへの影響を確認し、ユーザー割り当てが届かないエージェントのユーザー アカウント向けに別ポリシーを作る。
- 継承可能なスコープとアクセス パッケージで権限を付与し、列挙スコープから始め、ブロックされる Graph 権限一覧を設計制約として扱う。
- 3 つのエージェント スポンサー タスクを退職者・異動者のライフサイクル ワークフローに追加する。
- サインイン、監査、リスク ログを Log Analytics にストリーミングし、Sentinel が
agentTypeを参照できることを確認し、ブロック、失敗、資格情報変更にアラートを設定する。 - スポンサー証明を 6~12 か月周期、孤児探索を四半期周期に置き、Microsoft の移行が適用されるまでレガシーな Copilot Studio と Foundry のサービス プリンシパルを追跡する。
継続的な変更は私の Entra ID What’s New シリーズで追ってください。Entra のエージェント関連機能は毎月動いています。
もう一組の手が必要ですか?Big Hat Group は米国とカナダの組織向けに、2 週間のエージェント ID アセスメントから Entra Agent ID と Conditional Access の全面展開まで、Azure コンサルティングを提供しています。ディスカバリー コールを予約して、お客様の環境についてお話ししましょう。
出典
- Microsoft Entra Agent ID とは(Microsoft Learn)
- エージェント ID とは(Microsoft Learn)
- Microsoft Entra Agent ID のエージェント ID ブループリント(Microsoft Learn)
- エージェント ID、サービス プリンシパル、アプリケーション(Microsoft Learn)
- エージェントのユーザー アカウントについて(Microsoft Learn)
- Microsoft Entra Agent ID の管理上の関係(Microsoft Learn)
- エージェント ID アーキテクチャの計画(Microsoft Learn)
- Microsoft Entra Agent ID のベスト プラクティス(Microsoft Learn)
- エージェント ID はどのように作成されるか(Microsoft Learn)
- 組織内のエージェント ID を管理する(Microsoft Learn)
- テナント内のエージェント ID を無効化する(Microsoft Learn)
- エージェント ID の削除の仕組み(Microsoft Learn)
- Agent Registry の Microsoft Agent 365 への統合(Microsoft Learn)
- Microsoft Entra Agent ID の新機能(Microsoft Learn)
- サードパーティ エージェントを Microsoft Entra Agent ID と統合する(Microsoft Learn)
- Microsoft Entra Agent ID で Copilot Studio エージェントを再作成する(Microsoft Learn)
- Microsoft Copilot Studio の Entra Agent ID を管理する(Microsoft Learn)
- Microsoft Foundry のエージェント ID の概念(Microsoft Learn)
- Microsoft Entra のエージェント向け Conditional Access(Microsoft Learn)
- Conditional Access で自律エージェントを保護する(Microsoft Learn)
- Microsoft Entra Conditional Access でエージェント ユーザーを保護する(Microsoft Learn)
- エージェント向け ID Protection(Microsoft Learn)
- エージェント ID のガバナンス(Microsoft Learn)
- Lifecycle Workflows のエージェント ID スポンサー タスク(Microsoft Learn)
- Microsoft Graph の Microsoft Entra Agent ID API(Microsoft Learn)
- Microsoft Entra Agent ID のログ(Microsoft Learn)
- Agent ID の自律サインインを調査する(Microsoft Learn)
- Microsoft Entra ログを Azure Monitor ログと統合する(Microsoft Learn)
- Microsoft Entra アクティビティ ログの統合オプション(Microsoft Learn)
- Microsoft Entra のライセンス(Microsoft Learn)
- Microsoft Entra の価格(Microsoft)
- Microsoft Agent 365(Microsoft)