
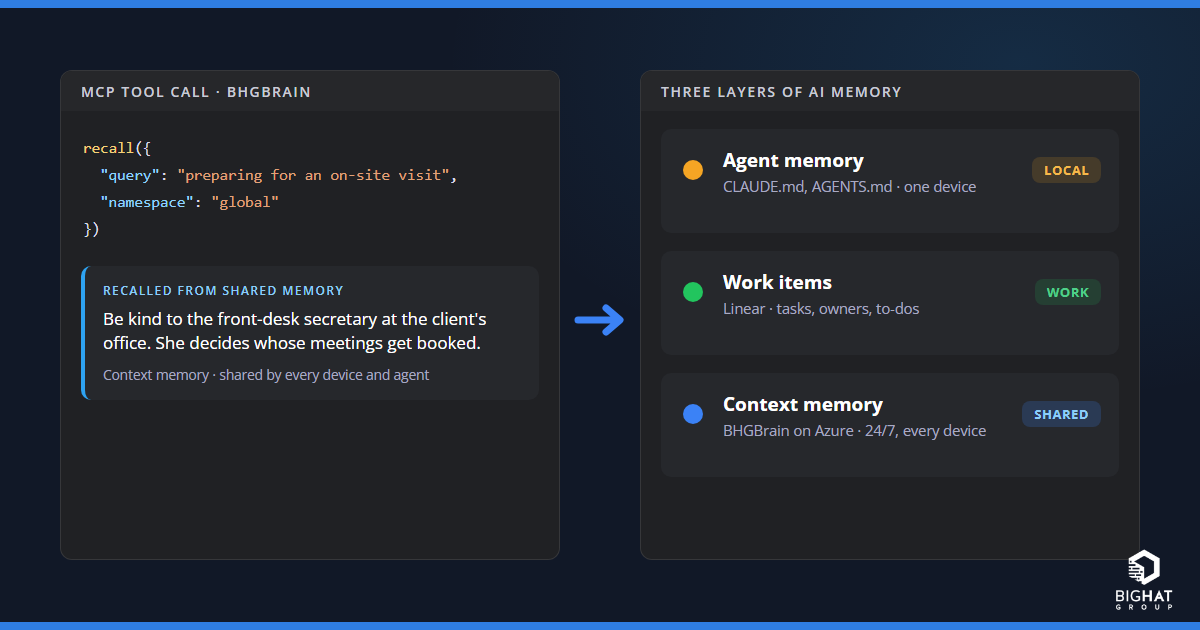
私は 1 日のうちに多くの AI エージェントを使います。ターミナルの Claude Code、VS Code の GitHub Copilot、別のマシンの Codex、Cloud PC 上の OpenClaw、そしてビルド エージェント上のいくつかのスクリプトです。長い間、それぞれが自分だけのサイロの中で物事を記憶していました。ノート PC の Claude Code が学んだことを、デスクトップの Copilot は知りません。火曜日にアシスタントに伝えたことを、木曜日にまた説明し直していました。
この 1 年で、こうした問題の大半を解決する AI メモリの考え方にたどり着きました。それは 3 つの層からなり、3 つ目の層こそ、私たちのオープンソースのメモリ サーバーである BHGBrain が本領を発揮する場所です。本記事では 3 つの層を説明したうえで、3 つ目の層を機能させるアーキテクチャを紹介します。Azure の小さな Linux VM 上で 1 台の BHGBrain サーバーを 24 時間稼働させ、Tailscale を通じてすべてのデバイスとすべてのエージェントからプライベートにアクセスできるようにする構成です。
AI メモリの 3 つの層
すべての情報が同じ場所に属するわけではありません。エージェントが知っておくべきことを見ていくと、3 つのグループに分かれます。
| 層 | 保存場所 | 保持する内容 | 例 | 保持期間 |
|---|---|---|---|---|
| 1. エージェント メモリ | 1 台のデバイス上の各エージェント独自のファイルと設定: CLAUDE.md、AGENTS.md、組み込みメモリ | このツールでこのプロジェクトをどう進めるか | 「コミットの前に必ずリンターを実行する。」 | プロジェクトが続く限り |
| 2. 作業項目 | Linear などのチケット管理システム | やるべきこと、担当者、状態 | 「金曜日までにクライアントの証明書を更新する。」 | チケットがクローズされるまで |
| 3. コンテキスト メモリ | すべてのデバイスとエージェントで共有する BHGBrain | タスクでもプロジェクトのルールでもない、知っていること | 「クライアントのオフィスの受付の秘書の方には、いつも丁寧に接すること。どの会議の予約を入れるかを決めているのはその方です。」 | 役に立つ限り |
最初の 2 つの層はよく理解されています。エージェントの指示ファイル は、リポジトリの中でツールがどう振る舞うべきかを伝えます。Linear は作業を保持し、すべての To-Do には担当者、状態、そして終わりがあります。
3 つ目の層は、多くの人に欠けている層です。受付の秘書の例で考えてみましょう。これはタスクではないので、Linear で開いたり閉じたりするものはありません。プロジェクトのルールでもありません。すべてのコーディング セッションに読み込まれる CLAUDE.md に書くものではありませんし、共有リポジトリにコミットするなど論外です。それでも、そのオフィスを訪問する準備をアシスタントに手伝ってもらうときには、まさに覚えておいてほしい情報です。
役に立つ知識の多くは、これと同じ形をしています。
- ある顧客は 10:00 前の会議を好み、予告なく議題が追加されるのを嫌う。
- 特定のノート PC モデルで前回 VPN が切れたときに効いた修正方法。
- クライアントのどのテナントが本番で、どれがテスト用のコピーか。
- 何が決まったかだけでなく、なぜその決定に至ったか。
- メールには返事をくれるが、電話には決して出ないベンダーの担当者。
どれもタスクではなく、コードベースへの指示でもありません。これはコンテキストです。優秀な同僚なら自然と覚えているような情報です。BHGBrain は、それを保管する場所をエージェントに提供します。
コンテキストの層を集約しなければならない理由
BHGBrain は自分のノート PC で動かすこともでき、試してみるにはそれで十分です。しかし、ノート PC 上のメモリは そのノート PC のための メモリです。ノート PC を閉じればオフラインになり、デスクトップ、Cloud PC、WSL 環境、ビルド エージェントはすべてゼロから始めることになります。
私の AI エコシステムは 1 台のデバイスでも 1 社のベンダーでもありませんし、おそらく皆さんのものも同じでしょう。コンテキストの層が役に立つには、次の条件を満たす必要があります。
- 常時稼働していること。24 時間いつでも、どのエージェントからもアクセスできること。
- すべてのデバイスから到達できること。Windows、macOS、Linux、WSL、Windows 365 の Cloud PC のいずれでも。
- すべてのエージェントで使えること。特定のツールに縛られず、Model Context Protocol (MCP) を話すエージェントならどれでも。
- プライベートであること。公開の場には決して出さない種類のメモを保持するからです。
- 自分のものであること。自分のサブスクリプション内にあり、バックアップと保持期間を自分で管理できること。
- 低コストであること。1 人、あるいは小さなチームのメモリにすぎないからです。
この条件を並べると、プライベート ネットワーク上にある、自分で所有する小さなサーバーという答えが見えてきます。私が使っている設計を紹介します。
アーキテクチャ: Azure の Linux VM 上の BHGBrain
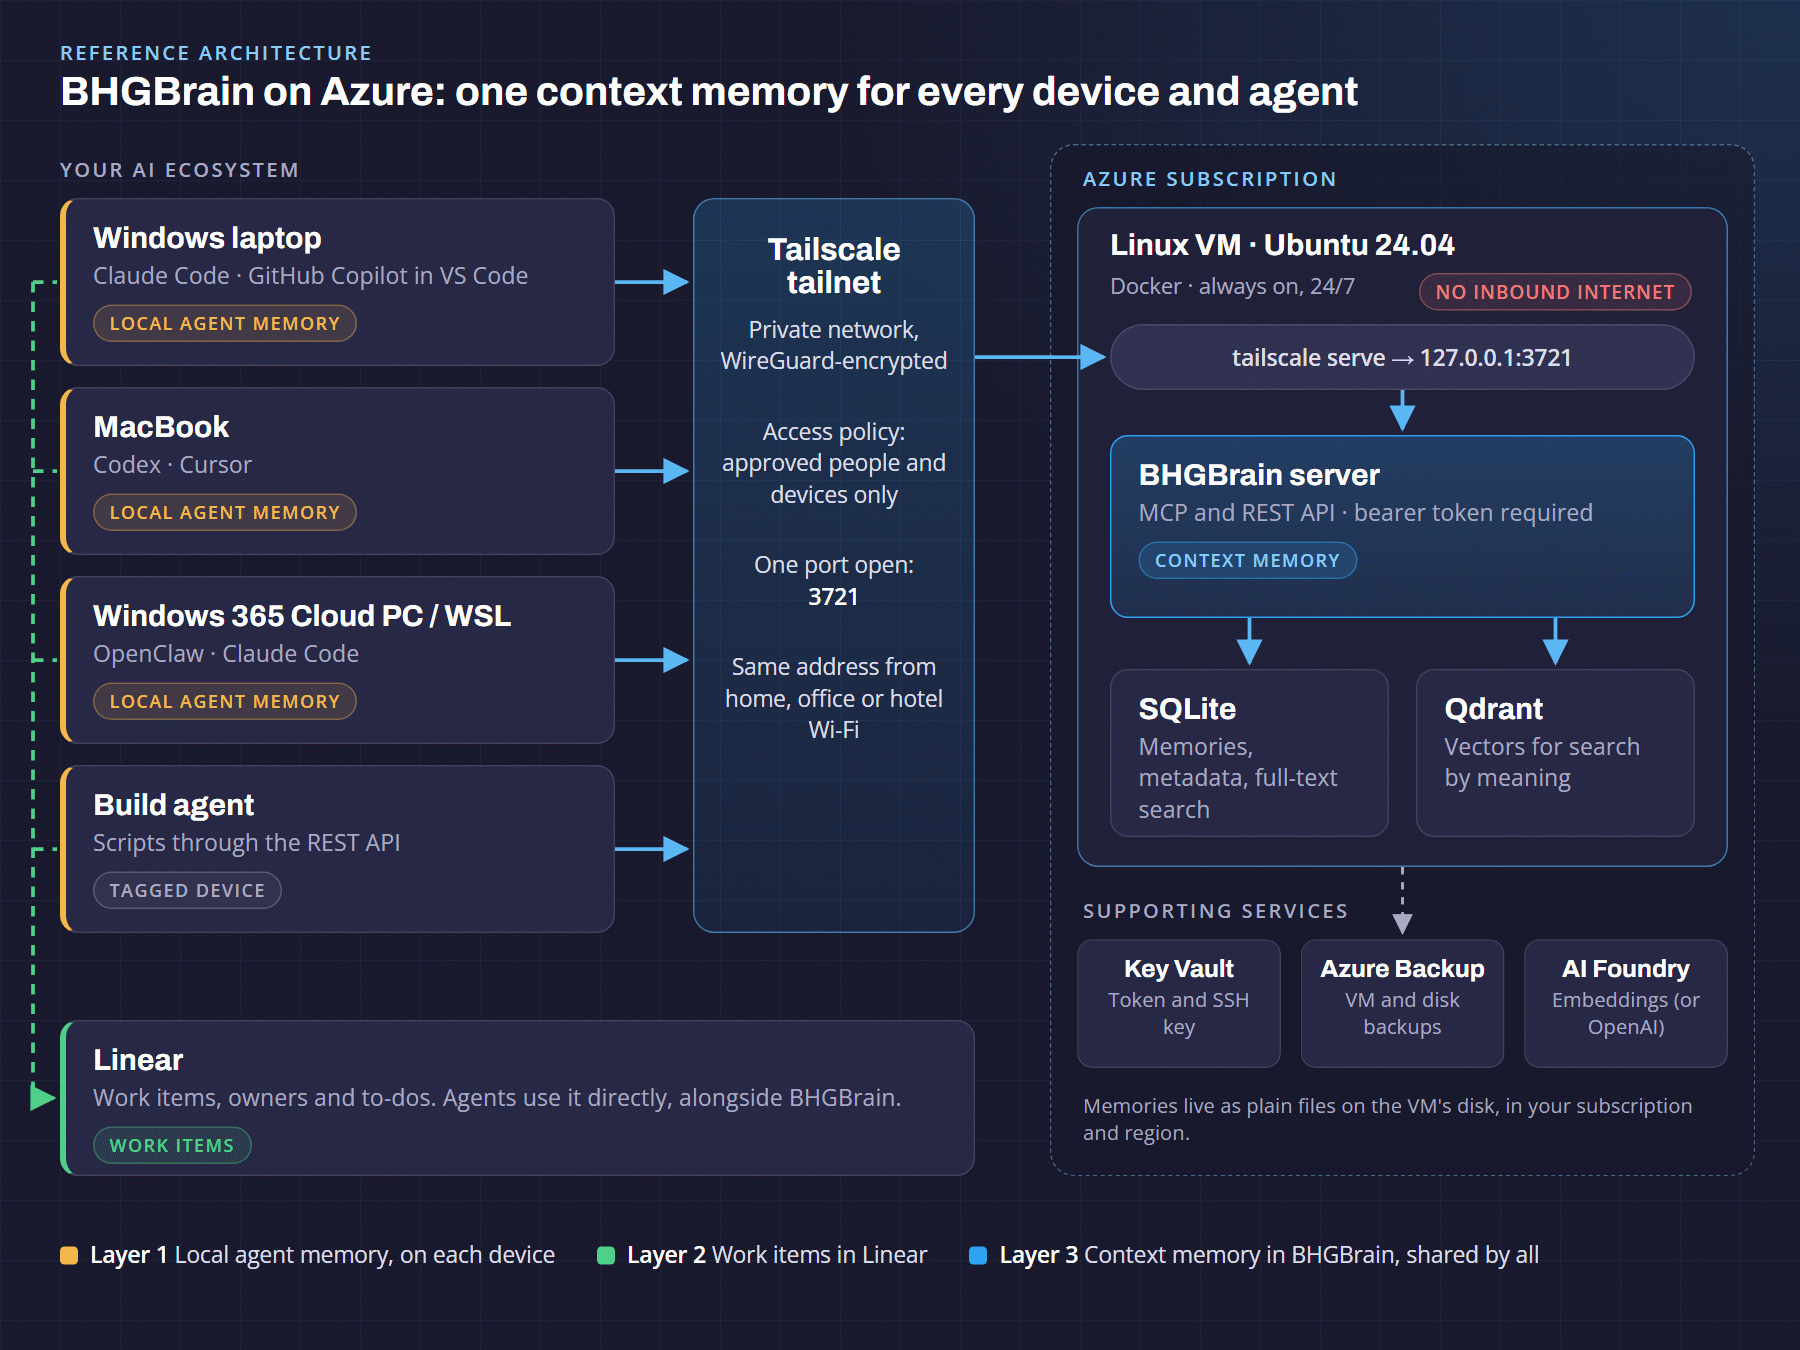
図を左から右へ読んでいきます。
- デバイスとエージェント。ノート PC、デスクトップ、Cloud PC、ビルド エージェントはいずれも、いつもどおり AI ツールを実行し、各ツールは独自のローカル メモリ (1 つ目の層) を保持します。ツールは作業項目のために Linear ともやり取りします (2 つ目の層)。3 つ目の層については、すべてのツールが同じアドレス、つまり BHGBrain サーバーを指します。
- プライベートな Tailscale ネットワーク。各デバイスで Tailscale を実行すると、デバイスがどこにあっても、デバイス同士を結ぶ暗号化されたネットワーク (「tailnet」) が構築されます。アクセス ポリシーによって、誰がどのポートでメモリ サーバーに到達できるかが決まります。tailnet の外からは誰もサーバーを見ることができません。
- Azure の Linux VM 1 台。小さな Ubuntu VM が Docker で 2 つのコンテナーを実行します。BHGBrain サーバーと、意味ベースの検索に使うベクトル データベースの Qdrant です。BHGBrain はメモリ本体を VM のディスク上の SQLite に保存します。VM のネットワーク セキュリティ グループには 受信規則が一切ない ため、インターネット上の何者も VM に到達できません。
- それを支える Azure サービス。Key Vault が SSH キーとアクセス トークンを保持します。Azure Backup がディスクを保護します。意味による検索を可能にする数値の「指紋」である埋め込みは、OpenAI または Azure AI Foundry から取得します。Azure AI Foundry を使えば、その通信を自分のテナント内に留められます。
エージェントが何かを記憶するときに起きること
たとえば、ノート PC の Claude Code で次のように伝えたとします。「クライアントの変更ウィンドウは木曜日の夜で、承認は先方の IT リーダーに回ることを覚えておいて。」
- Claude Code が、tailnet 上の BHGBrain サーバーのアドレスに
remember要求を送ります。 - Tailscale がアクセス ポリシーを確認します。私のノート PC は許可されているので、要求は暗号化されたトンネルを通って VM に届きます。
- BHGBrain は要求のアクセス トークンを確認し、パスワードや API キーのように見えるものが含まれていないか内容をチェックし、その事実をすでに知っているかどうかを確かめます。
- メモリを SQLite に、その埋め込みを Qdrant に保存し、どれだけ長く残すかを決める保持ティアを割り当てます。
その日の午後、デスクトップの VS Code で Copilot が「クライアントの変更ウィンドウはいつ?」と尋ねると、すぐに答えが返ってきます。別のマシンの別のツールから保存された情報であってもです。
Azure の Linux VM を選ぶ理由
メモリ サーバーをホストする方法には、もっとシンプルなものも、もっと凝ったものもあります。個人や小さなチームにとっては、VM 1 台がちょうどよい落としどころです。
- 常時稼働。朝 6 時にスマートフォンのテザリングからでも、深夜 0 時に Cloud PC からでも、メモリはそこにあります。
- シンプル。コンテナー 2 つと構成ファイル 1 つだけです。更新は
git pullと再起動で済みます。再起動後は Docker がすべてを元に戻します。 - すでに使っている Azure のツールになじむ。Azure Backup、Key Vault、Azure Monitor、Azure AI Foundry がすべて直接連携します。
- データは置いた場所に留まる。メモリは、自分のサブスクリプションと自分で選んだリージョンにあるディスク上の普通のファイルです。データ所在地 を気にする場合には、この点が重要です。
- 低コスト。クラスターではなく、小さな VM が 1 台あるだけです。
他の選択肢との比較は次のとおりです。
| 選択肢 | 得られるもの | 落とし穴 |
|---|---|---|
| デバイスごとのコピー | ホストするものがない | デバイスごとにメモリが分かれる。何も引き継がれない。 |
| TLS 付きのパブリック エンドポイント | クラウド ホスト型のアシスタントを含め、どこからでも到達できる | プライベートなメモでいっぱいのサーバーがインターネットに公開され、トークンだけで守られる。TLS、ファイアウォール規則、パッチ適用のリスクを自分で抱える。 |
| マネージド コンテナー | パッチを当てるオペレーティング システムがない | 永続データベースとプライベート ネットワークが、1 人分のワークロードにはコストと複雑さを上乗せする。 |
| Linux VM 1 台 + Tailscale | すべてのデバイスとエージェントで 1 つのメモリ、常時稼働、公開ポートなし | VM 1 台は単一障害点なので、バックアップを取ること。 |
ポートを開ける代わりに Tailscale を使う理由
どこからでもサーバーにアクセスできるようにする一般的な方法は、インターネットに向けてポートを開け、その前にログインを置くことです。プライベートなことを記憶するのが唯一の仕事であるサーバーでは、そうはしたくありません。
Tailscale を使うと、次のようになります。
- インターネットからの受信ポートがない。VM はインターネットからの接続を一切受け付けません。Tailscale が送信方向の接続を確立し、そこからプライベート ネットワークを構築します。
- アクセスは人単位、デバイス単位。アクセス ポリシーで、メモリ サーバーの利用を許可するユーザーのグループを指定し、そのグループにはサーバーのポート 1 つだけを開放します。管理者には SSH も許可します。tailnet 上のそれ以外の人は接続できず、インターネットからはなおさら接続できません。
- 鍵は 1 つではなく 2 つ。tailnet に参加しているだけでは足りません。すべての要求に BHGBrain のベアラー トークンが必要です。
- ノート PC をなくしたら? クリック 1 回。Tailscale の管理コンソールでデバイスを削除すれば、すぐにアクセスを遮断できます。
- すべての経路で暗号化。通信は WireGuard のトンネル内を流れるため、tailnet 内のプレーンな HTTP であっても、デバイスから VM まではすでに暗号化されています。
- どこでも同じように動く。自宅、オフィス、ホテルの Wi-Fi、クライアントのゲスト ネットワークのどこからでも、アドレスは常に同じです。
セカンドブレインとしての振る舞い
セカンドブレインが機能するのは、散らかることを気にせずに何でも放り込める場合だけです。それを可能にするのが BHGBrain の保持ティア です。
| ティア | 主に入るもの | 使われない場合の保持期間 |
|---|---|---|
| T3、一時的 | チケット番号、メールの要約、「今日中」や「金曜日まで」といったメモ | 30 日 |
| T2、運用 (デフォルト) | 会議の結果、プロジェクトの状況、進行中の調査 | 90 日 |
| T1、制度的 | 決定事項、手順、ベンダーやシステムの詳細 | 365 日 |
| T0、基盤的 | ポリシー、常設のルール、自分のプロフィール | 期限切れなし |
単なるストレージではなく記憶のように感じられるのは、次の 3 つの振る舞いがあるからです。
- 使うことでメモリが生き続ける。メモリが呼び出されるたびに、その期限がリセットされます。使っている知識は期限切れになりません。使わない知識は自動的に片付けられますが、まずアーカイブに移されるので復元できます。
- 何度も必要になるものは昇格する。5 回呼び出されたメモリは 1 つ上のティアに移ります。何度も調べ直している「ちょっとした」事実が、何もしなくても長期的な知識になります。
- 適切なタイミングで適切なコンテキストが現れる。セッションの開始時に、エージェントはすべてを詰め込んだ巨大なファイルではなく、常設のルール、ピン留めしたメモリ、そして目の前のタスクに最も関連するメモリを読み込めます。
日々の手入れも自動で行われます。重複は積み重なるのではなく統合されます。タグは自動で付けられます。資格情報のように見えるものは保存前に拒否されます。一日中情報を流し込むブレインでは、これが重要です。さらに有効にすれば、夜間の「蒸留」ジョブが、関連する短期的なメモのまとまりを 1 つの長く残る事実に凝縮します。
初日には、BHGBrain に組み込まれたオンボーディング インタビューが、あなたの役割、クライアント、環境を永続的なメモリとして記録します。これにより、どのデバイスのどのエージェントも、あなたが誰なのかを知った状態から始められます。
デバイスをまたぐ 1 日
具体的なイメージとして、1 日の例を紹介します。
- 08:30、Windows ノート PC、Claude Code: 「クライアントの変更ウィンドウは木曜日の夜であることを覚えておいて。」運用上の事実として保存されます。
- 09:15、同じノート PC: 「チケット INC-4821 をメモ: Wi-Fi 6E アダプターで VPN が切れる。6 GHz を無効にすると直る。」チケット番号があるので一時的なメモとして扱われます。
- 13:00、デスクトップ、VS Code の Copilot: 「クライアントの変更ウィンドウはいつ?」共有メモリから即座に回答されます。
- 15:30、MacBook、Codex: 現地訪問の準備中に、エージェントはクライアントの会議の好みとともに、受付の秘書の方についてのメモを呼び出します。
- 17:00、Cloud PC、OpenClaw: クライアントの常設ルールと最近の決定事項を読み込んだ状態でセッションを開始します。
- 翌週: VPN の回避策は 3 台のマシンから呼び出され、より長く残るティアに昇格しています。誰も必要としなかった一度きりのメモは、静かに期限切れになります。
4 台のデバイスで 5 つのツールを使い、どれにも同じことを 2 回伝える必要はありませんでした。
コスト
| 項目 | おおよそのコスト | 補足 |
|---|---|---|
Linux VM、2 vCPU、メモリ 8 GiB (Standard_B2ms) | 従量課金制で月額およそ US$60–70 | 4 GiB のサイズは約半額で、個人利用に適しています。予約やセービング プランを使えばさらに下がります。お使いのリージョンの料金は Azure 料金計算ツールで確認してください。 |
| ディスク、送信用のパブリック IP、Key Vault、バックアップ | 月額数ドルから 10 ドル台前半 | ディスクの種類とバックアップの保持期間によって変わります |
| Tailscale | Personal プランは無料 | Personal プランは非商用利用向けで、ユーザーは 6 人までです。業務で使う場合は有料プランが必要です。 |
埋め込み (OpenAI text-embedding-3-small) | 100 万トークンあたり US$0.02 | 数千件のメモリでも数セント程度です |
使っているすべての AI ツールで共有するプライベートなメモリが、動画配信サービスのサブスクリプション数件分ほどの価格で手に入ります。
知っておくべきトレードオフ
妥協のない設計はありません。マネージャーに最初に伝えておきたいのは次の点です。
- クラウド ホスト型のコネクタからは到達できない。Web やスマートフォンの claude.ai で追加したコネクタはベンダーのクラウドから実行され、そのクラウドは tailnet 上にありません。自分のデバイス上で動くエージェントなら問題なく使えます。これは、サーバーをインターネットから切り離しておくための代償です。
- アクセス トークンは全員で 1 つ。どの人とデバイスが入れるかは Tailscale が制御します。トークンは全員共通なので、誰かが離れたらローテーションしてください。
- VM 1 台は単一障害点。メモリのファイルと VM をバックアップしてください。ベクトル データベースは、失われてもメモリから再構築できます。
- 埋め込みのために VM の外へデータが出る。メモリのテキストは埋め込みプロバイダーに送信されます。Azure AI Foundry を使えば、それを自分のテナント内に留められます。
- 何を保存するかはよく考える。人についてのメモは、本人に読まれても気にならないような、仕事上の内容に留めるべきです。名前空間を使えば、クライアントごとのコンテキストを分けておけます。
はじめ方
詳しい手順は BHGBrain リポジトリにあります: Deploying BHGBrain on an Azure Linux VM with Tailscale 。大まかな流れは次のとおりです。
tailnet を準備する。サーバーにタグを付け、ユーザーのグループを作成し、そのグループがメモリ サーバーのポートだけに到達できるよう許可します。
VM を作成する。受信のファイアウォール規則を持たない小さな Ubuntu VM を作成し、その SSH キーを Key Vault に保存します。
Docker と Tailscale をインストールする。Azure の Run Command を使えば、SSH をインターネットに開放せずにインストールできます。
BHGBrain を起動する。リポジトリをクローンし、アクセス トークンと埋め込み用のキーを追加して、2 つのコンテナーを起動します。
tailnet 上に公開する。
tailscale serveコマンドを 1 つ実行するだけで、すべてのデバイスから同じアドレスで到達できるようになります。各デバイスを接続する。Tailscale をインストールし、各 AI ツールにサーバーを追加します。Claude Code ならコマンド 1 つで済みます。
claude mcp add --transport http --scope user bhgbrain \ http://bhgbrain:3721/mcp --header "Authorization: Bearer <token>"自分が誰なのかを教える。オンボーディング インタビューを一度実行すれば、すべてのエージェントがその恩恵を受けます。
何をすべきか
チームが複数の AI ツールを使っている場合、あるいは同じツールを複数のマシンで使っている場合、この仕組みが解決する問題をすでに抱えています。私からの提案は次のとおりです。
- 3 つの層に名前を付ける。何をエージェントの指示ファイルに入れ、何を Linear に入れ、何を共有のコンテキスト メモリに入れるかを合意します。何をどこに置くべきかが分かれば、摩擦の大半は消えます。
- 1 人から始める。1 か月間、小さな VM で自分用の BHGBrain を動かしてみてください。同じことを繰り返し説明する機会がどれだけ減ったかに、その価値が表れます。
- デフォルトでプライベートに保つ。公開ポートなし、Tailscale のアクセス規則、ベアラー トークン、そして初日からのバックアップ。
- 意図を持って拡張する。チームメイトは Tailscale のグループで追加し、名前空間でクライアントを分け、メモリに何を入れ、何を入れないかをみんなで決めます。
Azure 側の設計、アクセス モデル、あるいはより広範なエージェントの展開にメモリをどう組み込むかについて支援が必要でしたら、それはまさに私たちの AI オートメーション と Azure コンサルティング のプラクティスで手がけている仕事です。
よくある質問
AI セカンドブレインとは何ですか?
AI アシスタントがセッションをまたいで書き込み、呼び出すことができる、共有の長期メモリです。チャットのたびにクライアント、環境、好みを説明し直す代わりに、アシスタントは学んだことを保存し、後から関連する部分を取り出します。BHGBrain はこれを Model Context Protocol 経由で提供するため、MCP に対応したエージェントならどれでも利用できます。
BHGBrain は CLAUDE.md、AGENTS.md、エージェント組み込みのメモリとどう違うのですか?
ローカルのエージェント メモリは、1 台のデバイス上の 1 つのプロジェクトで 1 つのツールがどう作業すべきかを伝えるもので、通常はセッションのたびに全体が読み込まれます。BHGBrain は、プロジェクト、デバイス、ツールをまたぐコンテキストのための、独立した共有の層です。人、好み、環境の詳細、得られた教訓、決定事項などを保持します。取り出すのはタスクに関連するものだけです。
BHGBrain をノート PC ではなく Azure VM でホストするのはなぜですか?
ノート PC 上のコピーはそのノート PC のためのメモリで、ノート PC がオフラインになればメモリもオフラインになります。Azure の小さな Linux VM は 24 時間 365 日稼働するので、すべてのデバイスとエージェントが同じメモリを共有できます。さらに Azure Backup、Key Vault、そして Azure AI Foundry で埋め込みをテナント内に留める選択肢も得られます。
AI メモリ サーバーをクラウドに置いても安全ですか?
この設計では、VM にはインターネットからの受信ポートがありません。デバイスは、承認された人とデバイスだけが参加できるプライベートな Tailscale ネットワーク経由で VM に到達し、すべての要求にはベアラー トークンが必要です。また BHGBrain は、パスワードや API キーのように見える内容を保存前に拒否します。
共有の BHGBrain サーバーを使える AI ツールはどれですか?
tailnet 内のデバイスで動作し、リモート MCP サーバーに接続できる MCP クライアントなら利用できます。Claude Code、Codex、VS Code の GitHub Copilot、Cursor、OpenClaw のほか、REST API を使うスクリプトも使えます。ローカル サーバーしか起動できないデスクトップ アプリは、小さなローカル ブリッジを介して利用できます。クラウド ホスト型のコネクタは、tailnet 専用のサーバーには到達できません。
出典
- GitHub 上の BHGBrain 、プロジェクトの README とドキュメント
- Deploying BHGBrain on an Azure Linux VM with Tailscale 、BHGBrain リポジトリ
- tailscale serve コマンド 、Tailscale ドキュメント
- Tailscale の料金 と 2026 年 4 月の料金改定 、Tailscale
- Azure での既定の送信アクセス 、Microsoft Learn (VM に明示的な送信経路が必要な理由)
- text-embedding-3-small 、OpenAI ドキュメント