
私が話をするカナダの IT リーダーは、ほかの何よりも先に同じ質問をします。「うちのデータは実際どこにあるのか?」正直な答えは、「カナダにある」は一部の Microsoft サービスには当てはまり、別の一部には半分だけ当てはまり、いくつかのサービスでは選択肢すらない、というものです。Microsoft は詳細を公開していますが、異なる製品チームが書いた十数ページの Learn 記事に散らばっています。このガイドはそれらを 2026 年 10 月時点でまとめたものです。2 つのカナダ Azure リージョンを比較し、Azure、Microsoft 365、Copilot、Windows 365、Azure Virtual Desktop、Entra ID、Intune、Defender ファミリーについて何がカナダに残るかを順に見て、最後に私が設計を固定するために使う制御手段を示します。これは技術ガイドであり、法的助言ではありません。
カナダでレジデンシーが問題になる理由
4 つの圧力がこの議論を動かしています。連邦法の個人情報保護および電子文書法(PIPEDA)は、大半の民間組織に適用されます。ケベック州の法律第 25 号(Law 25)は同州の民間部門のプライバシー制度を近代化し、個人情報の行き先を評価する基準を引き上げました。州の公的部門法、とりわけ最もよく話題に上がるブリティッシュ コロンビア州の FOIPPA は、公的機関とそのサービス プロバイダーを規制します。連邦省庁は Protected B のセキュリティ分類と、そのデータについてはカナダ国内のレジデンシーを主要な提供オプションとするという財務委員会の指示に従って作業します。法的な側面はこのカナダ シリーズの別記事で扱います。このガイドの残りは、Microsoft が何を確約し、それをどう構成するかという技術的な問いに集中します。
Microsoft が使う用語
用語が重要なのは、確約がその用語に結び付いているからです。Microsoft の Azure データ レジデンシー ページは、Geo を 1 つ以上のリージョンを含む市場(通常は国)と説明し、「Microsoft は、お客様の承認なしに、お客様が指定した Geo の外で顧客データを保存または処理しません」と述べています。Geo 内では、Microsoft は冗長性のためにリージョン間でデータをコピーすることがあります。仮想マシン、Storage、SQL Database などのリージョン サービスは、選択したリージョンにデプロイされます。Microsoft Entra ID や Azure Content Delivery Network などの非リージョン サービスは、任意の Azure パブリック リージョンでデータを保存または処理する可能性があります。プレビュー サービスは通常、米国にデータを保存します。
可用性ゾーンは、リージョン内で分離されたデータセンターのグループで、電源、冷却、ネットワークが独立しています。可用性ゾーンの概要には、このガイドにとって重要な指摘があります。レジデンシーや主権の要件で単一リージョンに制約されるワークロードでは、複数ゾーンへのデプロイが「データをリージョン外へ移動せずに可用性を最大化するための主要な推奨手段」だというものです。
リージョン ペアは、ほぼ常に同じ地域にある 2 つのリージョンで、少数のサービスが geo レプリケーション、順次更新、優先復旧のために利用します。リージョン ペアの記事は、ペアになったリージョンにデプロイしても「自動的に回復性が高まるわけではない」と明記し、しかも例としてカナダを使っています。Canada Central のストレージが GRS で Canada East にレプリケートされる、という例です。
最後に、Microsoft は保存時の顧客データと処理を区別します。このガイドのほぼすべての確約は保存に関するものです。処理の確約が存在する場合は、その都度明示します。
Canada Central と Canada East の比較
Microsoft の Azure リージョン一覧が、ほかのすべての土台となる事実を示しています。
| Canada Central | Canada East | |
|---|---|---|
| 物理的な場所 | トロント | ケベック シティ |
| プログラム名 | canadacentral | canadaeast |
| 可用性ゾーン | 3 | なし |
| ペア リージョン | Canada East | Canada Central |
| geo ゾーン冗長ストレージ(GZRS) | 利用可(ゾーンとペアの両方が必要) | 利用不可(ゾーンなし) |
| Windows 365 Cloud PC のプロビジョニング | サポート | ディザスター リカバリー用の代替リージョンのみ |
| Azure Virtual Desktop のメタデータ | カナダ地域(Geographical スコープ) | カナダ地域(Geographical スコープ) |
| Microsoft Sentinel | SIEM 対応、データ レイク対応 | SIEM 対応、データ レイク非対応 |
| Azure OpenAI Standard(リージョン)デプロイ | リージョン別可用性表に記載なし | 記載あり、モデル一覧は短い |
| もう一方のカナダ リージョンへの中央値ラウンドトリップ | 13 ms | 13 ms |
| East US / East US 2 への中央値ラウンドトリップ | 18 ms / 22 ms | 26 ms / 29 ms |
| West US 2 / West US 3 への中央値ラウンドトリップ | 64 ms / 70 ms | 74 ms / 80 ms |
| 典型的な役割 | 大半のカナダ ワークロードのプライマリ リージョン | geo 冗長コピー、ディザスター リカバリーの宛先、ケベック固有のプライマリ |
遅延の数値は、Microsoft が公開している Azure ネットワークのラウンドトリップ遅延統計の月次 P50 値で、リージョン間を計測したものであり、ユーザーからの計測ではありません。これがカルガリー、バンクーバー、トロント、モントリオールにとって何を意味するかは後述します。
もう 1 つの違いはサービスの提供状況です。Microsoft はリージョン別の利用可能な製品ページで正式なマトリックスを管理しており、私の経験では Canada Central のほうが新サービスを先に、より多く受け取ります。ランディング ゾーンを Canada East にコミットする前に、設計内のすべてのサービスについてこのマトリックスを確認してください。
カナダに残るものと残らないもの
まず要約を示し、続いて詳細と各行の根拠となる Microsoft のページを示します。
| サービス | 保存時の顧客データ | カナダ外に出るもの |
|---|---|---|
| Azure リージョン サービス(VM、ディスク、Storage、SQL) | 選択したカナダ リージョン | 設計上はなし。GRS はペア内にとどまる |
| Microsoft 365 コア サービス | プロダクト条項に基づくカナダ(トロント、ケベック シティ) | コアおよび ADR の一覧外のワークロード |
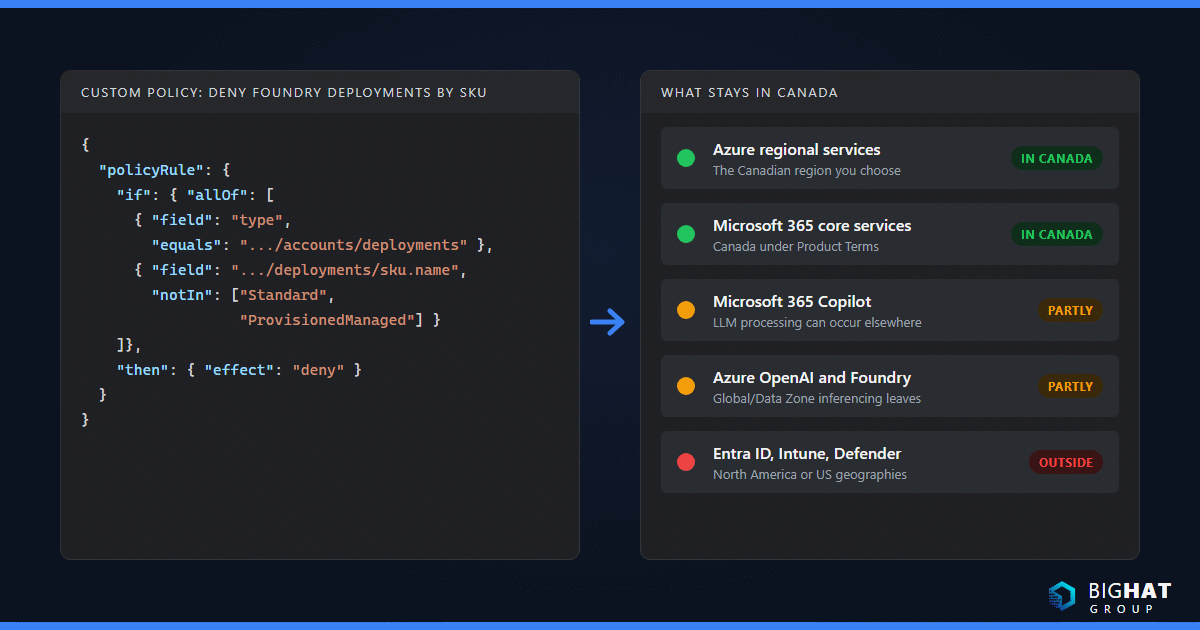
| Microsoft 365 Copilot | 対話内容とセマンティック インデックスはカナダ | LLM 処理は他リージョンで行われる可能性 |
| Windows 365 | Cloud PC ディスクは Canada Central | 管理データは北米。Intune と AVD への依存 |
| Azure Virtual Desktop | メタデータはカナダ地域。セッション ホストは配置した場所 | ユーザー近くのセッション診断。スクラブ済み集計は米国 |
| Microsoft Entra ID | テナント作成時に選ぶ geo ロケーション。カナダの選択肢なし | ディレクトリ データは複数国にまたがる geo ロケーション |
| Microsoft Intune | 北米地域(米国のデータセンター) | すべて。カナダは一覧にない |
| Defender for Endpoint と Defender XDR | オンボード時に選ぶテナントの地理的場所。カナダの選択肢なし | すべて。最も近い選択肢は米国 |
| Microsoft Sentinel | 生ログはワークスペースのリージョン(Canada Central または Canada East) | 米国リージョンで処理。Defender ポータルへのオンボード後は、インシデント、アラート、構成が Defender XDR のリージョン(米国)に保存 |
| Azure OpenAI と Foundry モデル | すべてのデプロイの種類で指定された Azure 地域 | Global と Data Zone の推論。カナダにデータ ゾーンなし |
Azure リージョン サービス
Canada Central または Canada East にデプロイしたものは、レプリケーションを構成するかグローバル サービスを選ばない限りそこに残ります。チームがつまずくのはストレージの冗長性とバックアップの 2 点です。Azure Storage の冗長性ページは、ペアのセカンダリ リージョンは「プライマリ リージョンに基づいて決定され、変更できない」と述べているため、カナダ リージョンからの GRS はもう一方のカナダ リージョンに着地し、データは Geo 内に収まります。GZRS にはゾーンとペアの両方が必要なので、Canada Central 限定のオプションです。Azure Backup も同じ論理です。Recovery Services コンテナーは「データ ソースと同じリージョンにある必要があり」、最初のバックアップの前に Geo-redundant、Locally-redundant、Zone-redundant のいずれかを選びます。Microsoft 自身のコンテナーのガイダンスは、「リージョン内でダウンタイムなしのデータ可用性が必要で、データ レジデンシーを保証する」場合に ZRS を推奨しています。Log Analytics のデータはワークスペースのリージョンに保存され、Microsoft は「特定の場所にデータを保存するという規制またはコンプライアンス要件」を満たすために複数のワークスペースを作成できると述べています。
Microsoft 365 コア サービス
データセンターの場所の表によると、カナダは Microsoft 365 のデータセンターをケベック シティとトロントに持つ Local Region Geography です。プロダクト条項のデータ レジデンシー ページは確約を引用しています。テナントをカナダでプロビジョニングした場合、Microsoft は Exchange Online のメールボックス コンテンツ、SharePoint のサイト コンテンツとファイル、OneDrive のファイル、Teams のチャット メッセージ、そして Copilot と Copilot Chat の対話の保存内容を、その Geo 内にのみ保管します。商用テナントでは、これはライセンスに付属するもので、購入するものはありません。例外は教育機関テナントです。EU 外では、教育機関が Advanced Data Residency for Education を購入しない限り、Microsoft は Office 365 Education のデータを EU または北米のどこにでも保管できます。自身のテナントは Microsoft 365 管理センターの Settings > Org settings > Organization profile > Data location で確認してください。既定の地域はテナント作成時に決まり、後から変更できません。だからこそ、何年も前に誰かが米国の請求先住所で作成したテナントが、私が見つけるレジデンシー問題で最も多いのです。
2 つのアドオンが確約を広げます。Advanced Data Residency(ADR)は、コア サービスに加えて Microsoft Defender for Office P1、Exchange Online Protection、Office for the web、Viva Connections、一部の Purview サービス(Audit Standard と Premium、Data Lifecycle Management、Data Loss Prevention、Information Barriers、Information Protection)を対象とします。カナダは対象地域で、テナント内の有料ライセンスの 100 パーセントをカバーする必要があります。Multi-Geo は逆方向です。1 つのテナントで複数の地域を持ち、ユーザーごとに Preferred Data Location を設定します。カナダの PDL 値は CAN で、アドオンはユーザー単位、Enterprise Agreement と CSP の顧客は対象ユーザーの少なくとも 5 パーセント分のライセンスを購入する必要があります。Multi-Geo は、米国本社のテナント内にあるカナダ子会社、またはその逆のケースのための道具です。
Microsoft 365 Copilot と EU Data Boundary の問題
Copilot は保存と処理が分かれる場所です。Copilot のデータ レジデンシー ページは、対話内容と関連するセマンティック インデックスは「該当する Local Region Geography に保管される」と述べ、カナダはプロダクト条項の一覧に含まれています。Copilot は 2024 年 3 月 1 日に、Copilot Chat は 2025 年 9 月 1 日に対象ワークロードになりました。
処理は別の話です。Microsoft の Copilot プライバシー ドキュメントは、LLM への呼び出しは「リージョン内で最も近いデータセンターにルーティングされるが、高負荷時には容量のある他のリージョンを呼び出すこともある」とし、「EU 外の顧客のクエリは、米国、EU、またはその他のリージョンで処理される場合がある」と述べています。EU の顧客にはそれ以上のものがあります。Copilot は EU Data Boundary サービスであり、EU Data Boundary は顧客データと仮名化された個人データを EU と EFTA の内側で保存しかつ処理するという確約です。ただし、その境界も今は緩んでいます。2026 年 3 月 25 日より後に作成された EU のテナントで既定で有効になっているフレックス ルーティング(flex routing)により、管理者が無効にしない限り、需要のピーク時には Copilot の推論が米国、カナダ、オーストラリアで実行されることがあります。カナダに相当するものはありません。カナダの組織にとって、Copilot のレジデンシーの立ち位置は「保存はカナダ、処理は米国、EU、または容量のある場所」であり、プライバシー評価には多くを主張するのではなく、まさにそう書くべきです。プロンプト、応答、Graph のデータは基盤モデルの学習には使われず、Copilot の対話は Exchange Online を通じて Customer Lockbox の対象になります。
Windows 365
Windows 365 は最も単純で、最も明確な制約を持つ話です。Windows 365 の要件には、Cloud PC をプロビジョニングできるカナダ リージョンがちょうど 1 つだけ記載されています。Canada Central です。Canada East は Cross-region Disaster Recovery と Disaster Recovery Plus の代替リージョンとしてのみ登場し、Microsoft は代替リージョンには可用性ゾーンが 1 つしかなく、「Cloud PC のプロビジョニングではサポートされない」と注意しています。プライバシーとデータのページは、Cloud PC の仮想ディスク、顧客コンテンツ、ストレージは「Cloud PC がプロビジョニングされた Azure リージョンに存在する」と述べ、それはプロビジョニング ポリシー内の Microsoft ホステッド ネットワークまたは Azure ネットワーク接続で決まります。マシン名、診断、サービス生成データなどの管理データは、テナントの場所に応じて北米、ヨーロッパ、アジア太平洋に保存され、Windows 365 は Intune と Azure Virtual Desktop が収集するものも引き継ぎます。Cloud PC とセッション ホストをまだ比較検討中なら、私の Windows 365 と Azure Virtual Desktop の比較が運用上のトレードオフを扱っています。レジデンシー上のトレードオフは、Windows 365 が「トロントのみ」という答えを与え、間違えようのあるリージョン選択を持たないことです。
Azure Virtual Desktop
Azure Virtual Desktop は 2 つの層に分かれます。セッション ホスト、プロファイル、アプリケーション データは、あなたのサブスクリプション内の選んだリージョンに置かれ、Microsoft はそのデータを管理しないと明言しています。コントロール プレーンは Microsoft のサービスで、そのデータの場所のページは、既定の Geographical デプロイ スコープでは、メタデータ(ホスト プール名、ワークスペース名、アプリケーション グループ名、ユーザー プリンシパル名)が選択したリージョンに関連付けられた地域に保存されると説明しています。カナダ(CA)はサポート対象の地域一覧にあるため、カナダのホスト プールのメタデータはカナダに残ります。新しい Regional スコープはメタデータを 1 つのリージョンに固定し、可用性ゾーン間でレプリカを持ちますが、現時点では Central US と East US 2 でのみ提供されており、カナダ リージョンではそのオプション自体が表示されません。それでも 3 つのものは外に出ます。セッション診断はホスト プールの場所と「ユーザーに最も近い場所」の両方に送られ、Azure Resource Manager のパスは組織情報として地域の外に保存され、スクラブ済みの集計サービス データは米国に送られます。規制当局がデスクトップ自体を自社のハードウェアで動かすよう求める場合、2026 年 9 月から一般提供されている Arc 対応サーバー上の Azure Virtual Desktop Hybrid はセッション ホストをオンプレミスに置きながら、Microsoft 管理のコントロール プレーンにブローカリングを任せます。メタデータのルールは同じです。
Microsoft Entra ID と Intune
ブリーフィングの中で人を驚かせる部分です。Microsoft Entra ID は非リージョン サービスです。そのデータ レジデンシー ページは、テナント作成時に選ぶ場所が 6 つの geo ロケーション(Australia、Asia/Pacific、EMEA、Japan、North America、Worldwide)のいずれかにマップされ、「設定後は変更できない」と述べています。カナダは geo ロケーションではないため、Microsoft はディレクトリ データについてカナダ限定のオプションを文書化していません。カナダのテナントの Core Store は、その geo ロケーション内の 2 つ以上の Azure リージョンにレプリケートされます。さらに先へ行くコンポーネントもあります。Entra 多要素認証のログは「北米および/または geo ロケーション」に保存され、マネージド ID の証明書は East US の Cosmos DB に書き込まれます。Intune も同じ形です。そのデータ ストレージ ページは 3 つの地域と、オーストラリア、インド、スイスのローカル地域を説明しており、北米地域は「米国にあるデータセンターを含み」、カナダは一覧にありません。自身の Intune の場所は Tenant administration > Tenant details > Tenant location で読み取れ、「North America 0501」のように表示されます。カナダのプライバシー評価では、ID とデバイス管理のメタデータは米国に保存されるものとして扱ってください。
Defender と Sentinel
Defender ファミリーも似たパターンです。Defender for Endpoint は欧州連合、英国、米国、オーストラリア、スイス、インド、UAE のデータセンターで運用され、カナダのテナントは米国を選び、データはそこに 180 日間保持されます。Defender XDR も同じ地域を列挙し、「作成後、Microsoft Defender テナントを別のリージョンに移動することはできない」と警告しています。自身の場所は Settings > Microsoft Defender XDR > Account で確認できます。Microsoft Sentinel は、自分で配置する Log Analytics ワークスペースの上に構築されるため、カナダにずっと親和的です。Sentinel のレジデンシー ページは、SIEM では Canada Central と Canada East の両方、データ レイクでは Canada Central のみをサポートすると確認し、生データはワークスペースのリージョンに残る一方、ヨーロッパとイスラエル以外のワークスペースについては Sentinel が「米国リージョンで顧客データを処理する」と述べています。生ログはカナダに残り、処理は米国で行われます。さらに、ワークスペースを Defender ポータルにオンボードすると(Azure portal の Sentinel が 2027 年 3 月 31 日に廃止された後は必須)、インシデント、アラート、構成は Defender XDR のリージョンに保存され、カナダのテナントではそれは米国です。
Azure OpenAI と Microsoft Foundry
Microsoft のデプロイの種類ページが線を引いています。すべてのデプロイの種類で「保存データは指定された Azure 地域に残る」が、推論は異なります。Global デプロイは任意の Azure リージョンでプロンプトを処理する可能性があります。Data Zone デプロイは処理を Microsoft が定義したゾーン内に収めますが、ゾーンは米国、EU、アジア太平洋の 3 つで、カナダのデータ ゾーンはありません。Standard と Regional Provisioned のデプロイは「顧客が指定した Azure 地域内で」処理します。アメリカ大陸における Azure OpenAI の Standard(リージョン)デプロイのリージョン別可用性表には Canada East が記載され、Canada Central はなく、カタログは短い(執筆時点で gpt-4.1-mini、2024 年 11 月版の gpt-4o、text-embedding モデル)一方、Regional Provisioned には両方のカナダ リージョンが含まれます。モデルの推論をカナダに留めたいなら、それがメニューであり、設計上 Global カタログより遅れます。Global デプロイを Azure Policy でブロックする方法は後述します。
Protected B とカナダ政府のガイダンス
連邦の読者とそのサプライヤーは、レジデンシーの好みではなく、公開された枠組みに基づいて作業します。カナダ政府のクラウド ベース サービス向けセキュリティ コントロール プロファイルは、ITSG-33 から導かれた Protected B、中程度の完全性、中程度の可用性(PBMM)のベースラインを定義し、そのコントロール一覧がカナダ サイバー セキュリティ センター(CCCS)の ITSP.50.103 にある Medium Cloud Control Profile に置き換えられたと記しています。CCCS はクラウド サービス プロバイダー IT セキュリティ評価プロセスを運営し、プロバイダーのコントロールをそのプロファイルに照らして審査します。CCCS 自身による 2 つの注意点があります。評価は承認(authorization)ではなく、承認は省庁の判断のままであること、そして評価は「データ レジデンシー要件を考慮しない」ことです。
Microsoft の Canada Protected B コンプライアンス ページは、Azure Core Services が 2019 年の枠組み合意の下で CCCS の評価を受けたこと、その結果の報告書は省庁の要請に応じて提供されること、そして Azure が Azure Policy に Canada PBMM の規制コンプライアンス イニシアティブと公的部門向けランディング ゾーンのリファレンスを提供していることを記録しています。GC Cloud Guardrails は運用層です。省庁がクラウド アカウントを取得してから 30 営業日以内に実装しなければならない 13 のガードレールがあります。ガードレール 05「Data Location」は、省庁に「機密性の高い GC ワークロードを承認された地理的場所に制限するポリシーを確立する」こと、そして「構成可能なすべての Protected B クラウド サービスについて、サービスの場所がカナダ国内であることを実証する」ことを求めています。最後の構成可能なという語句は、Entra ID、Intune、Defender がカナダに構成できないことの率直な認識であり、Guideline on Service and Digital はカナダ国外にデータを保存する決定を省庁の CIO に委ねています。これらはいずれも法的助言ではなく、あなたが問われることになる文書の地図です。
レジデンシーのための設計
確約は、それを強制する構成があってこそ意味を持ちます。以下は、私がすべてのカナダ向け設計に入れている制御手段です。
Azure Policy でリージョンを固定する
管理グループまたはサブスクリプションのスコープで、組み込みの Allowed locations ポリシー(定義 e56962a6-4747-49cd-b67b-bf8b01975c4c)を Canada Central と Canada East だけを許可値として割り当て、Allowed locations for resource groups(e765b5de-1225-4ba3-bd56-1ac6695af988)と組み合わせます。前者はリソース グループ、Azure AD B2C ディレクトリ、global の場所を使うリソースを除外するため、後者が必要になり、Front Door のようなグローバル サービスも引き続きデプロイできます。
az policy assignment create \
  --name "allowed-locations-canada" \
  --display-name "Allowed locations: Canada only" \
  --scope "/providers/Microsoft.Management/managementGroups/<mg-id>" \
  --policy "e56962a6-4747-49cd-b67b-bf8b01975c4c" \
  --params '{"listOfAllowedLocations":{"value":["canadacentral","canadaeast"]}}'
AI ワークロードには、Foundry のデプロイを SKU で拒否するカスタム ポリシーを追加します。Microsoft はデプロイの種類のページで単一 SKU を拒否するパターンを公開しています。次のバージョンはそれを反転させ、地域内の 2 つの SKU である Standard と ProvisionedManaged(Regional Provisioned)だけを許可するため、Global と Data Zone のデプロイの種類はすべて拒否されます。
{
  "mode": "All",
  "policyRule": {
    "if": {
      "allOf": [
        { "field": "type", "equals": "Microsoft.CognitiveServices/accounts/deployments" },
        { "field": "Microsoft.CognitiveServices/accounts/deployments/sku.name", "notIn": ["Standard", "ProvisionedManaged"] }
      ]
    },
    "then": { "effect": "deny" }
  }
}
コピー、バックアップ、ログの行き先を決める
データがリージョンを離れてはならない場合は LRS または ZRS を、ペアのカナダ リージョンへのコピーが許容できる場合は GRS または GZRS を選びます。どちらも Geo 内に収まります。Recovery Services コンテナーはワークロードと同じリージョンに作成し、最初のバックアップの前に冗長性を設定してください。Microsoft はその後、このオプションを無効にします。Sentinel に供給する Log Analytics ワークスペースは Canada Central に置き、Sentinel の分析処理が米国で実行されることを文書化します。すべての診断設定と Event Hub の宛先を確認してください。誰かがパイロット用に作成した米国のワークスペースにカナダのログをストリーミングしてしまうのは、よくあることです。
Microsoft 365:確認してから拡張する
何かを約束する前に Data location カードを読んでください。コア サービスがカナダと表示されていれば、プロダクト条項の確約が有効です。コア一覧外のワークロードが評価にとって重要なら、ADR の見積もりを取ります。別の地域に留まらなければならないユーザーがいるなら、ユーザーごとの PDL で Multi-Geo を計画し、テナントが EU 内にあっても Multi-Geo の顧客は EU Data Boundary の対象外だと Microsoft が述べていることを忘れないでください。
Cloud PC とホスト プールを意図的に配置する
Windows 365 のプロビジョニング ポリシー(Devices > Provision Cloud PCs > Provisioning policies > Create policy)で Microsoft hosted network を選ぶと、Canada の Geography と Region の選択肢が表示されます。Microsoft は回復性のために All default regions within the geography を推奨しており、カナダではそれが唯一のプロビジョニング リージョンである Canada Central に解決されるため、推奨オプションとレジデンシー オプションが一致します。Azure ネットワーク接続を使う場合は仮想ネットワークのリージョンが決め手になるので、その仮想ネットワークは Canada Central に構築してください。Shared モードの Windows 365 Flex は単一の特定リージョンを必要とします。Azure Virtual Desktop では、カナダ リージョンにホスト プールを作成して Geographical スコープを受け入れ、FSLogix のプロファイル ストレージと MSIX または App Attach の共有をセッション ホストと同じリージョンに置きます。Big Hat Group の Windows 365 コンサルティングは、まさにこうした配置の判断に多くの時間を費やしています。
Customer Lockbox でサポート アクセスを制御する
レジデンシーはデータがどこにあるかの話で、Lockbox は誰がそこに届くかの話です。Customer Lockbox for Microsoft Azure は Developer 以上のサポート プランを必要とし、グローバル管理者が有効化し、Virtual Machines、Storage、SQL Database、AKS、Log Analytics、OpenAI などを対象として、サブスクリプションの Owner または Azure Customer Lockbox Approver for Subscription ロールがエンジニアの要求を承認または拒否できます。要求は 4 日で期限切れになります。Customer Lockbox for Microsoft 365 は E5 に含まれるかアドオンとして提供され、Exchange Online、SharePoint、OneDrive、Teams、Windows 365、Copilot の対話を対象とし、Settings > Org Settings > Security & Privacy > Customer Lockbox で有効化します。要求は 12 時間で期限切れになり、付与されるアクセスは最大 4 時間です。いずれも法執行機関からの要求は対象外で、Microsoft が別途処理します。
全国に広がる従業員と遅延の現実
レジデンシーはすべてをトロントかケベック シティに引き寄せます。しかしユーザーはカルガリー、バンクーバー、エドモントン、ウィニペグにもいて、Microsoft のリージョン間の表は大陸横断のコストを測る最良の公開された目安です。Canada Central からワシントン州の West US 2 までは中央値で 64 ms、East US までは 18 ms です。バンクーバーのユーザーは地理的にトロントよりそのワシントン州のデータセンターに近いため、カナダ限定のデスクトップ設計では、西部のユーザーは東部のユーザーが払わない大陸横断のラウンドトリップを払うことになります。オンタリオとケベックのユーザーにはどちらのカナダ リージョンもローカルで、両リージョン間の 13 ms があれば、Canada Central をプライマリに、Canada East を復旧コピーにする構成は苦になりません。
議論する前に計測してください。Windows 365 の Cloud PC 接続品質レポートは Reports > Cloud PC overview > Connection quality にあり、デバイスごとのラウンドトリップ時間、7 日または 28 日間の P50、利用可能な帯域幅、使用したゲートウェイ、UDP 使用率を示します。プロトコル面では、RDP Shortpath がセッションをより安定した遅延の UDP トランスポートに移し、Microsoft はパブリック ネットワーク向けの TURN リレーを Canada Central と Canada East の両方で運用していますが、リレーはクライアントの物理的な場所で選ばれるため、バンクーバーやカルガリーのユーザーはカナダのリージョンではなく West US 2 経由で中継される場合があります。テストして評価に記録してください。かつての Azure Virtual Desktop Experience Estimator は現在リージョン遅延表にリダイレクトされるので、ユーザーからリージョンまでの数値は Microsoft の推定ではなく自分の計測に頼る計画にしてください。
よくある間違い
- カードを確認せずにテナントの国を信じる。米国の住所から、あるいは販売代理店によって作成されたテナントは、しばしば米国地域に着地し、移行プログラムなしでは移動できません。
- 「カナダ」が ID とエンドポイントも覆うと思い込む。Entra ID、Intune、Defender for Endpoint、Defender XDR にはカナダの場所がありません。評価にそう書いてください。
- 可用性のために Canada East をプライマリに選ぶ。可用性ゾーンがありません。ゾーン冗長サービスには Canada Central を使い、Canada East をペアにしてください。
- Azure OpenAI で既定のまま Global Standard を選ぶ。最も安く最も新しいティアですが、どこでも処理されます。Canada East にリージョンの Standard があるのには理由があります。
- 遅延のために Azure Virtual Desktop を米国リージョンにデプロイし、メタデータが追従することを忘れる。East US のホスト プールは、メタデータを米国地域に保存します。
- 診断設定の流出を放置する。概念実証で East US 2 に作った 1 つの Log Analytics ワークスペースが、1 年分のカナダのログを静かに集め続けることがあります。
- レジデンシーと EU Data Boundary を混同する。カナダのテナントが得るのは保存の確約であり、処理の境界ではありません。評価はそれに沿って書いてください。
- データが「カナダにある」から Customer Lockbox を省く。場所はサポート アクセスを制御しません。Lockbox が制御します。
対処方法
- テナントの Data location カードと Intune の Tenant location をエクスポートし、両方をプライバシー評価に記録する。
- 最上位の管理グループに Allowed locations と Allowed locations for resource groups を
canadacentralとcanadaeastで割り当て、まず Audit モード、次に Deny にする。 - Azure Resource Graph でカナダ外の既存リソースを棚卸しし、1 つずつ移動、文書化、廃止のいずれかを決める。
- ストレージの冗長性を意図的に設定する。Canada Central での単一リージョン レジデンシーには ZRS、ケベック シティへのコピーが許容できるなら GRS または GZRS。
- リージョンごとに Recovery Services コンテナーを作成し、最初のバックアップ ジョブの前に正しい冗長性を設定する。
- Sentinel のワークスペースを Canada Central に置き、米国での分析処理を文書化する。
- Windows 365 のプロビジョニング ポリシーが Canada Central に解決されること、Azure ネットワーク接続がカナダの仮想ネットワークを使っていることを確認する。
- Azure Virtual Desktop のホスト プール、プロファイル ストレージ、アプリ共有を同じカナダ リージョンに作成する。
- Copilot については、プロダクト条項の保存の確約と処理に関する記述を原文どおり記録し、ADR が評価に必要なものを加えるかを判断する。
- Azure OpenAI については、ポリシーで
StandardとProvisionedManaged以外のすべてのデプロイ SKU を拒否し、モデル一覧が許す範囲で Canada East の Standard または Regional Provisioned 上に構築する。 - Azure と Microsoft 365 の Customer Lockbox を有効化し、サポート チケットを起票する人とは別の承認者を割り当てる。
- 公的部門の案件では、設計を 13 の GC Cloud Guardrails にマッピングし、所属省庁経由で CCCS の評価報告書を請求する。
もう一組の手が必要ですか?Big Hat Group は、米国とカナダの組織に向けて、既存テナントのレジデンシー レビューからカナダ向けランディング ゾーンの完全構築まで、Azure コンサルティングを提供しています。拠点はカルガリーで、請求はカナダ ドルで行うため、調達の会話もデータと同じくローカルです。ディスカバリー コールを予約して、あなたの環境についてお話ししましょう。
参考資料
- Azure リージョンの一覧
- Azure のリージョン ペアとペアになっていないリージョン
- Azure 可用性ゾーンとは
- Azure のデータ レジデンシー
- Azure ネットワークのラウンドトリップ遅延統計
- Azure Storage の冗長性
- Recovery Services コンテナーの作成と構成
- Log Analytics ワークスペースの概要
- Microsoft 365 データセンターの場所
- Microsoft 365 のプロダクト条項データ レジデンシー
- Advanced Data Residency の概要
- Microsoft 365 Multi-Geo の概要
- Microsoft 365 Copilot 製品のデータ レジデンシー
- Microsoft Copilot のデータ、プライバシー、セキュリティ
- EU Data Boundary とは
- Windows 365 の要件
- Windows 365 のプライバシーとデータ
- Windows 365 のプロビジョニング ポリシーの作成
- Cloud PC 接続品質レポート
- Azure Virtual Desktop のデータの場所
- Azure Virtual Desktop のサービス アーキテクチャと回復性
- RDP Shortpath
- Microsoft Entra ID とデータ レジデンシー
- Intune のデータ ストレージと処理
- Defender for Endpoint のデータ ストレージとプライバシー
- Microsoft Defender XDR のデータ保持とデータ セキュリティ
- Microsoft Sentinel の地理的可用性とデータ レジデンシー
- Microsoft Foundry モデルのデプロイの種類
- Azure が販売する Foundry モデルのリージョン別可用性
- Azure Policy 組み込み:Allowed locations
- Azure Policy 組み込み:Allowed locations for resource groups
- Customer Lockbox for Microsoft Azure
- Customer Lockbox の要求(Microsoft 365)
- Canada Protected B - Azure コンプライアンス
- カナダ政府のクラウド ベース サービス向けセキュリティ コントロール プロファイル
- CCCS クラウド サービス プロバイダー IT セキュリティ評価プロセス(ITSM.50.100)
- GC Cloud Guardrails