
Tres preguntas llegan a mi bandeja cada semana, normalmente del mismo responsable de TI y en la misma hora: ¿podemos impedir que el personal pegue datos de clientes en un chatbot?, ¿podemos dejarles usar las herramientas que ya hemos pagado? y ¿estamos realmente preparados para Copilot? Cuando en julio escribí sobre Intune 2606 y sus cambios en ChatGPT, licencias y agentes de IA en Android, ese artículo siguió atrayendo tráfico de búsqueda desde Estados Unidos durante meses, lo que me indicó que la audiencia quiere ver Intune enfocado en la preparación para la IA y no en las notas de versión. Esta guía es la versión duradera. Mapea lo que ofrece cada plan de Microsoft 365, recorre los controles para la IA de consumo en Windows, Edge, iOS y Android, enumera los requisitos de Copilot que Microsoft documenta de verdad y termina con un plan por fases y un informe mensual que tu equipo de seguridad aceptará. Cada nombre de ajuste, número de versión y línea de licencia se comprobó en Microsoft Learn en octubre de 2026; cuando añado opinión, lo digo.
Las tres preguntas que recibe TI
¿Podemos detenerlo?
En gran medida sí, con la salvedad honesta de que “detener” significa cosas distintas en un portátil corporativo, un teléfono BYOD y una pestaña del navegador. En Windows y macOS tienes capacidad real de bloqueo mediante Microsoft Defender for Cloud Apps y la protección de red de Defender for Endpoint, y mediante la DLP en línea de Microsoft Purview en Edge for Business. En los teléfonos, las directivas de protección de aplicaciones de Intune (APP) protegen los datos de trabajo dentro de una app en lugar de eliminarla, que es el modelo correcto para dispositivos que no son tuyos.
¿Podemos permitirlo de forma segura?
Sí, y aquí es donde va la mayor parte del esfuerzo de ingeniería. Microsoft ha convertido la app móvil Microsoft Copilot y ChatGPT for Intune en apps protegidas, Edge tiene un conjunto completo de directivas de Copilot, Apple expone Apple Intelligence mediante la administración declarativa de dispositivos (DDM) y Purview puede impedir que el propio Copilot lea contenido etiquetado. Permitir de forma segura es un proyecto de configuración, no de compras.
¿Estamos preparados para Copilot?
La preparación tiene menos que ver con el punto de conexión de lo que la gente espera. Los requisitos de Copilot de Microsoft tratan de licencias, identidad, la compilación de las Aplicaciones de Microsoft 365, buzones y rutas de red. El trabajo del equipo de endpoints es mantener Windows y las Aplicaciones de Microsoft 365 al día, tomar las decisiones sobre los Copilot+ PC (Recall por encima de todo) y entregar al equipo de Purview una lista limpia de lo que debe hacer antes de asignar licencias. Cubro cada punto más abajo.
Mapa de licencias: qué ofrece cada plan para la gobernanza de IA
Intune se vende en tres planes. Según el artículo de licencias de Intune, Plan 1 es el servicio base, Plan 2 añade administración avanzada de endpoints sobre Plan 1 y Intune Suite unifica las capacidades avanzadas de administración y seguridad e incluye Plan 2. La página de planes y precios de Intune de Microsoft indica que Plan 1 está incluido en Microsoft 365 E3, E5 y EMS E3/E5, fija Plan 2 en 4,00 USD y la Suite en 10,00 USD por usuario al mes (pago anual) y afirma que a partir de julio de 2026 determinadas capacidades avanzadas se incluyen en Microsoft 365 E3 y E5.
El cambio de julio de 2026 es el que importa para los presupuestos. La entrada de novedades de Intune para la versión de servicio 2606 dice que Microsoft 365 E3 gana Remote Help, Advanced Analytics e Intune Plan 2, que Microsoft 365 E5 gana esos más Endpoint Privilege Management, Enterprise Application Management y Microsoft Cloud PKI, y que Microsoft publica una notificación en el centro de administración de Microsoft 365 30 días antes de que el cambio llegue a un inquilino.
| Plan | Derecho de Intune | Capacidades de gobernanza de IA relevantes | Licencia de Copilot |
|---|---|---|---|
| Microsoft 365 E3 | Intune Plan 1; desde julio de 2026 también Remote Help, Advanced Analytics e Intune Plan 2 | Catálogo de configuración, directivas de protección de aplicaciones, directivas de cumplimiento, Tunnel for MAM, consulta de dispositivos (Advanced Analytics) | Requisito previo elegible para el complemento Microsoft Copilot |
| Microsoft 365 E5 | Todo lo de E3 más Endpoint Privilege Management, Enterprise App Management y Cloud PKI desde julio de 2026 | Añade el bloqueo de apps con Defender for Cloud Apps y Defender for Endpoint, y la DLP de navegador de Purview para apps conectadas a Microsoft Entra en Edge for Business | Requisito previo elegible para el complemento Microsoft Copilot |
| Microsoft 365 E7 | Como E5 | Como E5 | Incluye Microsoft Copilot |
| Microsoft 365 F1 y F3 | La guía de dispositivos de primera línea de Microsoft se basa en Intune MDM, MAM y el modo de dispositivo compartido; confirma el derecho de Intune de tu contrato en la página de planes y precios de Intune | Directivas de protección de aplicaciones para BYOD, modo de dispositivo compartido para Teams y dispositivos Android o iOS compartidos | Requisito previo elegible para el complemento Microsoft Copilot |
| Microsoft 365 Business Premium (hasta 300 usuarios) | Intune Plan 1 | Catálogo de configuración, directivas de protección de aplicaciones, directivas de cumplimiento, estado de dispositivos con Defender for Business | Elegible para Microsoft Copilot Business |
| Complemento Intune Suite (10,00 USD por usuario al mes de lista) | Endpoint Privilege Management, Enterprise App Management, Advanced Analytics, Remote Help, Cloud PKI; incluye Plan 2 | Para inquilinos E3 que quieren EPM y EAM sin pasar a E5 | No aplica |
Fuentes de las filas: la página de opciones de licencia de Microsoft Copilot, que indica que E7 incluye Microsoft Copilot y que E3, E5, F1, F3 y los planes Business son requisitos previos elegibles; el artículo de administración de dispositivos de Business Premium, que afirma que Business Premium incluye Microsoft Intune Plan 1; el artículo de gobernanza de Defender for Cloud Apps, que exige Defender for Cloud Apps más Endpoint o Microsoft 365 E5; y el artículo de DLP de navegador de Purview, que cubre las apps conectadas a Microsoft Entra (administradas) y las apps de IA no administradas en Edge for Business; la descripción del servicio de Purview indica que la DLP de navegador está incluida en Microsoft 365 E5, Purview Suite y E5 Information Protection and Governance, y la guía de Purview para sitios de IA de terceros añade un requisito de facturación por uso. Una línea de licencia más que la gente pasa por alto: Copilot dentro del propio centro de administración de Intune se incluye con Security Copilot y se consume mediante unidades de proceso de seguridad, sin licencia específica de Intune, según la introducción a Security Copilot en Intune.
Controlar la IA de consumo en dispositivos administrados
Windows: el CSP WindowsAI y el catálogo de configuración
Microsoft consolidó los controles de IA de Windows en el CSP de directivas WindowsAI, y el catálogo de configuración de Intune los expone en una categoría Windows AI (las notas de la versión 2603 enumeran ahí Windows AI > Remove Microsoft Copilot App). Las directivas que configuro en toda flota administrada:
- Allow Recall to be enabled (
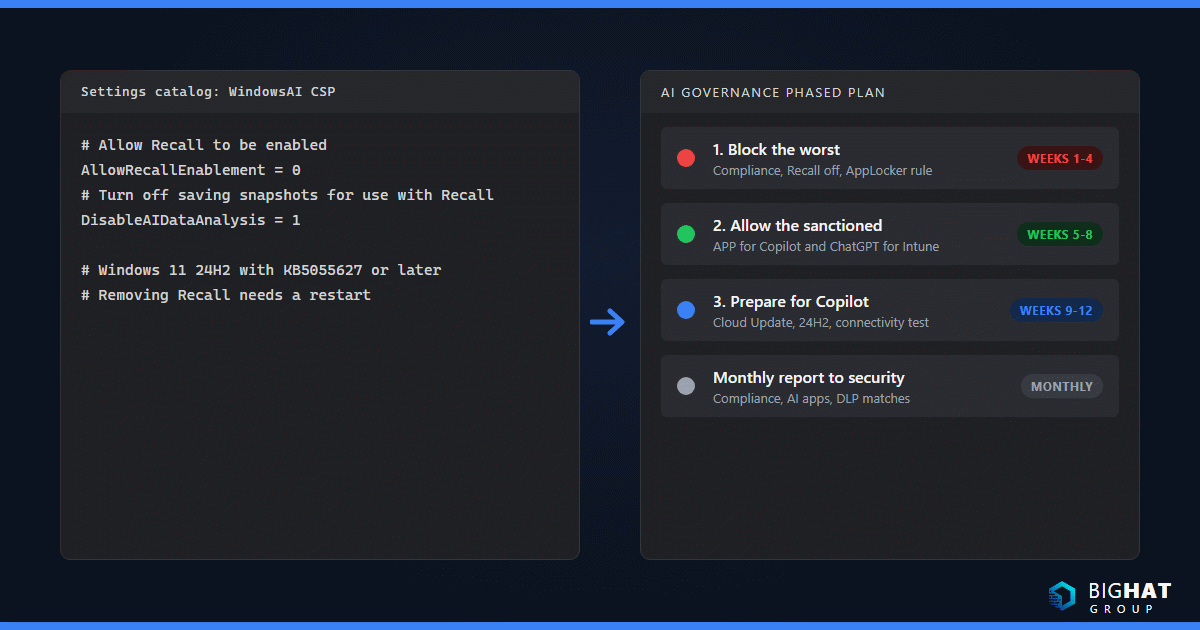
AllowRecallEnablement). Ámbito de dispositivo, Windows 11 versión 24H2 con KB5055627 (10.0.26100.3915) o posterior. Con el valor 0, el componente Recall se deshabilita y sus bits se eliminan, lo que requiere un reinicio. El artículo Manage Recall de Microsoft afirma que Recall está deshabilitado y eliminado de forma predeterminada en los dispositivos administrados y que los usuarios no pueden habilitarlo por su cuenta, así que esta directiva es cinturón y tirantes. Aun así la configuro para que el estado sea auditable. - Turn off saving snapshots for use with Recall (
DisableAIDataAnalysis). Ámbito de dispositivo o de usuario. El valor 1 deshabilita el guardado de instantáneas y elimina las existentes. - Remove Microsoft Copilot App (
RemoveMicrosoftCopilotApp). Windows 11 versión 24H2 o posterior. Desinstala la app Microsoft Copilot de consumo solo cuando las apps Microsoft 365 Copilot y Microsoft Copilot están ambas instaladas, el usuario no la instaló y no se ha abierto recientemente. La referencia del CSP dice 28 días; la nota de la versión 2603 de Intune dice 14, así que prueba y no prometas una fecha al servicio de asistencia. - Set Copilot Hardware Key (
SetCopilotHardwareKey). Ámbito de usuario, Windows 11 versión 22H2 con KB5044380 o posterior. Toma el AUMID de la app que debe abrir la tecla Copilot; el ejemplo de Microsoft para la app Microsoft Copilot esMicrosoft.MicrosoftOfficeHub_8wekyb3d8bbwe!Microsoft.MicrosoftOfficeHub. - Disable Cocreator, Disable generative fill y Disable Image Creator para Paint (
DisableCocreator,DisableGenerativeFill,DisableImageCreator). Ámbito de dispositivo, Windows 11 22H2 (10.0.22621.4870) y 24H2 (10.0.26100.3360) o posterior.
Dos advertencias. Primera, la antigua directiva Turn off Windows Copilot (TurnOffWindowsCopilot) está marcada como en desuso, y el artículo de administración de Windows Copilot indica usar en su lugar una regla de editor de AppLocker, con el editor CN=MICROSOFT CORPORATION, O=MICROSOFT CORPORATION, L=REDMOND, S=WASHINGTON, C=US, el nombre de paquete MICROSOFT.COPILOT y cualquier versión. La regla de AppLocker impide la instalación de la app de consumo y bloquea su inicio si ya está presente. Segunda, la app Microsoft Copilot que Windows ancla a la barra de tareas para los usuarios de Microsoft Entra es la app antes conocida como aplicación Microsoft 365, y Microsoft Copilot Chat dentro de ella está disponible sin coste adicional con protección de datos empresariales. Quitar la app de consumo no es lo mismo que quitar Copilot Chat, y el anclaje de Copilot Chat se controla desde el centro de administración de Microsoft 365.
Si necesitas limpiar la app de consumo de un dispositivo por script, Microsoft documenta esto:
$packageFullName = Get-AppxPackage -Name "Microsoft.Copilot" | Select-Object -ExpandProperty PackageFullName
Remove-AppxPackage -Package $packageFullName
Microsoft Edge: directivas de Copilot e IA generativa
Edge for Business es donde ocurre la mayor parte del uso de IA de consumo, y Microsoft publica un conjunto dedicado de directivas en la referencia de directivas de Edge. La versión de servicio 2607 de Intune añadió las directivas de Copilot más recientes al catálogo de configuración de Windows en Devices > Manage devices > Configuration > Create > New policy > Windows 10 and later > Settings catalog > Microsoft Edge. Las que configuro:
Microsoft365CopilotChatIconEnabled(Edge 139 y posteriores) controla si el icono de Microsoft 365 Copilot Chat aparece en la barra de herramientas de Edge for Business para los perfiles de Entra. Según la página deHubsSidebarEnabled, desde Edge 141 esta es la única directiva que controla el botón de Copilot en la barra de herramientas, así que deja de usar la directiva de la barra lateral para ese fin.EdgeEntraCopilotPageContext(Edge 130 y posteriores) decide si Copilot en el panel lateral puede leer el contenido de la página, el historial de navegación y las transcripciones de vídeo para los perfiles de Entra. Está activada de forma predeterminada fuera de la UE y desactivada dentro de ella, y Copilot no puede leer páginas protegidas por directivas DLP independientemente del ajuste.AllowBrowsingWithCopilot(Edge 148 y posteriores) conBrowsingWithCopilotAllowListyBrowsingWithCopilotBlockList. Browsing with Copilot solo funciona para usuarios con una suscripción activa de Microsoft 365 Copilot, está desactivada de forma predeterminada y queda efectivamente deshabilitada hasta que rellenes la lista de permitidos.CopilotNewTabPageEnabled,ComposeInlineEnabled(asistencia de escritura de Microsoft 365 Copilot),EdgeHistoryAISearchEnabled,AIGenThemesEnabled,GenAILocalFoundationalModelSettings,BuiltInAIAPIsEnabledyCopilotCoworkToolActionsEnabledcompletan el grupo de IA generativa. Revisa cada una frente a tu política de uso aceptable.- En Edge para Android e iOS (versión 123 y posteriores) el único interruptor es
EdgeCopilotEnabled, entregado mediante una directiva de configuración de aplicaciones de Intune.
Móvil: directivas de protección de aplicaciones para asistentes de IA
La lista de apps protegidas es donde la historia de IA de Intune se volvió práctica. La referencia de apps protegidas de Intune incluye la app Microsoft Copilot en Android e iOS como app de Microsoft que admite los ajustes básicos de APP, cuentas permitidas de la organización y notificaciones con datos de la organización (iOS 2.72 o posterior), e incluye ChatGPT for Intune en iOS como app de socio que admite directivas de protección de aplicaciones. Otras apps de socios relacionadas con IA en la lista son Notta for Intune, Jump AI, DeepL for Intune y Harvey AI. La nota de la versión 2606 dice simplemente “ChatGPT ya está disponible como app protegida para Microsoft Intune”; en la revisión de octubre de 2026 de la lista, la entrada de ChatGPT solo lleva un enlace al App Store, así que no prometas cobertura de Android hasta que aparezca.
Los ajustes de directiva de protección de aplicaciones de iOS/iPadOS que acotan a los asistentes de IA:
- Send Org data to other apps en Policy managed apps, que además bloquea la búsqueda de Spotlight y los atajos de Siri salvo que se deje en All Apps.
- Save copies of org data en Block, con Allow user to save copies to selected services limitado a OneDrive y SharePoint.
- Restrict cut, copy and paste between other apps en Policy managed apps o Policy managed with paste in.
- Genmoji, Writing Tools y Screen capture en Block. Estos ajustes independientes requieren el Intune App SDK v19.7.12 o posterior para Xcode 15, o v20.4.0 o posterior para Xcode 16, y el aviso de Intune explica que si Send Org data to other apps ya tenía cualquier valor distinto de All apps, los tres ajustes quedan en Block de forma predeterminada para conservar el comportamiento existente.
- Inicio condicional: Min OS version, Min app version, Jailbroken/rooted devices y Max allowed device threat level con Block access o Wipe data.
Vigila las versiones mínimas de las apps. La app de Intune para Android ya exige la versión 2025.11.01, y una directiva APP con una regla de inicio condicional Min app version es la forma de mantener las apps con IA en compilaciones del SDK que respeten estos ajustes.
Detección y bloqueo con Defender for Cloud Apps
No puedes gobernar lo que no ves. La guía de detección de seguridad para IA de Microsoft señala que el catálogo de Defender for Cloud Apps tiene una categoría Generative AI con más de mil apps relacionadas con IA, cada una con una evaluación de riesgo de más de 90 factores. El artículo administrar apps de IA generativa da la ruta: Microsoft Defender portal > Cloud apps > Cloud app catalog, y luego el filtro Category en Generative AI. Etiqueta una app como Unsanctioned y, con la integración de Defender for Endpoint habilitada (Settings > Cloud Apps > Cloud Discovery > Microsoft Defender for Endpoint > Enforce app access, más Custom network indicators en Defender XDR), la protección de red de Microsoft Defender Antivirus bloquea sus dominios en los dispositivos Windows, macOS, Android, iOS y Linux incorporados. Microsoft indica hasta tres horas de extremo a extremo. La etiqueta Monitored avisa a los usuarios y les permite omitir el aviso durante un número configurable de horas, y los perfiles con ámbito permiten bloquear solo grupos de dispositivos concretos. Los requisitos son Defender for Cloud Apps más Endpoint o Microsoft 365 E5, con protección en tiempo real, protección entregada en la nube y protección de red en modo de bloqueo. Añade una directiva de detección de apps con Category equals Generative AI para que una herramienta nueva te alerte la misma semana en que aparece.
Mapa de controles
| Control | Plataforma | Ruta de la directiva |
|---|---|---|
| Quitar Recall y detener las instantáneas | Windows 11 24H2 (KB5055627) y posteriores | Catálogo de configuración, CSP WindowsAI AllowRecallEnablement = 0 y DisableAIDataAnalysis = 1 |
| Desinstalar la app Microsoft Copilot de consumo | Windows 11 24H2 y posteriores | Settings catalog > Windows AI > Remove Microsoft Copilot App |
| Impedir que se instale la app Copilot de consumo | Windows 10 y 11 | Regla de editor de AppLocker, paquete MICROSOFT.COPILOT (sustituye a TurnOffWindowsCopilot, en desuso) |
| Elegir qué abre la tecla Copilot | Windows 11 22H2 (KB5044380) y posteriores | CSP WindowsAI SetCopilotHardwareKey (ámbito de usuario, AUMID) |
| Desactivar Cocreator, relleno generativo e Image Creator de Paint | Windows 11 22H2 y 24H2 | CSP WindowsAI DisableCocreator, DisableGenerativeFill, DisableImageCreator |
| Ocultar o mostrar Copilot en la barra de herramientas de Edge | Edge 139 y posteriores (Windows, macOS) | Settings catalog > Microsoft Edge > Microsoft365CopilotChatIconEnabled |
| Impedir que Copilot lea el contenido de la página en la barra lateral de Edge | Edge 130 y posteriores | EdgeEntraCopilotPageContext |
| Permitir Browsing with Copilot solo en dominios aprobados | Edge 148 y posteriores | AllowBrowsingWithCopilot con BrowsingWithCopilotAllowList |
| Desactivar Copilot en Edge móvil | Edge 123 y posteriores (Android, iOS) | Directiva de configuración de aplicaciones, EdgeCopilotEnabled |
| Acotar los datos de trabajo en Microsoft Copilot y ChatGPT for Intune | iOS/iPadOS (ambas apps), Android (solo Microsoft Copilot) | Directiva de protección de aplicaciones en Apps > Protection: transferencia de datos, guardar como, cortar/copiar/pegar, Genmoji, Writing Tools, captura de pantalla (iOS) |
| Impedir que las apps administradas expongan funciones a agentes de IA del dispositivo | Android Enterprise totalmente administrado, dedicado, perfil de trabajo corporativo | Settings catalog > Android Enterprise > Applications > Block apps from exposing app functions |
| Gobernar las funciones de Apple Intelligence | iOS/iPadOS, macOS | Settings catalog > Declarative Device Management (DDM) > Intelligence Settings y External Intelligence Settings |
| Detectar y bloquear apps SaaS de IA generativa | Windows, macOS, Android, iOS, Linux incorporados a Defender for Endpoint | Defender portal > Cloud apps > Cloud app catalog > Category: Generative AI, etiqueta Unsanctioned |
| Bloquear texto o archivos sensibles enviados a sitios de IA de consumo | Windows 10/11 administrado por Intune, Edge for Business 144 y posteriores | Purview portal > Data loss prevention > Policies > Inline web traffic > Edge for Business > All unmanaged AI apps |
| Encontrar e interrumpir agentes de IA locales como OpenClaw | Windows | Entidad Local AI Agent del catálogo de propiedades más la Local AI Agent Baseline - OpenClaw (Preview) |
Preparación para Copilot
Requisitos de licencia, identidad y buzón
Microsoft renombró Microsoft 365 Copilot como Microsoft Copilot y Microsoft 365 Copilot Chat como Microsoft Copilot Chat en 2026; la documentación de administración ya usa los nuevos nombres. El artículo de requisitos afirma que el Copilot con licencia necesita una suscripción de Microsoft 365 elegible más una licencia de Microsoft Copilot, que Copilot Chat está disponible para los usuarios elegibles sin el complemento, que cada usuario necesita una cuenta profesional o educativa en Microsoft Entra ID y que las experiencias basadas en el buzón necesitan un buzón principal en Exchange Online. Copilot no está disponible con licencias por dispositivo de Aplicaciones de Microsoft 365 para empresas, y los buzones de grupo quedan fuera del alcance. El rol AI Administrator permite administrar Copilot sin ser Global Administrator. Valida a un usuario con el diagnóstico Copilot License Details antes de que el servicio de asistencia se entere.
Aplicaciones de Microsoft 365, canal de actualización y anillos de actualización
La tarea programada Office Feature Updates debe ejecutarse según su calendario habitual y alcanzar sus puntos de conexión de red, o Copilot no se activará en Word, Excel, PowerPoint y OneNote. Mantén las Aplicaciones de Microsoft 365 al día: la guía de cambio de canal de Microsoft recomienda perfiles de Cloud Update en el centro de administración de Aplicaciones de Microsoft 365, con la alternativa de Intune en Settings catalog > Microsoft Office 2016 (Machine) > Updates > Update Channel. Fíjate en el cambio de julio de 2026 en esa misma página: Semi-Annual Enterprise Channel ahora recibe actualizaciones de características y de seguridad mensualmente, igual que Monthly Enterprise Channel, así que una compilación semestral antigua ya no es el bloqueo estructural que era.
Para el propio Windows, las directivas de Recall y Copilot+ anteriores necesitan Windows 11 versión 24H2 con actualizaciones acumulativas concretas. La administración de actualizaciones de Windows de Intune te da anillos de actualización para aplazamientos y plazos, una directiva de actualizaciones de características que fija los dispositivos en una versión como Windows 11 24H2 y directivas de actualizaciones de calidad con aceleración y hotpatch. Las directivas de actualizaciones de características, calidad y controladores las orquesta Windows Autopatch y no se admiten en dispositivos registrados en Microsoft Entra, así que el Windows BYOD se queda solo con anillos de actualización.
Requisitos de red
Permite todo el dominio *.cloud.microsoft en los dispositivos y en el equipamiento de red; Microsoft no admite explícitamente permitir solo URL de aplicaciones concretas por debajo de él. Verifica la conectividad WebSocket Secure (WSS) desde los dispositivos de los usuarios hacia *.office.com, *.cloud.microsoft y copilot.cloud.microsoft, porque la inspección TLS y los tiempos de espera agresivos del proxy rompen Copilot. Word, Excel y PowerPoint para la web necesitan cookies de terceros, y las comprobaciones de enlaces de Copilot Chat necesitan [*.]safelinks.protection.outlook.com en la directiva CookiesAllowedForUrls de Edge o Chrome. Microsoft ofrece una prueba de conectividad de Copilot en connectivity.m365.cloud.microsoft/copilot; ejecútala desde una oficina representativa y desde un domicilio representativo antes de asignar una sola licencia.
Copilot+ PC: decisiones sobre Recall y Click to Do
Un Copilot+ PC es hardware de Windows 11 con una NPU capaz de más de 40 billones de operaciones por segundo, según la guía para desarrolladores de Copilot+ PC, y Microsoft ya vende Surface Copilot+ PC para empresas. Las decisiones de gobernanza llegan con la renovación del hardware:
- Recall. Los requisitos mínimos son un Copilot+ PC que cumpla el estándar Secured-core, una NPU de 40 TOPS, 16 GB de RAM, 8 procesadores lógicos, 256 GB de almacenamiento con al menos 50 GB libres (el guardado se pausa por debajo de 25 GB), Cifrado de dispositivo o BitLocker, y Windows Hello Enhanced Sign-in Security con un método biométrico. En los dispositivos administrados está apagado y eliminado salvo que habilites Allow Recall to be enabled y deshabilites Turn off saving snapshots for Recall, e incluso entonces cada usuario debe optar por participar; TI no puede empezar a guardar instantáneas por nadie. Si lo permites, usa los controles exclusivos de Enterprise y Education: Set maximum storage for snapshots used by Recall (10 a 150 GB), Set maximum duration for storing snapshots used by Recall (30 a 180 días), Set a list of URIs to be filtered from snapshots for Recall y Set a list of apps to be filtered from snapshots for Recall. Remote Desktop Connection, VMConnect, el cliente MSI de Azure Virtual Desktop y las sesiones RAIL se filtran de forma predeterminada, y Microsoft remite a la protección de captura de pantalla de Azure Virtual Desktop y Windows 365 para el resto.
- DLP de Recall. Desde Windows 11 24H2 con KB5065789, Set Data Loss Prevention Provider (
SetDataLossPreventionProvider) permite que Recall consulte a un proveedor de DLP y descarte solo la ventana infractora de una instantánea. Microsoft Purview endpoint DLP es por ahora el único proveedor admitido; el valor documentado eskey:HKEY_LOCAL_MACHINE\software\microsoft\windows defender; value:InstallLocation; binary:endpointdlp.dll; minversion:4.18.25080.5. - Click to Do. Está habilitado de forma predeterminada en los Copilot+ PC y en los Cloud PC de Windows 365 elegibles, analiza las capturas de pantalla localmente y se controla con Disable Click to Do (
DisableClickToDo) según el artículo Manage Click to Do. Esa directiva no afecta a Click to Do dentro de Recall, y la referencia del CSP sigue listandoDisableClickToDofrente a compilaciones de Windows Insider Preview, así que haz un piloto antes de confiar en ella.
Requisitos de protección de datos para entregar al equipo de Purview
Microsoft califica una base segura y gobernada como “muy recomendable” en lugar de obligatoria, y justo ahí se atascan los proyectos de Copilot. Entrega al equipo de Purview esta lista del artículo de DLP para Microsoft 365 Copilot: una directiva en la ubicación Microsoft Copilot, Copilot Chat, and Copilot Cowork con Content contains > Sensitivity labels para impedir que Copilot y Cowork procesen archivos y correos etiquetados (enviados a partir del 1 de enero de 2025); una regla con Content contains > Sensitive information types y la acción Prevent Copilot from processing content > Processing prompts para rechazar las solicitudes que contengan cosas como números de cuenta bancaria (versión preliminar); la acción hermana Performing Web Searches para mantener las solicitudes sensibles fuera de la búsqueda web externa; y la condición en versión preliminar Email is received from > External users para excluir el correo externo del contexto como control contra la inyección de instrucciones. La ubicación solo está disponible en la plantilla Custom, no puede combinarse con otras ubicaciones, no analiza los archivos cargados en las solicitudes y tarda hasta cuatro horas en aplicarse. Combínala con SharePoint Advanced Management para limpiar el uso compartido excesivo antes de que las licencias entren en vigor.
Agentes de IA en los dispositivos
Apps protegidas y MAM para asistentes de IA
El patrón para los asistentes autorizados es sencillo: aplica a la app Microsoft Copilot y a ChatGPT for Intune la APP descrita arriba, exige la cuenta de Microsoft Entra para iniciar sesión y usa el acceso condicional para requerir una directiva de protección de aplicaciones en los teléfonos no inscritos. La introducción a las directivas de protección de aplicaciones organiza los ajustes en tres niveles del marco de protección de datos; yo empiezo las apps de IA en el Nivel 2 (prevención de fugas de datos y SO mínimo) y paso a los usuarios que manejan datos regulados al Nivel 3 con Mobile Threat Defense.
Controles de agentes de IA en Android
La versión de servicio 2606 introdujo Block apps from exposing app functions en el catálogo de configuración de Android Enterprise, bajo Applications. Con True, las apps en dispositivos totalmente administrados y las apps del perfil de trabajo en dispositivos de propiedad corporativa no pueden exponer funciones de app, las acciones programáticas que otras apps y los asistentes o agentes de IA del dispositivo pueden invocar dentro de la app. Se aplica a dispositivos totalmente administrados, dedicados y de perfil de trabajo de propiedad corporativa, no a los perfiles de trabajo de propiedad personal. Yo lo activo primero para los grupos de finanzas, legal y dirección y lo dejo apagado en los dispositivos compartidos de primera línea hasta que los responsables de las apps confirmen que nada se rompe.
Apple Intelligence en iOS/iPadOS y macOS
Desde la versión de servicio 2603 (semana del 30 de marzo de 2026) el catálogo de configuración incluye Declarative Device Management (DDM) > Intelligence Settings con Allow Apple Intelligence Report, Allow Genmoji, Allow Image Playground, Allow Image Wand, Allow Personalized Handwriting Results, Allow Visual Intelligence Summary, Allow Writing Tools, Mail > Allow Smart Replies, Mail > Allow Summary, Notes > Allow Transcription, Notes > Allow Transcription Summary, Safari > Allow Summary, Force On Device Only Dictation y Force On Device Only Translation, más External Intelligence Settings con Allow Sign In y Allowed Workspace IDs para la integración de ChatGPT. macOS recibe una lista algo más corta. La versión de servicio 2605 añadió la fecha límite: con OS 26.4 Apple dejó en desuso varios ajustes relacionados con la inteligencia en la carga de restricciones de MDM, así que migra ya de la plantilla de restricciones de dispositivo a estas configuraciones DDM.
Agentes de IA locales en Windows
Si leíste mi guía de seguridad sobre Project Lobster y ClawPilot, sabes por qué los agentes locales como OpenClaw preocupan al propio equipo de seguridad de Microsoft. La respuesta de Intune llegó en la versión de servicio 2605 (semana del 8 de junio de 2026) como versión preliminar: una directiva de catálogo de propiedades (Devices > Windows > Configuration > Create > New Policy > Windows 10 and later > Properties catalog) que recopila una entidad Local AI Agent con el nombre del agente, la ubicación de instalación y el ámbito de instalación. Microsoft recomienda recopilar también Host process, porque OpenClaw se ejecuta bajo nombres de proceso como node.exe y wsl.exe. Los resultados aparecen en Device Inventory en unas 24 horas, Device Query (una capacidad de Advanced Analytics) permite listar los dispositivos afectados, y la Local AI Agent Baseline - OpenClaw (Preview) incluye controles del Subsistema de Windows para Linux y dos reglas de firewall que bloquean el TCP saliente desde %LOCALAPPDATA%\Programs\node\node.exe y %ProgramFiles%\nodejs\node.exe. Microsoft advierte de que la línea base puede no bloquear todas las rutas de ejecución y puede romper cargas de trabajo legítimas de Node.js, así que primero inventario, luego línea base y desarrolladores excluidos. Más adelante, el CSP WindowsAI ya documenta directivas de Insider Preview para los conectores de agentes (AgentConnectorAccessPolicy, ConfigureAgentConnectors, AgentConsentDuration); aún no son para producción, pero indican hacia dónde va la gobernanza de agentes en Windows.
Endpoint Privilege Management para instalaciones de herramientas de IA
Los desarrolladores y analistas quieren instalar CLI de IA, SDK y entornos de ejecución locales. En lugar de repartir permisos de administrador local, la introducción a Endpoint Privilege Management permite que los usuarios estándar eleven archivos .exe, .msi y .ps1 aprobados según reglas que tú defines: automática, confirmada por el usuario (con autenticación o justificación de negocio), aprobada por soporte, elevar como usuario actual o denegar. Las reglas pueden coincidir por certificado del editor o por hash del archivo y controlar los procesos secundarios, y cada elevación se informa como administrada o no administrada. EPM es una capacidad de Windows que pasa a formar parte de Microsoft 365 E5 en julio de 2026 y que, en otro caso, está en Intune Suite o en el complemento de 3,00 USD por usuario al mes. Mi conjunto de reglas para herramientas de IA: aprobación por soporte para los instaladores nuevos, denegación para cualquier cosa que intente elevarse desde una carpeta de Descargas y una regla confirmada por el usuario con justificación para el puñado de instaladores firmados de proveedores que ya has examinado.
Cumplimiento e informes
Directivas de cumplimiento relevantes para la IA
Dos ajustes de todo el inquilino van primero, según la introducción al cumplimiento: establece Mark devices with no compliance policy assigned as en Not compliant (el valor predeterminado es Compliant, que equivale a la función de seguridad apagada) y revisa el Compliance status validity period, que por defecto es de 30 días y acepta de 1 a 120. En la propia directiva de cumplimiento de Windows, la referencia de ajustes de Windows ofrece Require BitLocker, Require Secure Boot to be enabled on the device, Require code integrity, Minimum OS version o los intervalos más flexibles de Valid operating system builds (úsalos para exigir las compilaciones 24H2 que llevan las directivas de Recall), Microsoft Defender Antimalware, Microsoft Defender Antimalware security intelligence up-to-date, Real-time protection, Firewall, Trusted Platform Module (TPM) y Require the device to be at or under the machine risk score de Defender for Endpoint con Clear, Low, Medium o High. Windows ahora reevalúa el cumplimiento casi en tiempo real cuando cambian el firewall, el antivirus, BitLocker, el estado de Defender, la compilación del SO, la protección en tiempo real o Secure Boot. Lleva el resultado al acceso condicional con Require device to be marked as compliant para que un portátil desactualizado no pueda llegar a Copilot ni a tus apps de IA autorizadas.
Qué informar a seguridad cada mes
El artículo de informes de Intune de Microsoft documenta las rutas siguientes. Mi paquete mensual para un responsable de seguridad es una página con estas cifras y una flecha de tendencia.
| Métrica | Dónde obtenerla |
|---|---|
| Dispositivos conformes frente a no conformes, y la tendencia a 30 días | Reports > Device compliance > Reports > Device compliance y Device compliance trends |
| Dispositivos sin directiva de cumplimiento asignada | Reports > Device compliance > Reports > Devices without compliance policy |
| Principales ajustes no conformes (compilación del SO, BitLocker, Defender) | Reports > Device compliance > Reports > Noncompliant devices and settings; vista operativa en Devices > Monitor > Noncompliant devices |
| Estado de las actualizaciones de características de Windows frente a tu objetivo 24H2 | Reports > Windows updates > Reports > Windows Feature Update Report |
| Apps de IA generativa nuevas o no autorizadas y eventos de acceso bloqueado | Defender portal > Cloud apps > Cloud discovery, filtrado por Generative AI |
| Coincidencias de DLP para texto y archivos enviados a sitios de IA de consumo | Explorador de actividad de Purview con el plano de aplicación en navegador, más DSPM for AI |
| Elevaciones administradas y no administradas, incluidas las instalaciones de herramientas de IA | Informes de Endpoint Privilege Management |
| Dispositivos con un agente de IA local presente | Device Inventory y Device Query sobre la entidad Local AI Agent |
Un plan por fases: bloquear lo peor, permitir lo autorizado, preparar Copilot
| Fase | Semanas | Qué se entrega |
|---|---|---|
| 1. Bloquear lo peor | 1 a 4 | Ajustes de directiva de cumplimiento en Not compliant; directiva de cumplimiento de Windows con reglas de BitLocker, Defender y compilación del SO conectadas al acceso condicional; directivas explícitas de Recall apagado e instantáneas apagadas; regla de AppLocker para la app Copilot de consumo; directiva de detección Generative AI en Defender for Cloud Apps y etiquetas Unsanctioned en las apps de alto riesgo; recopilación Local AI Agent en el catálogo de propiedades |
| 2. Permitir lo autorizado | 5 a 8 | Directivas de protección de aplicaciones para Microsoft Copilot y ChatGPT for Intune en el Nivel 2 del marco; directivas de Copilot en Edge (Microsoft365CopilotChatIconEnabled, EdgeEntraCopilotPageContext, lista de permitidos de AllowBrowsingWithCopilot); DLP en línea de Purview para All unmanaged AI apps en simulación y luego en bloqueo; ajustes DDM de Apple Intelligence; Block apps from exposing app functions en Android para grupos sensibles; reglas de EPM para herramientas de IA aprobadas |
| 3. Preparar Copilot | 9 a 12 | Aplicaciones de Microsoft 365 en Cloud Update; directiva de actualizaciones de características a Windows 11 24H2 o posterior; *.cloud.microsoft y WSS validados con la prueba de conectividad; directiva de Purview en la ubicación Microsoft Copilot, Copilot Chat, and Copilot Cowork para etiquetas y tipos de información confidencial; decisión sobre Recall y Click to Do registrada para las compras de Copilot+ PC; licencias de Copilot asignadas a un grupo piloto y verificadas con el diagnóstico de licencias |
Doce semanas es realista para un inquilino de mercado medio con un ingeniero de Intune y un responsable de Purview cooperativo. La secuencia importa más que las fechas: nada de la fase 3 es seguro hasta que la fase 1 demuestre que tu señal de cumplimiento es fiable.
Qué hacer al respecto
- Abre el centro de mensajes del centro de administración de Microsoft 365 y anota qué capacidades de Intune Suite recibió tu inquilino E3 o E5 en julio de 2026; cancela en la renovación cualquier complemento o contrato de terceros que se solape.
- Establece Mark devices with no compliance policy assigned as en Not compliant y confirma que cada dispositivo Windows, macOS, iOS y Android tiene una directiva de cumplimiento asignada.
- Implementa una directiva de cumplimiento de Windows que exija BitLocker, Secure Boot, integridad de código, firmas de Defender actualizadas, protección en tiempo real y un intervalo de Valid operating system builds que cubra Windows 11 24H2 (10.0.26100.3915) o posterior.
- Crea un perfil del catálogo de configuración con
AllowRecallEnablement= 0 yDisableAIDataAnalysis= 1, y un segundo perfil para los pilotos de Copilot+ PC si el negocio quiere Recall, con los filtros de almacenamiento, duración, URI y apps y la cadena del proveedor de DLP de Purview. - Publica la regla de editor de AppLocker para
MICROSOFT.COPILOTy retira cualquier perfil que aún useTurnOffWindowsCopilot. - En el portal de Defender, filtra el catálogo de apps en la nube por Generative AI, crea una directiva de detección que alerte sobre apps nuevas, habilita Enforce app access y Custom network indicators, y etiqueta como Unsanctioned las apps que tu política de uso aceptable prohíbe.
- Construye directivas de protección de aplicaciones para iOS y Android que incluyan la app Microsoft Copilot (y ChatGPT for Intune en iOS), con Send Org data to other apps en Policy managed apps, guardar como bloqueado, Genmoji, Writing Tools y captura de pantalla bloqueados en iOS, y reglas de inicio condicional Min app version.
- Configura las directivas de Edge:
Microsoft365CopilotChatIconEnabled,EdgeEntraCopilotPageContext,AllowBrowsingWithCopilotcon una lista de permitidos yEdgeCopilotEnabledmediante configuración de aplicaciones en móvil. - Pide al responsable de Purview que cree la directiva DLP Inline web traffic > Edge for Business con ámbito All unmanaged AI apps en modo de simulación, revisa el explorador de actividad durante dos semanas y luego cambia la carga de texto y la carga de archivos a Block.
- Traslada los controles de Apple Intelligence de la plantilla de restricciones de dispositivo a Declarative Device Management (DDM) > Intelligence Settings y External Intelligence Settings, y habilita Block apps from exposing app functions para los grupos Android de propiedad corporativa que manejan datos sensibles.
- Asigna una directiva de catálogo de propiedades que recopile la entidad Local AI Agent y Host process, consulta los resultados y luego pilota la Local AI Agent Baseline - OpenClaw (Preview) con los desarrolladores excluidos.
- Define reglas de elevación de EPM para los instaladores de IA aprobados (aprobación por soporte de forma predeterminada, denegación desde Descargas) y revisa mensualmente los informes de elevaciones administradas y no administradas.
- Ejecuta la prueba de conectividad de Copilot desde las redes de la oficina y del domicilio, permite
*.cloud.microsofty WSS hacia los tres dominios documentados y pasa las Aplicaciones de Microsoft 365 a Cloud Update antes de asignar licencias. - Entrega al equipo de Purview los requisitos de la ubicación DLP Microsoft Copilot, Copilot Chat, and Copilot Cowork (etiquetas de confidencialidad, tipos de información confidencial en solicitudes y búsqueda web, correo externo) y consigue una fecha de aprobación antes de licenciar al grupo piloto.
- Suscríbete a la serie de novedades de Intune para que la próxima app protegida, clave DDM o directiva WindowsAI entre en tu lista de tareas la misma semana en que Microsoft la publique.
¿Necesitas otro par de manos? Big Hat Group ofrece consultoría de Microsoft Intune para organizaciones de Estados Unidos y Canadá, desde una revisión de estado de dos semanas hasta una migración completa. Reserva una llamada de descubrimiento para hablar de tu entorno.
Fuentes
- Apps protegidas de Microsoft Intune
- Novedades de Microsoft Intune
- Licencias de Microsoft Intune
- Capacidades avanzadas de Microsoft Intune
- Planes y precios de Microsoft Intune
- Introducción a Endpoint Privilege Management
- Requisitos de Microsoft Copilot
- Opciones de licencia de Microsoft Copilot
- Cambiar el canal de actualización de Aplicaciones de Microsoft 365
- CSP de directivas - WindowsAI
- Administrar Recall en clientes Windows
- Administrar Click to Do en clientes Windows
- Experiencia actualizada de Windows y Microsoft Copilot Chat
- Guía para desarrolladores de Copilot+ PC
- Directivas del navegador Microsoft Edge
- Microsoft365CopilotChatIconEnabled
- EdgeEntraCopilotPageContext
- AllowBrowsingWithCopilot
- HubsSidebarEnabled
- EdgeCopilotEnabled
- Introducción a las directivas de protección de aplicaciones
- Ajustes de directiva de protección de aplicaciones de iOS/iPadOS
- Recopilar propiedades de dispositivo con el catálogo de propiedades de Intune
- Ajustes de Local AI Agent Baseline - OpenClaw
- Directivas de cumplimiento de dispositivos en Microsoft Intune
- Ajustes de cumplimiento de Windows en Microsoft Intune
- Informes de Microsoft Intune
- Introducción a la administración de actualizaciones de Windows en Intune
- ¿Cómo detecto las apps de IA en mi organización?
- Administrar apps de IA generativa para tu organización
- Gobernar apps detectadas con Microsoft Defender for Endpoint
- DLP de Microsoft Purview para Microsoft 365 Copilot y Cowork
- Prevención de pérdida de datos para apps en la nube en Edge for Business
- Ayudar a impedir el uso compartido mediante Edge for Business con apps de IA no administradas
- Introducción a Security Copilot en Intune
- Administración de dispositivos y aplicaciones con Microsoft Intune en Microsoft 365 Business Premium
- Introducción a la administración de dispositivos para trabajadores de primera línea