
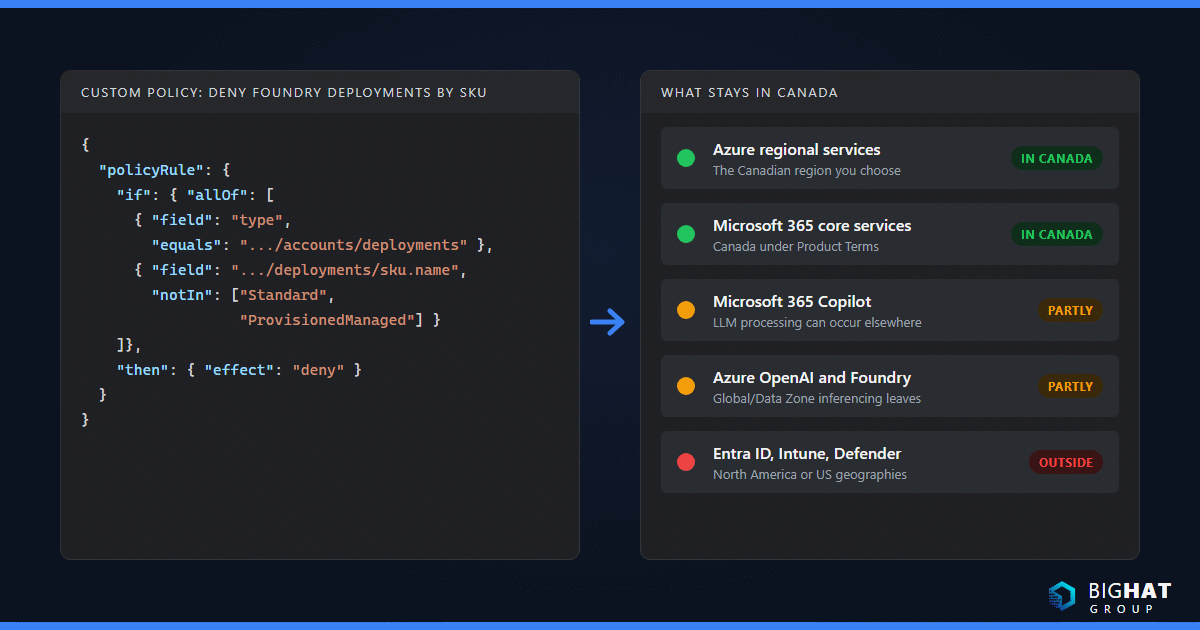
Cada responsable de TI canadiense con el que hablo hace la misma pregunta antes que cualquier otra: ¿dónde viven realmente nuestros datos? La respuesta honesta es que “en Canadá” es cierto para algunos servicios de Microsoft, parcialmente cierto para otros y no está disponible para unos cuantos. Microsoft publica los detalles, pero están repartidos en una docena de páginas de Learn escritas para distintos equipos de producto. Esta guía los reúne con fecha de octubre de 2026. Compara las dos regiones canadienses de Azure, recorre qué permanece en Canadá para Azure, Microsoft 365, Copilot, Windows 365, Azure Virtual Desktop, Entra ID, Intune y la familia Defender, y termina con los controles que uso para fijar un diseño. Es una guía técnica, no asesoramiento legal.
Por qué la residencia aparece en Canadá
Cuatro presiones impulsan la conversación. La ley federal de protección de la información personal y documentos electrónicos (PIPEDA) cubre a la mayoría de las organizaciones del sector privado. La Ley 25 de Quebec modernizó el régimen de privacidad del sector privado de esa provincia y elevó el nivel de exigencia al evaluar hacia dónde va la información personal. Las normas provinciales del sector público, siendo la FOIPPA de Columbia Británica la que más surge, rigen a los organismos públicos y a sus proveedores de servicios. Los departamentos federales trabajan con la categoría de seguridad Protected B y con la directriz del Treasury Board de que la residencia canadiense sea la opción principal de entrega para esos datos. Un artículo complementario de esta serie sobre Canadá cubre la parte legal; el resto de esta guía se mantiene en la pregunta técnica de qué compromete Microsoft y cómo se configura.
El vocabulario que usa Microsoft
Las palabras importan porque los compromisos se adhieren a ellas. La página de residencia de datos de Azure de Microsoft describe una Geo como un mercado, normalmente un país, que contiene una o más regiones, y declara que “Microsoft no almacenará ni procesará datos del cliente fuera de la Geo especificada por el cliente sin su autorización”. Dentro de una Geo, Microsoft puede copiar datos entre regiones por redundancia. Los servicios regionales, como máquinas virtuales, Storage y SQL Database, se implementan en la región que usted elige; los servicios no regionales, como Microsoft Entra ID y Azure Content Delivery Network, pueden almacenar o procesar datos en cualquier región pública de Azure. Los servicios en versión preliminar suelen almacenar datos en Estados Unidos.
Una zona de disponibilidad es un grupo separado de centros de datos dentro de una región, con energía, refrigeración y red independientes. La introducción a las zonas de disponibilidad hace una observación clave para esta guía: para las cargas de trabajo limitadas a una sola región por requisitos de residencia o soberanía, implementar en varias zonas es “la forma principal recomendada de maximizar la disponibilidad sin mover los datos fuera de la región”.
Un par de regiones son dos regiones, casi siempre en la misma geografía, que un pequeño número de servicios usa para replicación geográfica, actualizaciones secuenciales y recuperación prioritaria. El artículo sobre pares de regiones es explícito en que implementar en una región emparejada “no los hace automáticamente más resistentes”, y usa Canadá como ejemplo: almacenamiento en Canada Central que replica con GRS hacia Canada East.
Por último, Microsoft distingue entre datos del cliente en reposo y procesamiento. Casi todos los compromisos de esta guía son compromisos de almacenamiento. Donde existe un compromiso de procesamiento, lo señalo.
Canada Central frente a Canada East
La lista de regiones de Azure de Microsoft aporta los hechos que anclan todo lo demás.
| Canada Central | Canada East | |
|---|---|---|
| Ubicación física | Toronto | Ciudad de Quebec |
| Nombre programático | canadacentral | canadaeast |
| Zonas de disponibilidad | 3 | Ninguna |
| Región emparejada | Canada East | Canada Central |
| Almacenamiento con redundancia de zona geográfica (GZRS) | Disponible (requiere zonas y par) | No disponible (sin zonas) |
| Aprovisionamiento de Cloud PC de Windows 365 | Compatible | Solo región alternativa para recuperación ante desastres |
| Metadatos de Azure Virtual Desktop | Geografía de Canadá (ámbito Geographical) | Geografía de Canadá (ámbito Geographical) |
| Microsoft Sentinel | SIEM compatible; data lake compatible | SIEM compatible; data lake no compatible |
| Implementaciones Standard (regionales) de Azure OpenAI | No figura en la tabla de disponibilidad regional | Figura, con una lista corta de modelos |
| Latencia mediana de ida y vuelta a la otra región canadiense | 13 ms | 13 ms |
| Latencia mediana a East US / East US 2 | 18 ms / 22 ms | 26 ms / 29 ms |
| Latencia mediana a West US 2 / West US 3 | 64 ms / 70 ms | 74 ms / 80 ms |
| Función típica | Región principal para la mayoría de las cargas canadienses | Copia con redundancia geográfica, destino de recuperación ante desastres, principales específicas de Quebec |
Las cifras de latencia son los valores mensuales P50 publicados por Microsoft en las estadísticas de latencia de ida y vuelta de la red de Azure, medidos entre regiones, no desde sus usuarios. Más abajo vuelvo a lo que eso significa para Calgary, Vancouver, Toronto y Montreal.
La disponibilidad de servicios es la otra diferencia. Microsoft mantiene la matriz oficial en su página de productos disponibles por región y, en mi experiencia, Canada Central recibe los servicios nuevos antes y recibe más. Compruebe la matriz para cada servicio de su diseño antes de comprometer una zona de aterrizaje en Canada East.
Qué permanece en Canadá y qué no
Aquí está el resumen, seguido del detalle y de las páginas de Microsoft detrás de cada fila.
| Servicio | Datos del cliente en reposo | Qué sale de Canadá |
|---|---|---|
| Servicios regionales de Azure (VM, discos, Storage, SQL) | La región canadiense que elija | Nada por diseño; GRS se queda dentro del par |
| Servicios principales de Microsoft 365 | Canadá (Toronto, Quebec) según los Términos del producto | Cargas fuera de las listas principal y de ADR |
| Microsoft 365 Copilot | Contenido de interacciones e índice semántico en Canadá | El procesamiento del LLM puede ocurrir en otras regiones |
| Windows 365 | Disco del Cloud PC en Canada Central | Datos de administración en Norteamérica; dependencias de Intune y AVD |
| Azure Virtual Desktop | Metadatos en la geografía de Canadá; hosts de sesión donde los coloque | Diagnósticos de sesión cerca del usuario; agregados depurados a EE. UU. |
| Microsoft Entra ID | Geoubicación elegida al crear el inquilino; sin opción de Canadá | Los datos de directorio viven en una geoubicación multinacional |
| Microsoft Intune | Geografía de Norteamérica (centros de datos de EE. UU.) | Todo; Canadá no es una geografía listada |
| Defender for Endpoint y Defender XDR | Geoubicación del inquilino elegida en la incorporación; sin opción de Canadá | Todo; la opción más cercana es Estados Unidos |
| Microsoft Sentinel | Registros sin procesar en la región del área de trabajo (Canada Central o Canada East) | Procesamiento en una región de EE. UU.; incidentes, alertas y configuración en la región de Defender XDR (EE. UU.) una vez incorporada al portal de Defender |
| Azure OpenAI y modelos de Foundry | Geografía de Azure designada para todos los tipos de implementación | Inferencia Global y Data Zone; Canadá no tiene zona de datos |
Servicios regionales de Azure
Todo lo que implemente en Canada Central o Canada East se queda allí a menos que configure replicación o elija un servicio global. Las dos cosas que atrapan a los equipos son la redundancia de almacenamiento y las copias de seguridad. La página de redundancia de Azure Storage declara que la región secundaria emparejada “se determina en función de la región primaria y no se puede cambiar”, así que GRS desde una región canadiense aterriza en la otra región canadiense, lo que mantiene los datos dentro de la Geo. GZRS requiere zonas y par, por lo que es una opción exclusiva de Canada Central. Azure Backup sigue la misma lógica: un almacén de Recovery Services “debe estar en la misma región que el origen de datos”, usted elige Geo-redundant, Locally-redundant o Zone-redundant antes de la primera copia, y la propia guía de almacenes de Microsoft recomienda ZRS cuando necesita “disponibilidad de datos sin tiempo de inactividad en una región, garantizando la residencia de datos”. Los datos de Log Analytics se almacenan en la región del área de trabajo, y Microsoft señala que puede crear varias áreas de trabajo para cumplir “requisitos normativos o de cumplimiento para almacenar datos en ubicaciones específicas”.
Servicios principales de Microsoft 365
Canadá es una Local Region Geography con centros de datos de Microsoft 365 en Quebec y Toronto, según la tabla de ubicaciones de centros de datos. La página de residencia de datos de los Términos del producto cita el compromiso: si aprovisiona su inquilino en Canadá, Microsoft almacena en reposo únicamente dentro de esa Geo el contenido de los buzones de Exchange Online, el contenido y los archivos de los sitios de SharePoint, los archivos de OneDrive, los mensajes de chat de Teams y el contenido almacenado de las interacciones con Copilot y Copilot Chat. Para los inquilinos comerciales esto viene con la licencia; no hay nada que comprar. Los inquilinos educativos son la excepción: fuera de la UE, Microsoft puede almacenar los datos de Office 365 Education en cualquier lugar de la UE o de Norteamérica, salvo que la institución compre Advanced Data Residency for Education. Confirme su propio inquilino en el Centro de administración de Microsoft 365 en Settings > Org settings > Organization profile > Data location. La geografía predeterminada se fija al crear el inquilino y no puede cambiarse después, y por eso un inquilino que alguien creó hace años con una dirección de facturación de Estados Unidos es el problema de residencia más común que encuentro.
Dos complementos extienden el compromiso. Advanced Data Residency (ADR) cubre los servicios principales más Microsoft Defender for Office P1, Exchange Online Protection, Office for the web, Viva Connections y servicios seleccionados de Purview (Audit Standard y Premium, Data Lifecycle Management, Data Loss Prevention, Information Barriers e Information Protection). Canadá es una geografía elegible y debe cubrir el 100 por ciento de las licencias de pago del inquilino. Multi-Geo es la dirección contraria: un inquilino, varias geografías, con una Preferred Data Location por usuario. El valor de PDL de Canadá es CAN, el complemento es por usuario y los clientes de Enterprise Agreement y CSP deben comprar licencias para al menos el cinco por ciento de los usuarios elegibles. Multi-Geo es la herramienta para una filial canadiense dentro de un inquilino con sede en Estados Unidos, o lo contrario.
Microsoft 365 Copilot y la cuestión del EU Data Boundary
Copilot es donde almacenamiento y procesamiento se separan. La página de residencia de datos de Copilot dice que el contenido de las interacciones y el índice semántico asociado “se almacenan en reposo en la Local Region Geography correspondiente”, y Canadá está en la lista de los Términos del producto; Copilot pasó a ser una carga cubierta el 1 de marzo de 2024 y Copilot Chat el 1 de septiembre de 2025.
El procesamiento es una afirmación distinta. La documentación de privacidad de Copilot de Microsoft dice que las llamadas al LLM “se enrutan a los centros de datos más cercanos de la región, pero también pueden recurrir a otras regiones donde haya capacidad durante periodos de alta utilización”, y que “los clientes fuera de la UE pueden ver sus consultas procesadas en EE. UU., la UE u otras regiones”. Los clientes de la UE obtienen algo más: Copilot es un servicio del EU Data Boundary, y el EU Data Boundary es un compromiso de almacenar y procesar los datos del cliente y los datos personales seudonimizados dentro de la UE y la EFTA. Incluso ese límite cede ahora: el enrutamiento flexible (flex routing), activado de forma predeterminada para los inquilinos de la UE creados después del 25 de marzo de 2026, permite que la inferencia de Copilot se ejecute en Estados Unidos, Canadá o Australia durante los picos de demanda, salvo que un administrador lo desactive. No hay equivalente canadiense. Para una organización canadiense eso significa que la posición de residencia de Copilot es “almacenado en Canadá, procesado en EE. UU., la UE o donde haya capacidad disponible”, y su evaluación de privacidad debería decir exactamente eso en lugar de afirmar más. Los mensajes, las respuestas y los datos de Graph no se usan para entrenar los modelos fundacionales, y las interacciones con Copilot están cubiertas por Customer Lockbox a través de Exchange Online.
Windows 365
Windows 365 es la historia más sencilla y la que tiene la restricción más nítida. Los requisitos de Windows 365 enumeran exactamente una región canadiense para el aprovisionamiento de Cloud PC: Canada Central. Canada East aparece solo como región alternativa para Cross-region Disaster Recovery y Disaster Recovery Plus, con la advertencia de Microsoft de que las regiones alternativas tienen una sola zona de disponibilidad y “no se admiten para el aprovisionamiento de Cloud PC”. La página de privacidad y datos indica que el disco virtual del Cloud PC, el contenido del cliente y el almacenamiento “residen en la región de Azure en la que se aprovisiona el Cloud PC”, definida por la red hospedada por Microsoft o la conexión de red de Azure de la directiva de aprovisionamiento. Los datos de administración, como nombres de equipo, diagnósticos y datos generados por el servicio, se almacenan en Norteamérica, Europa o Asia-Pacífico según la ubicación del inquilino, y Windows 365 hereda todo lo que recopilan Intune y Azure Virtual Desktop. Si todavía sopesa Cloud PC frente a hosts de sesión, mi comparación entre Windows 365 y Azure Virtual Desktop cubre las ventajas y desventajas operativas; la ventaja en materia de residencia es que Windows 365 le da una respuesta exclusiva de Toronto sin opciones regionales que pueda elegir mal.
Azure Virtual Desktop
Azure Virtual Desktop se divide en dos capas. Los hosts de sesión, los perfiles y los datos de aplicaciones están en su suscripción, en la región que elija, y Microsoft dice claramente que no administra esos datos. El plano de control es un servicio de Microsoft, y su página de ubicaciones de datos explica que, con el ámbito de implementación Geographical predeterminado, los metadatos (nombres de grupos host, de áreas de trabajo, de grupos de aplicaciones y nombres principales de usuario) se almacenan en la geografía asociada a la región que eligió. Canadá (CA) está en la lista de geografías compatibles, así que un grupo host canadiense mantiene sus metadatos en Canadá. El ámbito Regional, más reciente, fija los metadatos a una región con réplicas en zonas de disponibilidad, pero por ahora solo se ofrece en Central US y East US 2; en una región canadiense la opción simplemente no aparece. Tres cosas siguen saliendo: los diagnósticos de sesión van tanto a la ubicación del grupo host como a “la ubicación más cercana al usuario”, las rutas de Azure Resource Manager se tratan como información organizativa almacenada fuera de la geografía y los datos agregados y depurados del servicio se envían a Estados Unidos. Si un regulador insiste en que el propio escritorio se ejecute en su hardware, Azure Virtual Desktop Hybrid en servidores habilitados para Arc, con disponibilidad general desde septiembre de 2026, mantiene el host de sesión en las instalaciones mientras el plano de control administrado por Microsoft se encarga de la intermediación, y se aplican las mismas reglas de metadatos.
Microsoft Entra ID e Intune
Esta es la parte de la sesión informativa que sorprende a la gente. Microsoft Entra ID es un servicio no regional. Su página de residencia de datos dice que la ubicación elegida al crear el inquilino se asigna a una de seis geoubicaciones (Australia, Asia/Pacific, EMEA, Japan, North America, Worldwide) y que “no se puede cambiar una vez establecida”. Canadá no es una geoubicación, así que Microsoft no documenta ninguna opción exclusiva de Canadá para los datos de directorio; el Core Store de un inquilino canadiense se replica en dos o más regiones de Azure dentro de su geoubicación. Algunos componentes van más lejos: los registros de la autenticación multifactor de Entra se almacenan en “Norteamérica y/o en la geoubicación”, y los certificados de identidades administradas se escriben en Cosmos DB en East US. Intune tiene la misma forma. Su página de almacenamiento de datos describe tres geografías más geografías locales para Australia, India y Suiza; su geografía de Norteamérica “incluye centros de datos en Estados Unidos” y Canadá no figura. Puede leer su propia ubicación de Intune en Tenant administration > Tenant details > Tenant location, donde aparece algo como “North America 0501”. Para una evaluación de privacidad canadiense, trate los metadatos de identidad y de administración de dispositivos como almacenados en Estados Unidos.
Defender y Sentinel
La familia Defender sigue un patrón similar. Defender for Endpoint opera en centros de datos de la Unión Europea, el Reino Unido, Estados Unidos, Australia, Suiza, India y los EAU; los inquilinos canadienses eligen Estados Unidos, y los datos permanecen allí 180 días. Defender XDR enumera las mismas geografías y advierte que “una vez creado, el inquilino de Microsoft Defender no se puede mover a otra región”. Puede ver el suyo en Settings > Microsoft Defender XDR > Account. Microsoft Sentinel es más amigable con Canadá porque se construye sobre un área de trabajo de Log Analytics que usted coloca: la página de residencia de Sentinel confirma Canada Central y Canada East para el SIEM, solo Canada Central para el data lake, y declara que los datos sin procesar se quedan en la región del área de trabajo mientras Sentinel “procesa los datos del cliente en una región de EE. UU.” para las áreas de trabajo fuera de Europa e Israel. Los registros sin procesar se quedan en Canadá; el procesamiento ocurre en Estados Unidos, y una vez que el área de trabajo se incorpora al portal de Defender (obligatorio cuando Sentinel en Azure Portal se retire el 31 de marzo de 2027), los incidentes, las alertas y la configuración se almacenan en la región de Defender XDR, que para un inquilino canadiense es Estados Unidos.
Azure OpenAI y Microsoft Foundry
La página de tipos de implementación de Microsoft traza la línea: para todos los tipos de implementación, “los datos almacenados en reposo permanecen en la geografía de Azure designada”, pero la inferencia difiere. Las implementaciones Global pueden procesar los mensajes en cualquier región de Azure. Las implementaciones Data Zone mantienen el procesamiento dentro de una zona definida por Microsoft, y las zonas son EE. UU., UE y Asia-Pacífico; no hay zona de datos canadiense. Las implementaciones Standard y Regional Provisioned procesan “dentro de la geografía de Azure especificada por el cliente”. La tabla de disponibilidad regional de las implementaciones Standard (regionales) de Azure OpenAI en América enumera Canada East pero no Canada Central, con un catálogo corto (gpt-4.1-mini, el gpt-4o de noviembre de 2024 y los modelos text-embedding en el momento de escribir esto), mientras que Regional Provisioned incluye ambas regiones canadienses. Si quiere que la inferencia de modelos se quede en Canadá, ese es su menú, y va por detrás del catálogo Global por diseño. Más abajo muestro cómo bloquear las implementaciones Global con Azure Policy.
Protected B y la guía del Gobierno de Canadá
Los lectores federales y sus proveedores trabajan con un marco publicado, no con una preferencia de residencia. El perfil de controles de seguridad del Gobierno de Canadá para servicios basados en la nube define la línea base Protected B, integridad media, disponibilidad media (PBMM) derivada de ITSG-33, y señala que su lista de controles fue reemplazada por el Medium Cloud Control Profile del Canadian Centre for Cyber Security en ITSP.50.103. El CCCS gestiona el proceso de evaluación de seguridad de TI de proveedores de servicios en la nube, que revisa los controles de un proveedor frente a ese perfil. Dos advertencias del propio CCCS: la evaluación no es una autorización, que sigue siendo una decisión departamental, y “no considera los requisitos de residencia de datos”.
La página de cumplimiento Canada Protected B de Microsoft registra que los Azure Core Services fueron evaluados por el CCCS bajo el acuerdo marco de 2019, que los informes resultantes están disponibles para los departamentos que los soliciten y que Azure ofrece una iniciativa de cumplimiento normativo Canada PBMM en Azure Policy más una referencia de zona de aterrizaje para el sector público. Los GC Cloud Guardrails son la capa operativa: trece barreras que los departamentos deben implementar en los 30 días hábiles posteriores a obtener una cuenta en la nube. La barrera 05, Data Location, pide a los departamentos “establecer políticas para restringir las cargas de trabajo sensibles del GC a ubicaciones geográficas aprobadas” y demostrar que “la ubicación del servicio está dentro de Canadá para todos los servicios en la nube Protected B cuando sea configurable”. Esa última frase, cuando sea configurable, es el reconocimiento honesto de que Entra ID, Intune y Defender no se pueden configurar en Canadá, y la Guideline on Service and Digital deja la decisión de almacenar datos fuera de Canadá en manos del CIO departamental. Nada de esto es asesoramiento legal; es el mapa de los documentos sobre los que le preguntarán.
Diseñar para la residencia
Los compromisos valen tanto como la configuración que los hace cumplir. Estos son los controles que incluyo en todo diseño canadiense.
Fijar regiones con Azure Policy
Asigne la directiva integrada Allowed locations (definición e56962a6-4747-49cd-b67b-bf8b01975c4c) en el ámbito del grupo de administración o de la suscripción con Canada Central y Canada East como únicos valores permitidos, y combínela con Allowed locations for resource groups (e765b5de-1225-4ba3-bd56-1ac6695af988). La primera directiva excluye los grupos de recursos, los directorios de Azure AD B2C y los recursos que usan la ubicación global, por eso necesita la segunda y por eso un servicio global como Front Door sigue implementándose.
az policy assignment create \
  --name "allowed-locations-canada" \
  --display-name "Allowed locations: Canada only" \
  --scope "/providers/Microsoft.Management/managementGroups/<mg-id>" \
  --policy "e56962a6-4747-49cd-b67b-bf8b01975c4c" \
  --params '{"listOfAllowedLocations":{"value":["canadacentral","canadaeast"]}}'
Para las cargas de IA, añada una directiva personalizada que deniegue las implementaciones de Foundry por SKU. Microsoft publica un patrón de denegación de una sola SKU en la página de tipos de implementación; esta versión lo invierte para permitir solo las dos SKU dentro de la geografía, Standard y ProvisionedManaged (Regional Provisioned), de modo que se deniegan todos los tipos de implementación Global y Data Zone.
{
  "mode": "All",
  "policyRule": {
    "if": {
      "allOf": [
        { "field": "type", "equals": "Microsoft.CognitiveServices/accounts/deployments" },
        { "field": "Microsoft.CognitiveServices/accounts/deployments/sku.name", "notIn": ["Standard", "ProvisionedManaged"] }
      ]
    },
    "then": { "effect": "deny" }
  }
}
Decidir adónde van las copias, las copias de seguridad y los registros
Elija LRS o ZRS cuando los datos no deban salir de la región, y GRS o GZRS cuando sea aceptable una copia en la región canadiense emparejada; ambas lo mantienen dentro de la Geo. Cree los almacenes de Recovery Services en la misma región que la carga de trabajo y fije la redundancia antes de la primera copia de seguridad, porque Microsoft deshabilita la opción después. Coloque en Canada Central el área de trabajo de Log Analytics que alimenta a Sentinel y documente que el procesamiento analítico de Sentinel se ejecuta en Estados Unidos. Revise cada configuración de diagnóstico y cada destino de Event Hub; es fácil transmitir registros canadienses a un área de trabajo de EE. UU. que alguien creó para un piloto.
Microsoft 365: verificar y luego ampliar
Lea la tarjeta Data location antes de prometer nada. Si los servicios principales muestran Canadá, el compromiso de los Términos del producto está en vigor. Si las cargas fuera de la lista principal importan para su evaluación, cotice ADR. Si tiene usuarios que deben permanecer en otra geografía, planifique Multi-Geo con una PDL por usuario y recuerde que Microsoft señala que los clientes de Multi-Geo quedan fuera del alcance del EU Data Boundary incluso cuando el inquilino está en la UE.
Colocar los Cloud PC y los grupos host de forma deliberada
En la directiva de aprovisionamiento de Windows 365 (Devices > Provision Cloud PCs > Provisioning policies > Create policy), elegir Microsoft hosted network le ofrece una Geography de Canada y una elección de Region. Microsoft recomienda All default regions within the geography por resiliencia; en Canadá eso se resuelve en Canada Central porque es la única región de aprovisionamiento, así que la opción recomendada y la opción de residencia coinciden. Con una conexión de red de Azure, decide la región de la red virtual, así que construya esa red virtual en Canada Central. Windows 365 Flex en modo Shared requiere una única región específica. Para Azure Virtual Desktop, cree el grupo host en una región canadiense y acepte el ámbito Geographical; coloque el almacenamiento de perfiles de FSLogix y los recursos compartidos de MSIX o App Attach en la misma región que los hosts de sesión. La práctica de consultoría de Windows 365 de Big Hat Group dedica buena parte de su tiempo precisamente a estas decisiones de ubicación.
Controlar el acceso del soporte técnico con Customer Lockbox
La residencia trata de dónde están los datos; Lockbox trata de quién puede llegar a ellos. Customer Lockbox for Microsoft Azure requiere un plan de soporte de nivel Developer como mínimo, lo habilita un Global Administrator, cubre Virtual Machines, Storage, SQL Database, AKS, Log Analytics, OpenAI y más, y permite que los Owner de la suscripción o el rol Azure Customer Lockbox Approver for Subscription aprueben o rechacen la solicitud de un ingeniero, que caduca a los cuatro días. Customer Lockbox for Microsoft 365 está incluido en E5 o disponible como complemento, cubre Exchange Online, SharePoint, OneDrive, Teams, Windows 365 y las interacciones con Copilot, y se activa en Settings > Org Settings > Security & Privacy > Customer Lockbox; las solicitudes caducan a las 12 horas y conceden como máximo cuatro horas de acceso. Ninguno cubre las solicitudes de las fuerzas del orden, que Microsoft gestiona por separado.
La realidad de la latencia para una plantilla nacional
La residencia lo arrastra todo hacia Toronto o Quebec. Sus usuarios también están en Calgary, Vancouver, Edmonton y Winnipeg, y la tabla de región a región de Microsoft es la mejor referencia pública de lo que cuesta cruzar el continente. De Canada Central a West US 2, en el estado de Washington, la mediana es de 64 ms; a East US, de 18 ms. Un usuario de Vancouver está geográficamente más cerca de ese centro de datos de Washington que de Toronto, así que un diseño de escritorios exclusivo de Canadá implica que los usuarios del oeste pagan un viaje de ida y vuelta transcontinental que un usuario del este no paga. Para los usuarios de Ontario y Quebec, cualquiera de las dos regiones canadienses es local, y los 13 ms entre ambas hacen indolora una región principal en Canada Central con una copia de recuperación en Canada East.
Mida antes de discutir. El informe de calidad de conexión de Cloud PC de Windows 365, en Reports > Cloud PC overview > Connection quality, le ofrece por dispositivo el tiempo de ida y vuelta, el P50 a 7 o 28 días, el ancho de banda disponible, la puerta de enlace usada y la utilización de UDP. En el lado del protocolo, RDP Shortpath traslada la sesión a un transporte UDP con latencia más consistente, y Microsoft ejecuta relés TURN para redes públicas tanto en Canada Central como en Canada East, pero el relé se elige según la ubicación física del cliente, de modo que un usuario de Vancouver o Calgary puede retransmitirse a través de West US 2 en lugar de una región canadiense; pruébelo y regístrelo en la evaluación. El antiguo Azure Virtual Desktop Experience Estimator ahora redirige a la tabla de latencia regional, así que planifique con sus propias mediciones y no con una estimación de Microsoft para las cifras de usuario a región.
Errores comunes
- Confiar en el país del inquilino sin revisar la tarjeta. Los inquilinos creados desde una dirección de EE. UU., o por un distribuidor, suelen aterrizar en la geografía de Estados Unidos y no se pueden mover sin un programa de migración.
- Suponer que “Canadá” cubre identidad y puntos de conexión. Entra ID, Intune, Defender for Endpoint y Defender XDR no tienen ubicación canadiense. Dígalo en la evaluación.
- Elegir Canada East como principal por disponibilidad. No tiene zonas de disponibilidad. Use Canada Central para los servicios con redundancia de zona y Canada East como par.
- Elegir Global Standard para Azure OpenAI por defecto. Es el nivel más barato y más nuevo, y procesa en cualquier lugar. El Standard regional existe en Canada East por una razón.
- Implementar Azure Virtual Desktop en una región de EE. UU. por latencia y olvidar que los metadatos la siguen. Un grupo host en East US almacena sus metadatos en la geografía de Estados Unidos.
- Dejar que la configuración de diagnóstico se desvíe. Un área de trabajo de Log Analytics en East US 2 de una prueba de concepto puede recopilar silenciosamente un año de registros canadienses.
- Confundir residencia con el EU Data Boundary. Los inquilinos canadienses obtienen compromisos de almacenamiento, no un límite de procesamiento. Redacte la evaluación en consecuencia.
- Omitir Customer Lockbox porque los datos están “en Canadá”. La ubicación no controla el acceso del soporte técnico; Lockbox sí.
Qué hacer al respecto
- Exporte la tarjeta Data location de su inquilino y la Tenant location de Intune, y registre ambas en la evaluación de privacidad.
- Asigne Allowed locations y Allowed locations for resource groups con
canadacentralycanadaeasten el grupo de administración raíz, primero en modo Audit y después en Deny. - Inventaríe con Azure Resource Graph los recursos existentes fuera de Canadá y decida para cada uno si moverlo, documentarlo o retirarlo.
- Fije la redundancia de almacenamiento de forma deliberada: ZRS para residencia en una sola región en Canada Central, GRS o GZRS cuando una copia en Quebec sea aceptable.
- Cree almacenes de Recovery Services por región con la redundancia correcta antes del primer trabajo de copia de seguridad.
- Coloque el área de trabajo de Sentinel en Canada Central y documente el procesamiento analítico en Estados Unidos.
- Confirme que las directivas de aprovisionamiento de Windows 365 se resuelven en Canada Central y que cualquier conexión de red de Azure usa una red virtual canadiense.
- Cree los grupos host de Azure Virtual Desktop, el almacenamiento de perfiles y los recursos compartidos de aplicaciones en la misma región canadiense.
- Para Copilot, registre textualmente el compromiso de almacenamiento de los Términos del producto y la declaración de procesamiento, y decida si ADR aporta algo que su evaluación necesite.
- Para Azure OpenAI, deniegue por directiva toda SKU de implementación excepto
StandardyProvisionedManaged, y construya sobre Standard en Canada East o Regional Provisioned donde la lista de modelos lo permita. - Habilite Customer Lockbox para Azure y Microsoft 365, y asigne aprobadores que no sean las mismas personas que abren los tickets de soporte.
- Para trabajo del sector público, asigne el diseño a los trece GC Cloud Guardrails y solicite los informes de evaluación del CCCS a través de su departamento.
¿Necesita un par de manos extra? Big Hat Group ofrece consultoría de Azure para organizaciones de Estados Unidos y Canadá, desde una revisión de residencia de un inquilino existente hasta una zona de aterrizaje canadiense completa. Tenemos la sede en Calgary y facturamos en dólares canadienses, así que la conversación de compras es tan local como los datos. Reserve una llamada de descubrimiento para repasar su entorno.
Fuentes
- Lista de regiones de Azure
- Pares de regiones de Azure y regiones sin par
- ¿Qué son las zonas de disponibilidad de Azure?
- Residencia de datos en Azure
- Estadísticas de latencia de ida y vuelta de la red de Azure
- Redundancia de Azure Storage
- Creación y configuración de almacenes de Recovery Services
- Introducción a las áreas de trabajo de Log Analytics
- Ubicaciones de los centros de datos de Microsoft 365
- Residencia de datos según los Términos del producto de Microsoft 365
- Introducción a Advanced Data Residency
- Introducción a Microsoft 365 Multi-Geo
- Residencia de datos para las ofertas de Microsoft 365 Copilot
- Datos, privacidad y seguridad de Microsoft Copilot
- ¿Qué es el EU Data Boundary?
- Requisitos de Windows 365
- Privacidad y datos en Windows 365
- Creación de directivas de aprovisionamiento para Windows 365
- Informe de calidad de conexión de Cloud PC
- Ubicaciones de datos de Azure Virtual Desktop
- Arquitectura del servicio y resistencia de Azure Virtual Desktop
- RDP Shortpath
- Microsoft Entra ID y la residencia de datos
- Almacenamiento y procesamiento de datos en Intune
- Almacenamiento de datos y privacidad de Defender for Endpoint
- Retención y seguridad de datos en Microsoft Defender XDR
- Disponibilidad geográfica y residencia de datos en Microsoft Sentinel
- Tipos de implementación de los modelos de Microsoft Foundry
- Disponibilidad regional de los modelos de Foundry vendidos por Azure
- Directiva integrada de Azure Policy: Allowed locations
- Directiva integrada de Azure Policy: Allowed locations for resource groups
- Customer Lockbox for Microsoft Azure
- Solicitudes de Customer Lockbox (Microsoft 365)
- Canada Protected B - Cumplimiento de Azure
- Perfil de controles de seguridad del Gobierno de Canadá para servicios basados en la nube
- Proceso de evaluación de seguridad de TI de proveedores de servicios en la nube del CCCS (ITSM.50.100)
- GC Cloud Guardrails