
Azure Virtual Desktop es la carga de trabajo de Microsoft a la que más horas he dedicado, y AZ-140 es el único examen que la evalúa de principio a fin: redes, almacenamiento, grupos de hosts, imágenes, identidad, FSLogix, App Attach, supervisión y recuperación. Microsoft actualizó las habilidades medidas el 20 de julio de 2026, y el servicio avanzó todavía más rápido que el temario: Azure Virtual Desktop Hybrid llegó a disponibilidad general, aparecieron los grupos de hosts automatizados y el escalado automático dinámico, y las rutas TCP redundantes de RDP Multipath pasaron a GA. Si estudias con un temario de 2024 te saltarás objetivos que ahora figuran y estudiarás de más funciones que ya se retiraron. Esta guía es la propia página web: los dominios y pesos actuales, lo que cada objetivo evalúa de verdad, las páginas de Microsoft Learn que yo leería para cada uno, un plan de ocho semanas con laboratorios que puedes hacer en una suscripción de prueba, y los datos que les cuestan puntos a administradores con experiencia. Sigue la misma estructura que mi guía de estudio AI-103 y la guía de estudio MD-102 que publiqué la semana pasada. Cada dato de esta guía se comprobó en Microsoft Learn a finales de octubre de 2026, y las fuentes aparecen al final.
Qué cubre AZ-140 y quién debería presentarlo
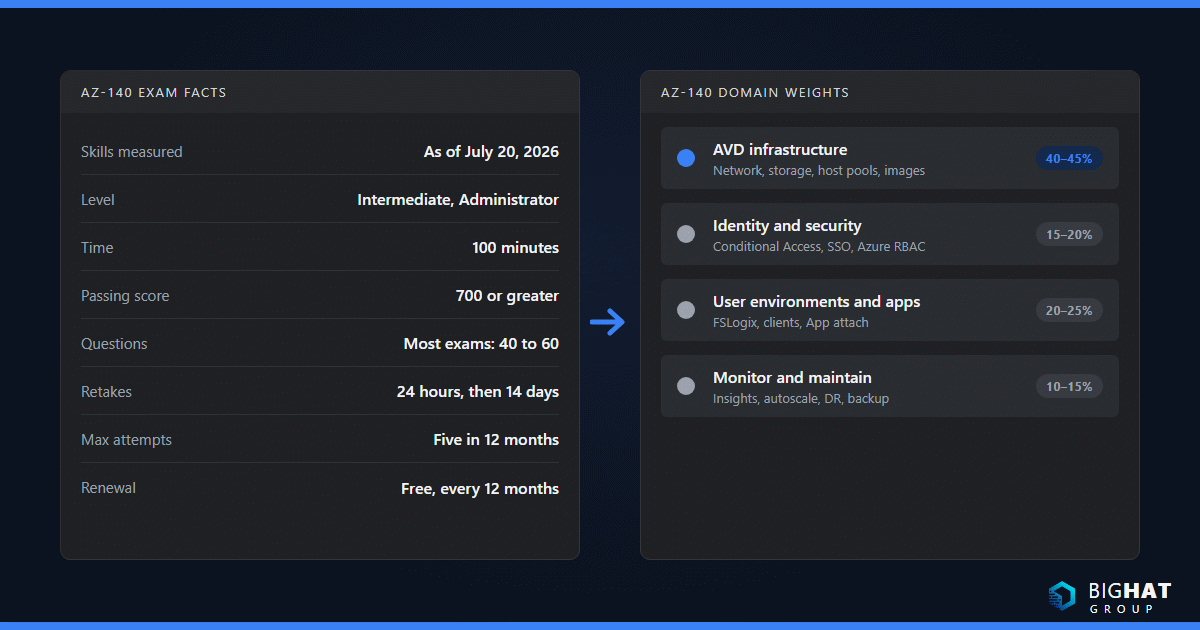
El examen AZ-140, Configuración y operación de Microsoft Azure Virtual Desktop, es el único examen de Microsoft Certified: Azure Virtual Desktop Specialty. Microsoft clasifica la credencial como nivel intermedio, rol de administrador, con renovación cada 12 meses y última actualización el 20 de julio de 2026. La guía de estudio oficial de AZ-140 recoge las habilidades medidas a partir del 20 de julio de 2026 y un registro de cambios que califica la revisión como ajustes menores dentro de los grupos de objetivos existentes. Microsoft actualiza primero el examen en inglés y localiza unas ocho semanas después; el examen se ofrece en inglés, alemán, español, francés, japonés, portugués (Brasil) y chino (simplificado).
El perfil del público es concreto. Debes ser un administrador de servidores o de escritorios con experiencia como especialista en diseñar, implementar, administrar y mantener experiencias de Azure Virtual Desktop y aplicaciones remotas para cualquier dispositivo. Microsoft espera que colabores estrechamente con administradores de Azure, arquitectos de Azure, administradores de Microsoft 365, ingenieros de seguridad de Azure y administradores de Azure Local. Necesitas experiencia en proceso, redes, identidad, almacenamiento y resiliencia de Azure, y debes sentirte cómodo administrando la implementación con el portal de Azure, plantillas, scripts y herramientas de línea de comandos, no solo con el portal. Microsoft también señala que la mayoría de las preguntas cubren funciones en disponibilidad general, pero pueden aparecer funciones en versión preliminar si son de uso común.
En mi experiencia, quienes aprueban con holgura han operado al menos un grupo de hosts agrupado en producción, han depurado un perfil que no se montaba y han estado en una reunión donde alguien preguntó por qué los usuarios recibían dos solicitudes de MFA. Quienes sufren han leído el diagrama de arquitectura pero nunca han visto un host de sesión quedarse en No disponible porque el agente no llegaba a una URL obligatoria. Si ese es tu caso, monta primero el laboratorio y lee después. El examen encaja bien con administradores de infraestructura que dejan Servicios de Escritorio remoto, Citrix u Omnissa Horizon, administradores de Windows 365 que quieren la profundidad que AVD da por supuesta, administradores de Azure que heredaron un grupo de hosts y consultores que necesitan una credencial vigente para un proyecto de AVD.
Los cuatro dominios y sus pesos
El examen tiene cuatro grupos funcionales. El dominio de infraestructura es con diferencia el de mayor peso, y también el que más cifras obliga a memorizar, así que inclino el plan de estudio hacia él.
| # | Dominio | Peso | Lo que evalúa en realidad |
|---|---|---|---|
| 1 | Planear e implementar una infraestructura de Azure Virtual Desktop | 40–45% | Redes (RDP Shortpath, RDP Multipath, QoS, Private Link), almacenamiento para FSLogix, arquitectura y licencias de grupos de hosts, implementación de hosts con el portal, PowerShell, Azure CLI, ARM y Bicep, e imágenes de hosts de sesión incluida Azure Compute Gallery |
| 2 | Planear e implementar identidad y seguridad | 15–20% | Elegir entre AD DS, Microsoft Entra ID o Microsoft Entra Domain Services, Azure RBAC, acceso condicional, autenticación sin contraseña y con tarjeta inteligente, inicio de sesión único de Entra, Defender for Cloud y Defender for Endpoint, NSG, UDR, Azure Firewall, Bastion o JIT, App Control for Business, máquinas virtuales confidenciales e inicio seguro |
| 3 | Planear e implementar entornos de usuario y aplicaciones | 20–25% | Contenedores de perfiles FSLogix, contenedores ODFC, Cloud Cache y enmascaramiento de aplicaciones; elegir e implementar un cliente; redirección, redirección multimedia, Impresión universal, propiedades RDP, tiempos de espera de sesión, Start VM on Connect, asignación de escritorios personales; grupos de aplicaciones, RemoteApp, Aplicaciones de Microsoft 365, OneDrive, Teams con WebRTC Redirector Service, exploradores, y empaquetado y entrega con App attach |
| 4 | Supervisar y mantener una infraestructura de Azure Virtual Desktop | 10–15% | Recopilación de registros, libros de Azure Monitor y Azure Virtual Desktop Insights, optimización de capacidad y rendimiento, escalado automático, administración de sesiones, estrategia de actualizaciones, recuperación ante desastres, diseño multirregión y copia de seguridad de perfiles FSLogix, escritorios personales e imágenes |
Dos detalles del temario actual importan, aunque ninguno es nuevo del 20 de julio (esa revisión solo cambió el nombre de elementos como App Control for Business y el inicio de sesión único de Microsoft Entra). El objetivo de redes, desde la revisión del 17 de abril de 2026, dice RDP Shortpath, RDP Multipath y directivas de calidad de servicio (QoS), así que Multipath entra en el examen. El objetivo de aplicaciones dice App attach, no MSIX app attach, lo que coincide con el nombre actual de la función y su modelo de asignación por usuario.
Dominio 1: Planear e implementar una infraestructura de Azure Virtual Desktop (40–45%)
Este dominio tiene cinco grupos de objetivos. Lee primero la página de requisitos previos de Azure Virtual Desktop; es la fuente individual con más datos evaluables de todo el examen.
Redes
Cada conexión empieza como una conexión inversa por TCP 443 a través de la puerta de enlace de Azure Virtual Desktop, y por eso un host de sesión no necesita ningún puerto de entrada. Después, RDP Shortpath intenta establecer un transporte UDP y, si lo logra, abandona el tramo TCP. Aprende las dos variantes. Las redes administradas necesitan una ruta privada como el emparejamiento privado de ExpressRoute o una VPN de sitio a sitio o de punto a sitio; habilitas un agente de escucha UDP en cada host de sesión, en el puerto 3390 de forma predeterminada, y solo este modo admite QoS mediante marcado DSCP y limitación por sesión. Las redes públicas usan STUN para una conexión UDP directa y recurren a un retransmisor TURN cuando la ruta directa está bloqueada, por ejemplo detrás de NAT simétrica, que es lo que hacen Azure Firewall y Azure NAT Gateway. Cada sesión usa por defecto un puerto UDP dinámico entre 49152 y 65535 (el 65330 está reservado), y tanto STUN como TURN usan UDP 3478 hacia el intervalo de retransmisión dedicado 51.5.0.0/16. Si están disponibles Shortpath administrado y público, gana la primera conexión que se establezca. La página de requisitos añade la cifra de planeamiento que gusta a los examinadores: la latencia de ida y vuelta desde la red del cliente hasta la región de Azure debería ser inferior a 150 ms.
Private Link tiene tres subrecursos y el examen espera que los asocies a cada flujo de trabajo: connection en cada grupo de hosts para la sesión remota, feed en cada área de trabajo para descargar la fuente, y global en una sola área de trabajo para el descubrimiento inicial de la fuente. Solo puedes crear un punto de conexión global para toda la implementación, Microsoft indica crear un área de trabajo dedicada sin grupos de aplicaciones para él, y esa área de trabajo siempre es accesible desde rutas públicas aunque la configures como privada. UDP sobre Private Link es una casilla de participación en la página Redes del grupo de hosts, y el portal no te deja guardar si no desactivas las dos opciones de Shortpath para redes públicas. Dos datos operativos: debes habilitar Private Link para Azure Virtual Desktop en cada suscripción, y después de cambiar el punto de conexión privado de un grupo de hosts tienes que reiniciar el servicio RDAgentBootLoader en cada host de sesión. Supervisar la conectividad es la última viñeta; corresponde al diagnóstico de conexiones de Azure Virtual Desktop Insights, que se trata en el dominio 4.
Almacenamiento para datos de usuario
El objetivo enumera cuentas de almacenamiento, recursos compartidos de archivos y Azure NetApp Files, y la pregunta de fondo siempre es “qué almacenamiento para FSLogix”. La página de opciones de almacenamiento de FSLogix compara Azure Files (uso general, todas las regiones, niveles Premium, optimizado para transacciones, frecuente o esporádico, 100 TiB por recurso compartido, 10.000 identificadores por recurso compartido) con Azure NetApp Files (rendimiento extremo o migraciones desde NetApp, regiones seleccionadas, niveles de servicio Ultra, Premium o Standard, 100 TiB por volumen) y Storage Spaces Direct (autoadministrado, multiplataforma). Memoriza el ejemplo de dimensionamiento de esa página: 10 IOPS por usuario en estado estable y 50 IOPS al iniciar y cerrar sesión, así que 100 usuarios necesitan unas 1.000 IOPS normalmente y unas 5.000 mientras llegan. La página de objetivos de escalado de Azure Files da los límites de identificadores que acotan un recurso compartido: 10.000 identificadores simultáneos en el directorio raíz y 2.000 por archivo y por directorio. La guía sobre contenedores de perfiles añade que la cuenta de almacenamiento debe estar en la misma región que los hosts de sesión.
La identidad del recurso compartido es la otra mitad del objetivo. Una cuenta de almacenamiento de Azure Files puede usar un solo origen de identidad: AD DS, Microsoft Entra Domain Services o Microsoft Entra Kerberos. El procedimiento de contenedores de perfiles con Entra ID muestra Entra Kerberos para identidades híbridas en hosts unidos a Entra o con unión híbrida sin línea de visión a un controlador de dominio y, solo en la nube pública de Azure, para identidades solo en la nube y externas. En el cliente hacen falta la directiva Kerberos/CloudKerberosTicketRetrievalEnabled y el valor de registro LoadCredKeyFromProfile, y los grupos solo en la nube necesitan la etiqueta kdc_enable_cloud_group_sids en el registro de aplicación de la cuenta de almacenamiento. Un dato de 2026 que conviene conocer: la actualización de Windows Server de abril de 2026 cambia el tipo de cifrado Kerberos predeterminado de RC4 a AES-SHA1, y los recursos compartidos que no se actualizaron pueden perder el acceso.
Planear grupos de hosts y hosts de sesión
La página de terminología define los objetos que te pedirán ubicar. Un grupo de hosts agrupado equilibra las sesiones entre hosts y usa FSLogix para los perfiles; un grupo de hosts personal asigna un usuario a un host, de modo que los datos de perfil pueden vivir en el disco del sistema operativo y el host se actualiza como un PC. Los grupos de aplicaciones son Desktop (agrupado o personal) o RemoteApp (solo agrupado); un grupo de hosts puede tener un grupo de aplicaciones de escritorio y muchos grupos RemoteApp, y la configuración tipo de grupo de aplicaciones preferido decide qué ve un usuario que está en ambos. Un grupo de aplicaciones pertenece exactamente a un área de trabajo. Un grupo de hosts puede marcarse como entorno de validación para recibir antes las actualizaciones del servicio. Desde 2026 también eliges un ámbito de implementación al crearlo, Geográfico o Regional, que solo cambia dónde se almacenan los metadatos y no se puede modificar después.
Los grupos de hosts también tienen un enfoque de administración que se fija al crearlos. La página de enfoques de administración de grupos de hosts contrasta la administración estándar, en la que creas, actualizas y escalas hosts con tus propias herramientas y un token de registro, con una configuración de host de sesión, en la que el servicio se encarga del ciclo de vida mediante una configuración de host de sesión, una directiva de administración de hosts de sesión, la actualización de hosts de sesión y el escalado automático. La configuración de host de sesión es solo para grupos agrupados, no se puede añadir a un grupo de hosts existente, no se admite en West US 3 y no permite registrar hosts creados fuera del servicio.
Para el equilibrio de carga, configurar el equilibrio de carga del grupo de hosts es claro: en amplitud reparte las sesiones para favorecer el rendimiento y no requiere un límite máximo de sesiones (los grupos nuevos en amplitud usan 999999 de forma predeterminada), mientras que en profundidad llena un host hasta su límite antes de pasar al siguiente y exige un límite máximo de sesiones. En los grupos personales el tipo de asignación es Automática por defecto o Directa, y asignar varios escritorios personales a un usuario requiere Directa y el tipo de equilibrador de carga MultiplePersistent.
Los sistemas operativos y las licencias están en las páginas de requisitos previos y de licencias. Windows 11 y Windows 10 Enterprise multisesión y Enterprise quedan cubiertos para uso interno por Microsoft 365 E3, E5, A3, A5, F3, Empresa Premium o la ventaja de uso para estudiantes, Windows Enterprise E3 o E5, Windows Education A3 o A5, o Windows VDA por usuario. Windows Server 2016 a 2025 necesita una CAL de RDS con Software Assurance o una licencia de suscripción de usuario de RDS. Los precios de acceso por usuario son solo para fines comerciales externos, se facturan a través de una suscripción de Azure inscrita en dos niveles (Aplicaciones, y Escritorios + aplicaciones), cobran solo a los usuarios que se conectaron ese mes, no están disponibles para Windows Server y no incluyen Aplicaciones de Microsoft 365, Defender ni Impresión universal. No se admiten como hosts de sesión: ediciones de 32 bits, ediciones N, KN y LTSC, discos Ultra como disco del sistema operativo, conjuntos de escalado de máquinas virtuales y máquinas virtuales Arm64. La organización de recursos viene del objetivo sobre grupos de recursos, suscripciones y grupos de administración; la regla práctica de la guía de FSLogix es que las máquinas virtuales de un grupo de hosts comparten una imagen, un tamaño y un grupo de recursos.
Implementar grupos de hosts y hosts de sesión
Debes saber crear un grupo de hosts en el portal y conocer cómo se ve la automatización con PowerShell (Az.DesktopVirtualization), Azure CLI (az desktopvirtualization), plantillas ARM y Bicep. Tres datos hacen tropezar a la gente. El proveedor de recursos Microsoft.DesktopVirtualization debe estar registrado en la suscripción. La cuenta que se usa para unir al dominio no puede tener MFA habilitada. Las cuentas de usuario deben existir en el mismo inquilino de Microsoft Entra, y no se admiten cuentas Microsoft personales. Configurar las licencias de los hosts de sesión significa saber qué usuarios tienen derecho de acceso al cliente Windows y que los hosts Windows Server necesitan CAL de RDS; el servicio no instala una licencia de AVD aparte en hosts cuyos usuarios ya tienen una licencia válida.
Crear y administrar imágenes de hosts de sesión
Las imágenes pueden venir de Azure Marketplace, de una imagen administrada o de Azure Compute Gallery, que aporta control de versiones, replicación entre regiones y uso compartido. Las plantillas de imagen personalizada envuelven Azure VM Image Builder para AVD: una plantilla JSON con una imagen de origen, destinos de distribución y personalizaciones, compilada con una identidad administrada asignada por el usuario, generalizada con sysprep y almacenada en una Compute Gallery, como imagen administrada o en ambas. Los scripts integrados son la lista útil para el examen: instalar FSLogix y configurar Profile Container, habilitar FSLogix con Kerberos, habilitar RDP Shortpath para redes administradas, habilitar la protección contra capturas de pantalla, configurar las optimizaciones de Teams, configurar la redirección de zona horaria, deshabilitar el Sensor de almacenamiento, instalar paquetes de idioma, añadir o quitar Aplicaciones de Microsoft 365 y aplicar actualizaciones de Windows. La administración del ciclo de vida de los hosts agrupados consiste en volver a implementar desde una imagen actualizada en lugar de aplicar revisiones en el sitio; en grupos de hosts con configuración de host de sesión eso es la actualización de hosts de sesión, que reemplaza los hosts por lotes tras un primer host inicial, conserva el nombre del host y el objeto de equipo de AD, y exige deshabilitar el escalado automático durante la actualización.
Dominio 2: Planear e implementar identidad y seguridad (15–20%)
Integración de identidades
Microsoft Entra ID siempre autentica al usuario ante el servicio. La decisión es dónde se unen los hosts de sesión. La página de identidades y autenticación y la tabla de requisitos previos enumeran los escenarios admitidos: hosts unidos a AD DS con usuarios sincronizados con Entra ID; hosts unidos a Microsoft Entra Domain Services; hosts unidos a Entra ID con usuarios híbridos; y solo Entra con usuarios solo en la nube, incluidas identidades externas. Las identidades que solo existen en AD DS no se admiten, y en las identidades híbridas debe coincidir el UPN o el SID entre AD DS y Entra ID. La administración depende del tipo de unión: los hosts unidos a Entra Domain Services no se pueden administrar con Intune, los hosts unidos a AD DS necesitan unión híbrida a Entra para usar Intune y los hosts Windows Server no pueden inscribirse en Intune en absoluto.
La autenticación tiene tres fases y al examen le gusta preguntar qué control se aplica en cada una. La autenticación del servicio en la nube es ante la aplicación Azure Virtual Desktop (id. de aplicación 9cdead84-a844-4324-93f2-b2e6bb768d07) y es donde se aplican el acceso condicional y la MFA. La autenticación de la sesión remota es ante el host, y la respuesta recomendada es el inicio de sesión único de Microsoft Entra: los hosts deben estar unidos a Entra o tener unión híbrida a Entra, habilitas la autenticación de Entra para RDP en la entidad de servicio Windows Cloud Login (isRemoteDesktopProtocolEnabled), puedes ocultar el cuadro de consentimiento añadiendo hasta diez grupos de dispositivos, creas un objeto de servidor Kerberos cuando intervienen hosts con unión híbrida o recursos locales, y estableces la propiedad RDP Inicio de sesión único de Microsoft Entra en el grupo de hosts, que en PowerShell es enablerdsaadauth:i:1. La autenticación dentro de la sesión usa la redirección de WebAuthn, activada por defecto, para que Windows Hello para empresas y las llaves FIDO2 funcionen dentro de la sesión. Las tarjetas inteligentes y Windows Hello para empresas necesitan Kerberos, así que el cliente necesita línea de visión a un controlador de dominio o a un proxy KDC (kdcproxyname).
Para Azure RBAC, la página de roles integrados es lectura obligatoria. Desktop Virtualization Contributor administra todo salvo la asignación de usuarios, que requiere además User Access Administrator. Host Pool Contributor, Application Group Contributor y Workspace Contributor dividen el plano para administradores delegados. User Session Operator puede enviar mensajes, desconectar y cerrar la sesión de usuarios sin tocar los hosts; Session Host Operator puede quitar hosts y cambiar el modo de purga, pero no puede añadir hosts desde el portal. Los roles de la entidad de servicio importan en el dominio 4: Power On Contributor para Start VM on Connect, Power On Off Contributor para el escalado automático y Virtual Machine Contributor para el escalado automático dinámico.
El acceso condicional merece una hora propia. Microsoft documenta ahora una estructura de dos directivas: una dirigida a Azure Virtual Desktop para la suscripción a la fuente y la autenticación en la puerta de enlace, y otra dirigida a Windows Cloud Login (270efc09-cd0d-444b-a71f-39af4910ec45) para el inicio de sesión en el host cuando el SSO está habilitado, con concesiones de MFA iguales y frecuencia de inicio de sesión alineada. No añadas Azure Virtual Desktop Azure Resource Manager Provider (50e95039-b200-4007-bc97-8d5790743a63); solo recupera la fuente. La frecuencia de inicio de sesión Cada vez solo se admite en Windows Cloud Login. La MFA heredada por usuario debe deshabilitarse o los hosts unidos a Entra devuelven “No se permite el método de inicio de sesión que intenta usar”. No bloquees la aplicación Windows 365 (0af06dc6-e4b5-4f28-818e-e78e62d137a5), porque Windows App se autentica ante ella incluso con usuarios que solo tienen AVD. El acceso condicional requiere Microsoft Entra ID P1 o P2 y no puede convivir con los valores predeterminados de seguridad.
Seguridad
La página de recomendaciones de seguridad es la referencia del segundo grupo de objetivos. Responsabilidad compartida: Microsoft protege el plano de control de virtualización, los hosts físicos, la red y el centro de datos; tú te encargas de la identidad, los dispositivos de usuario, la seguridad de las aplicaciones, el sistema operativo del host de sesión, la configuración de la implementación y los controles de red. Microsoft recomienda Defender for Cloud con las funciones de seguridad mejoradas, el antivirus de Defender con exclusiones para los VHD de FSLogix, Defender for Endpoint como EDR, revisiones mensuales de las imágenes base, tiempos de espera de inactividad y desconexión, bloqueo de pantalla, ningún derecho de administrador local en multisesión, y App Control for Business o AppLocker para listas de permitidos. Las unidades, el portapapeles, las impresoras y USB no se redirigen de forma predeterminada; los sustitutos recomendados son OneDrive, los controles de dirección de transferencia del portapapeles e Impresión universal. No abras el 3389 de entrada; usa el acceso a máquinas virtuales Just-In-Time o Azure Bastion para administrar. Cuando añades hosts en el portal, el tipo de seguridad predeterminado es Máquinas virtuales de confianza, que cumple los requisitos de Windows 11, y las máquinas virtuales confidenciales se admiten para Windows 11 y 10 Enterprise y multisesión y para Windows Server 2022 y 2019. Dos advertencias de 2026 de la misma página: la protección de administrador no se admite en hosts de sesión y la activa la actualización de seguridad de Windows de octubre de 2026 en los hosts de sesión donde apliques las líneas base de seguridad de Windows mediante directiva de grupo, y BitLocker no debe cifrar el disco que contiene los perfiles de FSLogix.
Dominio 3: Planear e implementar entornos de usuario y aplicaciones (20–25%)
FSLogix
Conoce por su nombre los cuatro objetivos de FSLogix: Profile Containers, contenedores ODFC, Cloud Cache y enmascaramiento de aplicaciones. Un contenedor de perfiles guarda todo el perfil en un VHD o VHDX que se monta al iniciar sesión; sin él, OneDrive no se admite en VDI no persistente. Cloud Cache (CCDLocations) puede escribir en varios recursos compartidos SMB o en blobs en páginas de Azure, el único lugar donde se permiten, y es la herramienta para la resiliencia de perfiles entre regiones. Los valores de registro que verás en las preguntas son Enabled y VHDLocations con el valor \\<storage-account>.file.core.windows.net\<share>, además de DeleteLocalProfileWhenVHDShouldApply para eliminar perfiles locales antiguos. Dos notas de compatibilidad de la documentación: el nuevo Teams necesita FSLogix 2210 hotfix 3 o posterior, y la hibernación en grupos de hosts personales no se admite con FSLogix ni con App Attach.
Experiencia de usuario y configuración del cliente
Windows App es el cliente para Azure Virtual Desktop, Windows 365, Microsoft Dev Box y PC remotos en Windows, macOS, iOS e iPadOS, Android y Chrome OS, exploradores web y Meta Quest. No permite iniciar sesión con una cuenta Microsoft personal y, en Windows, no se conecta a Servicios de Escritorio remoto, donde la respuesta sigue siendo la aplicación Escritorio remoto. Los clientes integrados Conexión a Escritorio remoto (MSTSC) y Conexiones de RemoteApp y Escritorio (RADC) no se admiten en absoluto para AVD. La optimización de medios para Teams necesita Remote Desktop WebRTC Redirector Service en cada host (el nuevo Teams también puede usar SlimCore, pero Microsoft indica instalar el redirector como respaldo), el paquete redistribuible de Visual C++ y el valor de registro IsWVDEnvironment en 1; los hosts agrupados necesitan una instalación de Teams por equipo; el Teams clásico en VDI llegó al fin del soporte el 1 de octubre de 2026 y llega al fin de la disponibilidad el 1 de abril de 2027. La redirección multimedia necesita Remote Desktop Multimedia Redirection Service más la extensión de Edge o Chrome, y solo funciona desde Windows App o la aplicación Escritorio remoto en Windows.
Las propiedades RDP se establecen por grupo de hosts. Valores predeterminados que conviene memorizar porque las preguntas dependen de ellos: redirectclipboard:i:0, redirectprinters:i:0, audiocapturemode:i:0, drivestoredirect:s: vacío, redirectsmartcards:i:1, redirectwebauthn:i:1, use multimon:i:1, dynamic resolution:i:1, screen mode id:i:2, enablerdsaadauth:i:0. Start VM on Connect se habilita por grupo de hosts y solo en grupos existentes, funciona con grupos agrupados y personales en Azure y Azure Local, necesita el rol Desktop Virtualization Power On Contributor para la entidad de servicio o una identidad administrada del grupo de hosts, y en los grupos agrupados arranca una máquina virtual solo cuando no hay ninguna encendida y como máximo una cada cinco minutos. La asignación y desasignación de escritorios personales se hace con el menú Asignación del portal de Azure o con Update-AzWvdSessionHost -AssignedUser.
Instalar y configurar aplicaciones en un host de sesión
Los grupos de aplicaciones y la publicación de RemoteApp ya se trataron con los grupos de hosts. El contenido de 2026 es App Attach. Monta paquetes MSIX, Appx o App-V desde un recurso compartido SMB en la sesión y los registra por usuario, así que usuarios del mismo grupo de hosts, incluso en el mismo host multisesión, pueden recibir aplicaciones distintas. Tienen que cumplirse tres cosas: el paquete está asignado al grupo de hosts, el usuario pertenece a un grupo de aplicaciones Desktop o RemoteApp de ese grupo, y el paquete está asignado al usuario o a su grupo. Los tipos de imagen de disco son CimFS (recomendado en Windows 11 por un montaje y desmontaje más rápidos), VHDX o VHD (no recomendado). El registro es a petición de forma predeterminada o bloqueante en el inicio de sesión. Los paquetes están activos o inactivos. Compatibilidad de identidad: se admiten Microsoft Entra ID y AD DS; Microsoft Entra Domain Services no. Para Azure Files con hosts unidos a Entra asignas Reader and Data Access a las entidades de servicio Azure Virtual Desktop y Azure Virtual Desktop ARM Provider; con AD DS estableces Storage File Data SMB Share Reader como permiso predeterminado del recurso compartido y lectura NTFS para los objetos de equipo. Azure NetApp Files funciona, pero necesita hosts unidos a AD DS. Mantén el recurso compartido de App Attach separado del de FSLogix, excluye las imágenes del antivirus y firma los paquetes con un certificado de firma de código en el que confíen los hosts. La antigua función MSIX app attach quedó en desuso el 1 de junio de 2025, y por eso el temario dice App attach.
Dominio 4: Supervisar y mantener una infraestructura de Azure Virtual Desktop (10–15%)
Supervisar y administrar el servicio
Azure Virtual Desktop Insights es un panel basado en libros de Azure Monitor en aka.ms/avdi. Su libro de configuración habilita la configuración de diagnóstico en el grupo de hosts (Management Activities, Feed, Connections, Errors, Checkpoints, HostRegistration, AgentHealthStatus) y en el área de trabajo de AVD (Management Activities, Feed, Errors, Checkpoints), crea una regla de recopilación de datos para contadores de rendimiento y registros de eventos de Windows, e implementa el agente de Azure Monitor con una identidad administrada asignada por el sistema en los hosts de sesión. Quienes lo consultan necesitan Desktop Virtualization Reader y Log Analytics Reader. Usa un área de trabajo de Log Analytics dedicada. La implementación automatizada del agente se detiene en 1.000 hosts de sesión; a partir de ahí Microsoft recomienda instalar el agente desde una plantilla ARM durante la compilación. El agente heredado de Log Analytics quedó en desuso el 31 de agosto de 2024, así que cualquier respuesta que lo mencione es incorrecta.
El escalado automático es el objetivo de “optimizar la capacidad”. Un plan de escalado tiene programaciones con cuatro fases, aumento, horas punta, reducción y horas valle, y el aumento y la reducción establecen cada uno el algoritmo de equilibrio de carga, el porcentaje mínimo de hosts y el umbral de capacidad, mientras que las horas punta y las horas valle establecen el algoritmo de equilibrio de carga y heredan el umbral de capacidad del aumento y de la reducción, respectivamente. Un plan puede servir a muchos grupos de hosts del mismo tipo, pero un grupo de hosts solo puede tener un plan, y el plan funciona en su zona horaria configurada. El escalado automático se impone al modo de purga y a la configuración de equilibrio de carga del grupo, así que etiquetas los hosts en mantenimiento con la etiqueta de exclusión. No puedes usar el escalado automático junto con el script de escalado de Azure Automation. Hay dos métodos: el escalado automático de administración de energía, que enciende y apaga hosts y está en GA; y el escalado automático dinámico, que además crea y elimina hosts, solo para grupos agrupados con configuración de host de sesión, solo en la nube pública de Azure, marcado como versión preliminar en la documentación de escenarios. Antes del primer plan asignas Desktop Virtualization Power On Off Contributor a la entidad de servicio de Azure Virtual Desktop, y los planes dinámicos necesitan además Desktop Virtualization Virtual Machine Contributor. Los grupos personales tienen otra programación que desasigna o hiberna al desconectar o cerrar sesión. Merece la pena anotar la fórmula de consolidación de la documentación: los hosts necesarios equivalen al total de sesiones (activas y desconectadas) dividido entre (límite máximo de sesiones por umbral de capacidad).
Actualizaciones, copias de seguridad y recuperación ante desastres
La respuesta sobre la estrategia de actualizaciones depende del tipo de grupo: los hosts agrupados se vuelven a implementar desde una imagen actualizada (actualización de hosts de sesión si tienes configuración de host de sesión), y los personales se revisan con Windows Update, Configuration Manager o Intune. Para la resiliencia, la página de conceptos de recuperación ante desastres deja claro que Azure Virtual Desktop no tiene una función nativa de recuperación ante desastres; la compones con zonas de disponibilidad, Azure Site Recovery para hosts personales, la redundancia de Azure Files o la replicación entre regiones de Azure NetApp Files para perfiles, la replicación de Compute Gallery para imágenes y un diseño multirregión activo-activo o activo-pasivo. Los recursos compartidos de App Attach también deben replicarse, y un espacio de nombres DFS puede mantener una sola ruta de recurso compartido entre regiones. La página de arquitectura del servicio explica lo que protege Microsoft: los componentes web, de agente, de puerta de enlace y de base de datos funcionan en unas 40 regiones, Traffic Manager está delante del servicio web y Azure Front Door delante de la puerta de enlace, y la conmutación por error de la base de datos geográfica solo afecta a las conexiones nuevas.
Plan de estudio de ocho semanas
Ocho semanas a razón de seis a ocho horas semanales es realista para un administrador que ya opera Azure. El curso AZ-140T00-A de Microsoft dura cuatro días y se corresponde con cinco rutas de aprendizaje a tu ritmo; el plan siguiente usa esas mismas rutas en el orden de peso del examen y empareja cada una con un laboratorio que puedes hacer en una suscripción de prueba.
| Semana | Enfoque | Material de Learn | Laboratorio en una suscripción de prueba |
|---|---|---|---|
| 1 | Arquitectura, objetos, planeamiento | Planear una implementación de Azure Virtual Desktop; terminología; arquitectura del servicio | Registrar Microsoft.DesktopVirtualization, crear una red virtual, implementar un grupo de hosts agrupado con dos hosts Windows 11 Enterprise multisesión unidos a Entra ID, publicar un escritorio y conectarse con Windows App |
| 2 | Redes | Implementar una infraestructura de Azure Virtual Desktop, documentación de RDP Shortpath y Private Link | Confirmar el transporte UDP en los detalles de conexión de Insights, limitar el intervalo de puertos de Shortpath, añadir un punto de conexión privado connection al grupo de hosts y dejar el acceso público solo para clientes |
| 3 | Almacenamiento y FSLogix | Misma ruta; opciones de almacenamiento de FSLogix; procedimiento de Entra Kerberos | Recurso compartido Premium de Azure Files con Entra Kerberos, RBAC de nivel de recurso compartido y permisos NTFS, VHDLocations en ambos hosts, comprobar que aparece la carpeta <SID>_<username> |
| 4 | Grupos de hosts e imágenes | Misma ruta; plantillas de imagen personalizada; actualización de hosts de sesión | Crear una Compute Gallery y una plantilla de imagen personalizada con FSLogix y optimizaciones de Teams, compilarla e implementar desde esa imagen un grupo de hosts personal con asignación Directa |
| 5 | Identidad y seguridad | Administrar el acceso y la seguridad de Azure Virtual Desktop | Habilitar el SSO de Entra, crear las dos directivas de acceso condicional, comprobar una sola solicitud de MFA, asignar User Session Operator a un administrador de prueba, confirmar el inicio seguro y habilitar Defender for Cloud |
| 6 | Entornos de usuario y aplicaciones | Administrar entornos de usuario y aplicaciones para Azure Virtual Desktop | Personalizar propiedades RDP, publicar un grupo RemoteApp, empaquetar una aplicación con MSIX Packaging Tool, añadirla a App Attach y asignarla a un solo usuario, instalar WebRTC Redirector Service |
| 7 | Supervisar y mantener | Supervisar y mantener una infraestructura de Azure Virtual Desktop | Ejecutar el libro de configuración de Insights, crear un plan de escalado de administración de energía con una etiqueta de exclusión, habilitar Start VM on Connect, crear una instantánea del recurso compartido de perfiles y replicar la imagen en una segunda región |
| 8 | Repaso | Guía de estudio oficial, evaluación de práctica, entorno aislado de examen | Hacer dos veces la evaluación de práctica gratuita, releer la sección de trampas y reconstruir todo lo que quede por debajo del 70 por ciento |
Los precios de Azure Dev/Test permiten que los usuarios finales se conecten a una implementación de AVD para pruebas de aceptación sin un derecho de licencia aparte, y así mantengo en cumplimiento un inquilino de laboratorio sin comprar licencias de Microsoft 365 para las cuentas de prueba.
Laboratorios que importan
Si solo tienes tiempo para seis laboratorios, haz estos. Cada uno corresponde a un conjunto de objetivos del examen y produce un comportamiento que recordarás bajo presión.
- Grupos de hosts agrupado y personal lado a lado. Implementa uno de cada tipo, configura en amplitud el agrupado y observa el límite predeterminado de 999999 sesiones, cambia a en profundidad y verás que el portal exige un límite real. Asigna un usuario directamente a un host personal, desasígnalo y vuelve a asignarlo. Ahora entiendes los objetivos de terminología, equilibrio de carga y asignación por experiencia, no por lectura.
- FSLogix en Azure Files con Entra Kerberos. Habilita Entra Kerberos en la cuenta de almacenamiento, asigna roles de nivel de recurso compartido, establece permisos NTFS, configura
VHDLocationscon el catálogo de configuración de Intune e inicia sesión. Si el perfil no se monta, aprenderás por las malas qué hace la directivaCloudKerberosTicketRetrievalEnabled, y de eso se trata. - Imagen mediante Azure Compute Gallery. Crea una plantilla de imagen personalizada con los scripts integrados de FSLogix, Teams y RDP Shortpath, distribúyela a una galería, crea una nueva versión de la imagen y vuelve a implementar un host de sesión a partir de ella. Después haz el mismo cambio con la actualización de hosts de sesión en un grupo que tenga configuración de host de sesión.
- Plan de escalado automático. Asigna Power On Off Contributor a la entidad de servicio en el ámbito de la suscripción, crea un plan con un umbral de capacidad del 30 por ciento en el aumento, inicia sesión con cuatro usuarios de prueba frente a un límite máximo de cinco sesiones mientras hay dos hosts en ejecución, y observa cómo se enciende un tercer host cuando la cuarta sesión eleva la capacidad usada al 40 por ciento, tal como describe el escenario 1 de la documentación. Etiqueta un host con la etiqueta de exclusión y confirma que el escalado automático no lo toca.
- Acceso condicional para AVD. Crea la estructura de dos directivas, inicia sesión con Windows App y lee los registros de inicio de sesión de Entra de ambas aplicaciones. Después configura a propósito Cada vez en la aplicación Azure Virtual Desktop y observa las solicitudes repetidas sobre las que advierte la documentación antes de corregirlo.
- Libro de Insights. Ejecuta el libro de configuración de principio a fin, incluidos la regla de recopilación de datos y el agente de Azure Monitor, abre el diagnóstico de conexión de tu propia sesión y localiza el tipo de transporte, el tiempo de ida y vuelta y la región de la puerta de enlace. Esa sola vista responde a la mayoría de las preguntas de supervisión.
Datos clave que es fácil equivocar
Estos son los detalles que veo fallar a administradores con experiencia, todos comprobados en la documentación actual.
- Puertos de Shortpath. Las redes administradas escuchan en UDP 3390 por defecto; las públicas usan un intervalo dinámico de 49152 a 65535 más UDP 3478 hacia 51.5.0.0/16 para STUN y TURN. Si la pregunta menciona QoS o DSCP, la respuesta son las redes administradas.
- TURN existe por la NAT simétrica. Azure Firewall y Azure NAT Gateway producen NAT simétrica, así que la ruta STUN directa falla y la ruta TURN retransmitida es la que mantiene vivo el UDP.
- Un solo punto de conexión privado global. Solo un punto de conexión del subrecurso global por implementación, en un área de trabajo dedicada sin grupos de aplicaciones, y esa área de trabajo siempre es accesible públicamente.
- En profundidad exige un límite máximo de sesiones. En amplitud no, y un grupo en amplitud creado sin él usa 999999 por defecto.
- Los grupos RemoteApp son solo para grupos agrupados. Los grupos de aplicaciones de escritorio funcionan en grupos agrupados y personales; un grupo de hosts tiene un grupo de escritorio y muchos grupos RemoteApp.
- La configuración de host de sesión se decide al crear el grupo. No puedes añadirla a un grupo de hosts existente, es solo para grupos agrupados y no se admite en West US 3.
- El SSO de Entra necesita hosts unidos a Entra o con unión híbrida. Los hosts unidos solo a Entra Domain Services o a AD DS no se admiten, y los hosts con unión híbrida necesitan un objeto de servidor Kerberos.
- Dos aplicaciones en el acceso condicional. Azure Virtual Desktop para el servicio, Windows Cloud Login para el host. Cada vez solo funciona en Windows Cloud Login. Nunca añadas la aplicación ARM Provider.
- La MFA por usuario rompe los hosts unidos a Entra. Deshabilita la MFA heredada por usuario y usa exclusivamente el acceso condicional.
- Los hosts de Entra Domain Services no pueden usar Intune ni el modelo de identidad de App Attach. Intune no administra hosts unidos a Entra Domain Services, y App Attach no admite Entra Domain Services como proveedor de identidad.
- Los precios de acceso por usuario son solo externos. Nunca licencian a tu propio personal ni a tus contratistas, no están disponibles para Windows Server y excluyen Aplicaciones de Microsoft 365.
- Roles de Start VM on Connect frente a escalado automático. Start VM on Connect necesita Power On Contributor; el escalado automático necesita Power On Off Contributor; el escalado automático dinámico añade Virtual Machine Contributor.
- El escalado automático se impone al modo de purga y al equilibrio de carga. Usa la etiqueta de exclusión para el mantenimiento y cuenta con que el algoritmo del plan anula la configuración del grupo de hosts.
- La hibernación es incompatible con FSLogix y App Attach. No la habilites en grupos personales que usen cualquiera de los dos.
- Las redirecciones están desactivadas por defecto. El portapapeles, las unidades, las impresoras y USB no se redirigen si no estableces la propiedad RDP; las redirecciones de tarjeta inteligente y WebAuthn están activadas.
- Windows App no se conecta a RDS en Windows ni admite cuentas Microsoft personales. MSTSC y RADC no se admiten para AVD.
- El agente de Log Analytics ya no existe. Insights usa el agente de Azure Monitor con una regla de recopilación de datos; la implementación automatizada se detiene en 1.000 hosts.
- La actualización de hosts de sesión exige apagar el escalado automático. Vuelve a habilitarlo solo cuando termine la actualización y cuenta con reinstalar el agente de Azure Monitor mediante una directiva.
Dónde encajan las novedades de 2026 respecto al temario del examen
Los lectores de mi serie de novedades de AVD preguntan si las funciones nuevas entran en el examen. Esta es la correspondencia honesta con el temario del 20 de julio de 2026.
Azure Virtual Desktop Hybrid. Microsoft pasó AVD en servidores habilitados para Arc a versión preliminar pública en mayo de 2026 y a disponibilidad general en septiembre de 2026. La información general de Hybrid y la guía de implementación lo describen: hosts de sesión en cualquier hipervisor local o en un Windows Server físico sin periféricos, incorporados con el agente Connected Machine de Azure Arc y registrados por la extensión Microsoft.AzureVirtualDesktop.CloudDeviceExtension en un grupo de hosts estándar cuya identidad administrada tiene Reader en el grupo de recursos de Arc. Windows 11 y 10 Enterprise multisesión no se admiten, los hosts Windows Server deben estar unidos a AD DS o tener unión híbrida, y la administración de energía, el escalado automático, Start VM on Connect y la configuración de host de sesión no se admiten. La licencia combina el derecho del sistema operativo del usuario con una licencia de usuario del servicio Azure Virtual Desktop Hybrid. Estado en el temario: el temario no nombra Hybrid ni Azure Arc. Sí incluye a los administradores de Azure Local en el público y mantiene la guía de activación e imágenes de Azure Local en la página de requisitos previos. Aprende qué es Hybrid y qué excluye, y no esperes una pregunta de configuración sobre él.
Grupos de hosts automatizados (configuración de host de sesión). Disponibles desde junio de 2026 y documentados sin etiqueta de versión preliminar. Estado en el temario: el temario incluye “configurar las opciones del grupo de hosts y del host de sesión”, “planear e implementar la administración del ciclo de vida de las imágenes” e “implementar el escalado automático en grupos de hosts”, y ninguno nombra la configuración de host de sesión, pero las páginas de terminología y de enfoques de administración en las que se apoya el temario describen ambos enfoques. Aprende la tabla comparativa; una pregunta que contraste el flujo con token de registro con las actualizaciones administradas por el servicio es plausible.
Escalado automático dinámico. Disponible desde junio de 2026 para grupos agrupados con configuración de host de sesión, solo en la nube pública de Azure, y todavía marcado como versión preliminar en la documentación de escenarios con un módulo de PowerShell en versión preliminar. Estado en el temario: “implementar el escalado automático en grupos de hosts” figura en el temario y el escalado automático de administración de energía es la base en GA que darán por supuesta las preguntas. La guía de estudio de Microsoft dice que las funciones en versión preliminar solo aparecen si son de uso común, así que aprende los parámetros adicionales del plan dinámico (tamaño mínimo y máximo del grupo de hosts, porcentaje mínimo de hosts activos) y su rol adicional, y dedica tu tiempo al comportamiento en GA.
RDP Multipath está en disponibilidad general desde julio de 2025, sus rutas de transporte TCP redundantes llegaron a disponibilidad general en julio de 2026, y se nombra explícitamente en el objetivo de redes, así que entra en el examen. Los grupos de hosts regionales y las identidades administradas para grupos de hosts pasaron a GA en septiembre de 2026 y aparecen como el ámbito de implementación y las opciones de identidad al crear un grupo de hosts; una futura actualización del servicio exigirá una identidad administrada en los grupos con configuración de host de sesión. Azure Virtual Desktop (clásico) se retiró el 30 de septiembre de 2026 y las conexiones a los recursos clásicos ya están bloqueadas, así que los id. de aplicación y los nombres de objeto exclusivos del clásico son historia.
El día del examen y la renovación
La página de la certificación dice que tienes 100 minutos para completar la evaluación; la página de duración del examen de Microsoft explica que el tiempo de permanencia añade unos 20 minutos para instrucciones, el acuerdo del candidato y comentarios, y que la mayoría de los exámenes de certificación de Microsoft tienen entre 40 y 60 preguntas. Una puntuación de 700 o más aprueba. El examen se supervisa a través de Pearson VUE, en un centro de pruebas o en línea, y puede incluir componentes interactivos; el entorno aislado de examen gratuito muestra todos los tipos de pregunta. El examen incluye cinco minutos de descanso, el reloj sigue corriendo durante el descanso y no puedes volver a las preguntas vistas antes de él. La página sobre la experiencia del examen dice que Microsoft Learn está disponible durante los exámenes basados en roles de nivel asociado y experto y no en los de Fundamentals; no menciona por separado los exámenes de especialidad, así que lee las pantallas de introducción al empezar en lugar de contar con ello. Regístrate con una cuenta Microsoft personal para que tu expediente sobreviva a un cambio de trabajo, y consulta el precio con el enlace Programar examen, porque Microsoft fija el precio según el país o la región donde se supervisa el examen.
Si suspendes, la directiva de repetición impone una espera de 24 horas tras el primer intento, 14 días entre los intentos siguientes y un máximo de cinco intentos en 12 meses. La certificación vence a los 12 meses. La renovación es gratuita, en línea, sin supervisión y a libro abierto, se realiza en cualquier momento dentro de la ventana de seis meses anterior al vencimiento, y aprobarla extiende la certificación un año desde la fecha de vencimiento original. Los reintentos de renovación son ilimitados: de inmediato tras un primer suspenso y después con al menos 24 horas entre intentos.
Para quién es esta guía
- Administradores de infraestructura que sustituyen Servicios de Escritorio remoto, Citrix u Omnissa Horizon por Azure Virtual Desktop y necesitan la profundidad en Azure que el examen da por supuesta
- Administradores de Windows 365 que gestionan Cloud PC y a los que piden operar un grupo de hosts agrupado para una aplicación de negocio
- Administradores y arquitectos de Azure que heredaron una implementación de AVD y quieren tener claro el modelo de identidad, redes y almacenamiento antes del próximo rediseño
- Consultores e ingenieros de MSP que necesitan una credencial vigente y una lista de comprobación defendible para un proyecto de AVD
- Cualquiera que estudie AZ-140 en 2026 y quiera saber qué funciones de este año están en el temario y cuáles no
Preguntas frecuentes sobre el examen AZ-140
¿Sigue siendo AZ-140 el único examen de la certificación Azure Virtual Desktop Specialty en 2026?
Sí. El examen AZ-140, Configuración y operación de Microsoft Azure Virtual Desktop, es el único examen de Microsoft Certified: Azure Virtual Desktop Specialty. Microsoft actualizó la certificación por última vez el 20 de julio de 2026 con un temario de habilidades medidas revisado, y el registro de cambios califica la revisión como menor; los cuatro dominios y sus pesos no cambiaron.
¿Cuánto dura el examen AZ-140 y qué puntuación necesito?
La página de la certificación indica que tienes 100 minutos para completar la evaluación, y una puntuación de 700 o más aprueba. Microsoft no publica el número de preguntas de cada examen; dice que la mayoría de los exámenes de certificación tienen entre 40 y 60 preguntas. El examen se supervisa a través de Pearson VUE y puede incluir componentes interactivos, así que prueba el entorno aislado de examen gratuito antes del día del examen.
¿Cuánto cuesta el examen AZ-140?
Microsoft no publica un precio único en la página de la certificación. Indica que el precio depende del país o región donde se supervisa el examen, así que usa el enlace Programar examen de la página de la certificación en Microsoft Learn para ver el precio de tu región. Un intento fallido se vuelve a pagar; la evaluación anual de renovación es gratuita.
¿Necesito una suscripción de Azure para estudiar AZ-140?
Puedes aprender los conceptos con la documentación, pero el examen evalúa decisiones entre tipos de grupo de hosts, escenarios de identidad, algoritmos de equilibrio de carga y fases del plan de escalado, y eso se fija cuando lo configuras. Una cuenta de Azure con una suscripción activa es el primer requisito de la página de requisitos previos de Azure Virtual Desktop, y los precios de Azure Dev/Test permiten que los usuarios de prueba se conecten para pruebas de aceptación sin un derecho de licencia aparte. Unos pocos hosts de sesión pequeños (dos para el grupo agrupado, un tercero para el laboratorio de escalado automático y uno para un grupo personal), recursos compartidos de archivos Premium separados para FSLogix y App Attach, y un área de trabajo de Log Analytics bastan para todos los laboratorios de esta guía.
¿Cómo renuevo la certificación Azure Virtual Desktop Specialty?
La certificación se renueva cada 12 meses. Microsoft abre una ventana de elegibilidad de seis meses antes de la fecha de vencimiento, durante la cual realizas en Microsoft Learn una evaluación gratuita, sin supervisión y a libro abierto. Aprobarla extiende la certificación un año desde la fecha de vencimiento original. No hay límite de reintentos de renovación: puedes repetir de inmediato tras un primer suspenso y debes esperar al menos 24 horas entre los intentos siguientes.
Lista de comprobación de estudio
- Descarga la guía de estudio oficial de AZ-140 y confirma que lees las habilidades medidas a partir del 20 de julio de 2026, no una versión anterior.
- Registra el proveedor de recursos Microsoft.DesktopVirtualization en una suscripción de prueba e implementa un grupo de hosts agrupado y uno personal en la primera semana.
- Apunta en una tarjeta las cifras de RDP Shortpath: UDP 3390 en redes administradas, 49152 a 65535 en públicas, UDP 3478 hacia 51.5.0.0/16 y un objetivo de latencia de 150 ms.
- Dibuja los tres subrecursos de Private Link y marca el punto de conexión global como uno por implementación en un área de trabajo dedicada.
- Monta FSLogix en Azure Files con Entra Kerberos y guarda en tus notas las cifras de 10 y 50 IOPS por usuario y el límite de 10.000 identificadores.
- Memoriza la tabla de licencias: qué SKU cubren los hosts con cliente Windows, por qué Windows Server necesita CAL de RDS y los dos niveles de los precios de acceso por usuario.
- Compila una plantilla de imagen personalizada, distribúyela a una Compute Gallery y vuelve a implementar un host desde una versión nueva.
- Habilita el inicio de sesión único de Entra y crea las dos directivas de acceso condicional; lee los registros de inicio de sesión de ambas aplicaciones.
- Aprende los catorce roles integrados de Desktop Virtualization y cuáles tres necesita la entidad de servicio para Start VM on Connect, el escalado automático y el escalado automático dinámico.
- Crea un plan de escalado, provoca un escalado horizontal superando el umbral de capacidad y prueba la etiqueta de exclusión.
- Empaqueta una aplicación con MSIX Packaging Tool, entrégala con App Attach a un solo usuario y confirma que un segundo usuario del mismo host no la ve.
- Ejecuta el libro de configuración de Insights y lee el transporte y el tiempo de ida y vuelta de tu propia conexión.
- Escribe un diseño de recuperación ante desastres de una página que cubra hosts, perfiles, imágenes, recursos compartidos de App Attach e identidad para una segunda región.
- Vuelve a leer la sección de novedades de 2026 y separa lo que está en GA y figura en el temario de lo que está en versión preliminar o no figura.
- Haz dos veces la evaluación de práctica, abre el entorno aislado de examen y reserva el examen con una cuenta Microsoft personal.
¿Necesitas otro par de manos? Big Hat Group ofrece consultoría de arquitectura de Azure Virtual Desktop para organizaciones de Estados Unidos y Canadá, desde una revisión de estado de dos semanas hasta una migración completa, además de formación en Windows 365 para equipos que operan ambas plataformas. Reserva una llamada de descubrimiento para hablar de tu entorno.
Fuentes
- Study guide for Exam AZ-140: Configuring and Operating Microsoft Azure Virtual Desktop
- Microsoft Certified: Azure Virtual Desktop Specialty
- Course AZ-140T00-A: Configure and Operate Microsoft Azure Virtual Desktop
- Exam duration and exam experience
- Exam and Applied Skills assessment lab retake policies
- Microsoft Certification renewal
- Prerequisites for Azure Virtual Desktop
- Azure Virtual Desktop terminology
- Host pool management approaches
- Configure host pool load balancing
- Configure personal desktop assignment
- RDP Shortpath
- Azure Private Link with Azure Virtual Desktop
- FSLogix container storage options
- User profile management with FSLogix profile containers
- Store FSLogix profile containers on Azure Files using Microsoft Entra ID
- Azure Files scale and performance targets
- Licensing Azure Virtual Desktop
- Custom image templates
- Session host update
- Azure Virtual Desktop identities and authentication
- Configure single sign-on using Microsoft Entra ID
- Enforce Microsoft Entra multifactor authentication using Conditional Access
- Built-in Azure RBAC roles for Azure Virtual Desktop
- Security recommendations for Azure Virtual Desktop
- What is Windows App?
- Supported RDP properties
- Configure Start VM on Connect
- Use Microsoft Teams on Azure Virtual Desktop
- Multimedia redirection for video playback and calls
- App Attach in Azure Virtual Desktop
- Enable Insights to monitor Azure Virtual Desktop
- Autoscale scaling plans and example scenarios
- Create and assign an autoscale scaling plan
- Azure Virtual Desktop disaster recovery concepts
- Azure Virtual Desktop service architecture and resilience
- Azure Virtual Desktop Hybrid overview
- Deploy Azure Virtual Desktop Hybrid on-premises
- What’s new in Azure Virtual Desktop
- Plan an Azure Virtual Desktop implementation
- Implement an Azure Virtual Desktop infrastructure
- Manage access and security for Azure Virtual Desktop
- Manage user environments and apps for Azure Virtual Desktop
- Monitor and maintain an Azure Virtual Desktop infrastructure